Fonctionnalités & visite guidée

Plus de 40 fonctionnalités entreprise dans une plateforme serveur unifiée

Nous combinons la simplicité d'exploitation d'hMailServer avec la richesse RFC moderne de Stalwart, en y ajoutant le déploiement Docker® Compose et en service Windows® natif, un Webmail clair/sombre intégré, OpenTelemetry et des journaux centralisés, ainsi que la recherche GoBD/OCR/ZUGFeRD.

1. Protocoles, synchronisation push mobile, groupware & transport

ESMTP · IMAP4rev2 · JMAP · CalDAV/CardDAV · push mobile (WBXML) · Sieve

  • ESMTP (ports 25, 465, 587) : analyseur en streaming à haut débit, CHUNKING (BDAT), SIZE, PIPELINING, STARTTLS SNI en 0 ms, tarpit asynchrone & protections contre le SMTP smuggling.
  • Synchronisation push mobile (WBXML 1.3 · compatible avec ActiveSync® 12.1–16.1) : interface indépendante développée en salle blanche (implémentant [MS-ASHTTP]/[MS-ASCMD], activable/désactivable) pour le courrier, le calendrier, les contacts, les notes, les tâches, l'absence via Sieve et la GAL du locataire sur les clients mobiles et de bureau compatibles.
  • CalDAV, CardDAV & passerelle de notes IMAP : standards ouverts selon RFC 4791/6352/6578 sync-collection (VEVENT, VTODO, VJOURNAL, VCARD), ainsi que synchronisation IMAP bidirectionnelle pour les clients Notes compatibles iOS®/macOS® (com.apple.mail-note).
  • Webmail sur les noms d'hôte des clients : noms d'hôte mail. et webmail. pour chaque domaine client, chacun avec son propre certificat Let's Encrypt, de sorte qu'aucun certificat ne révèle d'autres domaines clients. Les images externes restent bloquées et les adresses bloquées sont affichées ; les images des expéditeurs et domaines de confiance se chargent toujours.
  • IMAP4rev2, JMAP & API transactionnelle : push IDLE < 5 ms, JMAP (RFC 8620/8621 + SSE), ainsi que POST /api/v1/send avec déduplication par Idempotency-Key.

2. Authentification e-mail, antispam & durcissement des ports

SPF · DKIM · DMARC · ARC · DANE · MTA-STS · Antispam · ClamAV

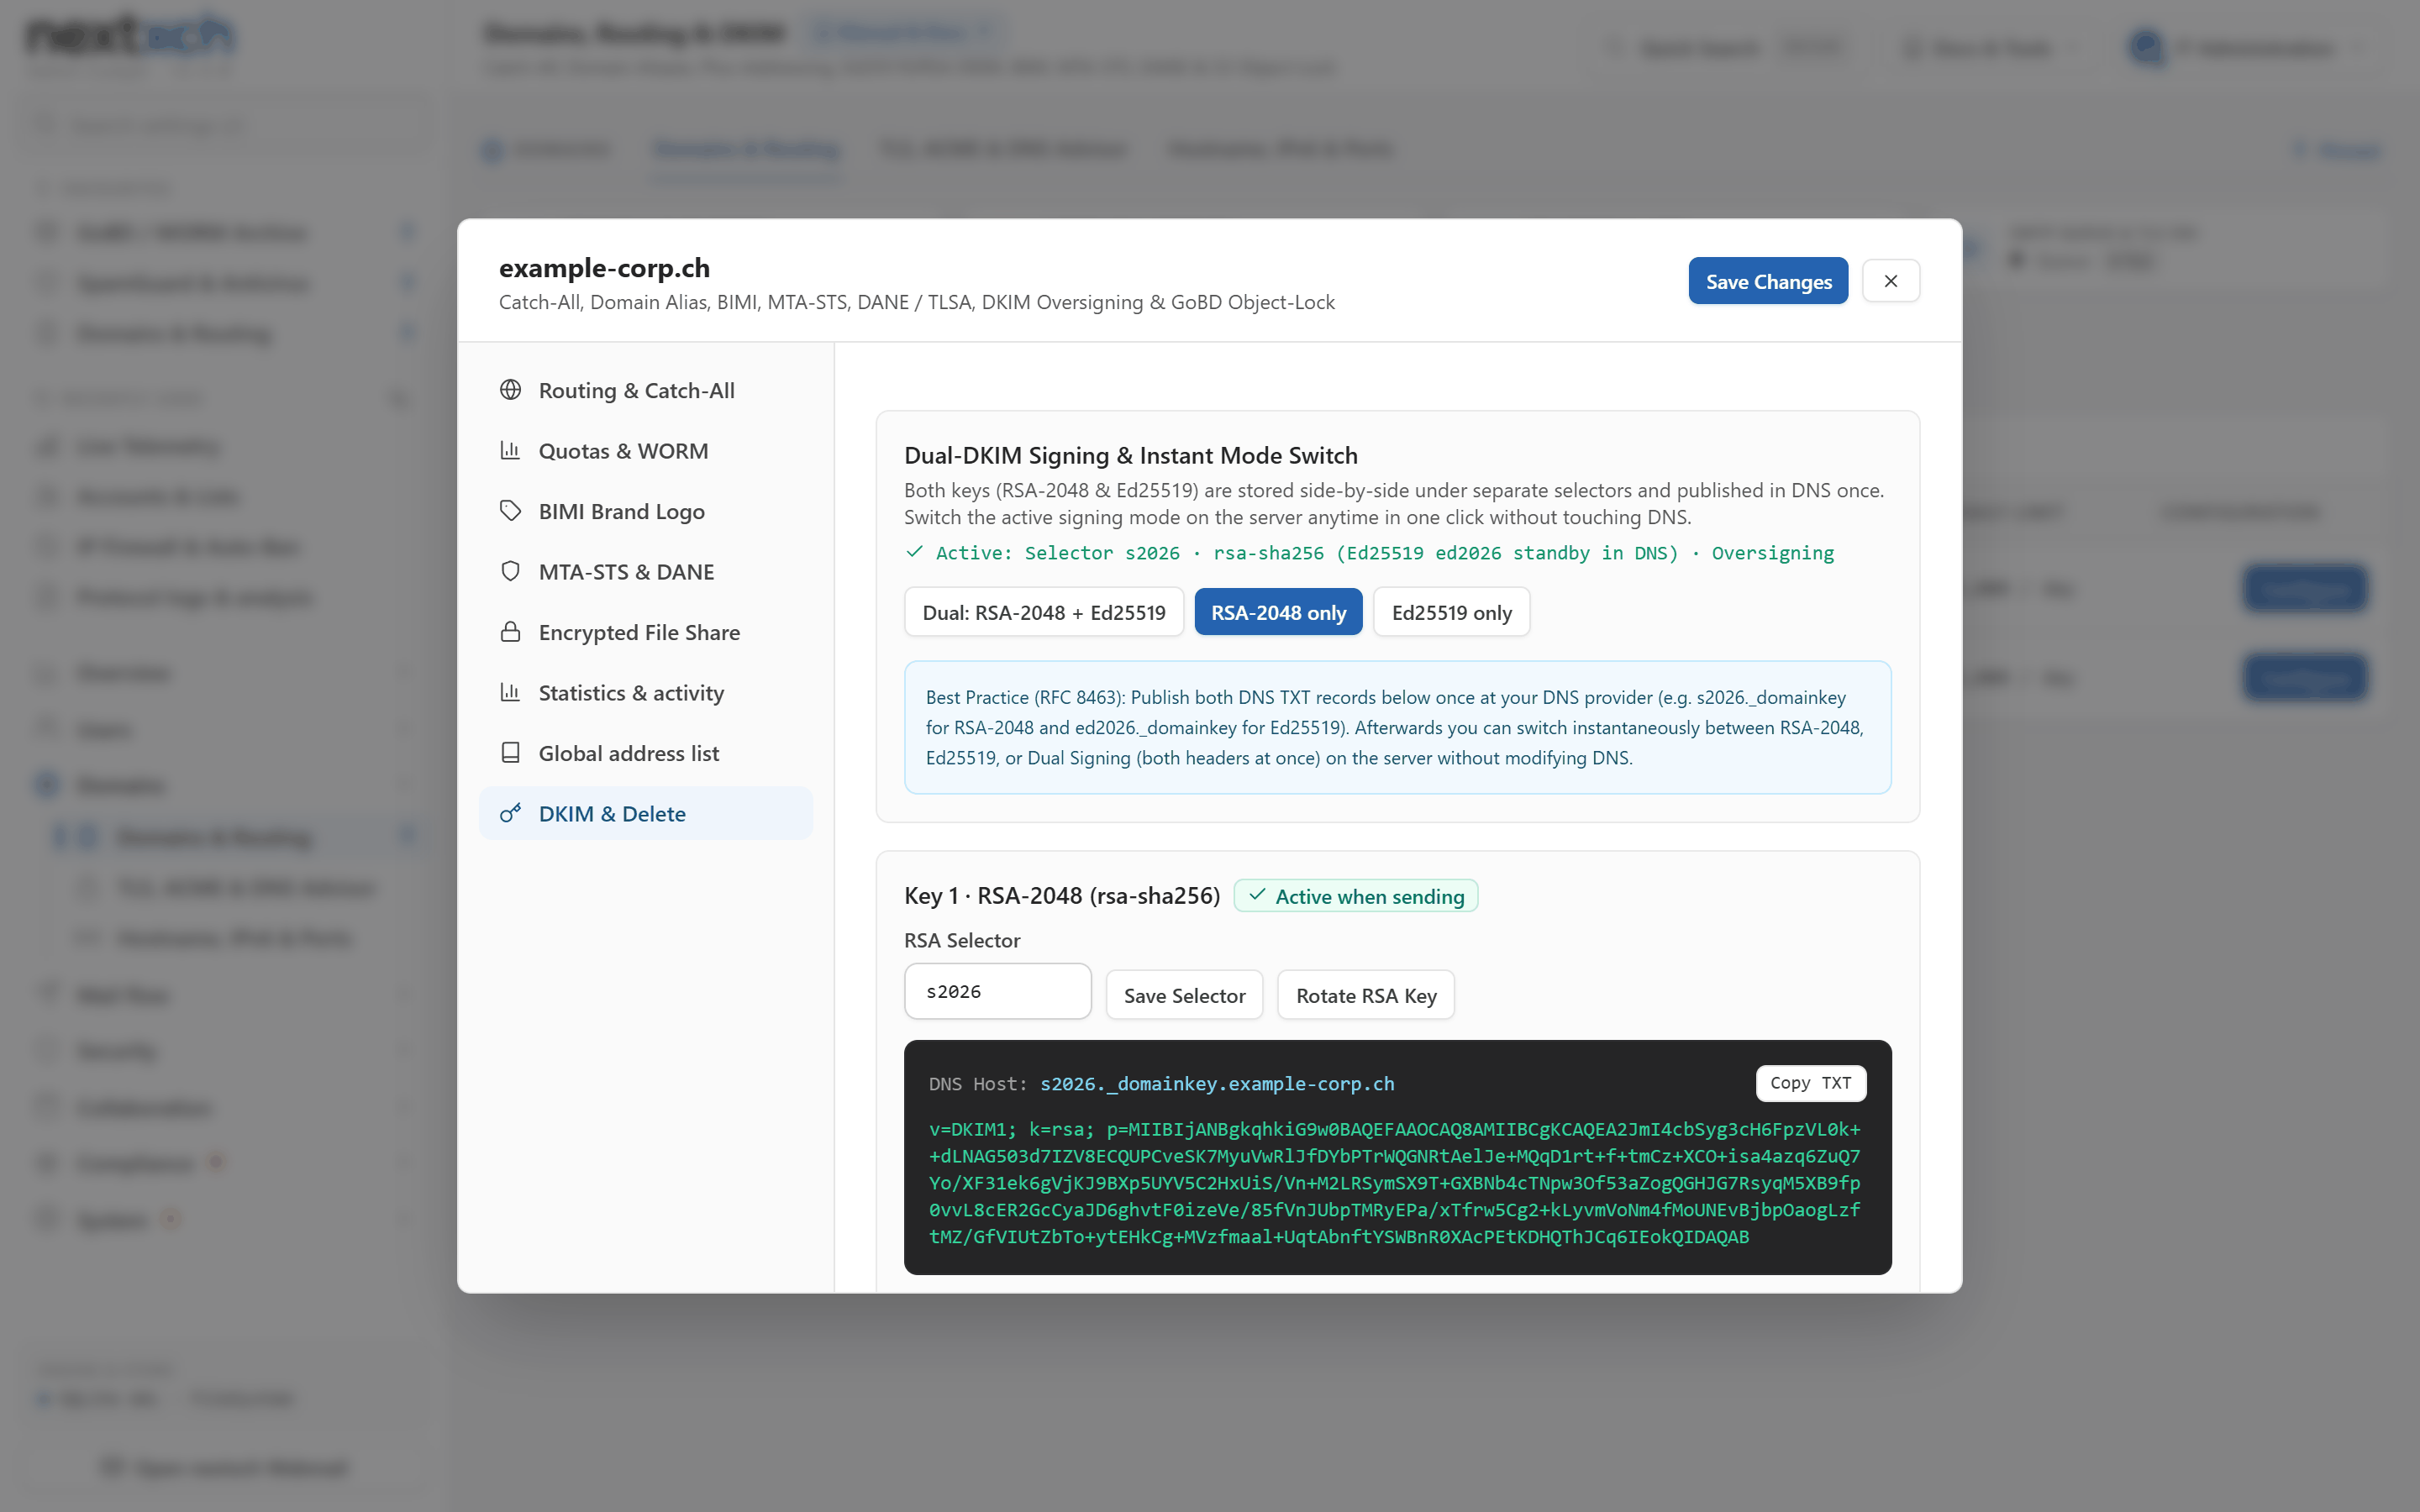
  • Dual-DKIM & chaîne ARC : signature simultanée Ed25519-SHA256 + RSA-2048 avec rotation des clés en 1 clic et scellement de chaîne ARC selon RFC 8617.
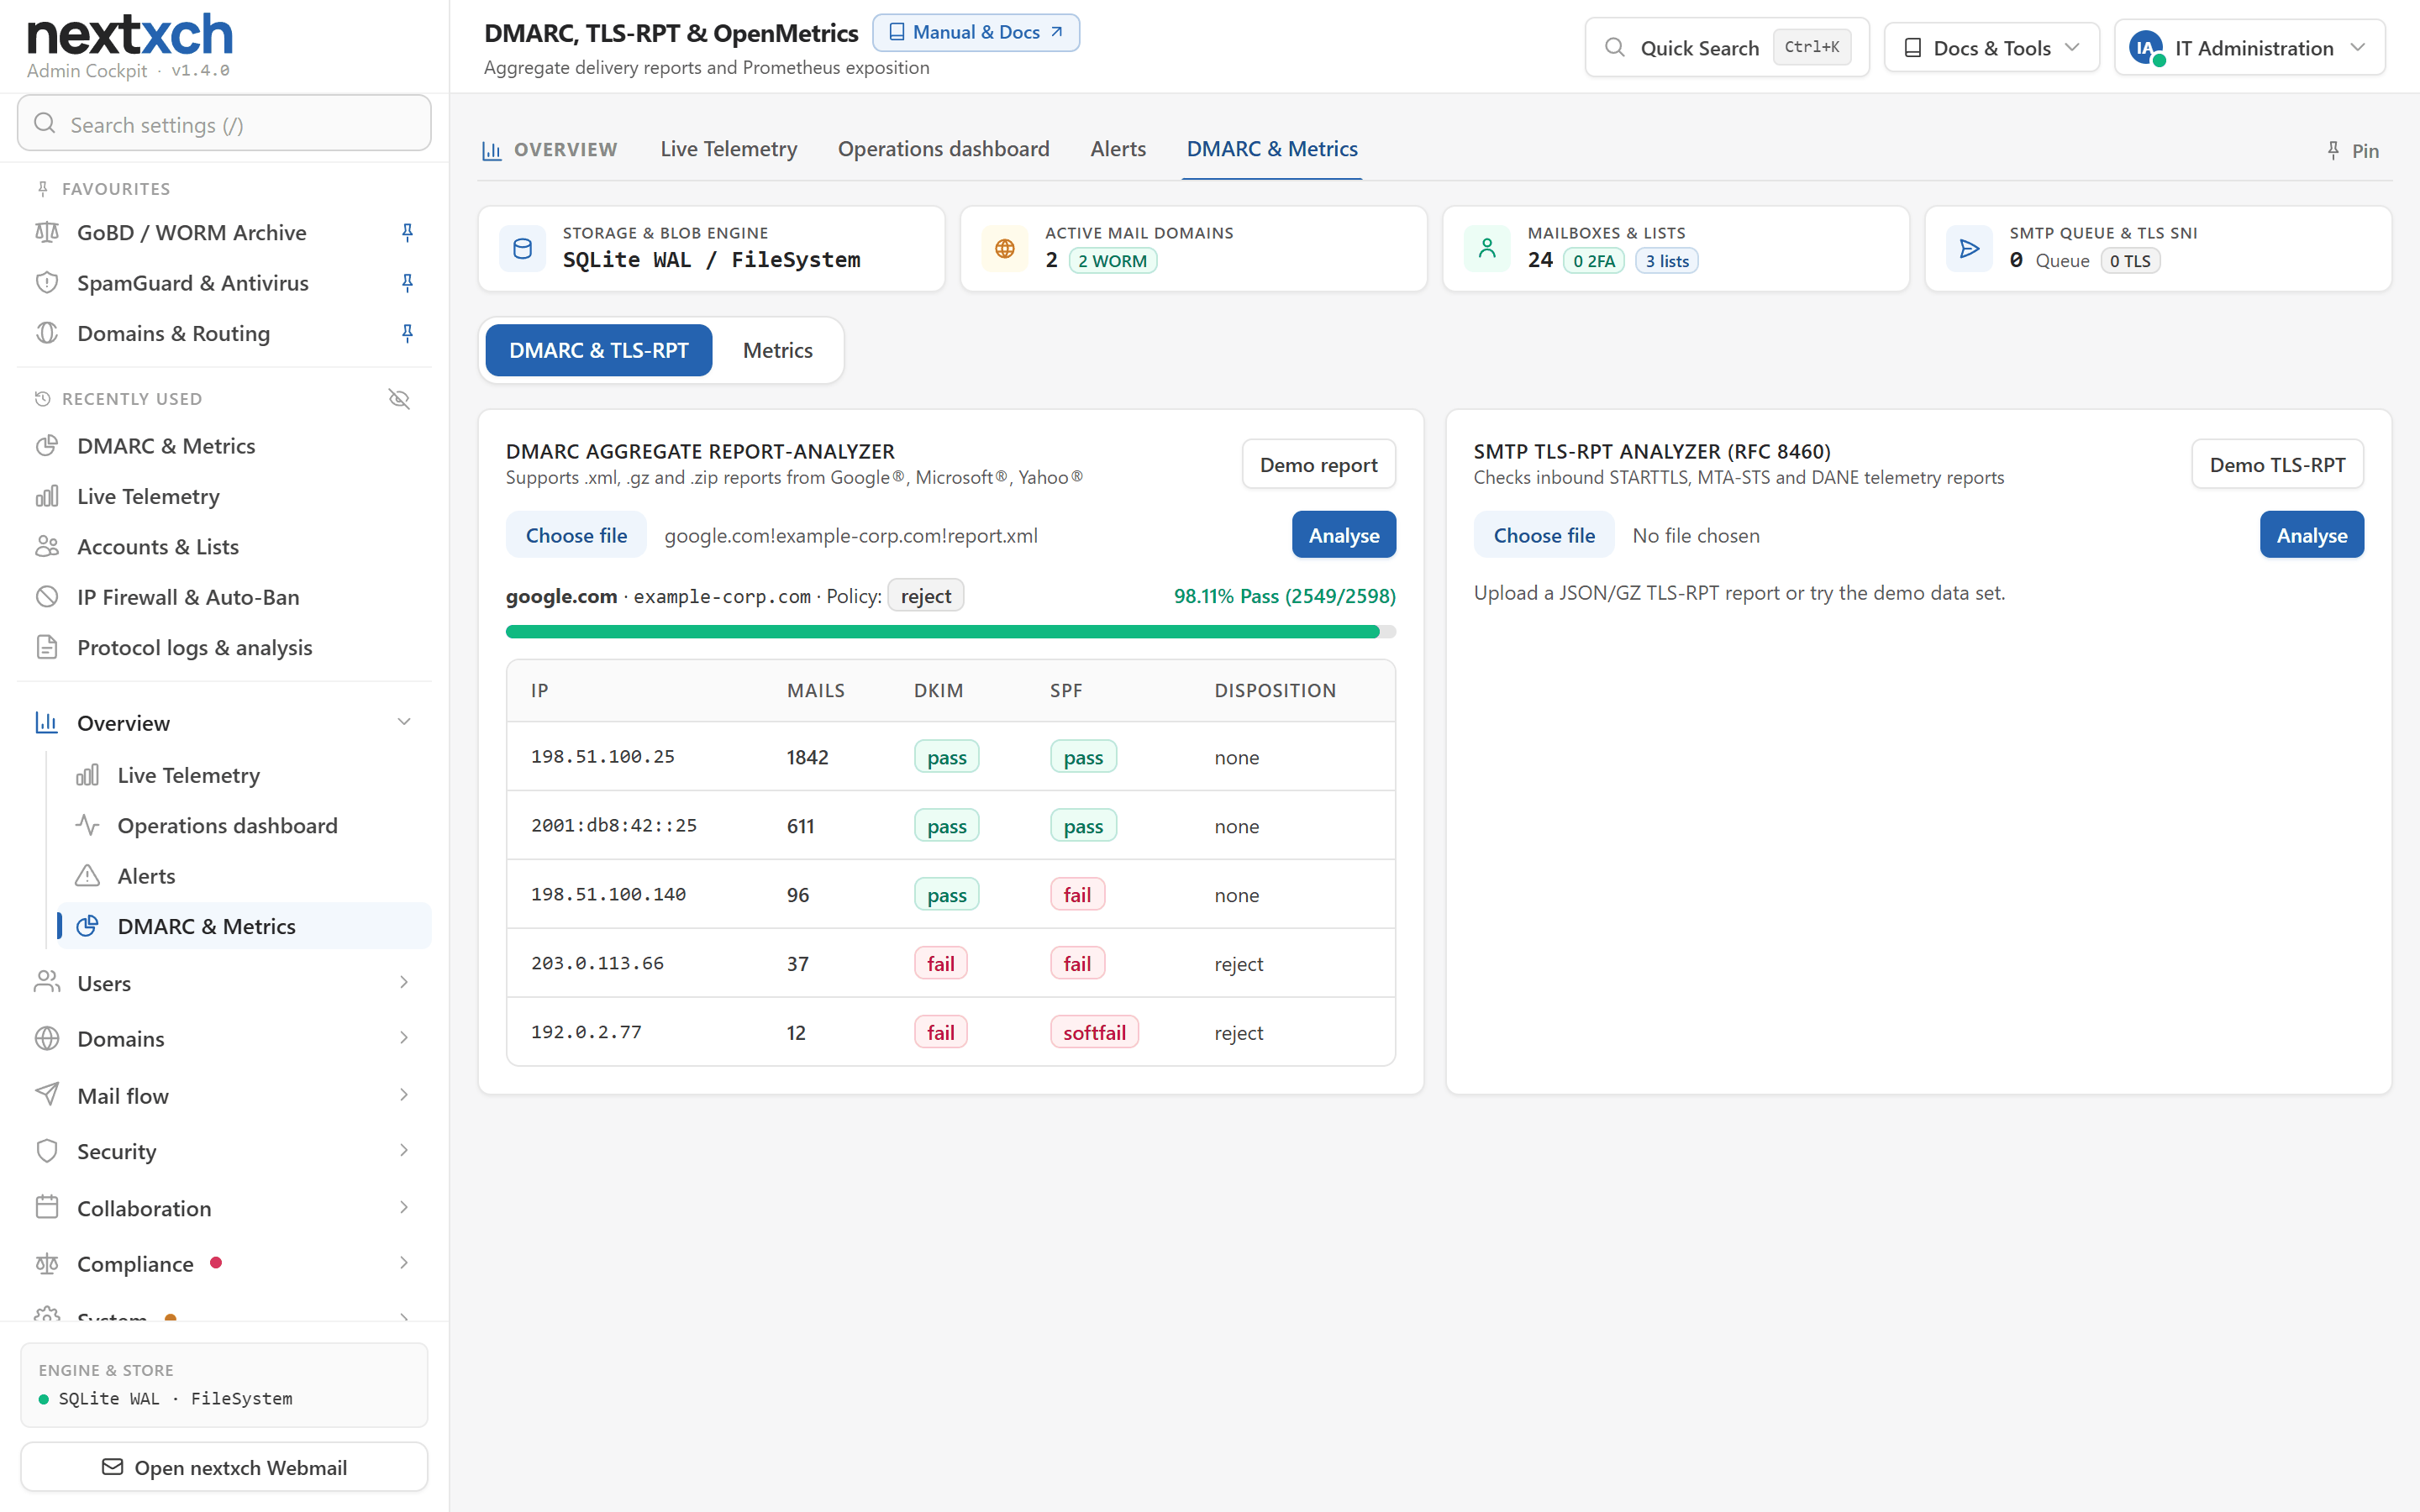
  • DANE & MTA-STS : vérification TLSA selon RFC 7672, hébergement intégré de /.well-known/mta-sts.txt & analyseur visuel DMARC/TLS-RPT.
  • Antispam & antivirus adaptatifs : le classificateur antispam adaptatif apprend instantanément des déplacements vers Courrier indésirable effectués par les utilisateurs + Smart Greylisting /24 & /64 + antivirus ClamAV en streaming.
  • Protection anti-hameçonnage & déblocage en libre-service : heuristiques de marque et de liens (faux noms d'affichage, liens déguisés, hôtes cloud et raccourcisseurs d'URL), SPF/DKIM/DMARC sur chaque message entrant avec en-tête X-Spam-Rules, détection de 69 services d'envoi, ainsi que des demandes de déblocage d'IP liées depuis le rejet SMTP avec contrôles automatiques PTR/FCrDNS, MX et SPF.
  • Protection rigoureuse contre la surcharge & les bombes d'archives : limites de connexions globales et par IP, plafonds stricts contre les bombes de décompression et limites strictes de profondeur des analyseurs de protocole.
  • Facultatif : passerelle en amont : pour des exigences plus élevées, une passerelle de messagerie comme Proxmox® Mail Gateway peut fonctionner en amont de nextxch comme second niveau de filtrage. Guide

3. Stockage dédupliqué, GoBD & recherche OCR

SQLite WAL · PostgreSQL® · MS SQL Server® · S3 Object Lock · ZUGFeRD · OCR

  • Multi-SQL + blobs Zstd SHA-256 : choisissez SQLite sans configuration (WAL + FTS5), PostgreSQL® 18 ou Microsoft® SQL Server® (2019–2025, Express & Azure® SQL), associé à des blobs Zstd dédupliqués SHA-256 sur NVMe, S3 ou en mode hybride.
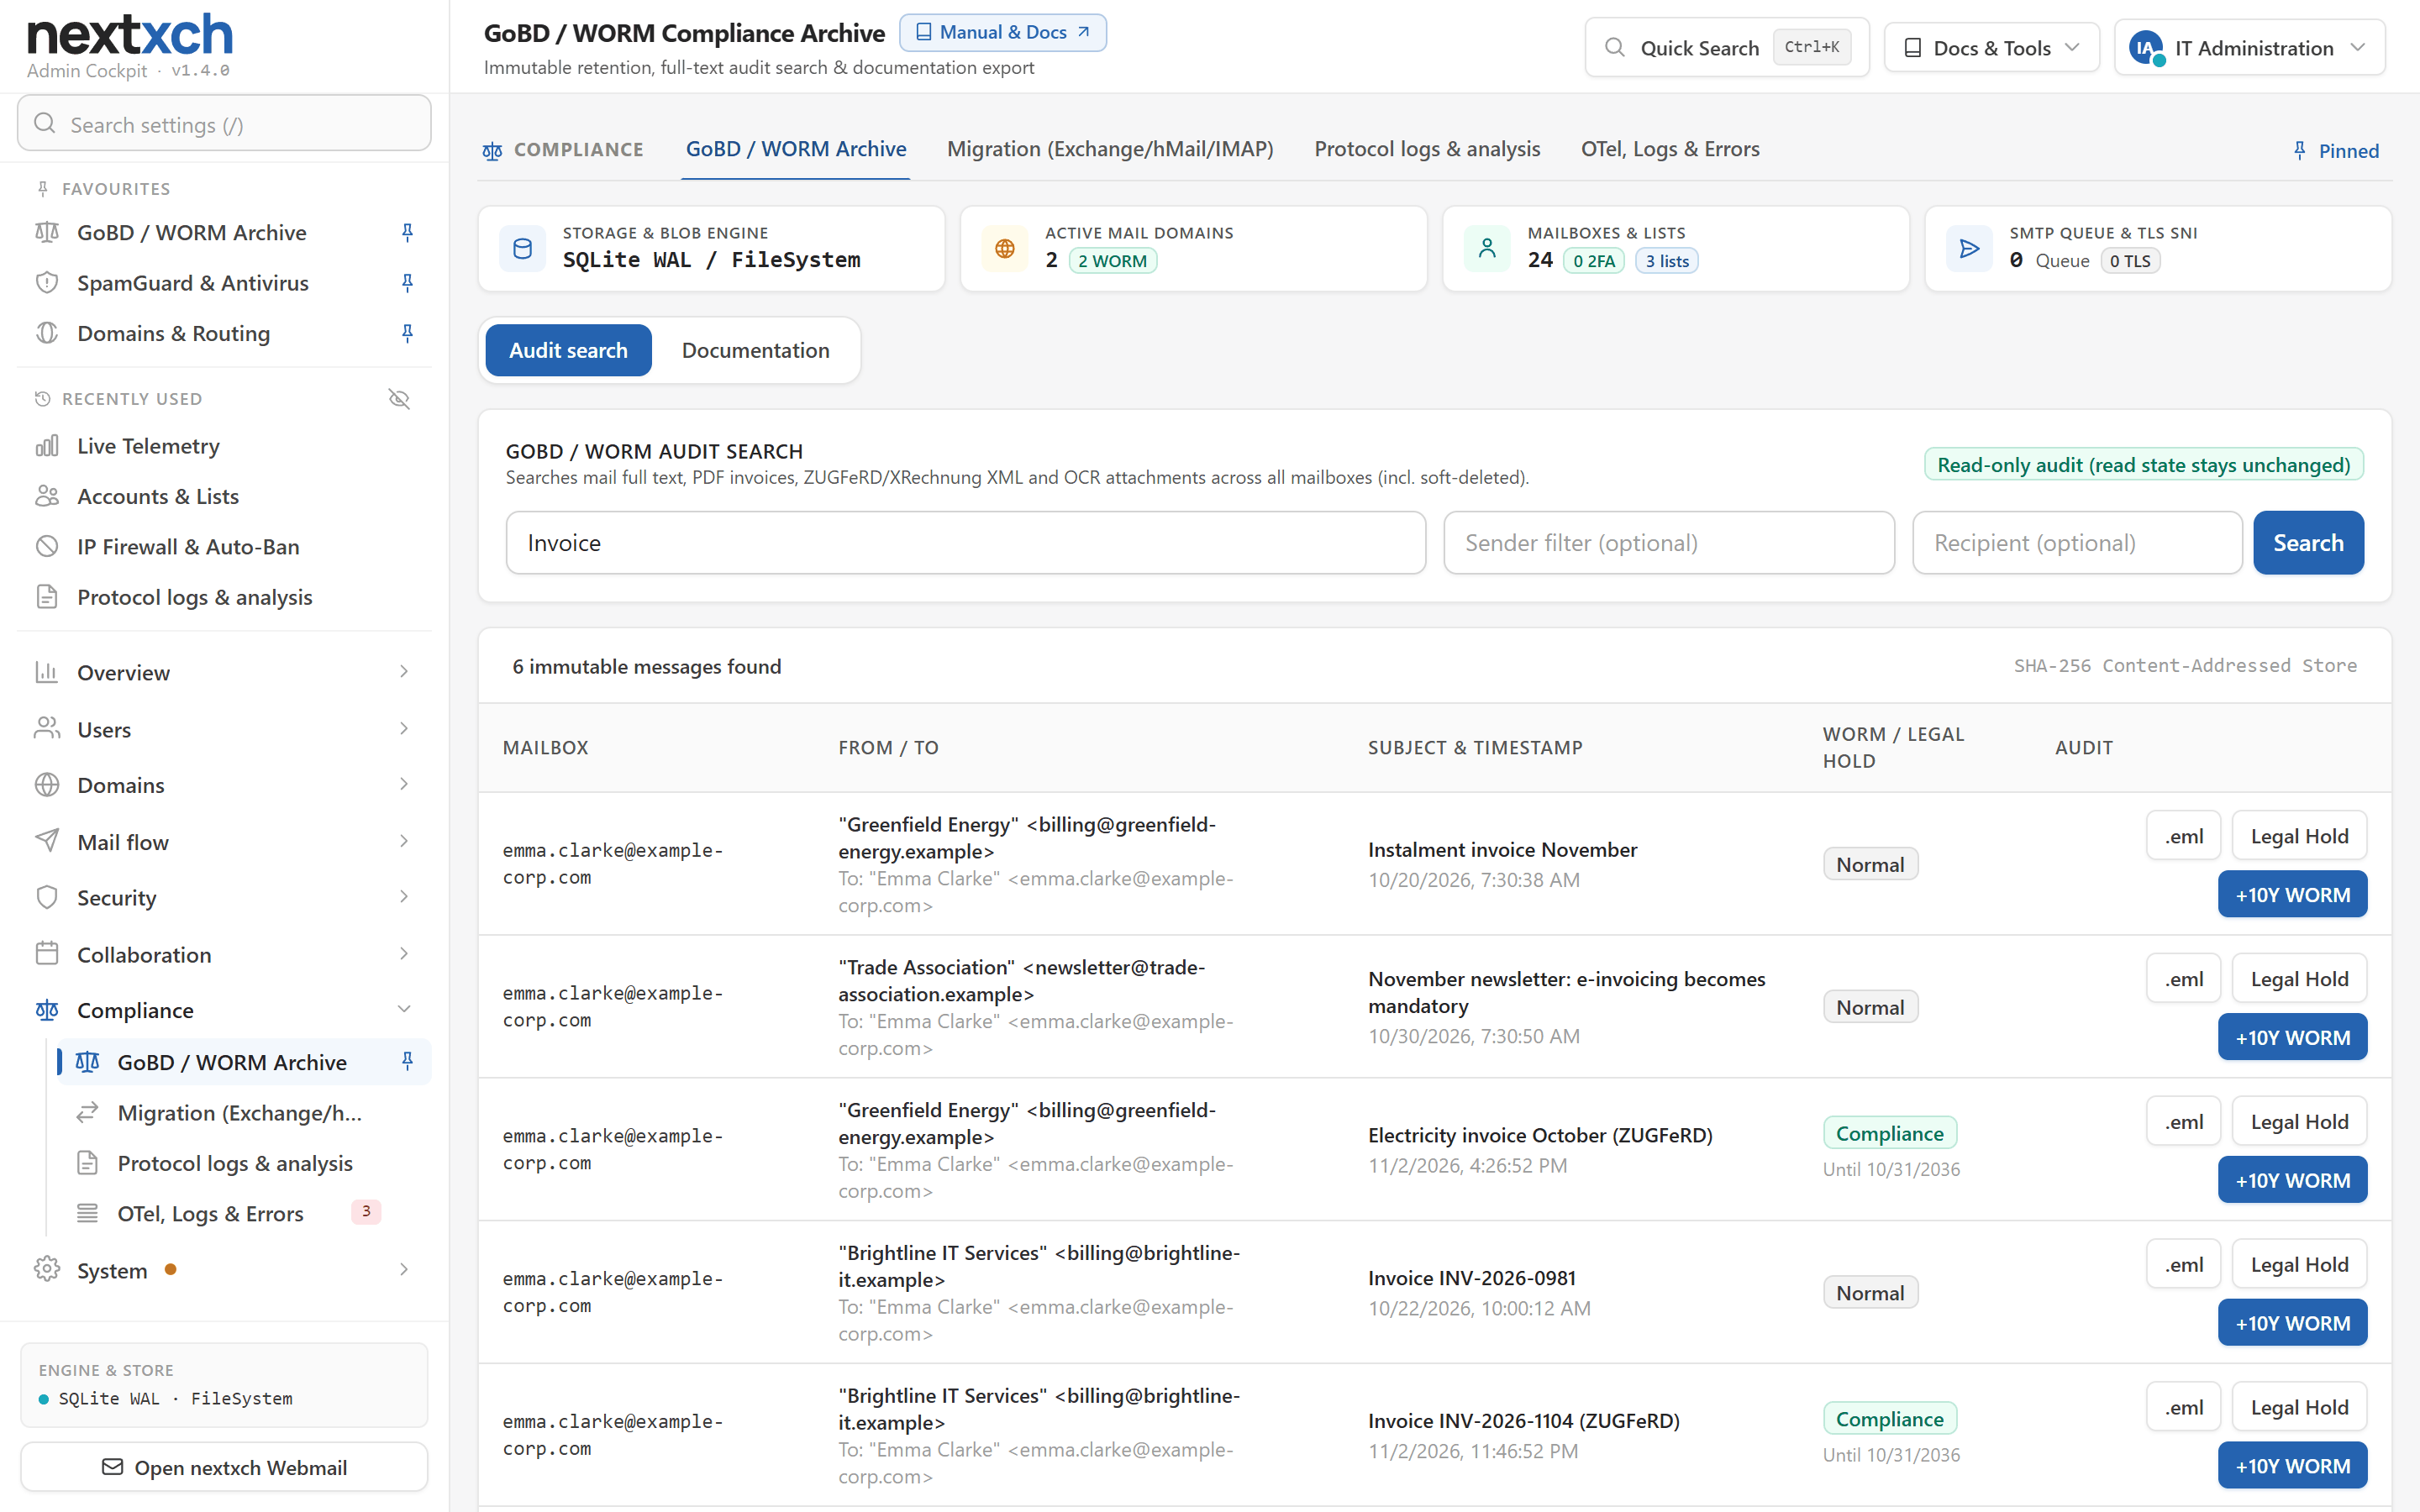
  • Archivage GoBD / WORM : S3 Object Lock immuable (COMPLIANCE), conservation légale (Legal Hold) et rôle d'auditeur dédié (consultation sans modifier le statut de lecture).
  • Recherche de documents & OCR en 3 niveaux : extrait immédiatement MIME, PDF, documents Office & XML ZUGFeRD et exécute un OCR automatique sur les justificatifs numérisés et les PDF images.

4. OpenTelemetry, journaux, identité & exploitation

OpenTelemetry · journaux JSONL · clés d'accès · OIDC · SCIM 2.0 · Docker® & Windows®

  • OpenTelemetry & journaux structurés : export OTLP natif (traces, métriques & journaux structurés vers Grafana Tempo/Loki, Prometheus, Datadog & Elastic), /metrics, rotation quotidienne des journaux JSONL & interface d'administration en direct.
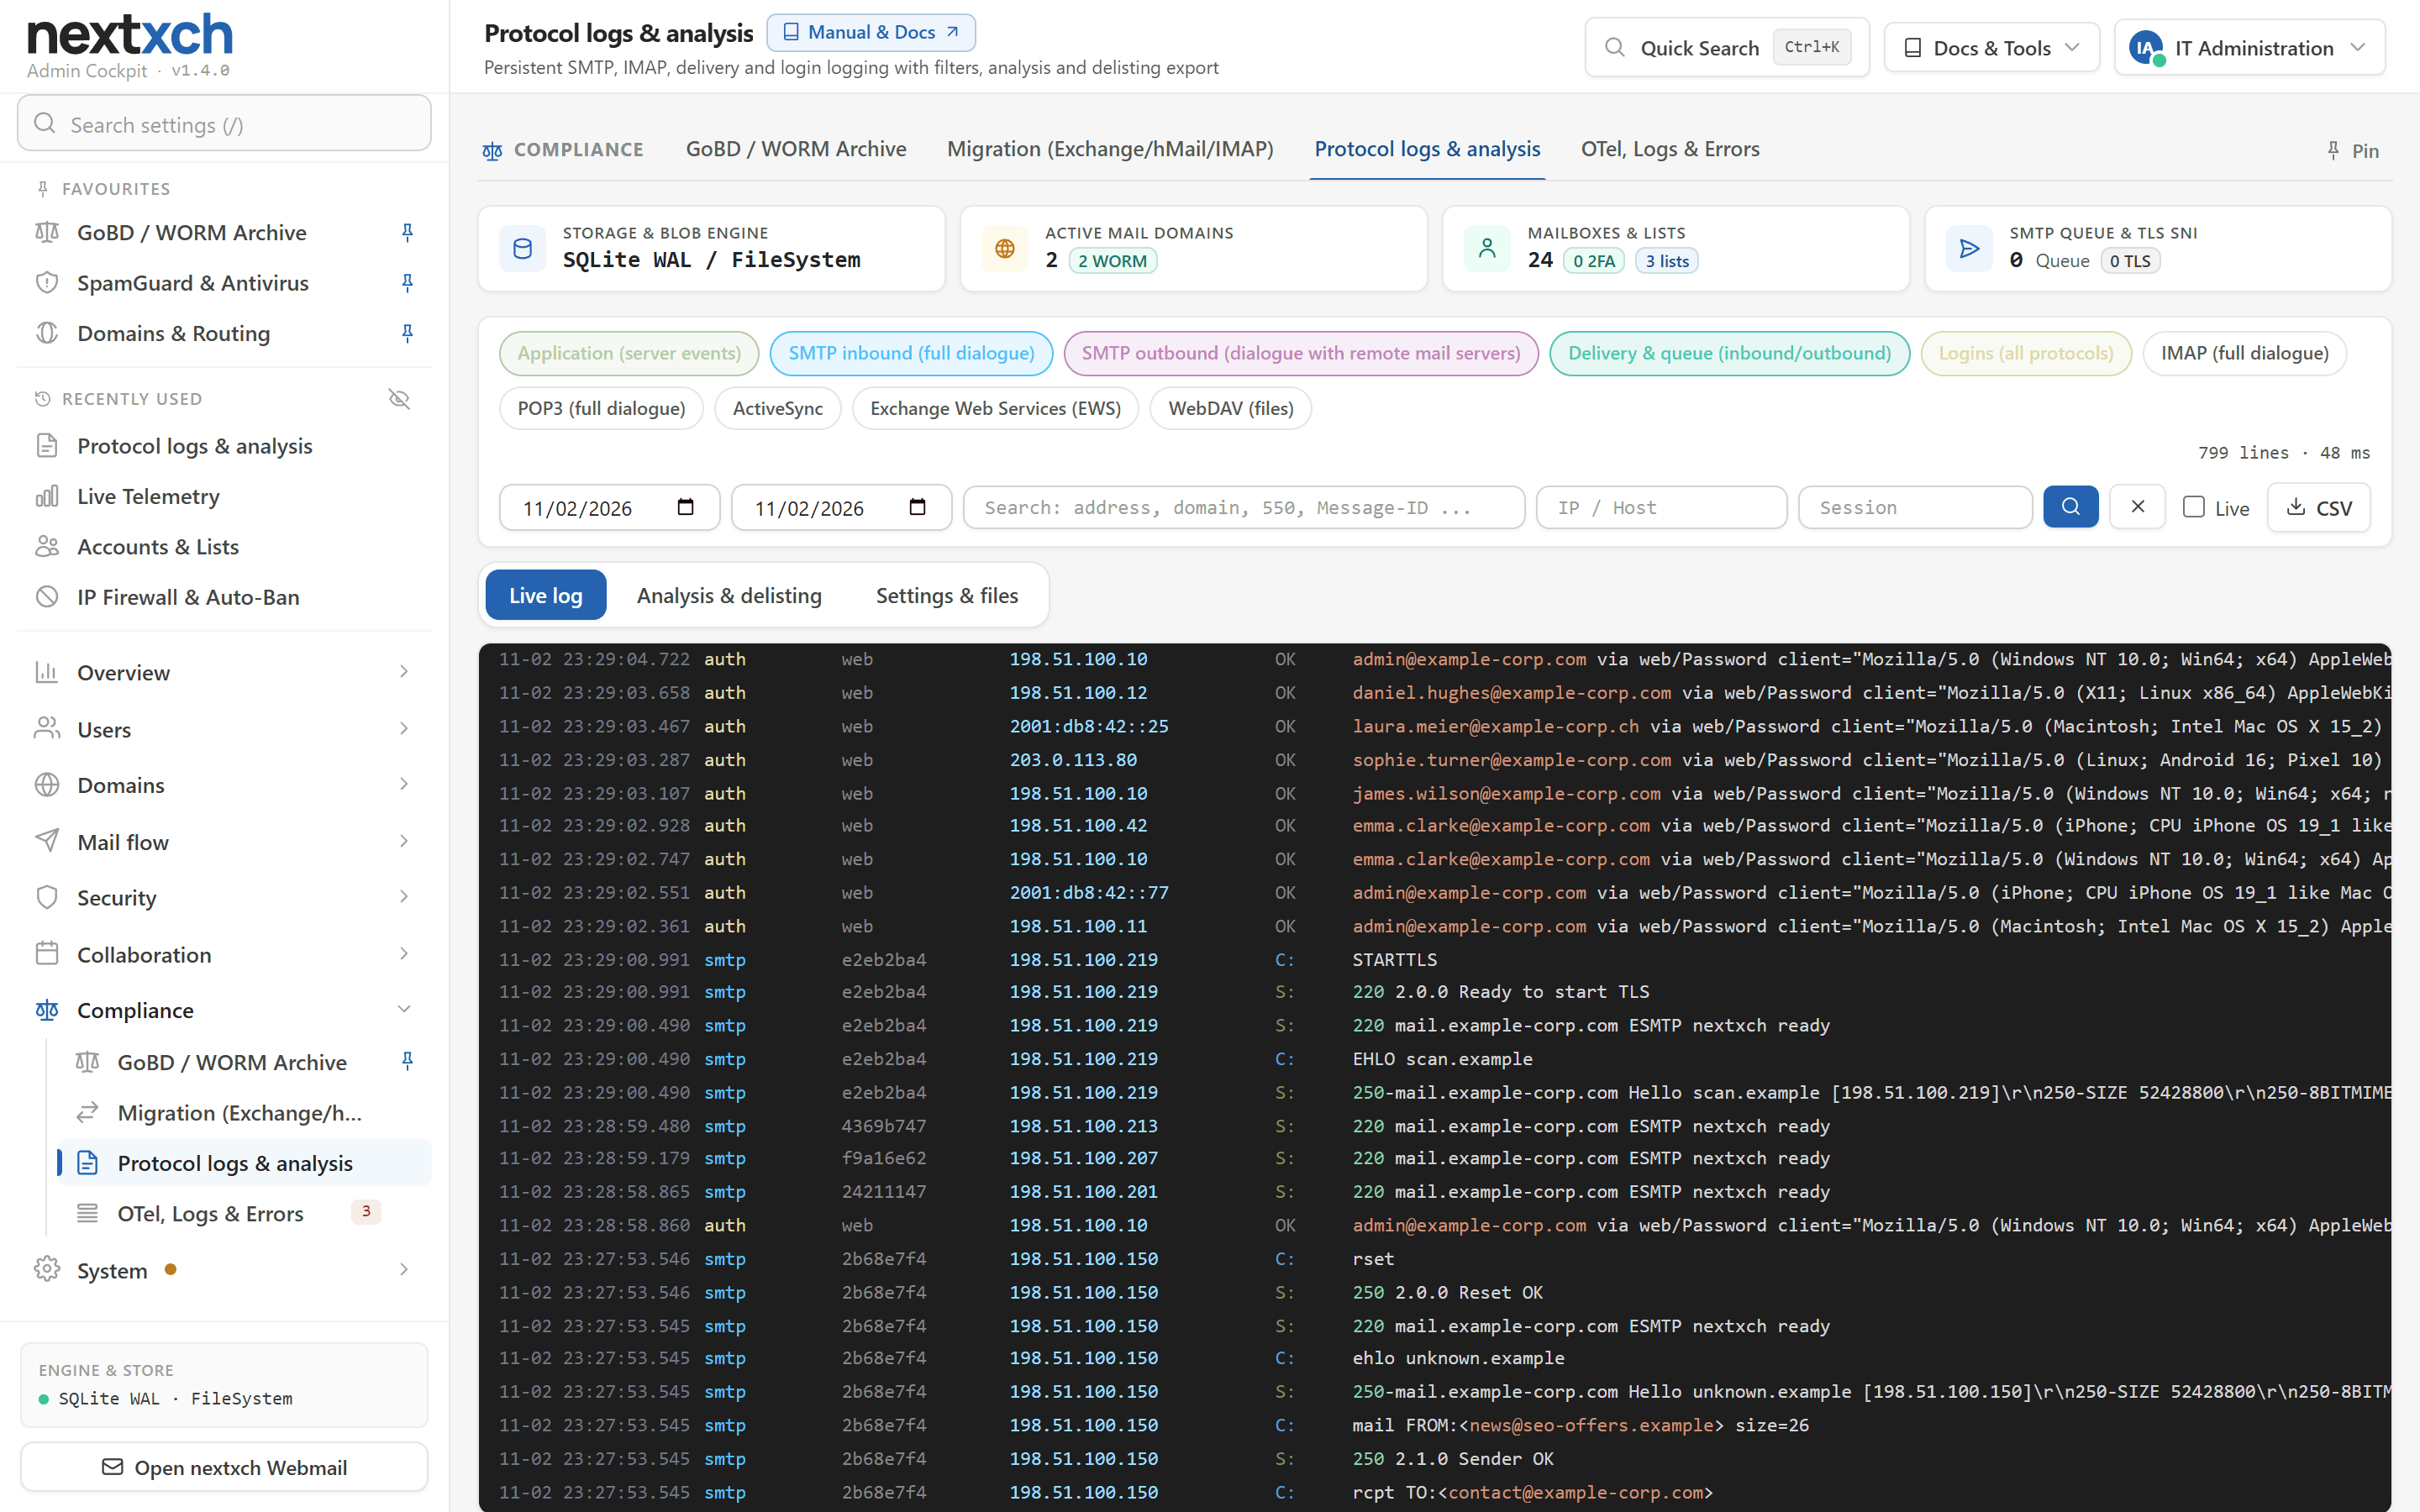
  • Journaux de protocole, statistiques & sessions : journalisation persistante des protocoles comme dans hMailServer (SMTP entrant/sortant, remise, connexions, IMAP, POP3, ActiveSync) avec visionneuse en direct et rapport de radiation de listes noires, statistiques par compte, domaine et serveur, historique des connexions avec drapeau du pays pour chaque IP, liste des sessions avec déconnexion par appareil et déconnexion automatique en cas d'inactivité.
  • Authentification Zero-Trust & SCIM 2.0 : clés d'accès WebAuthn/FIDO2, 2FA stricte sur tous les ports, mots de passe d'application par appareil, plus OIDC & SCIM 2.0 pour Microsoft Entra® ID, Keycloak, Okta & Authentik.
  • Autoconfig, Autodiscover & QR mobile en 5 s : Mozilla® Autoconfig (Thunderbird®/Android™) et Microsoft® Outlook® Autodiscover (XML/JSON) intégrés, plus un profil QR Apple® .mobileconfig signé PKCS#7 avec mot de passe d'application par appareil.
  • Installateur en 1 ligne, .msi Windows® & Kubernetes® actif-actif : déployez via l'installateur en 1 ligne dans le terminal (install.sh / install.ps1), l'assistant interactif d'installation et de mise à niveau automatique .msi pour Windows®, Docker® Hub (nextxch/server) ou un cluster Kubernetes® actif-actif 100 % PostgreSQL® sans Redis.
Nouveau en novembre 2026

Connexion, recherche, langues et exploitation

Kerberos SSO et OAuth 2.1

Connexion Windows sans mot de passe pour le webmail, l'administration et les applications de messagerie (SPNEGO, GSSAPI) à partir de Business. OAuth 2.1 avec XOAUTH2, OAUTHBEARER et code d'appareil pour IMAP, SMTP, POP3 et ManageSieve dans toutes les éditions. Les utilisateurs AD changent leur mot de passe dans le webmail.

Recherche en allemand

Radicaux (Snowball german2), transcription des trémas (ae, oe, ue), mots composés et correction des fautes de frappe dans SQLite, PostgreSQL® et SQL Server®. Dans le comparatif, le rappel moyen est passé de 55 à 87 %.

10 langues et carte du monde des fuseaux horaires

Webmail et administration en anglais, allemand, chinois, japonais, espagnol, français, portugais, italien, arabe (de droite à gauche) et hindi. Les fuseaux horaires se choisissent sur une carte du monde.

IA dans les règles Sieve

Les règles interrogent un modèle de langage (question oui/non ou catégorie) et déplacent, marquent ou transfèrent selon la réponse, avec budget de temps, cache et limite par locataire. À partir de Business.

Configuration sous forme de fichier (GitOps)

Exporter, planifier et appliquer via l'API REST et nextxch-cli avec un schéma JSON, secrets sous forme de secretRef (également dans les listes), clés de locataire, paramètres ACME à l'exécution. À partir de Business.

Exploitation et haute disponibilité

MTA-STS par domaine avec plusieurs MX, nom EHLO par nœud, vérification de S3 Object Lock, basculement DNS intégré (Hetzner, Cloudflare), JMAP pour les fichiers (FileNode). En cas de panne du stockage, SMTP (4xx), IMAP et POP3 répondent par des erreurs temporaires au lieu de perdre des messages.

Visite guidée des fonctionnalités

Captures d'écran détaillées de l'Admin Cockpit, de l'observabilité, de la GoBD & du Webmail

Chaque interface présentée ci-dessous est intégrée à nextxch, sans aucun coût supplémentaire et sans aucun plug-in tiers.

https://mail.nextxch.com/admin/
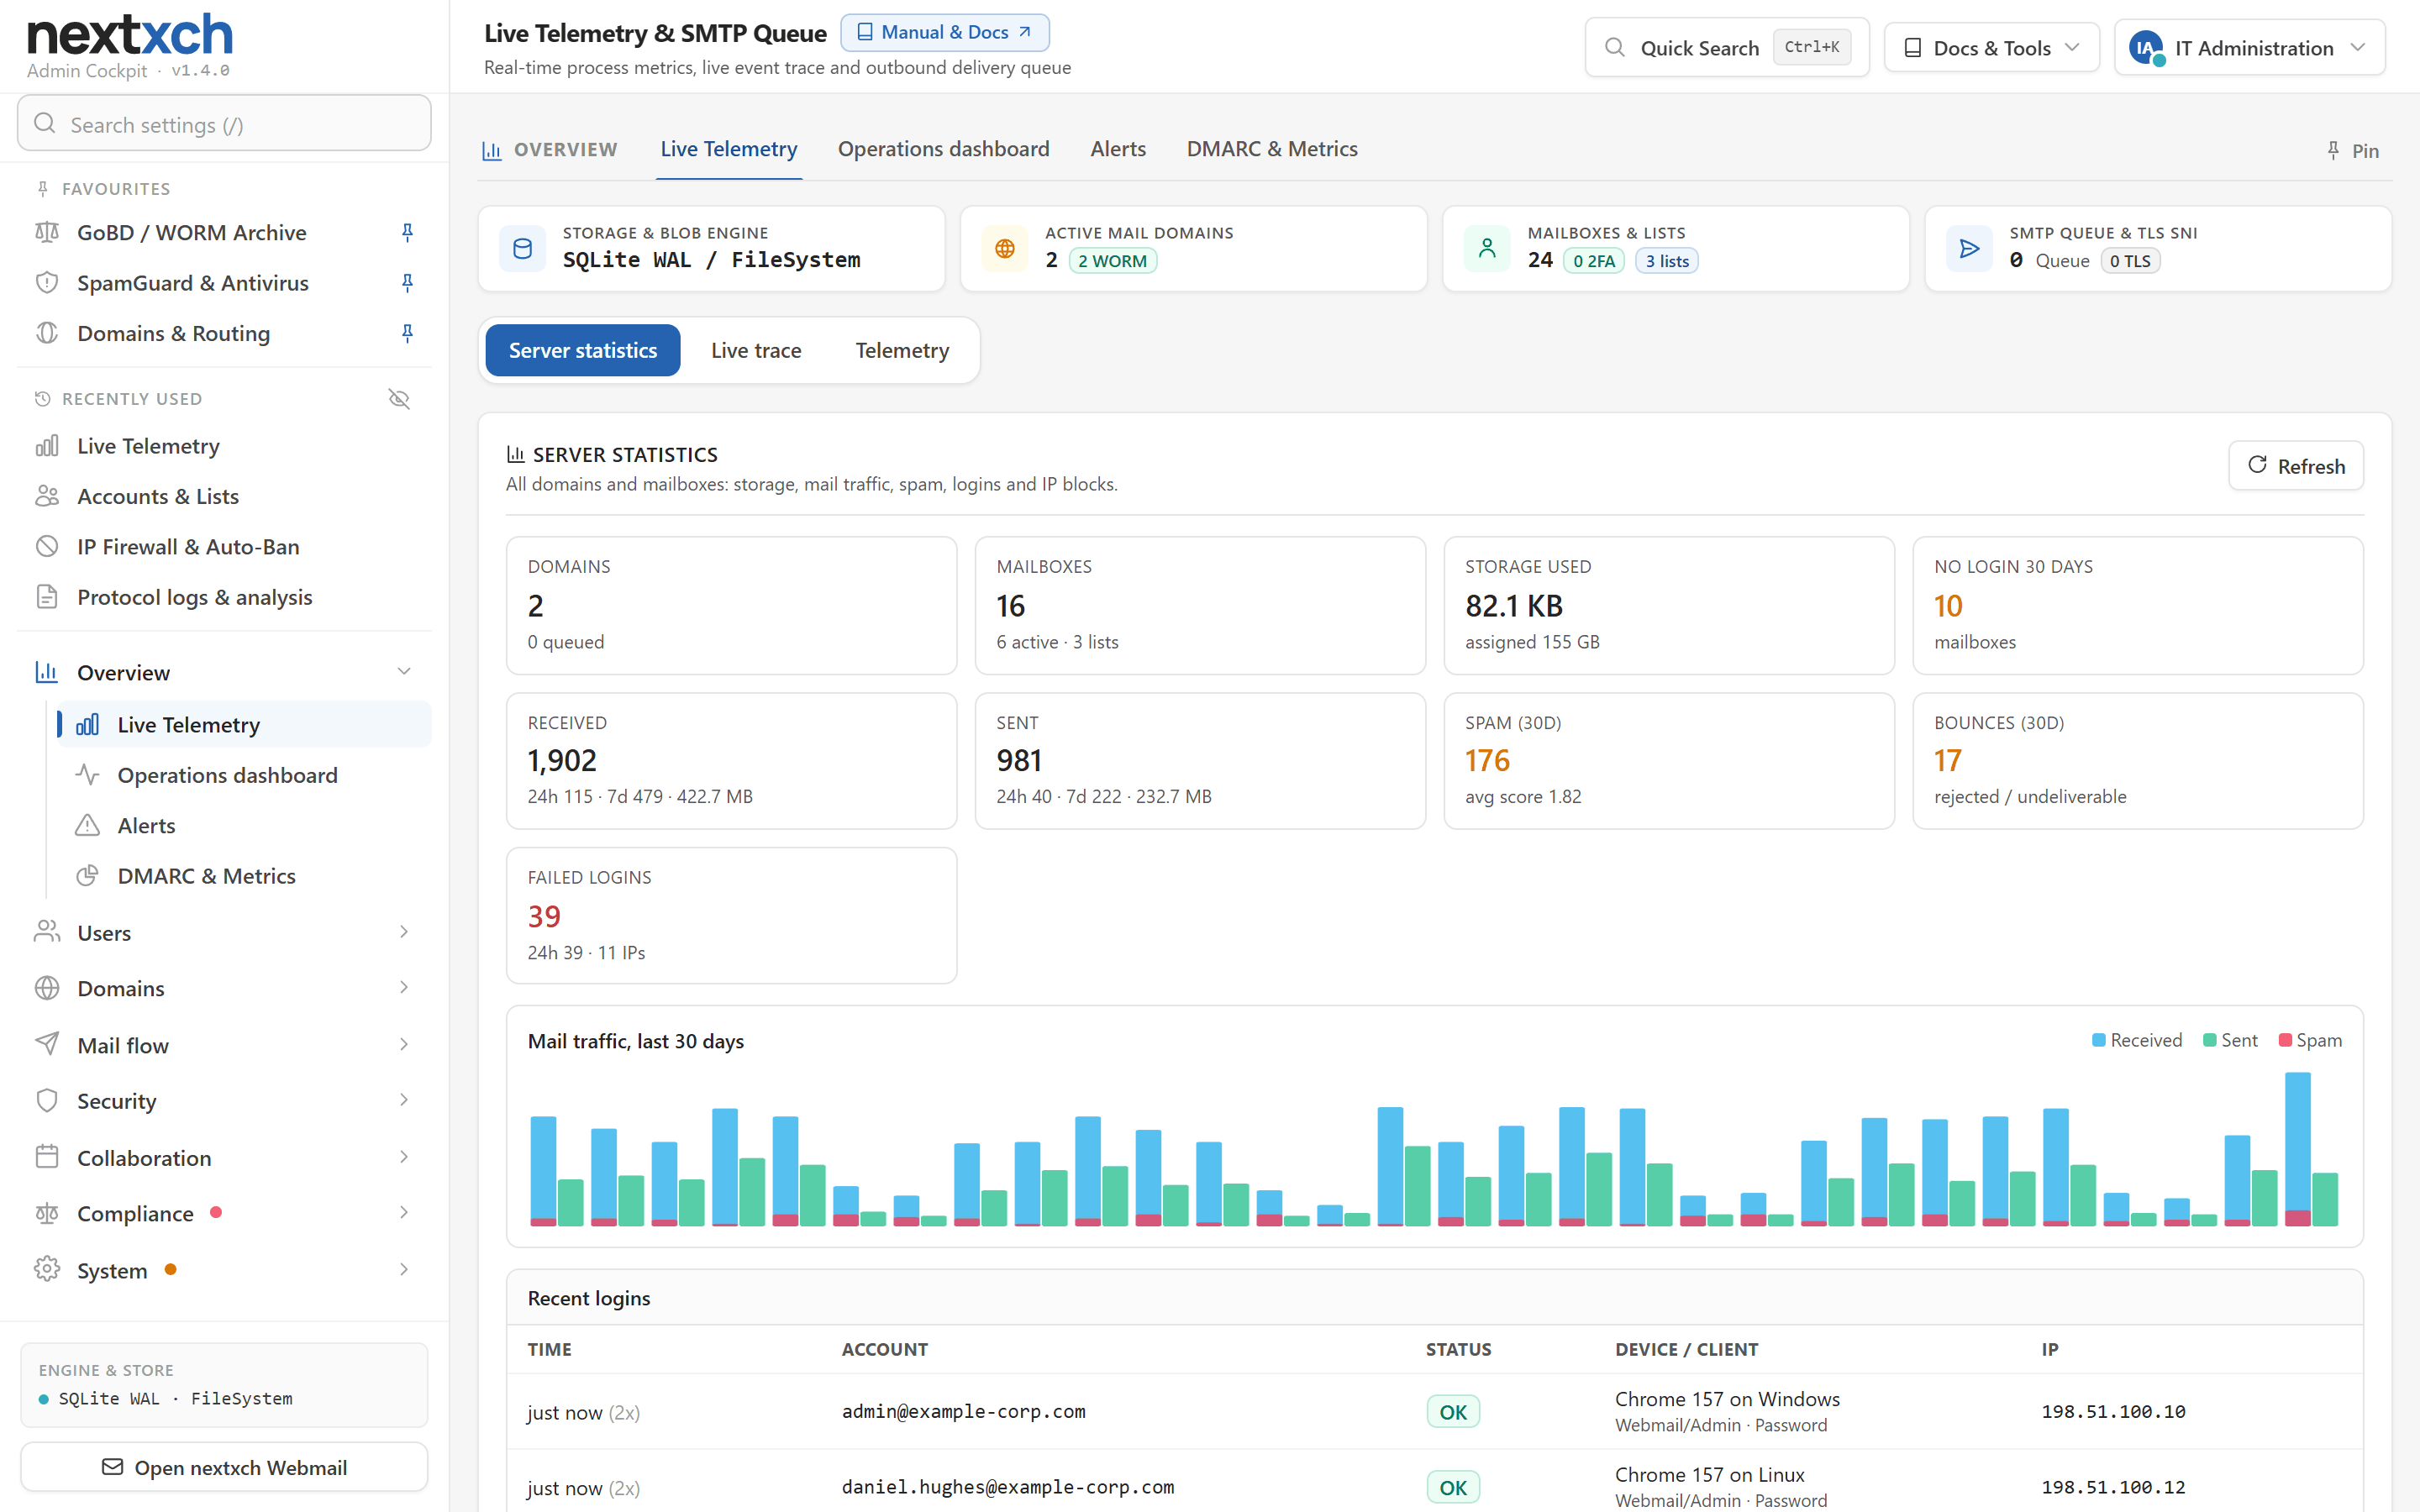
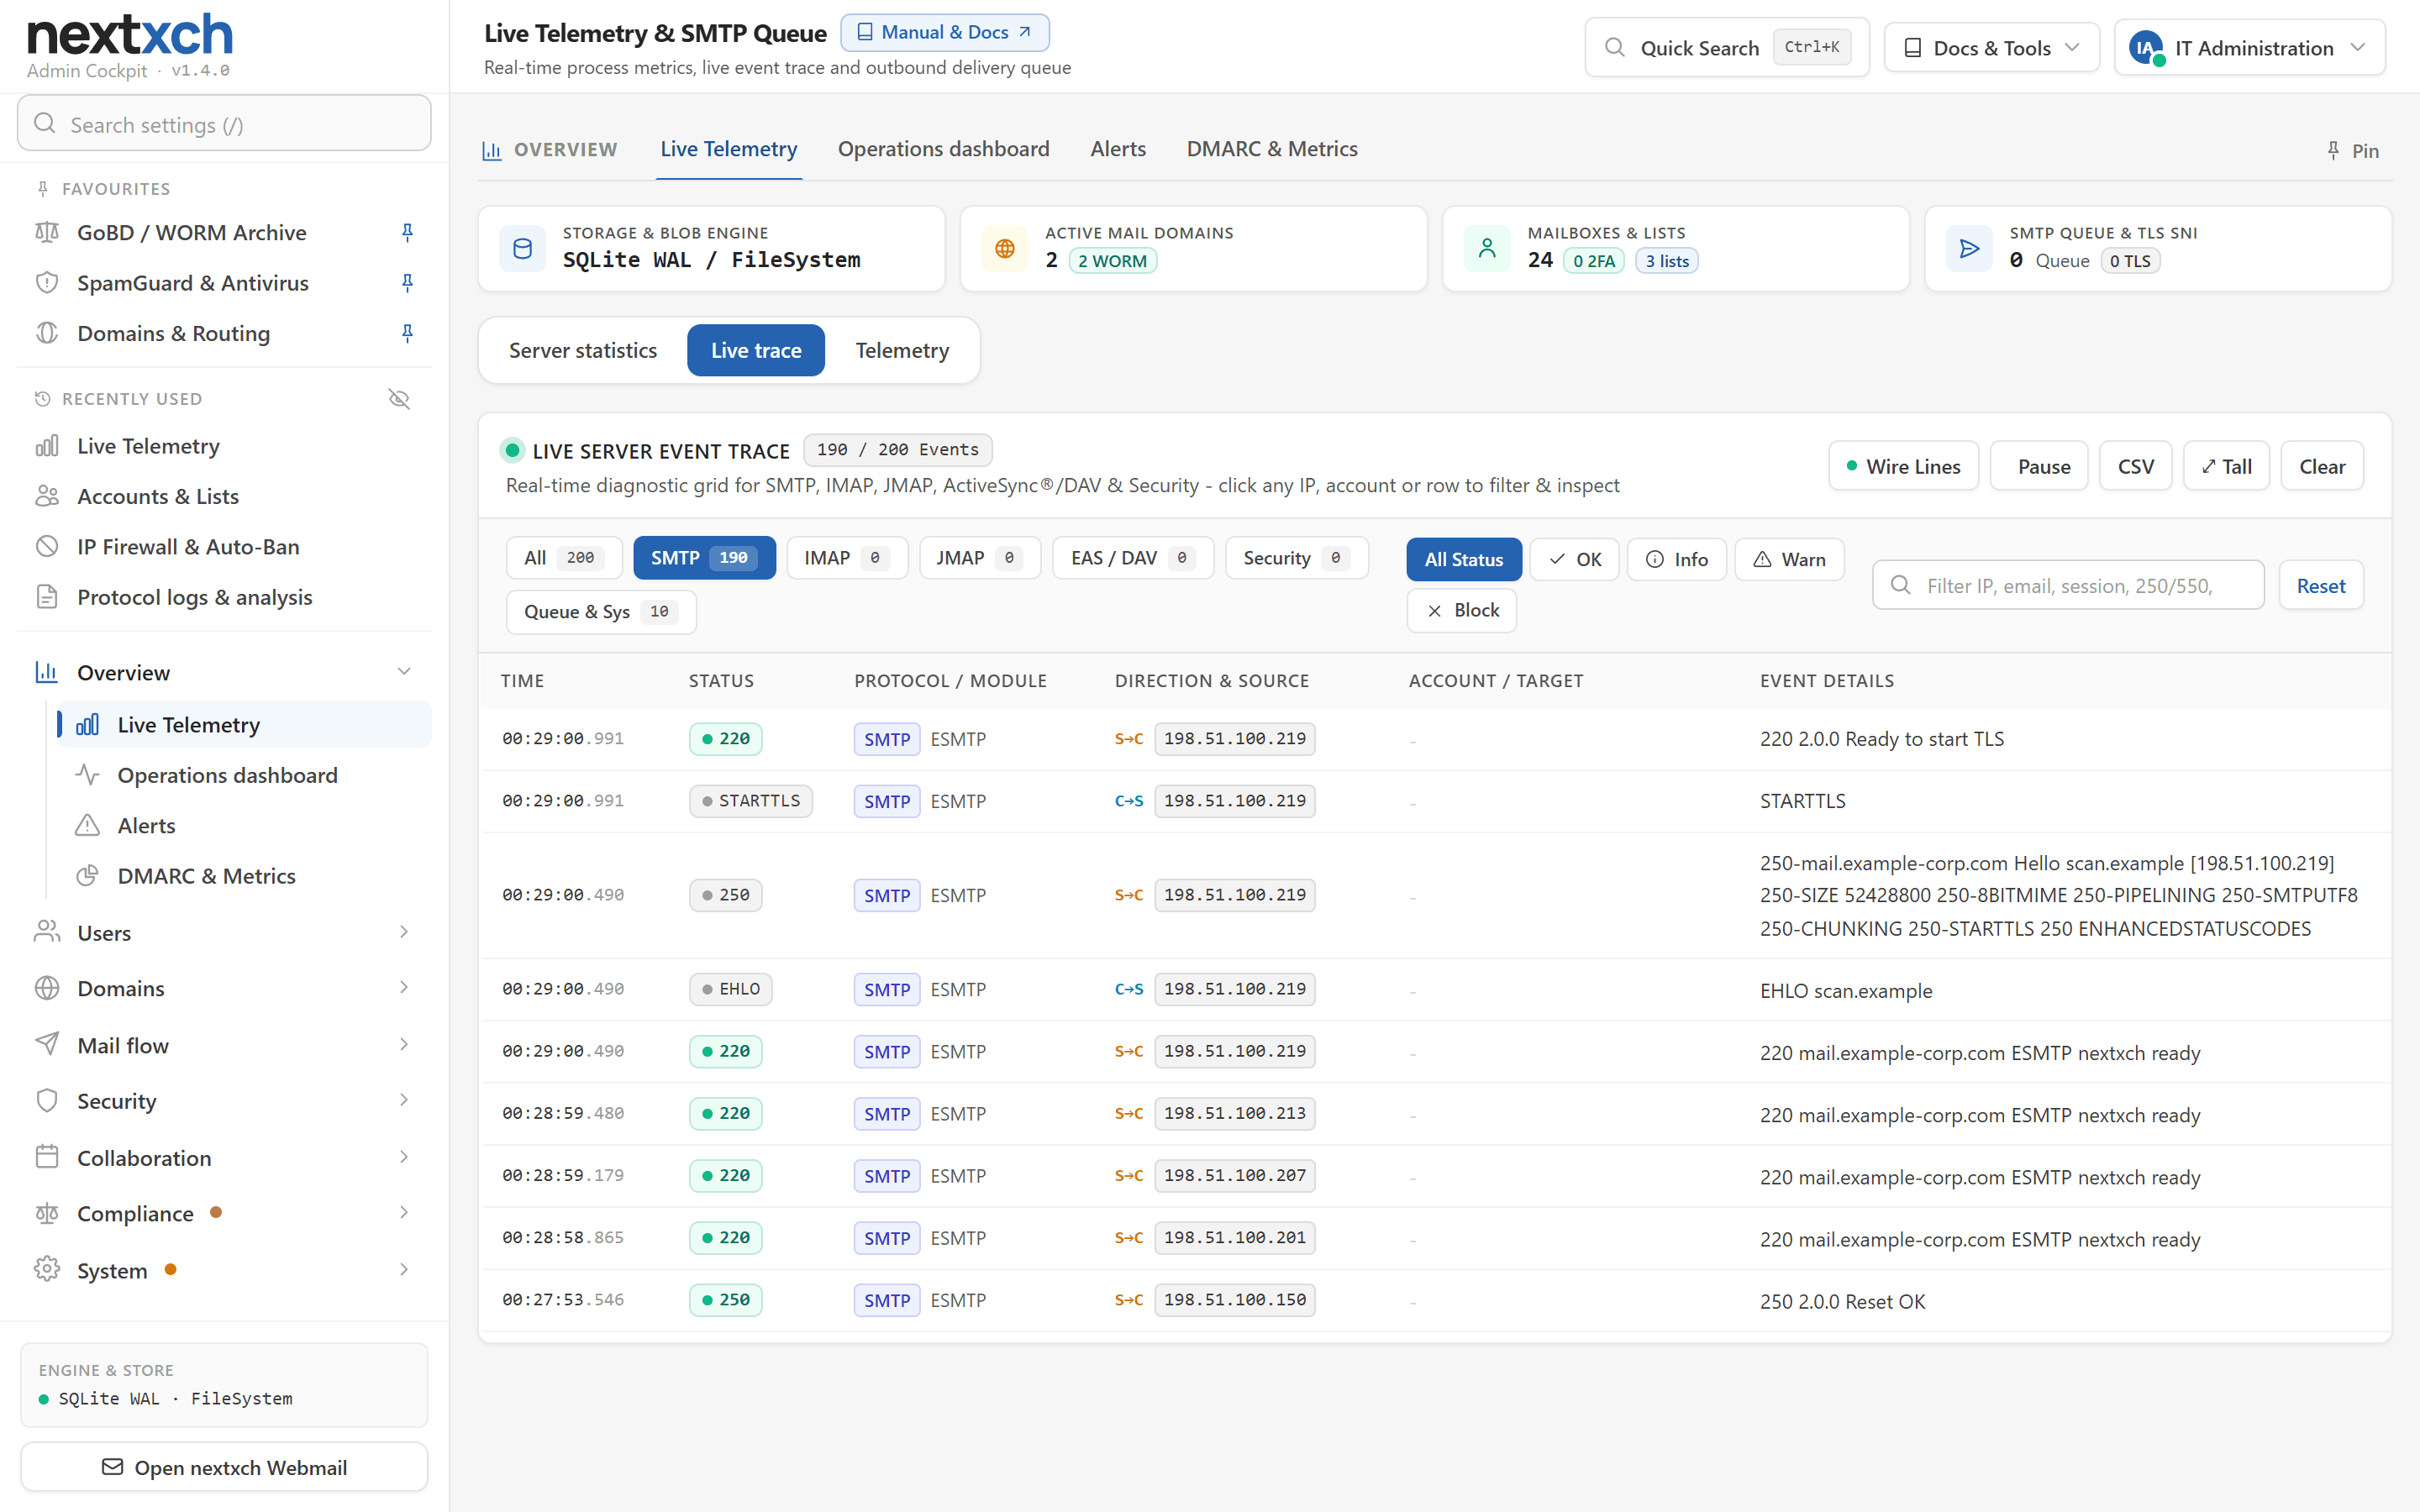
Télémétrie en direct & file d'attente SMTP active (mode clair)Télémétrie en direct & file d'attente SMTP active (mode clair)

Télémétrie en direct & file d'attente SMTP active (mode clair)

Mode clair net par défaut : trace en direct des événements sur tous les protocoles avec un drapeau de pays par IP, statistiques du serveur, graphique de mémoire et file d'attente de remise MX sortante surveillée dans leurs propres onglets.

https://mail.nextxch.com/admin/#domains
Domaines multi-locataires, Dual-DKIM en 1 clic & S3 Object LockDomaines multi-locataires, Dual-DKIM en 1 clic & S3 Object Lock

Domaines multi-locataires, Dual-DKIM en 1 clic & S3 Object Lock

Gérez un nombre illimité de domaines, renouvelez les clés DKIM Ed25519 et RSA-2048 en un clic et copiez des enregistrements DNS prêts à publier.

https://mail.nextxch.com/admin/#compliance
Archive de conformité GoBD / WORM & conservation légale (Legal Hold)Archive de conformité GoBD / WORM & conservation légale (Legal Hold)

Archive de conformité GoBD / WORM & conservation légale (Legal Hold)

Verrous de conservation immuables sur 10 ans (COMPLIANCE), Legal Hold et recherche d'audit en lecture seule dans les PDF, les factures électroniques ZUGFeRD et les numérisations OCR.

https://mail.nextxch.com/admin/#otel-logs
OpenTelemetry (OTLP), journaux serveur structurés & moniteur de sécuritéOpenTelemetry (OTLP), journaux serveur structurés & moniteur de sécurité

OpenTelemetry (OTLP), journaux serveur structurés & moniteur de sécurité

Journaux serveur corrélés par W3C TraceId, rotation JSONL quotidienne, export OTLP (traces, métriques, journaux) vers Grafana/Loki/Tempo et capture centralisée des anomalies.

https://mail.nextxch.com/admin/#dmarc
Analyseur graphique DMARC & TLS-RPT + OpenMetrics (/metrics)Analyseur graphique DMARC & TLS-RPT + OpenMetrics (/metrics)

Analyseur graphique DMARC & TLS-RPT + OpenMetrics (/metrics)

Analyse visuellement les rapports agrégés DMARC (.xml/.gz/.zip) de Google®/Microsoft® et le JSON TLS-RPT RFC 8460, en parallèle des /metrics Prometheus en direct.

https://mail.nextxch.com/admin/
Statistiques par compte, domaine & serveurStatistiques par compte, domaine & serveur

Statistiques par compte, domaine & serveur

Utilisation du stockage, trafic de messagerie sur 24 heures, 7 et 30 jours avec graphique sur 30 jours, spam, rebonds, connexions avec appareil, navigateur et IP, échecs de connexion, bannissements d'IP et services d'envoi détectés.

https://mail.nextxch.com/admin/#protocol-log
Journal de protocole comme hMailServer avec visionneuse en directJournal de protocole comme hMailServer avec visionneuse en direct

Journal de protocole comme hMailServer avec visionneuse en direct

Dialogue SMTP entrant et sortant complet, remise, connexions, IMAP et ActiveSync, activables par catégorie. Filtres par période, texte, IP et session, analyse par IP, adresse, domaine et fournisseur, ainsi qu'un rapport de délistage.

https://mail.nextxch.com/admin/#sessions
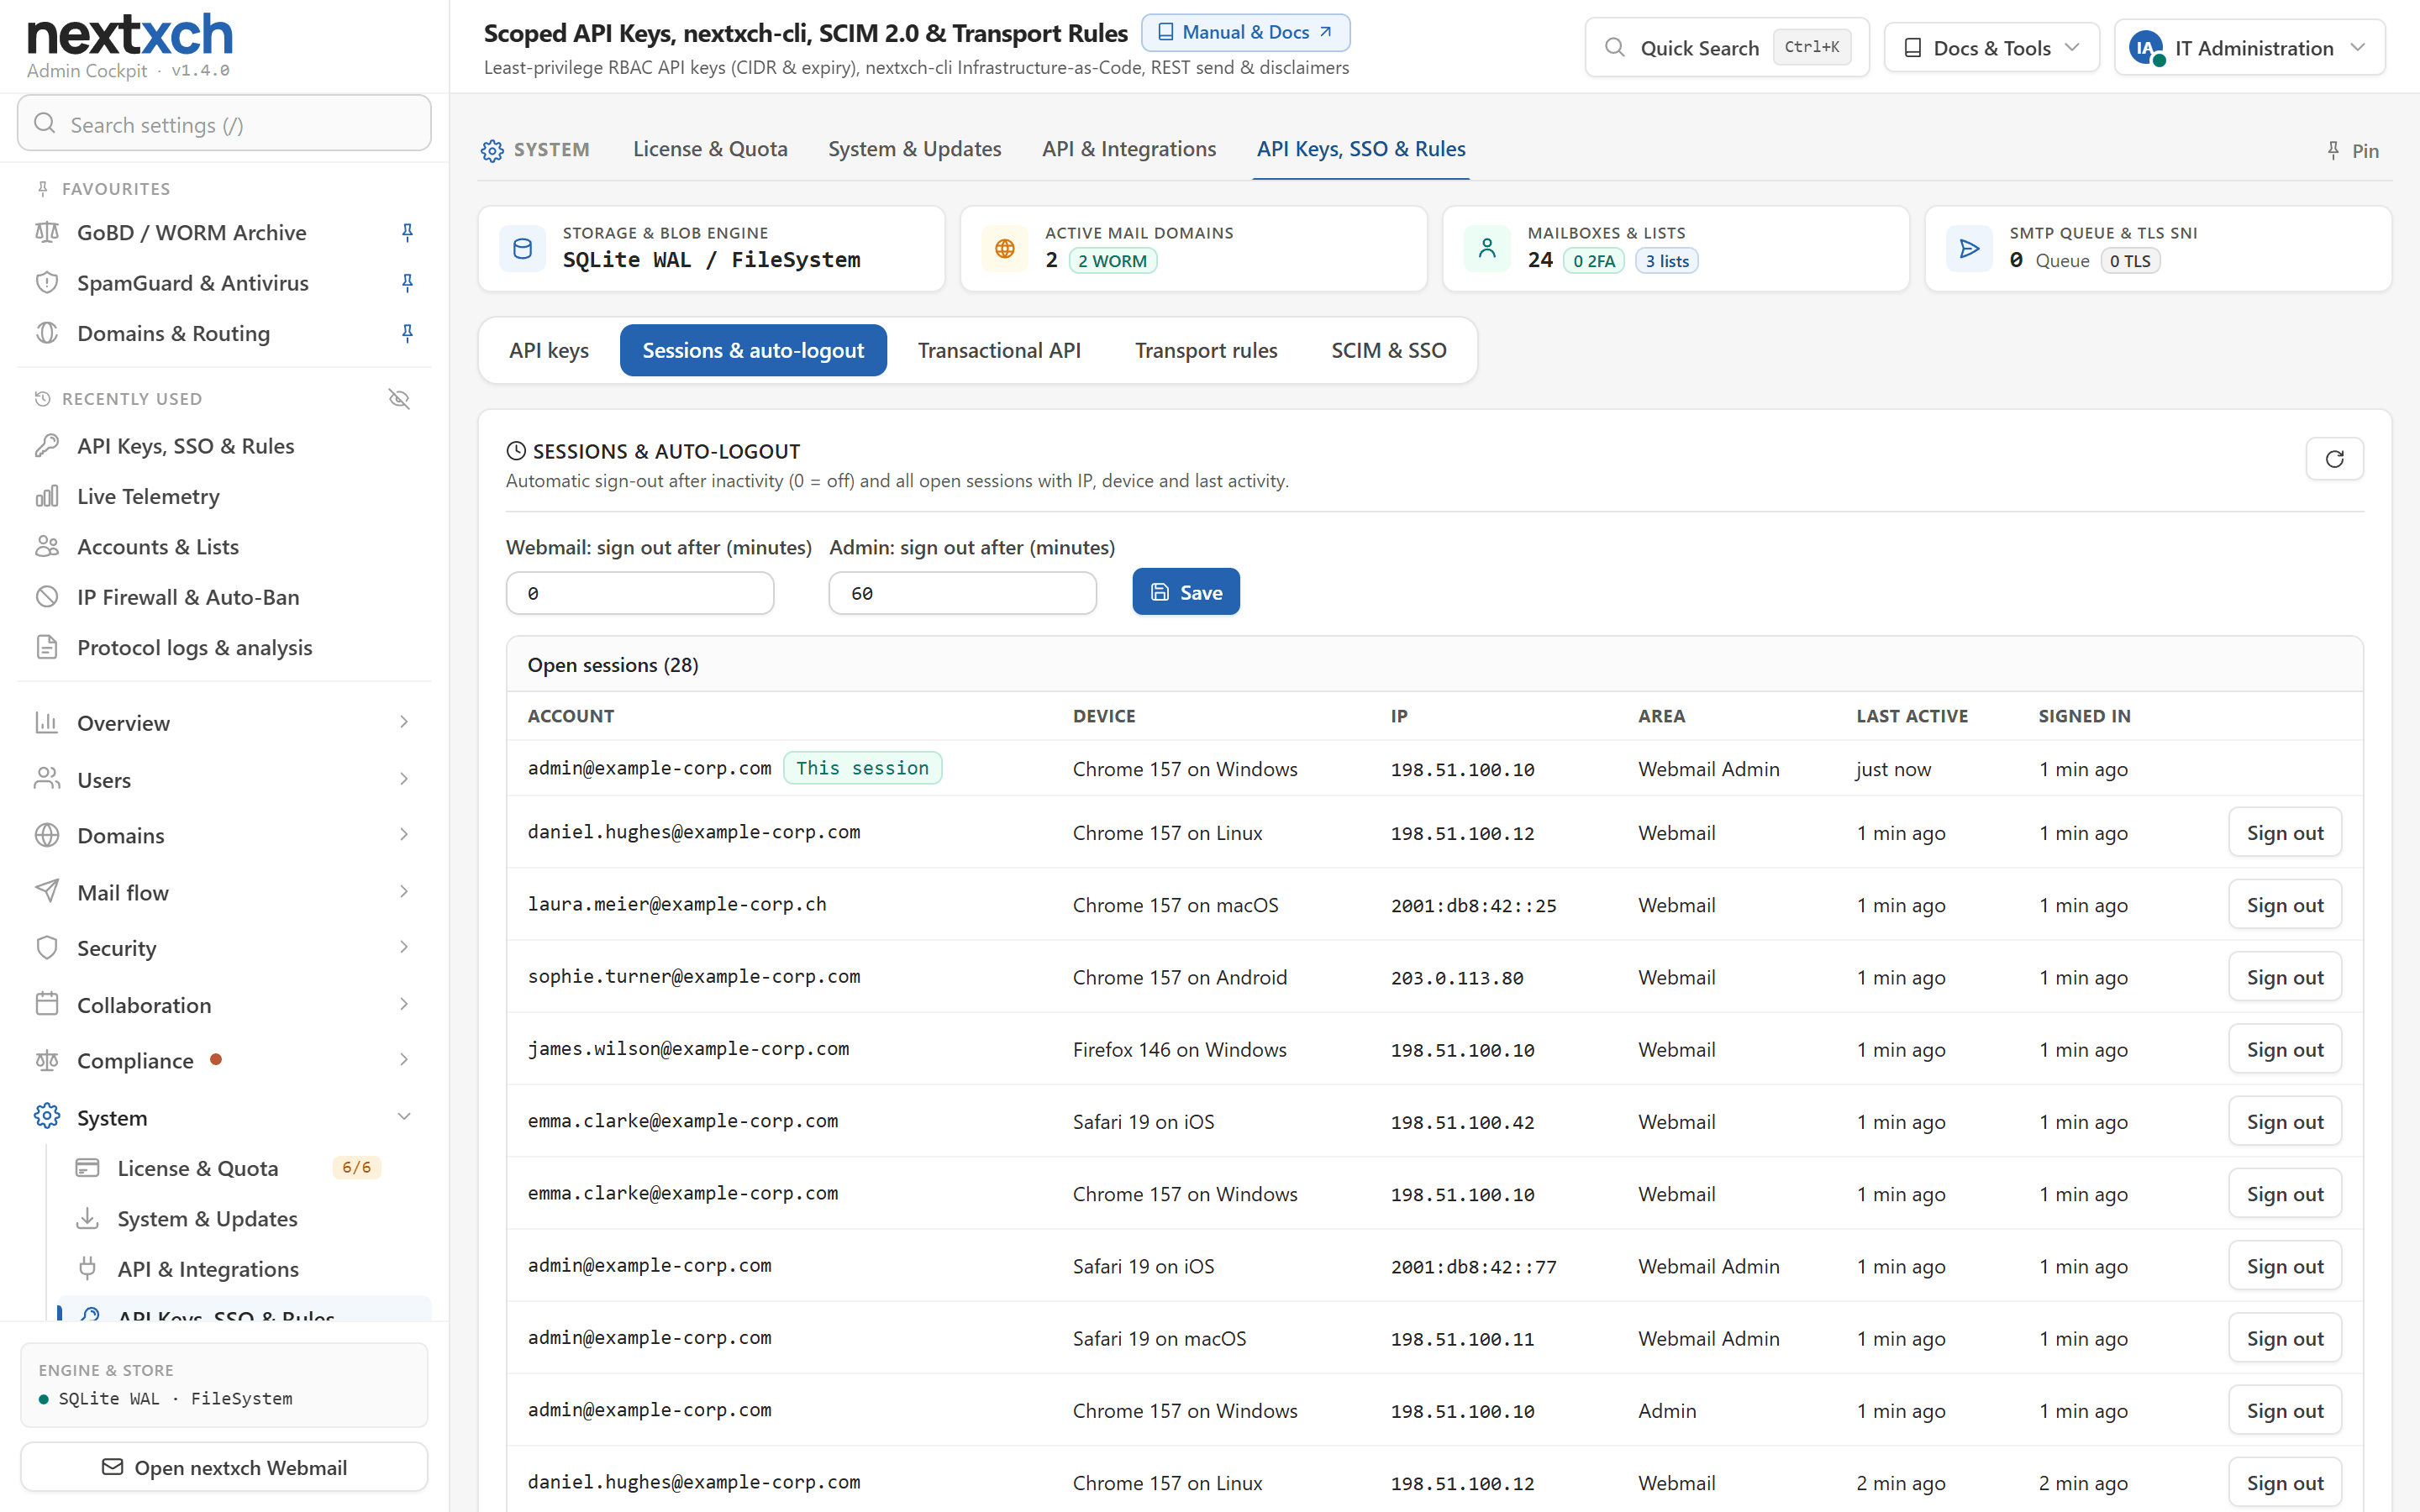
Sessions, déconnexion par appareil & déconnexion automatiqueSessions, déconnexion par appareil & déconnexion automatique

Sessions, déconnexion par appareil & déconnexion automatique

Sessions ouvertes avec appareil, pays de l'IP et dernière activité. Déconnexion par appareil ou partout, et déconnexion automatique configurable après inactivité pour le Webmail et l'administration.

https://mail.nextxch.com/admin/#rules
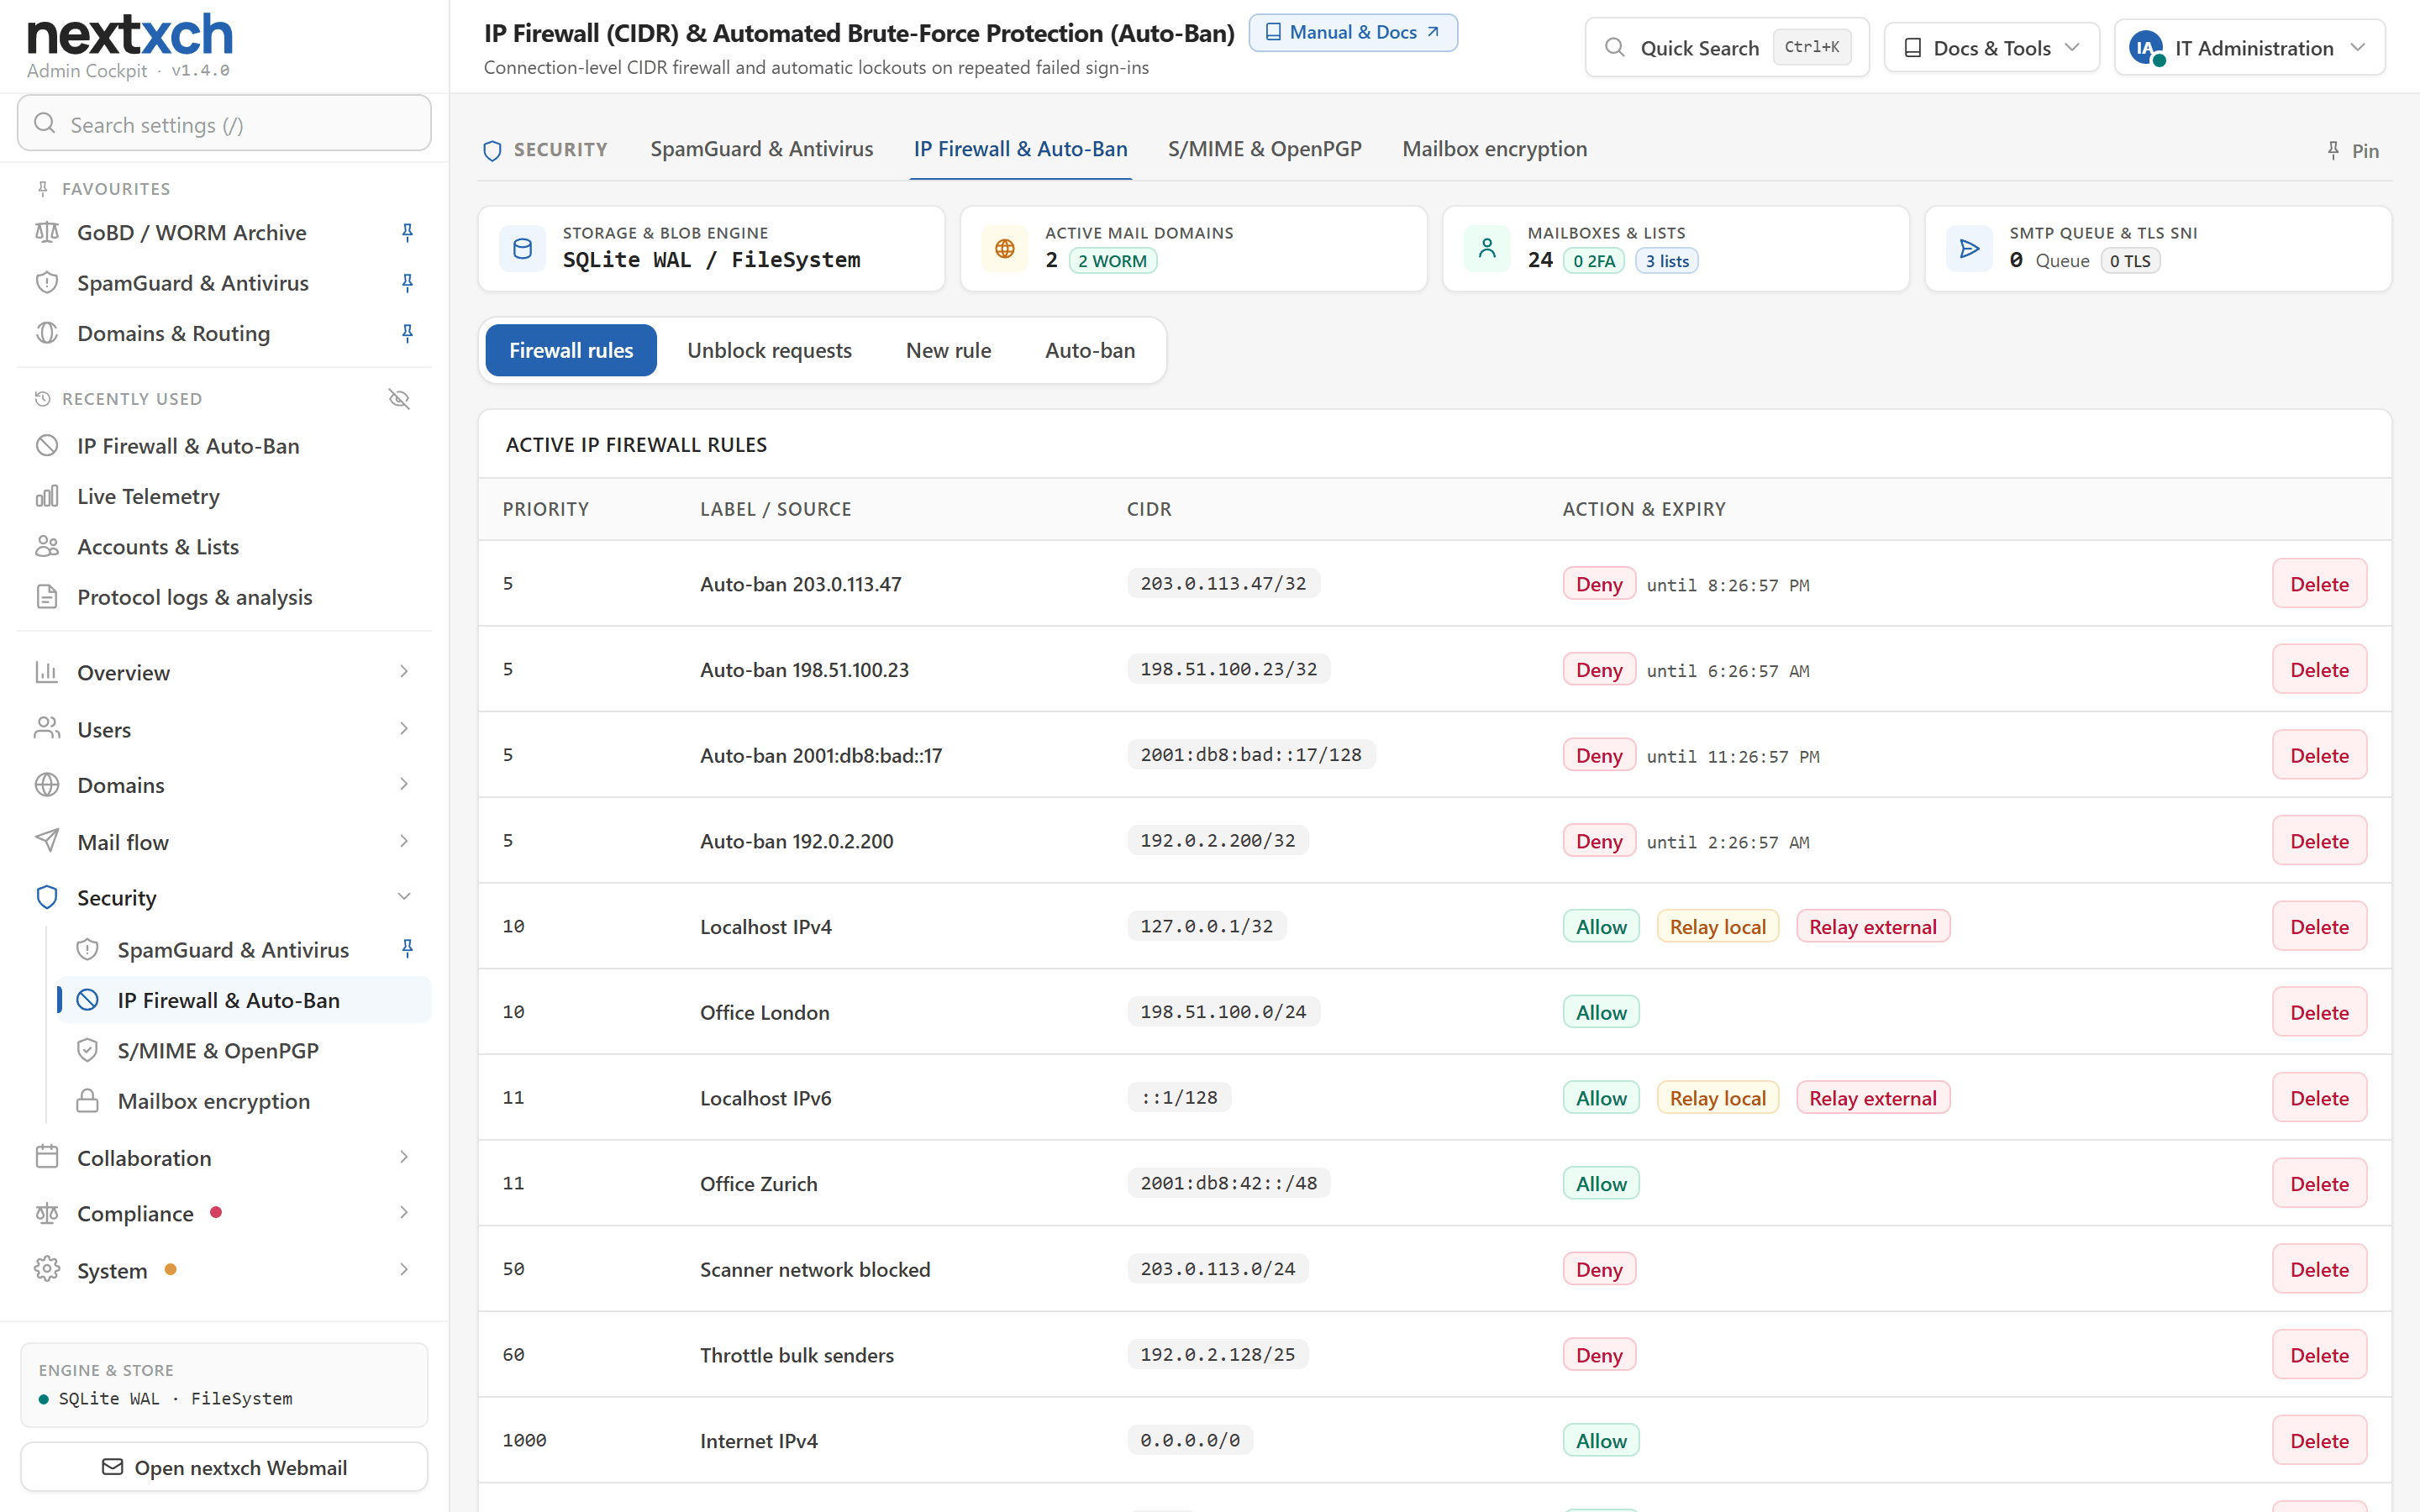
Pare-feu IP avec drapeaux de pays & demandes de déblocagePare-feu IP avec drapeaux de pays & demandes de déblocage

Pare-feu IP avec drapeaux de pays & demandes de déblocage

Règles CIDR et bannissement automatique avec drapeau et nom du pays à côté de chaque IP (hors ligne via DB-IP Lite). Les expéditeurs bloqués déposent une demande via le lien figurant dans le refus SMTP, avec vérifications automatiques PTR, MX et SPF.

https://mail.nextxch.com/mail/
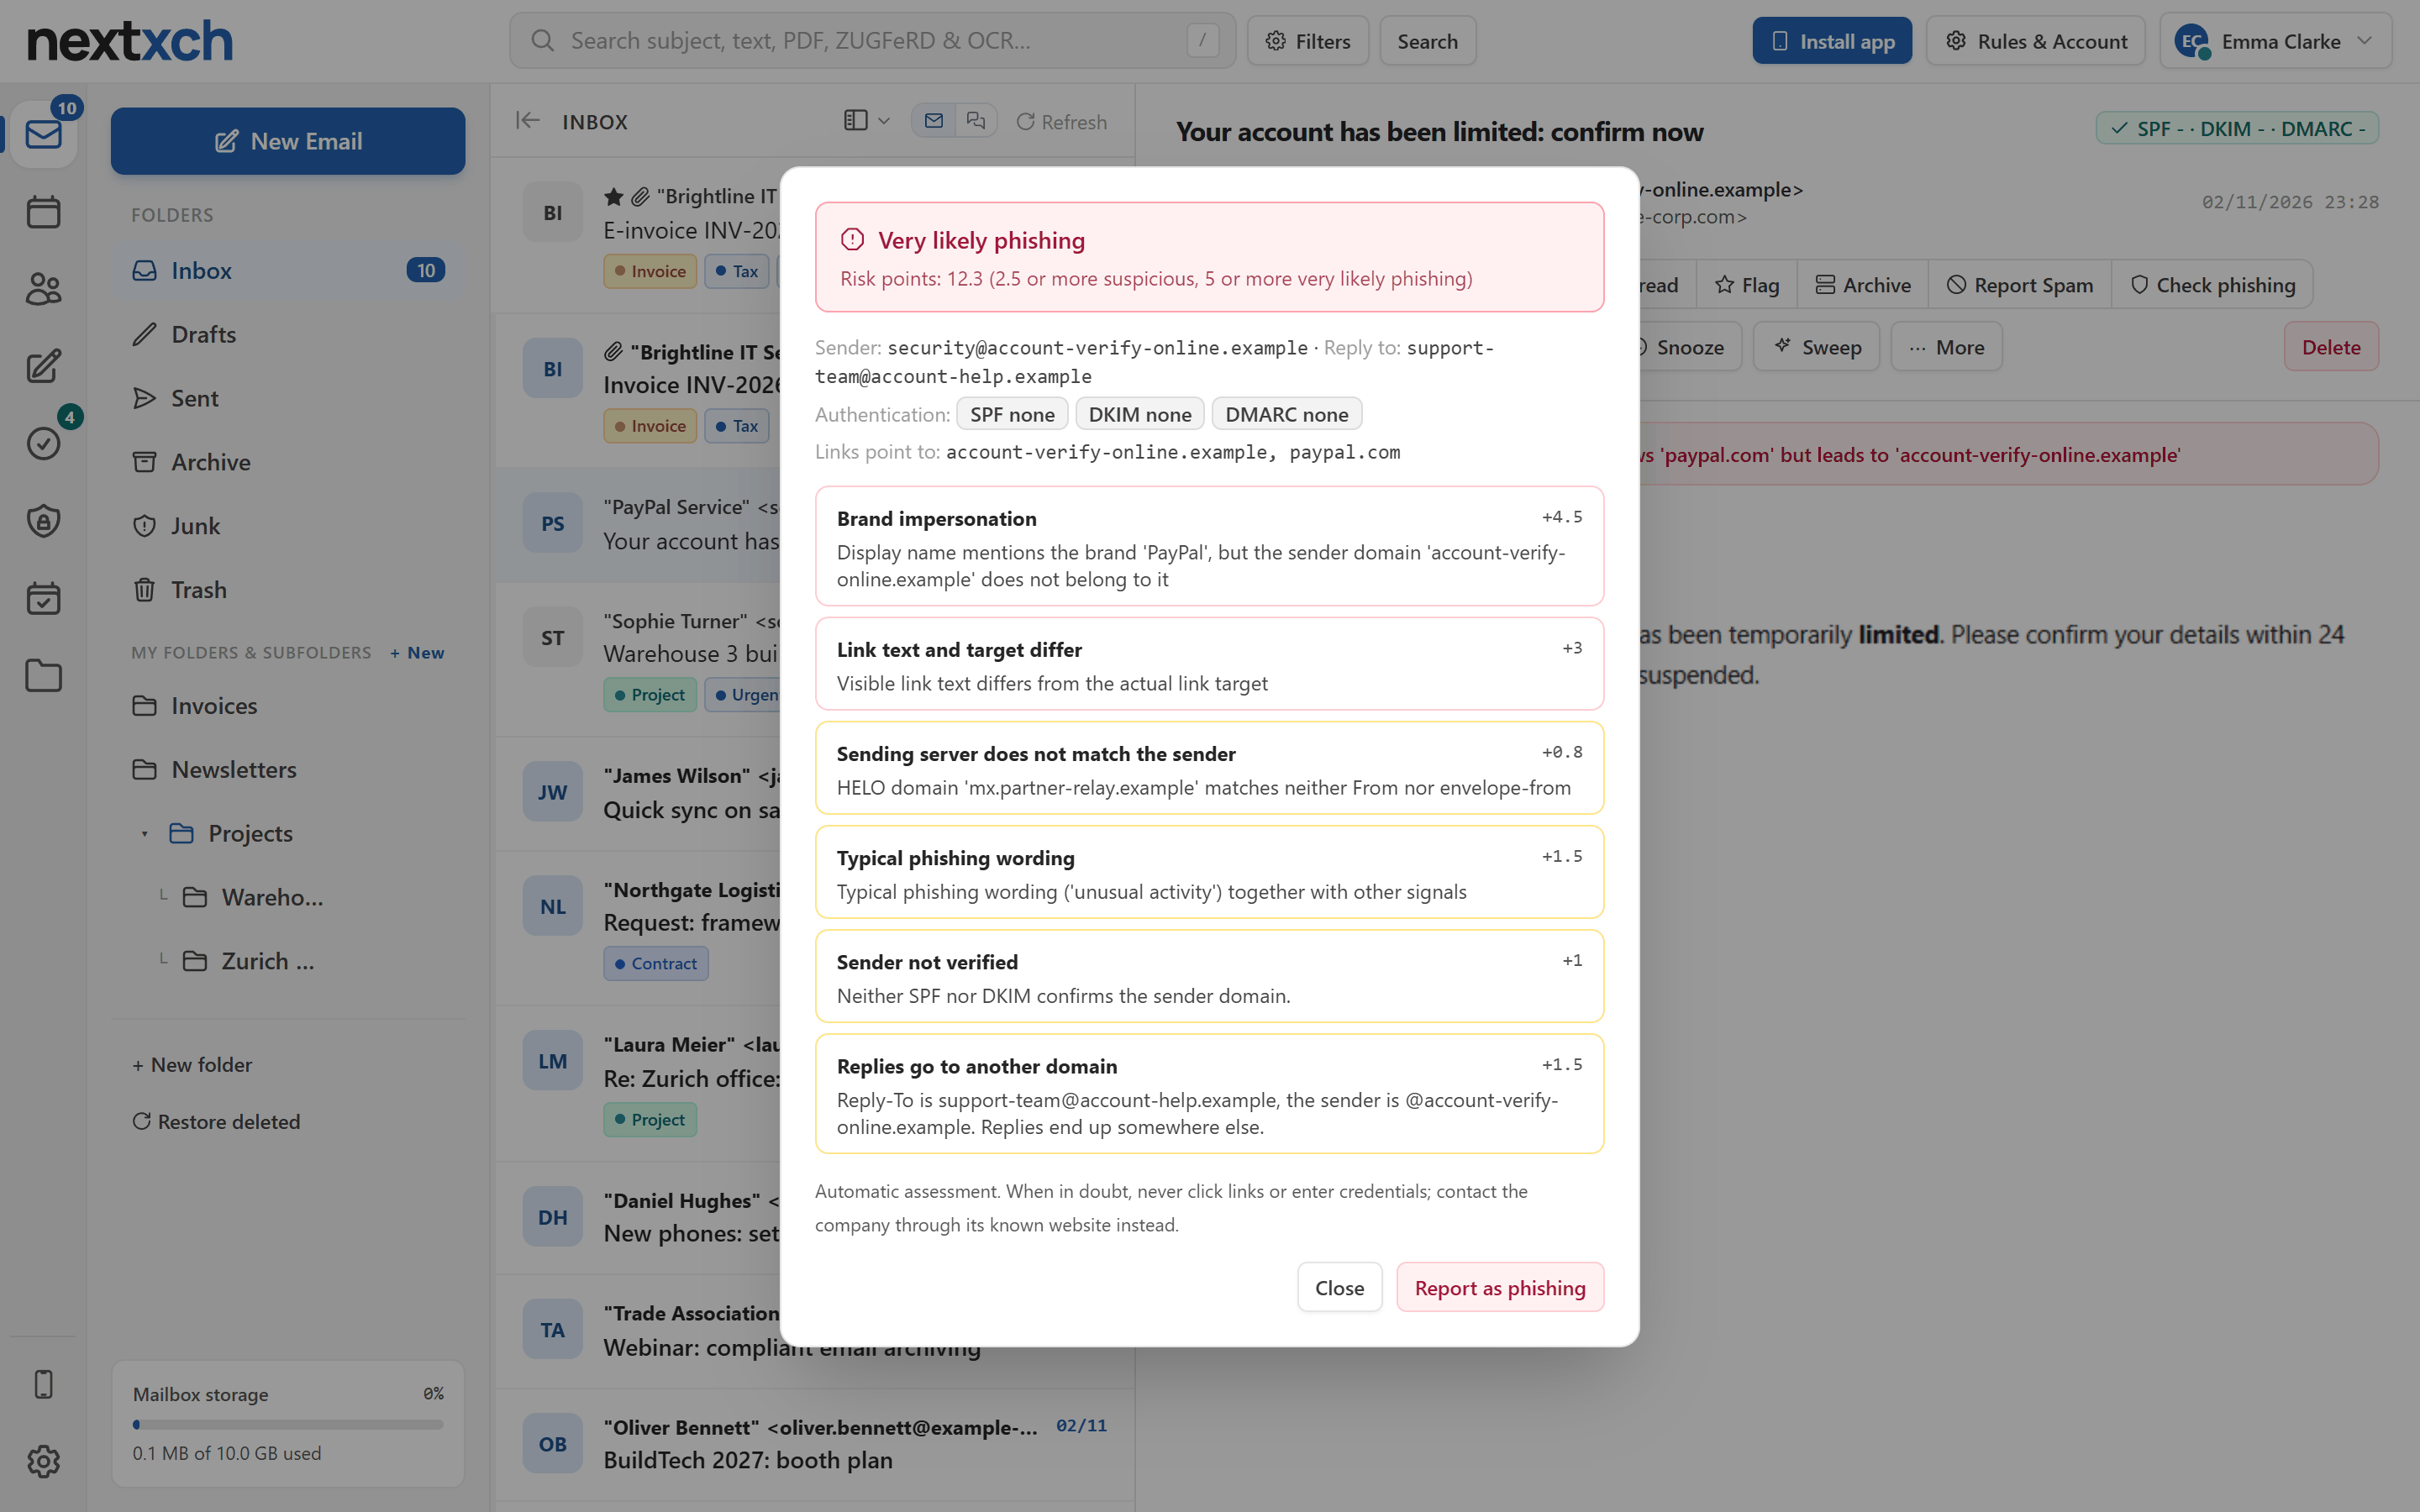
« Vérifier l'hameçonnage » directement dans le Webmail« Vérifier l'hameçonnage » directement dans le Webmail

« Vérifier l'hameçonnage » directement dans le Webmail

Verdict avec points de risque et constats : marque usurpée dans le nom d'affichage, cibles de liens divergentes, reply-to ainsi que SPF, DKIM et DMARC. Les messages suspects peuvent être signalés immédiatement comme hameçonnage.

https://mail.nextxch.com/admin/#spam
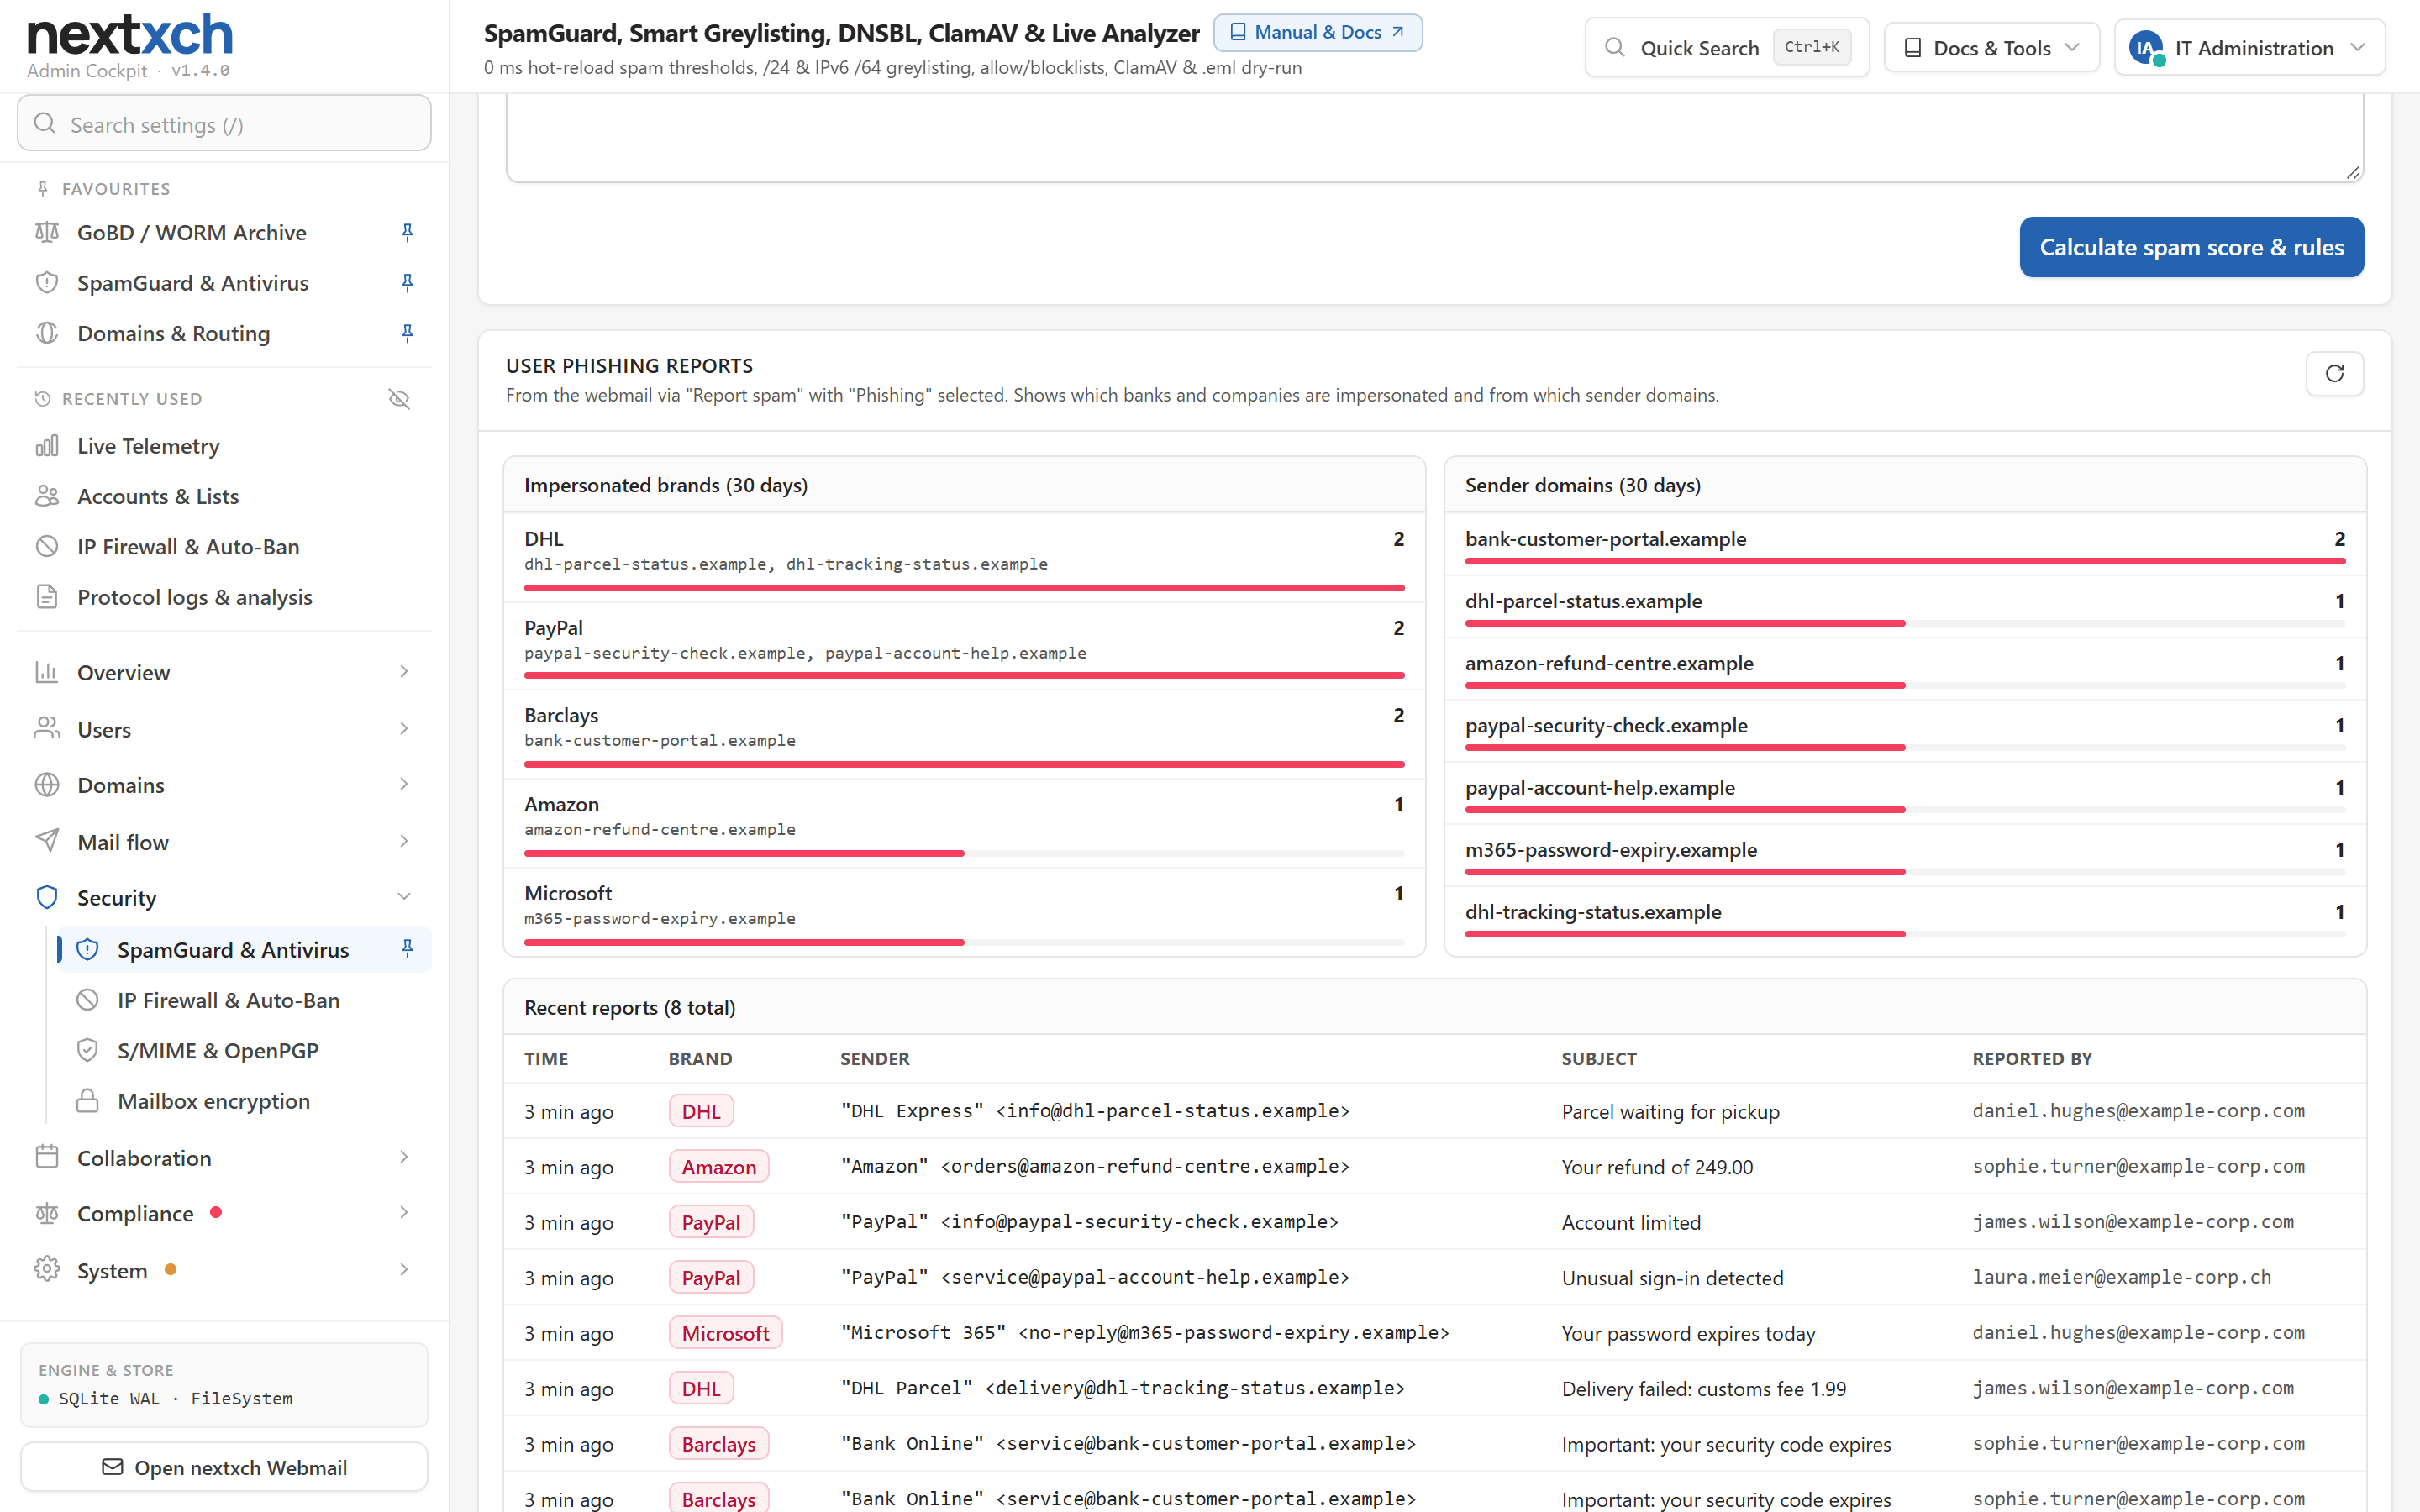
Signalements de phishing par marque & domaine d'expéditeurSignalements de phishing par marque & domaine d'expéditeur

Signalements de phishing par marque & domaine d'expéditeur

Les utilisateurs signalent l'hameçonnage en indiquant la banque ou l'entreprise usurpée. Les administrateurs voient les marques les plus usurpées, les domaines expéditeurs et tous les signalements des 30 derniers jours.

https://mail.nextxch.com/mail/
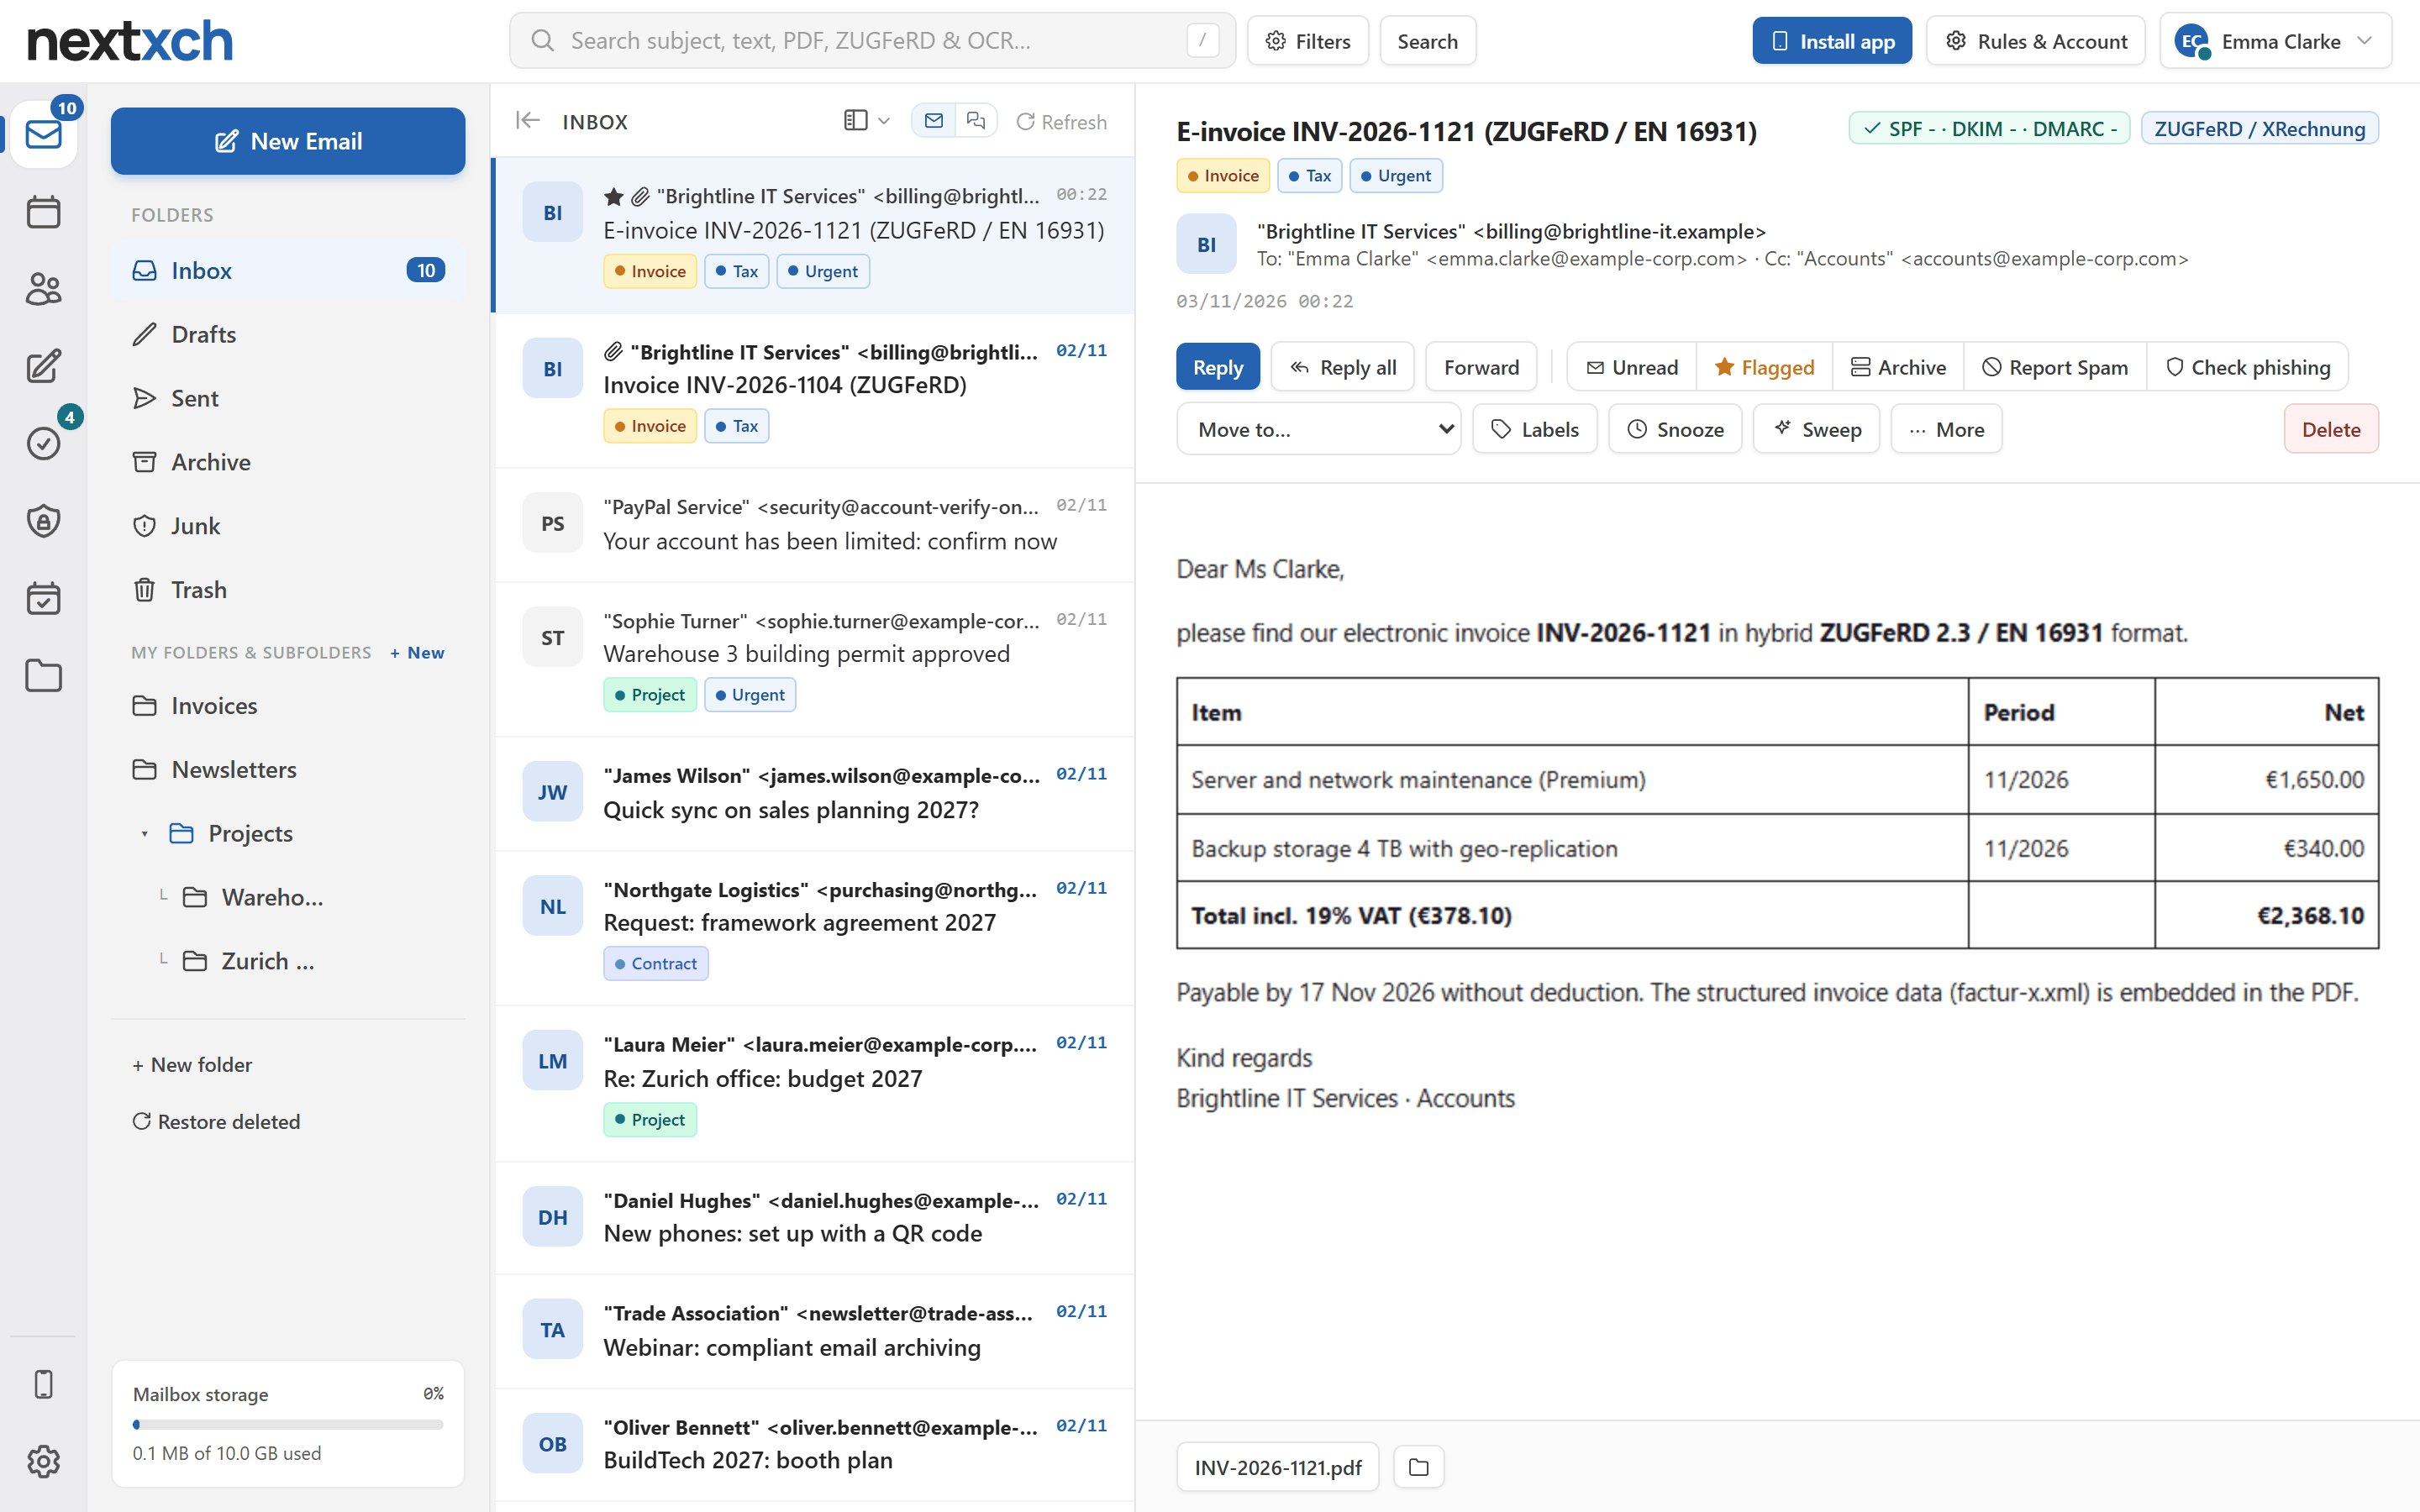
PWA Webmail nextxch avec sous-dossiers, étiquettes, ZUGFeRD & PDF forensiquePWA Webmail nextxch avec sous-dossiers, étiquettes, ZUGFeRD & PDF forensique

PWA Webmail nextxch avec sous-dossiers, étiquettes, ZUGFeRD & PDF forensique

Webmail PWA intégré sans PHP avec sous-dossiers hiérarchiques, étiquettes, priorités, éditeur texte enrichi/texte brut, envoi programmé et export PDF forensique avec en-têtes RFC 5322 complets.

https://mail.nextxch.com/mail/#mobile-qr
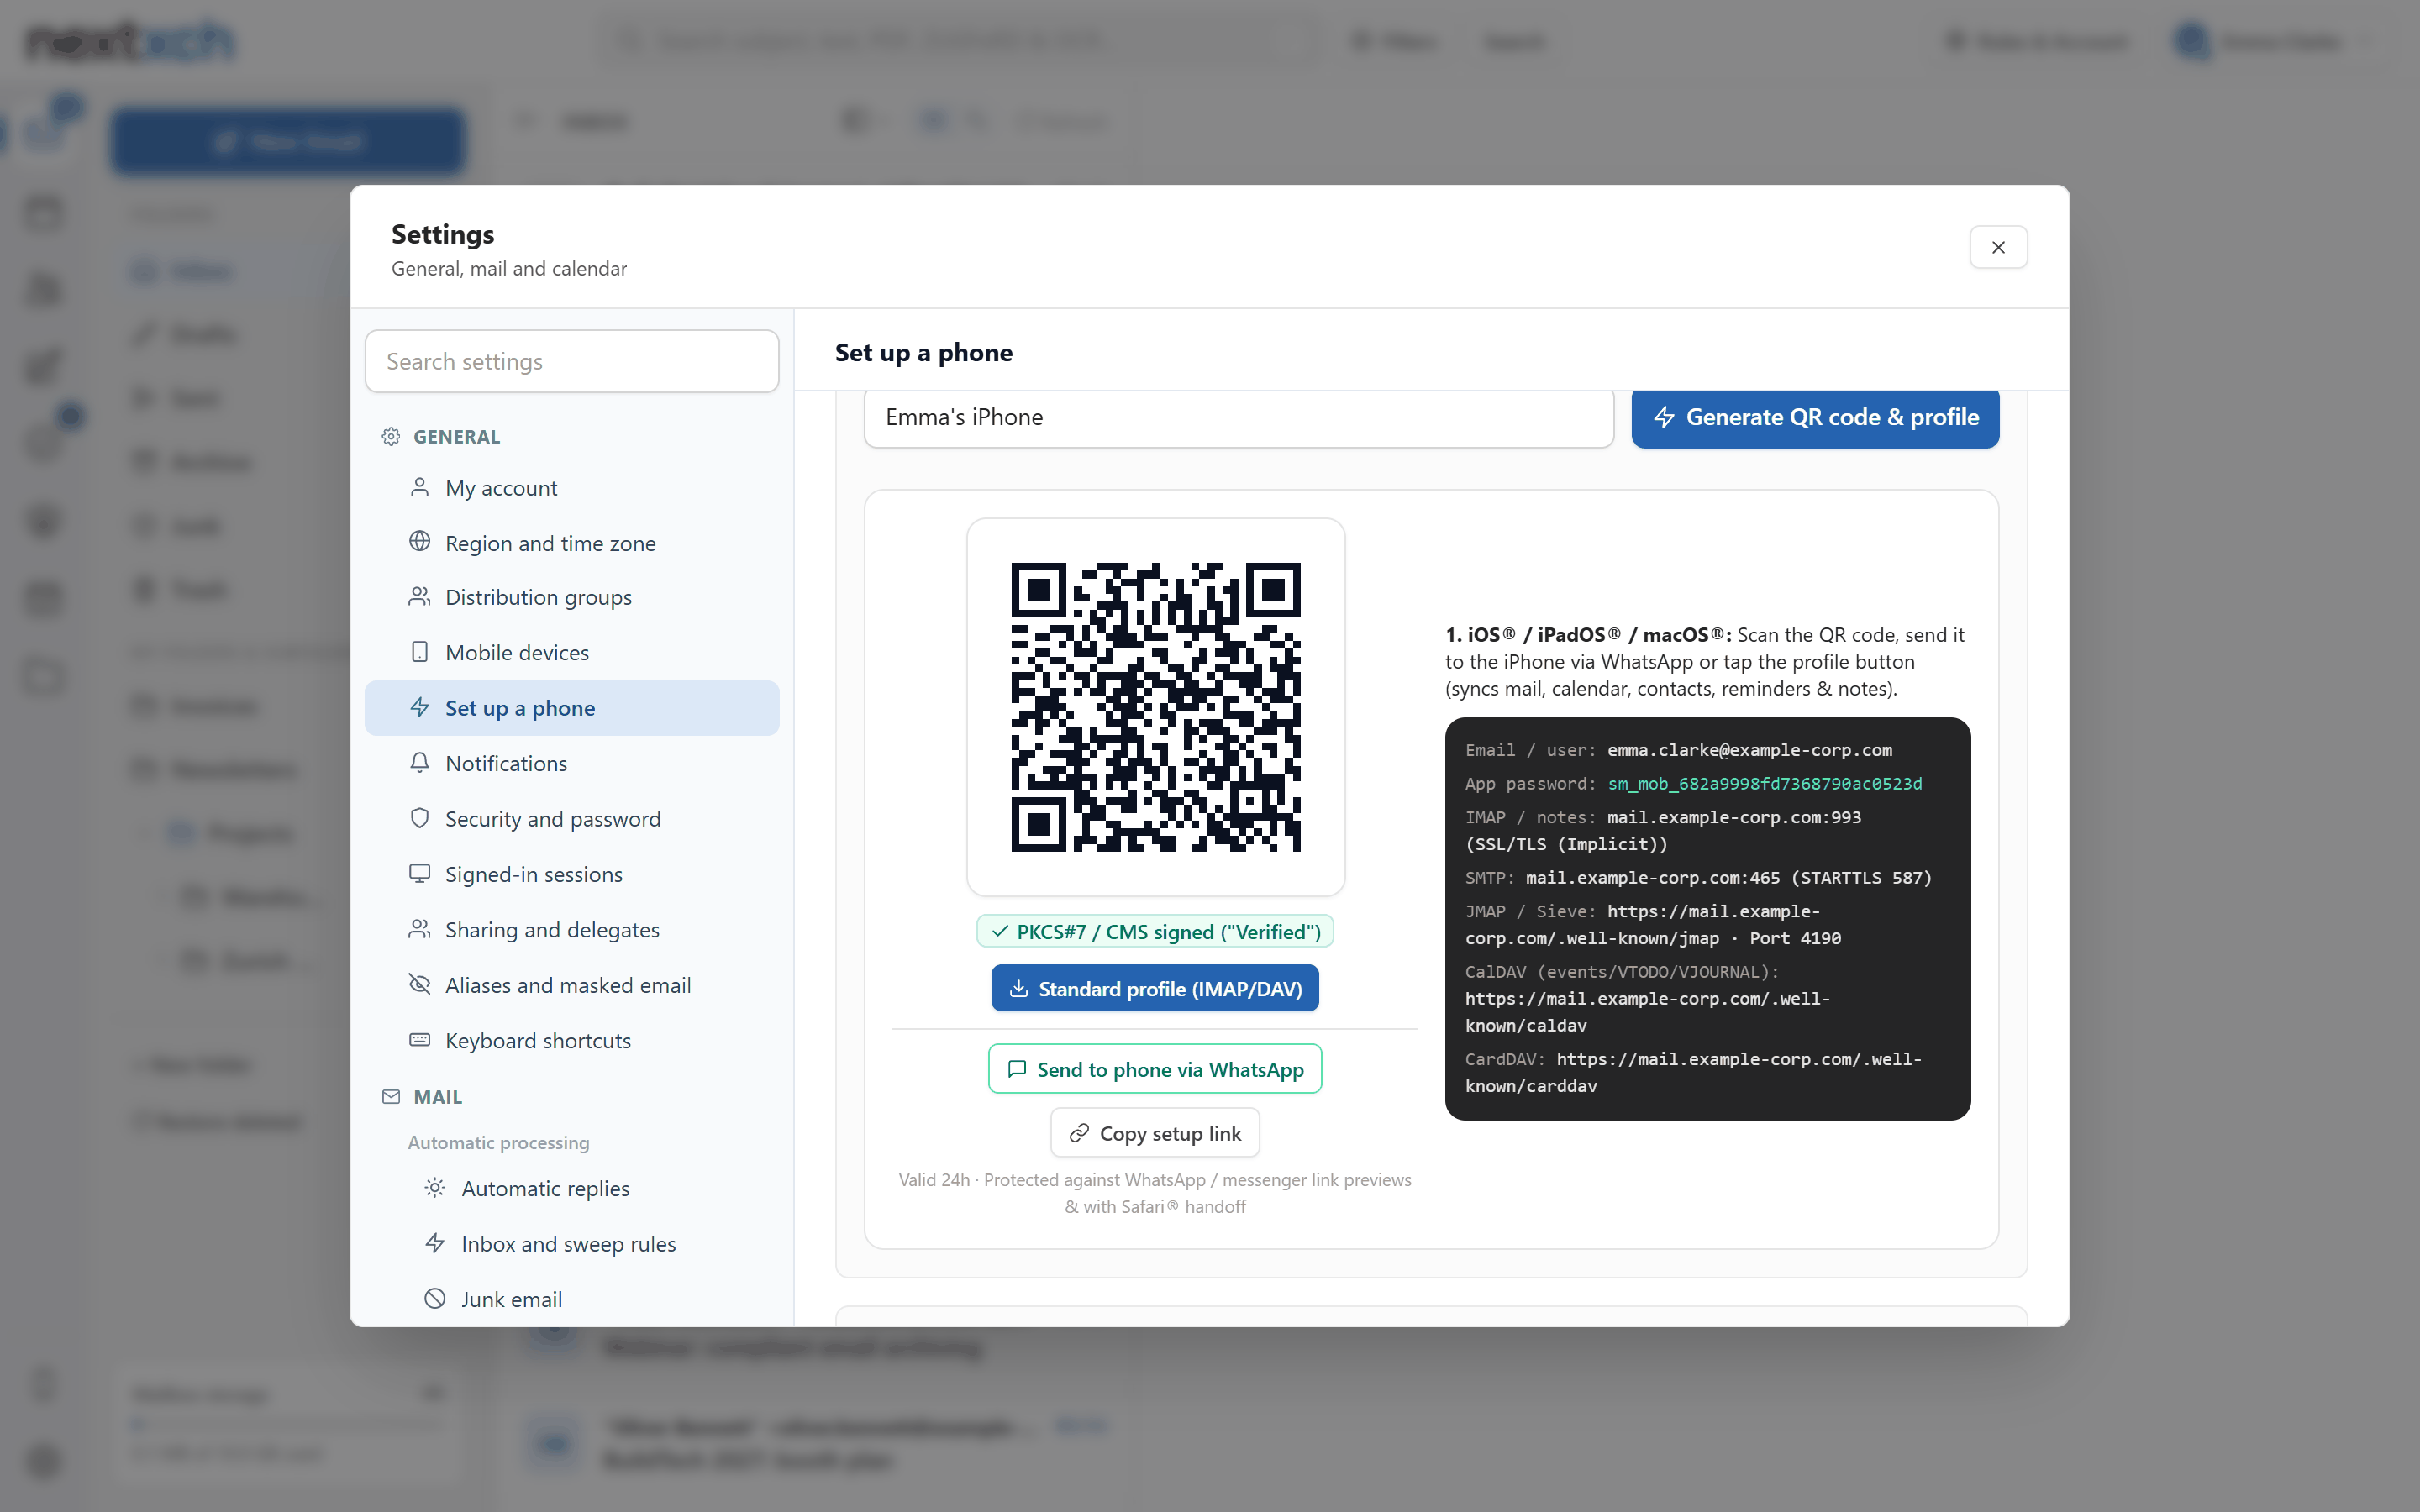
Configuration du smartphone en 5 secondes via un QR code signéConfiguration du smartphone en 5 secondes via un QR code signé

Configuration du smartphone en 5 secondes via un QR code signé

Un seul scan avec l'appareil photo sur iPhone®, iPad® ou Mac® installe un profil .mobileconfig signé PKCS#7/CMS avec un mot de passe d'application isolé par appareil.

https://mail.nextxch.com/admin/#migration
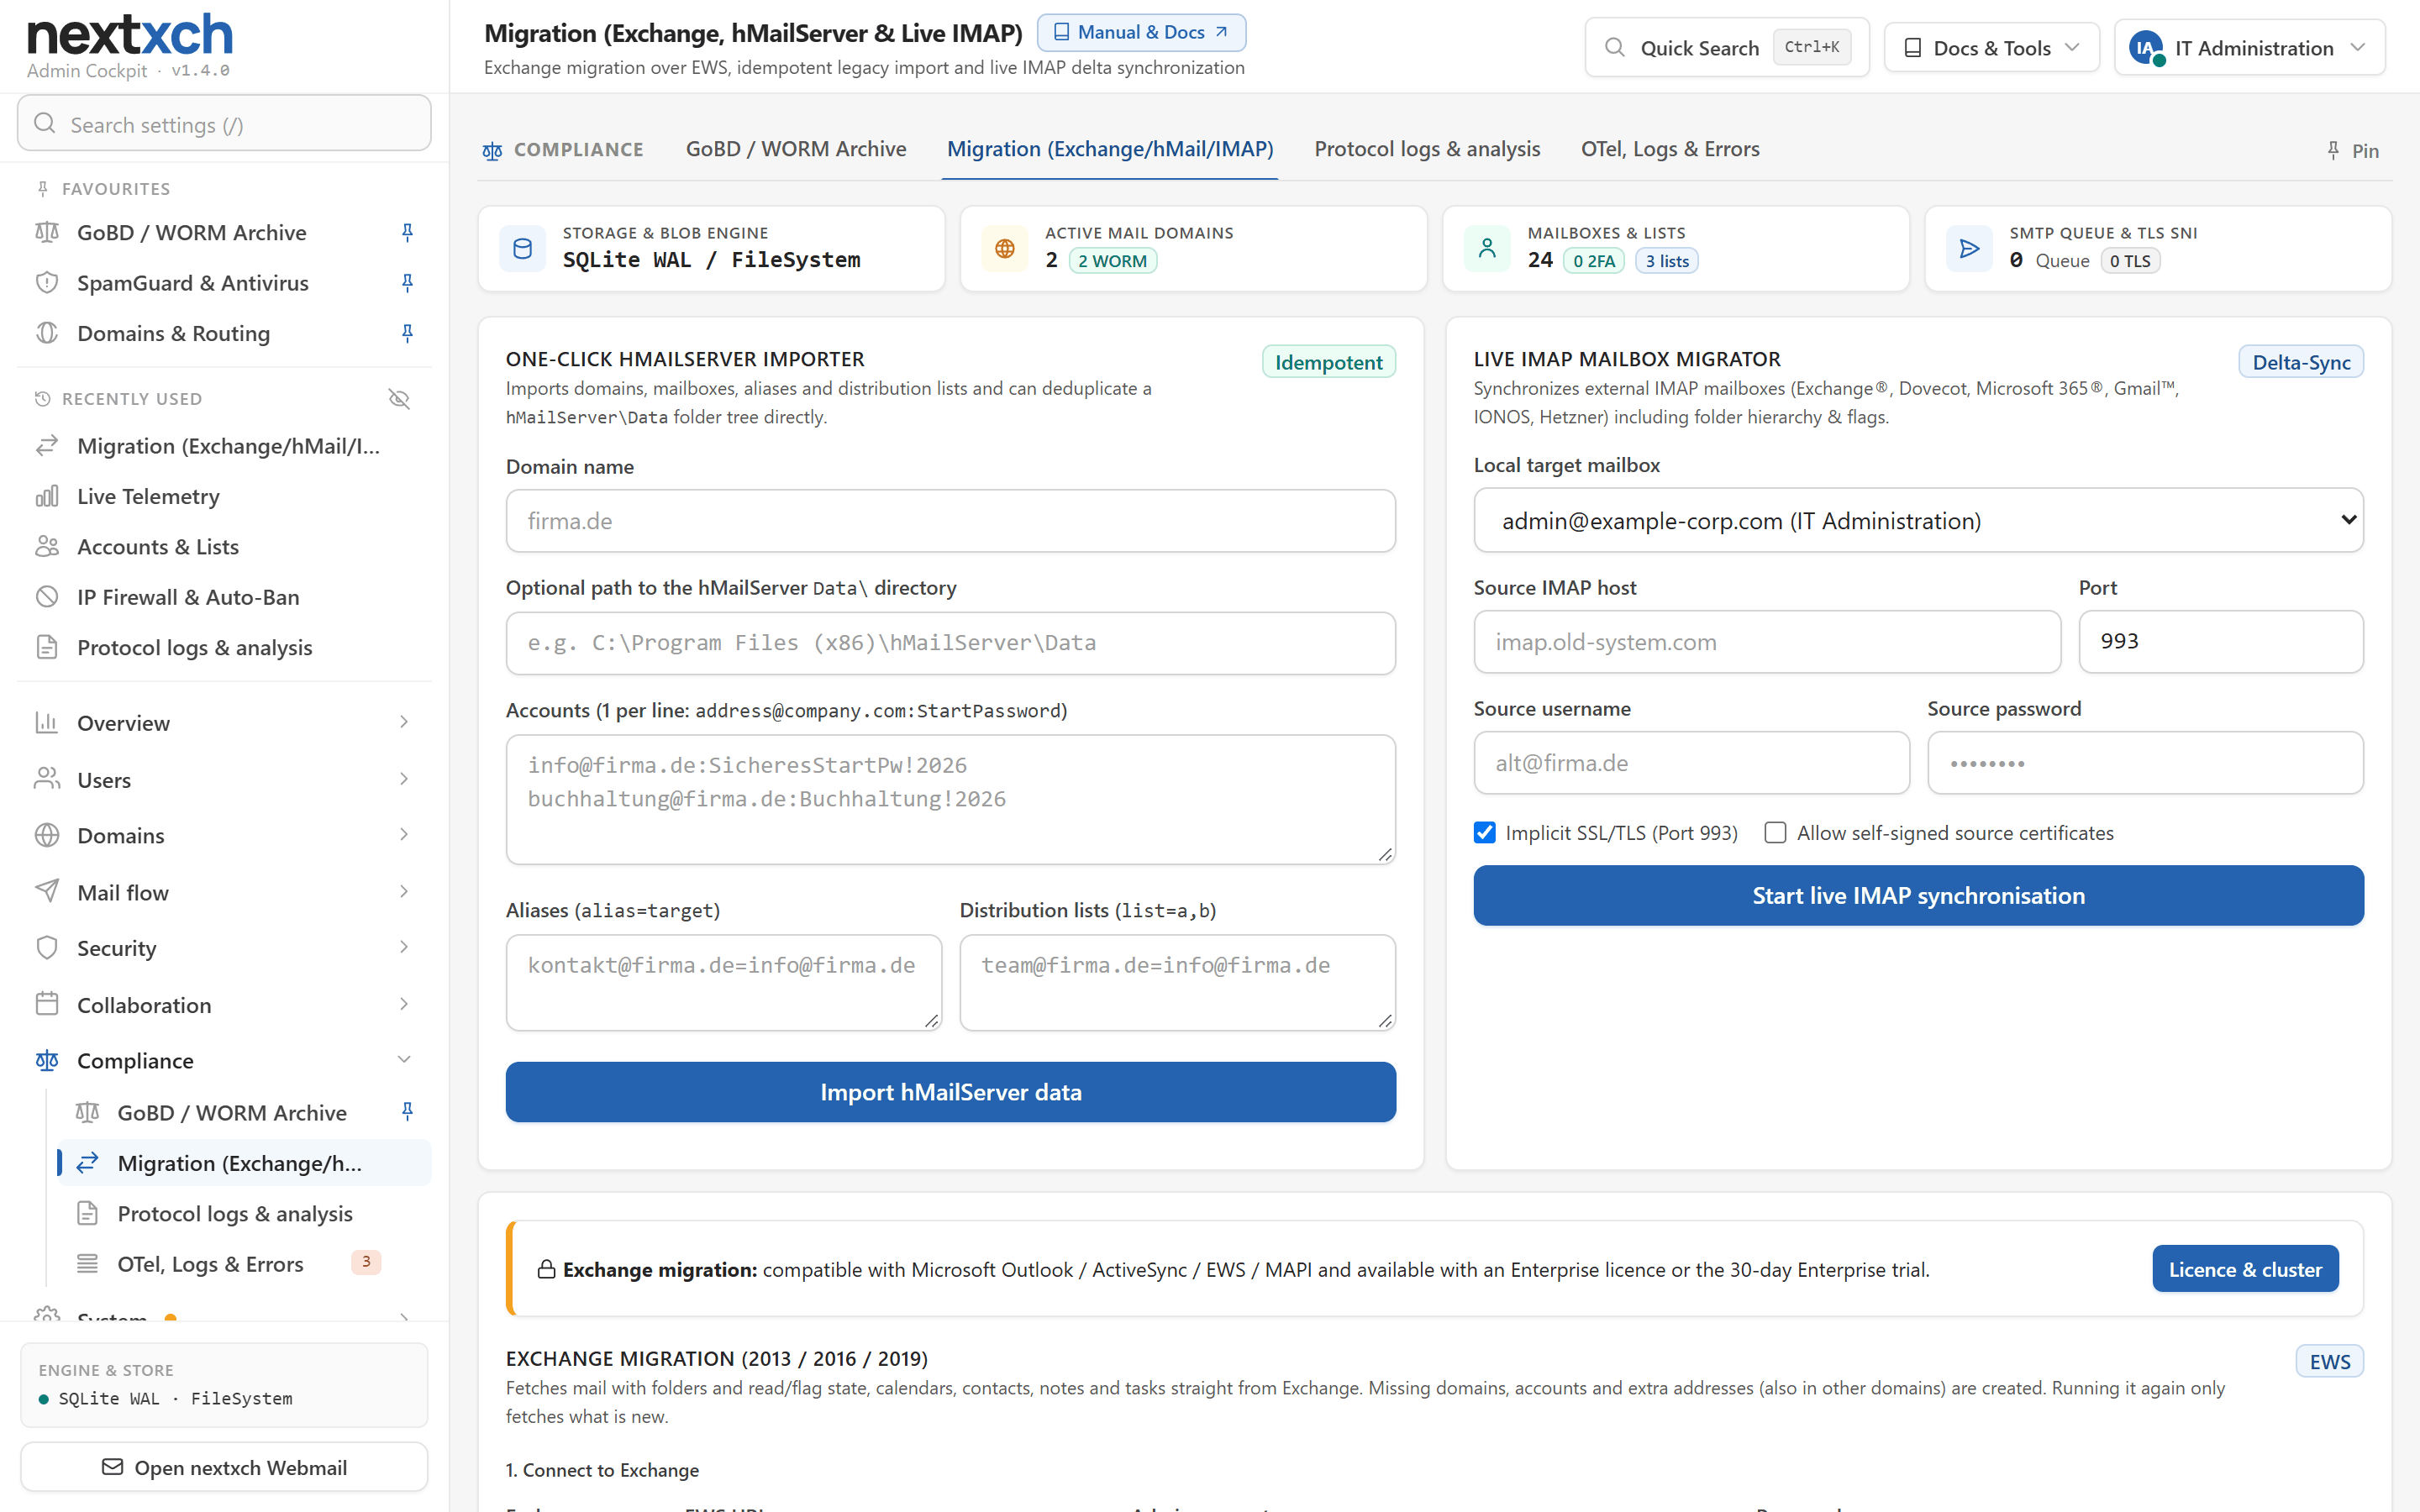
Importateur hMailServer Windows® en 1 clic & synchronisation IMAP en directImportateur hMailServer Windows® en 1 clic & synchronisation IMAP en direct

Importateur hMailServer Windows® en 1 clic & synchronisation IMAP en direct

Importe des répertoires hMailServer Windows® complets (domaines, comptes, alias, Data\*.eml) ou synchronise en delta des serveurs IMAP TLS/Exchange® actifs.

Exploitation, transparence et protection contre l'hameçonnage

Journaux de protocole, statistiques et protection anti-hameçonnage : tout dans l'Admin Cockpit

Une visibilité totale sur ce qui se passe sur le serveur : du dialogue SMTP complet aux connexions, aux sessions et à l'origine de chaque adresse IP. S'y ajoutent une protection contre l'hameçonnage qui implique les utilisateurs dans le webmail et un libre-service pour les expéditeurs bloqués. Sans modules complémentaires ni services externes.

Journalisation des protocoles comme hMailServer

Journaux quotidiens persistants pour le SMTP entrant, le dialogue SMTP sortant complet avec les serveurs de messagerie distants, la remise & la file d'attente, les connexions, IMAP, ActiveSync et les événements applicatifs. Chaque catégorie peut être activée ou désactivée, la durée de conservation est configurable (30 jours par défaut).

Visionneuse en direct, analyse & rapport de délistage

Visionneuse de journaux avec mode direct et filtres par période, texte, IP et session. Analyse par adresse IP, adresse e-mail, domaine et fournisseur, codes de réponse SMTP compris, ainsi qu'un export de rapport de délistage pour les opérateurs de listes de blocage et les fournisseurs.

Statistiques par compte, domaine & serveur

Onglets de statistiques dédiés : utilisation du stockage, trafic de messagerie sur 24 heures, 7 et 30 jours avec graphique sur 30 jours, spam, rebonds, connexions avec appareil, navigateur et IP, échecs de connexion et bannissements d'IP.

Historique des connexions, sessions & déconnexion automatique

Historique persistant des connexions sur tous les protocoles. Liste des sessions avec appareil, IP et dernière activité, déconnexion par appareil ou partout, et déconnexion automatique configurable après inactivité pour le Webmail et l'administration.

Pays des IP avec drapeaux

Chaque adresse IP publique dans l'administration affiche un drapeau et le nom du pays. Les recherches s'effectuent hors ligne dans la base locale DB-IP Lite, aucune donnée n'est transmise à des tiers.

Détection des services d'envoi (69 fournisseurs)

Détecte quel service a remis un message, par ex. SendGrid, Mailgun, Brevo, Amazon SES, Microsoft 365®, Azure® Communication Services, Google, Mailchimp ou HubSpot. Affiché sous forme de badge dans le webmail, de colonne dans le suivi des messages et dans les statistiques.

Protection contre le phishing avec contrôles de marque et de liens

Heuristiques contre l'usurpation de marque et les liens dangereux : faux noms d'affichage, cibles de liens déguisées, hôtes cloud et raccourcisseurs d'URL. SPF, DKIM et DMARC sont évalués pour chaque message entrant, les règles déclenchées sont listées dans l'en-tête X-Spam-Rules.

"Vérifier l'hameçonnage" & signalements dans le Webmail

Un clic dans le webmail affiche un verdict et les constats (expéditeur, adresse de réponse, liens, SPF/DKIM/DMARC). « Signaler comme spam » demande s'il s'agit de spam ou d'hameçonnage et quelle banque ou entreprise est usurpée. Les administrateurs voient tous les signalements d'hameçonnage par marque et par domaine d'expéditeur.

Demandes de déblocage d'IP en libre-service

Le refus SMTP contient un lien vers un formulaire de demande de déblocage. nextxch vérifie automatiquement PTR/FCrDNS, MX et SPF, confirme l'adresse e-mail du demandeur et soumet la demande à l'administrateur pour approbation ou rejet.

Webmail sur les noms d'hôte des clients

Webmail sur les noms d'hôte mail. ou webmail. de chaque domaine client. Chaque nom d'hôte reçoit son propre certificat Let's Encrypt, de sorte que le certificat ne révèle pas les autres domaines clients.

Images externes bloquées de façon transparente

Les images externes bloquées sont listées avec leurs adresses, afin que les utilisateurs voient d'où un message chargerait du contenu. Les images peuvent toujours être chargées pour les expéditeurs et domaines de confiance, sauf en cas d'échec SPF ou DMARC.

Admin Cockpit plus clair et renforcé

Sous-onglets sur toutes les pages d'administration au lieu de longues pages à faire défiler, mise en page compacte et icônes SVG au lieu d'emojis. En-têtes de sécurité (CSP, HSTS) dans toute l'application et rendu des e-mails en bac à sable.
Nouveau dans le Webmail · Partage de fichiers chiffré

Partage de fichiers chiffré : transfert confidentiel et sécurisé

Les documents confidentiels n'ont pas leur place dans les boîtes de réception d'autrui sous forme de simples pièces jointes. Avec Encrypted File Share, vos utilisateurs envoient et reçoivent des fichiers directement dans le Webmail nextxch : chiffrés sur votre propre serveur, avec un lien personnel par destinataire et une piste d'audit complète, exploitable à des fins forensiques. Sans licence complémentaire, sans service cloud externe.

Jusqu'à 50 Mo par transfert

Envoyez de gros fichiers directement depuis le Webmail. La taille totale et la limite par fichier (par ex. 10 Mo) sont configurées par l'administrateur.

Protection par mot de passe

Votre propre mot de passe ou un mot de passe par défaut généré de façon sécurisée. En option, transmis automatiquement dans un second e-mail séparé.

Lien personnel par destinataire

Chaque destinataire reçoit son propre lien : vous savez toujours exactement qui a consulté quoi.

Piste d'audit précise

Les ouvertures et téléchargements sont journalisés par destinataire avec horodatage et adresse IP.

Certificat d'audit PDF forensique

Preuve infalsifiable d'envoi, de remise, d'ouverture et de téléchargement au format PDF pour les dossiers, la conformité et les audits.

Limites de téléchargement & liens à usage unique

Définissez un nombre maximal de téléchargements par destinataire, jusqu'aux liens à usage unique.

Conservation jusqu'à 30 jours

Expiration et suppression automatiques. La durée de conservation maximale est configurable par l'administrateur.

Liens de demande de dépôt

Des partenaires externes vous transmettent des fichiers en toute sécurité. Les limites de taille, de nombre et de durée de validité sont configurables.

AES-256-GCM au repos

Tous les fichiers sont stockés chiffrés sur le serveur avec AES-256-GCM.

Analyse ClamAV & extensions bloquées

Les fichiers téléversés sont analysés par ClamAV, les extensions de fichiers dangereuses sont bloquées.

Notifications

Notifications instantanées à l'ouverture, au téléchargement et lors de nouveaux dépôts.

Révocable à tout moment

Désactivez n'importe quel lien en un clic, même après son envoi.

Toutes les limites (taille totale, taille par fichier, conservation, limites de téléchargement, demandes de dépôt) sont gérées de manière centralisée dans l'Admin Cockpit et peuvent être redéfinies par domaine et par compte (ordre : global, domaine, compte).

Benchmarks reproductibles & méthodologie ouverte

Empreinte mémoire minimale. Débit reproductible sous charge.

Aucun chiffre marketing opaque : chaque valeur ci-dessous est mesurée sur du matériel standard documenté et peut être reproduite sur vos propres serveurs avec notre script de benchmark ouvert (run-benchmark.sh).

~40 Mo
RAM au repos (VmRSS pile complète)

Inclut ESMTP, IMAP4rev2, JMAP, CalDAV/CardDAV, ManageSieve, la PWA Webmail, l'administration & ACME.

1.450+ / s
Messages SMTP entrants/s

16 flux simultanés (MIME de 16 Ko + XML ZUGFeRD de 45 Ko), déduplication SHA-256 & Zstandard comprises.

< 8 ms
Recherche plein texte & ZUGFeRD (p95)

95e centile sur 500 000 messages indexés, PDF multipages et factures électroniques ZUGFeRD.

-62 %
Moins de stockage disque et S3

Réduction mesurée des boîtes aux lettres d'entreprise grâce à la déduplication SHA-256 inter-comptes + Zstd.

Comparaison de l'empreinte mémoire typique (250 boîtes aux lettres, Webmail, groupware et antispam compris)

Fonctionne sans effort sur un VPS cloud d'entrée de gamme de 2 Go, un NAS de bureau ou un Raspberry Pi®.

nextxch (pile complète, Webmail PWA, CalDAV/CardDAV et ZUGFeRD compris)~95 Mo à 175 Mo de RAM
Stalwart Enterprise (cœur mail & DAV uniquement, sans Webmail intégré)~130 Mo à 230 Mo de RAM
Stalwart + Webmail externe (Roundcube / SnappyMail + PHP-FPM / Nginx)~310 Mo à 650 Mo de RAM
Postfix + Dovecot + Rspamd + ClamAV + Redis + SOGo/Webmail~2 600 Mo à 4 200 Mo de RAM
Microsoft® Exchange® Server sur site8 192 Mo à 16 384+ Mo de RAM

Pourquoi nextxch maintient son RSS sous celui des piles multi-conteneurs : les zones de travail cryptographiques temporaires (comme les tampons de connexion Argon2id de 19 Mo) sont immédiatement restituées au noyau du système d'exploitation (MALLOC_ARENA_MAX=2), tandis que le Webmail PWA, CalDAV/CardDAV, WebPush et l'indexation ZUGFeRD s'exécutent dans un seul et même processus, sans démons PHP-FPM, Nginx ou Redis supplémentaires.

Spécification ouverte du banc d'essai & script de benchmark reproductible (run-benchmark.sh)

Banc d'essai de référence : 4 vCPU dédiés (AMD EPYC KVM), 8 Go de RAM ECC, SSD NVMe PCIe 4.0 local, Debian® 12 (Linux® 6.1 x86_64), PostgreSQL® 18 / SQLite WAL, MALLOC_ARENA_MAX=2.

  • RSS au repos (~40 Mo VmRSS) : lu directement depuis /proc//status (VmRSS) 30 secondes après un démarrage à froid avec tous les écouteurs de protocole actifs (ports 25, 80, 143, 443, 465, 587, 993, 4190).
  • Charge SMTP entrante (plus de 1 450 messages/s) : 16 connexions ESMTP simultanées livrant un mélange 75 %/25 % de messages MIME texte de 16 Ko et de factures XML ZUGFeRD EN 16931 multipart de 45 Ko, avec persistance complète sur disque, tokenisation FTS et compression Zstd.
  • Latence de recherche (< 8 ms p95) : 200 requêtes authentifiées en texte intégral et par numéro de facture ZUGFeRD exécutées sur un corpus préchargé de 500 000 messages.
Systèmes d'exploitation, Kubernetes® & écosystème cloud

Fonctionne partout : Docker® Compose, service Windows®, Linux®, macOS®, Kubernetes® & clouds européens

100 % auto-hébergé sur site, dans des clouds privés européens ou en conteneurs : exécution via Docker® Compose, en natif comme service Windows® ou démon Linux® sans Docker®, sur macOS® Apple® Silicon, dans Kubernetes® ou sur n'importe quel cloud européen souverain.

Systèmes d'exploitation natifs (sans Docker®)

Démons système natifs de premier plan pour les architectures x86_64 et ARM64 :

Windows Server® 2019 / 2022 / 2025 (.msi) Debian® / Ubuntu® LTS (.deb / systemd) Red Hat® / AlmaLinux / Rocky / SUSE macOS® (Apple® Silicon M1–M4 & Intel, launchd) Raspberry Pi® OS (ARM64)

Kubernetes® & environnements d'exécution de conteneurs

Images OCI multi-architecture épinglées (v1.0.0) avec sondes /health/ready, /metrics pour Prometheus & protocole PROXY v2 :

Kubernetes® & Helm v3 Docker® & Docker® Compose Podman (rootless) containerd & CRI-O Red Hat® OpenShift® SUSE Rancher & K3s HashiCorp Nomad Proxmox® VE (LXC & KVM)

Clouds européens souverains & hyperscalers mondiaux

Validé avec PostgreSQL® managé, répartiteurs de charge TCP et stockage S3/Blob immuable sur :

Hetzner (DE / FI) IONOS Cloud (DE) STACKIT & Open Telekom Cloud (DE) OVHcloud (UE) netcup · Strato · ALL-INKL · Hostinger Scaleway · Exoscale · UpCloud AWS® (EC2, EKS, RDS, S3) Microsoft Azure® & Google Cloud™
Matrice RFC & conformité

RFC prises en charge, cryptographie & backends de stockage

ESMTP & remise

RFC 5321, RFC 3207 (STARTTLS), RFC 8314 (TLS implicite 465), RFC 3030 (BDAT CHUNKING), RFC 1870 (SIZE), RFC 4954 (AUTH PLAIN/LOGIN), RFC 3464 (DSN), RFC 7505 (Null-MX), réécriture SRS.

IMAP4rev2, JMAP, DAV & push WBXML

RFC 9051 (IMAP4rev2 + IMAP Notes Bridge), RFC 2177 (IDLE < 5 ms), RFC 1939/2449/2595 (POP3 + STLS, facultatif), RFC 8620/8621 (JMAP + SSE), RFC 4791 (CalDAV VEVENT/VTODO/VJOURNAL), RFC 6352 (CardDAV), RFC 6578 (sync-collection), ainsi qu'une interopérabilité push WBXML autonome ([MS-ASCMD]/[MS-ASWBXML], compatible avec ActiveSync® 12.1–16.1).

Sieve & intégration des clients

RFC 5228 (Sieve : fileinto, redirect, reject, vacation), RFC 5804 (ManageSieve port 4190), Autoconfig XML, Autodiscover (XML + JSON v2), profils .mobileconfig signés PKCS#7 (standard IETF & profil compatible ActiveSync®).

Confiance & antispam

RFC 7208 (SPF), RFC 6376 & 8463 (DKIM RSA-2048 + Ed25519), RFC 7489 (DMARC), RFC 8617 (ARC), RFC 8461 (MTA-STS), RFC 8460 (TLS-RPT), RFC 7672 (DANE TLSA), ClamAV.

Stockage, GoBD & recherche OCR

SQLite WAL + FTS5 / PostgreSQL® 18 / Microsoft® SQL Server® (2019–2025, Express & Azure® SQL). Blobs Zstd SHA-256 (NVMe, S3, Hybrid), S3 Object Lock (COMPLIANCE), XML ZUGFeRD EN 16931, OCR des numérisations & documentation de procédure GoBD.

OpenTelemetry, vérification des ports & sécurité

OpenTelemetry OTLP (traces, métriques, journaux), vérification externe des ports et du DNS inverse (PTR) en 1 clic via nextxch.com, Argon2id, clés d'accès FIDO2, 2FA TOTP, SSO OIDC, RFC 7644 SCIM 2.0, RFC 9116 security.txt.