功能与可视化导览

40 多项企业级功能,集于一个统一的服务器平台

我们将 hMailServer 的运维简便性与 Stalwart 的现代 RFC 广度相结合,并增加了 Docker® Compose 与原生 Windows® 服务部署、内置明暗主题 Webmail、OpenTelemetry 与集中日志,以及 GoBD/OCR/ZUGFeRD 搜索。

1. 协议、移动推送同步、Groupware 与传输

ESMTP · IMAP4rev2 · JMAP · CalDAV/CardDAV · 移动推送 (WBXML) · Sieve

  • ESMTP(端口 25、465、587):高吞吐流式解析器、CHUNKING (BDAT)、SIZE、PIPELINING、0 ms SNI STARTTLS、异步 tarpit 以及反 SMTP 走私防护。
  • 移动推送同步(WBXML 1.3 · 兼容 ActiveSync® 12.1–16.1):独立的净室接口(实现 [MS-ASHTTP]/[MS-ASCMD],可开关),支持兼容的移动和桌面客户端同步邮件、日历、联系人、便笺、任务、外出 Sieve 和租户 GAL。
  • CalDAV、CardDAV 与 IMAP 便笺桥接:基于 RFC 4791/6352/6578 sync-collection 的开放标准(VEVENT、VTODO、VJOURNAL、VCARD),另为兼容 iOS®/macOS® 的便笺客户端提供双向 IMAP 同步(com.apple.mail-note)。
  • 使用客户主机名的 Webmail:每个客户域使用 mail. 和 webmail. 主机名,各自拥有独立的 Let's Encrypt 证书,因此任何证书都不会暴露其他客户的域。外部图片保持阻止并显示被阻止的地址;来自受信任发件人和域的图片始终加载。
  • IMAP4rev2、JMAP & 事务型 API:< 5 ms 的 IDLE 推送、JMAP(RFC 8620/8621 + SSE),以及支持 Idempotency-Key 去重的 POST /api/v1/send。
2. 电子邮件认证、反垃圾邮件与端口加固

SPF · DKIM · DMARC · ARC · DANE · MTA-STS · 反垃圾邮件 · ClamAV

  • 双 DKIM & ARC 链:同时进行 Ed25519-SHA256 + RSA-2048 签名,一键轮换密钥,并按 RFC 8617 封装 ARC 链。
  • DANE & MTA-STS:RFC 7672 TLSA 验证、内置 /.well-known/mta-sts.txt 托管以及可视化 DMARC/TLS-RPT 分析器。
  • 自适应反垃圾邮件 & 病毒防护:自适应垃圾邮件分类器根据用户移入垃圾邮件文件夹的操作即时训练 + /24 与 /64 智能灰名单 + ClamAV 流式防病毒。
  • 钓鱼防护与自助解封:品牌和链接启发式检测(伪造的显示名称、伪装的链接、云服务和短链接主机),对每封入站邮件执行 SPF/DKIM/DMARC 校验并添加 X-Spam-Rules 邮件头,识别 69 种发送服务,另可通过 SMTP 拒收消息中的链接提交 IP 解封申请,并自动检查 PTR/FCrDNS、MX 和 SPF。
  • 全面的过载 & 解压炸弹防护:全局及每 IP 连接限制、严格的解压炸弹上限,以及严格的协议解析深度限制。
  • 可选:前置网关:如有更高要求,可在 nextxch 前部署 Proxmox® Mail Gateway 等邮件网关,作为第二道过滤。指南

3. 去重存储、GoBD 与 OCR 搜索

SQLite WAL · PostgreSQL® · MS SQL Server® · S3 Object Lock · ZUGFeRD · OCR

  • 多 SQL + SHA-256 Zstd Blob:可选择零配置 SQLite(WAL + FTS5)、PostgreSQL® 18 或 Microsoft® SQL Server®(2019–2025、Express 与 Azure® SQL),并搭配存放在 NVMe、S3 或混合存储上的 SHA-256 去重 Zstd blob。
  • GoBD / WORM 归档:不可篡改的 S3 Object Lock (COMPLIANCE)、法律保留以及专用审计员角色(查阅时不改变已读状态)。
  • 三级文档 & OCR 搜索:立即提取 MIME、PDF、Office 文档和 ZUGFeRD XML,并对扫描收据和图片型 PDF 自动执行 OCR。

4. OpenTelemetry、日志、身份与运维

OpenTelemetry · JSONL 日志 · 通行密钥 · OIDC · SCIM 2.0 · Docker® & Windows®

  • OpenTelemetry & 结构化日志:原生 OTLP 导出(Traces、Metrics 和结构化 Logs,可发送到 Grafana Tempo/Loki、Prometheus、Datadog 和 Elastic)、/metrics、每日 JSONL 日志轮转以及实时管理界面。
  • 协议日志、统计 & 会话:类似 hMailServer 的持久化协议日志(入站/出站 SMTP、投递、登录、IMAP、POP3、ActiveSync),配有实时查看器和解除列入黑名单报告;按账户、域和服务器统计;登录历史中每个 IP 显示国旗;会话列表支持按设备退出登录和空闲自动注销。
  • 零信任身份验证 & SCIM 2.0:WebAuthn/FIDO2 通行密钥、覆盖所有端口的严格 2FA、按设备的应用密码,以及适用于 Microsoft Entra® ID、Keycloak、Okta 和 Authentik 的 OIDC 与 SCIM 2.0。
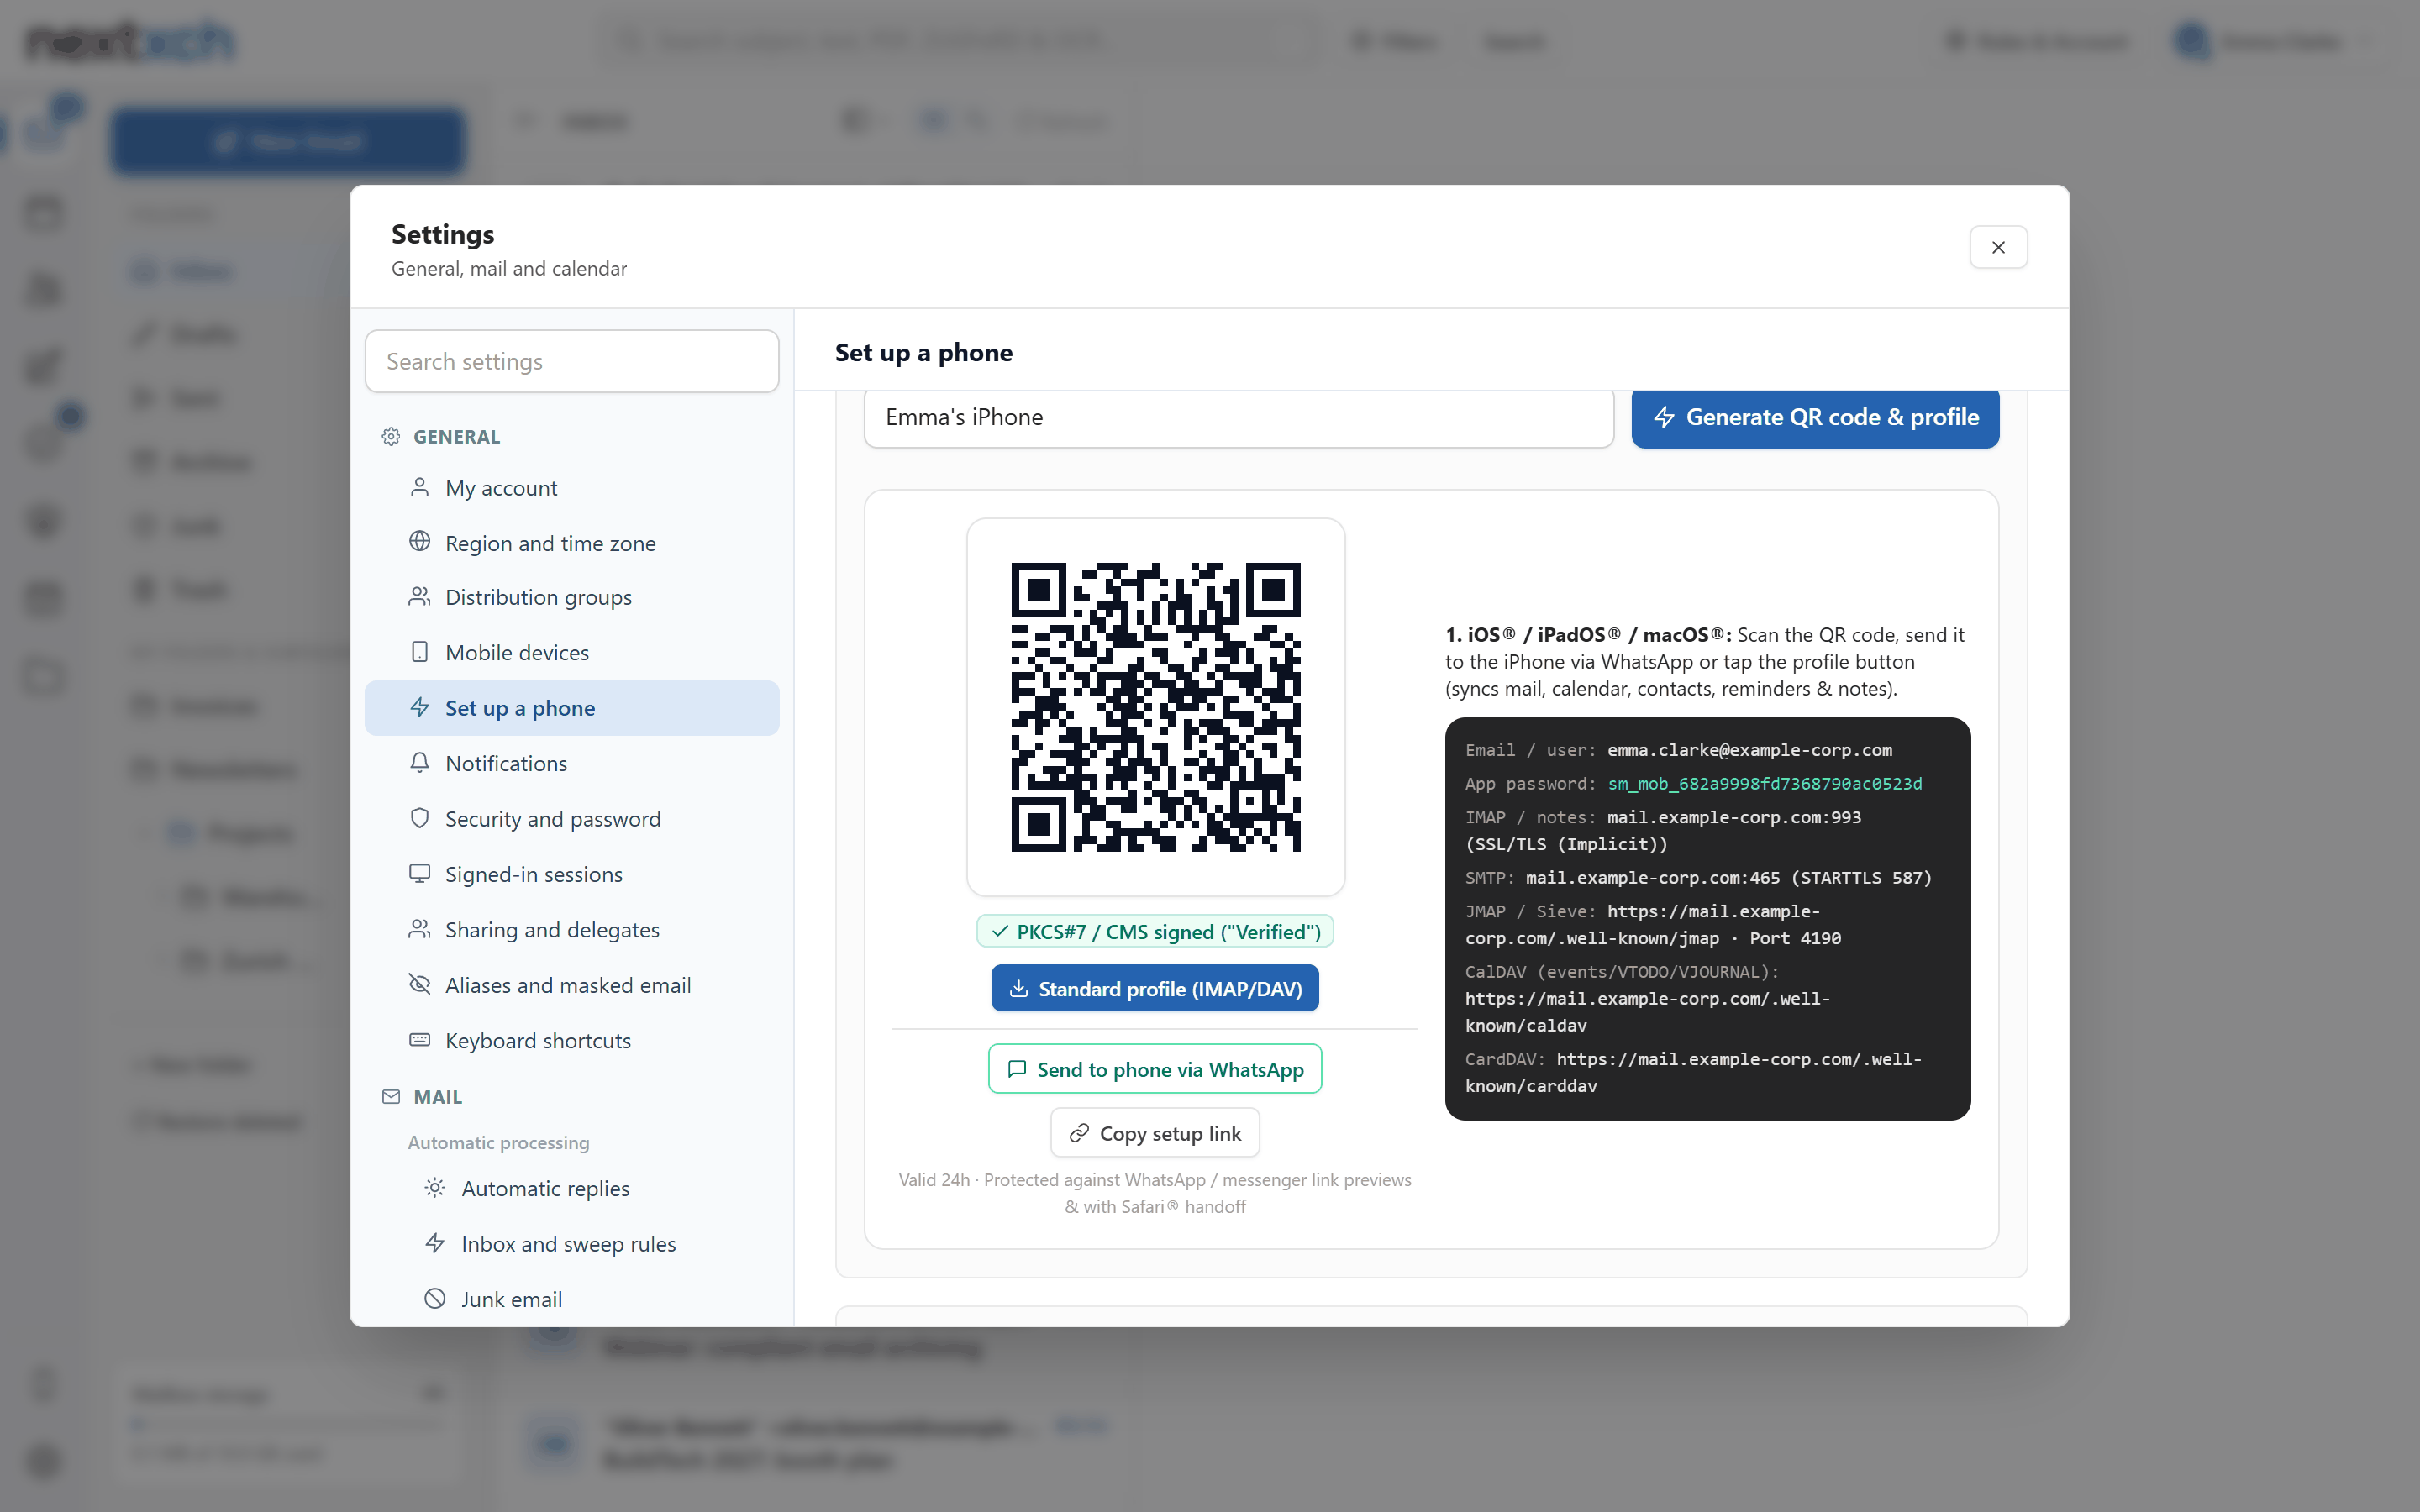
  • Autoconfig、Autodiscover 与 5 秒手机二维码:内置 Mozilla® Autoconfig(Thunderbird®/Android™)和 Microsoft® Outlook® Autodiscover(XML/JSON),另有经 PKCS#7 签名、带每设备应用密码的 Apple® .mobileconfig 二维码描述文件。
  • 一行安装程序、Windows® .msi & Active-Active Kubernetes®:可通过一行终端安装程序(install.sh / install.ps1)、交互式 Windows® .msi 安装与自动升级向导、Docker® Hub (nextxch/server),或 100% 基于 PostgreSQL® 的 Active-Active Kubernetes® 集群(无需 Redis)进行部署。
2026 年 11 月新增

登录、搜索、语言和运维

Kerberos SSO 和 OAuth 2.1

自 Business 起,Webmail、管理后台和邮件应用支持无密码 Windows 登录(SPNEGO、GSSAPI)。所有版本均支持 OAuth 2.1,配合 XOAUTH2、OAUTHBEARER 和设备代码用于 IMAP、SMTP、POP3 和 ManageSieve。AD 用户可在 Webmail 中修改密码。

德语搜索

在 SQLite、PostgreSQL® 和 SQL Server® 中支持词干(Snowball german2)、变音字母转写(ae、oe、ue)、复合词和拼写纠错。在基准测试中,平均召回率从 55% 提升至 87%。

10 种语言和时区世界地图

Webmail 和管理后台支持英语、德语、中文、日语、西班牙语、法语、葡萄牙语、意大利语、阿拉伯语(从右到左)和印地语。时区可在世界地图上选择。

Sieve 规则中的 AI

规则向语言模型提问(是/否问题或类别),并根据答案移动、标记或转发邮件,带有时间预算、缓存和租户限额。自 Business 起。

文件形式的配置(GitOps)

通过 REST API 和 nextxch-cli 导出、规划和应用,附带 JSON 架构,密钥使用 secretRef(列表中同样适用),支持租户密钥和运行时 ACME 设置。自 Business 起。

运维与高可用

按域的 MTA-STS 支持多个 MX、按节点的 EHLO 名称、S3 Object Lock 检查、内置 DNS 故障转移(Hetzner、Cloudflare)、用于文件的 JMAP(FileNode)。存储故障期间,SMTP(4xx)、IMAP 和 POP3 返回临时错误,而不会丢失邮件。

可视化功能导览

管理控制台、可观测性、GoBD 与 Webmail 的详细截图

下方展示的所有界面均内置于 nextxch,无额外费用,也无需任何第三方插件。

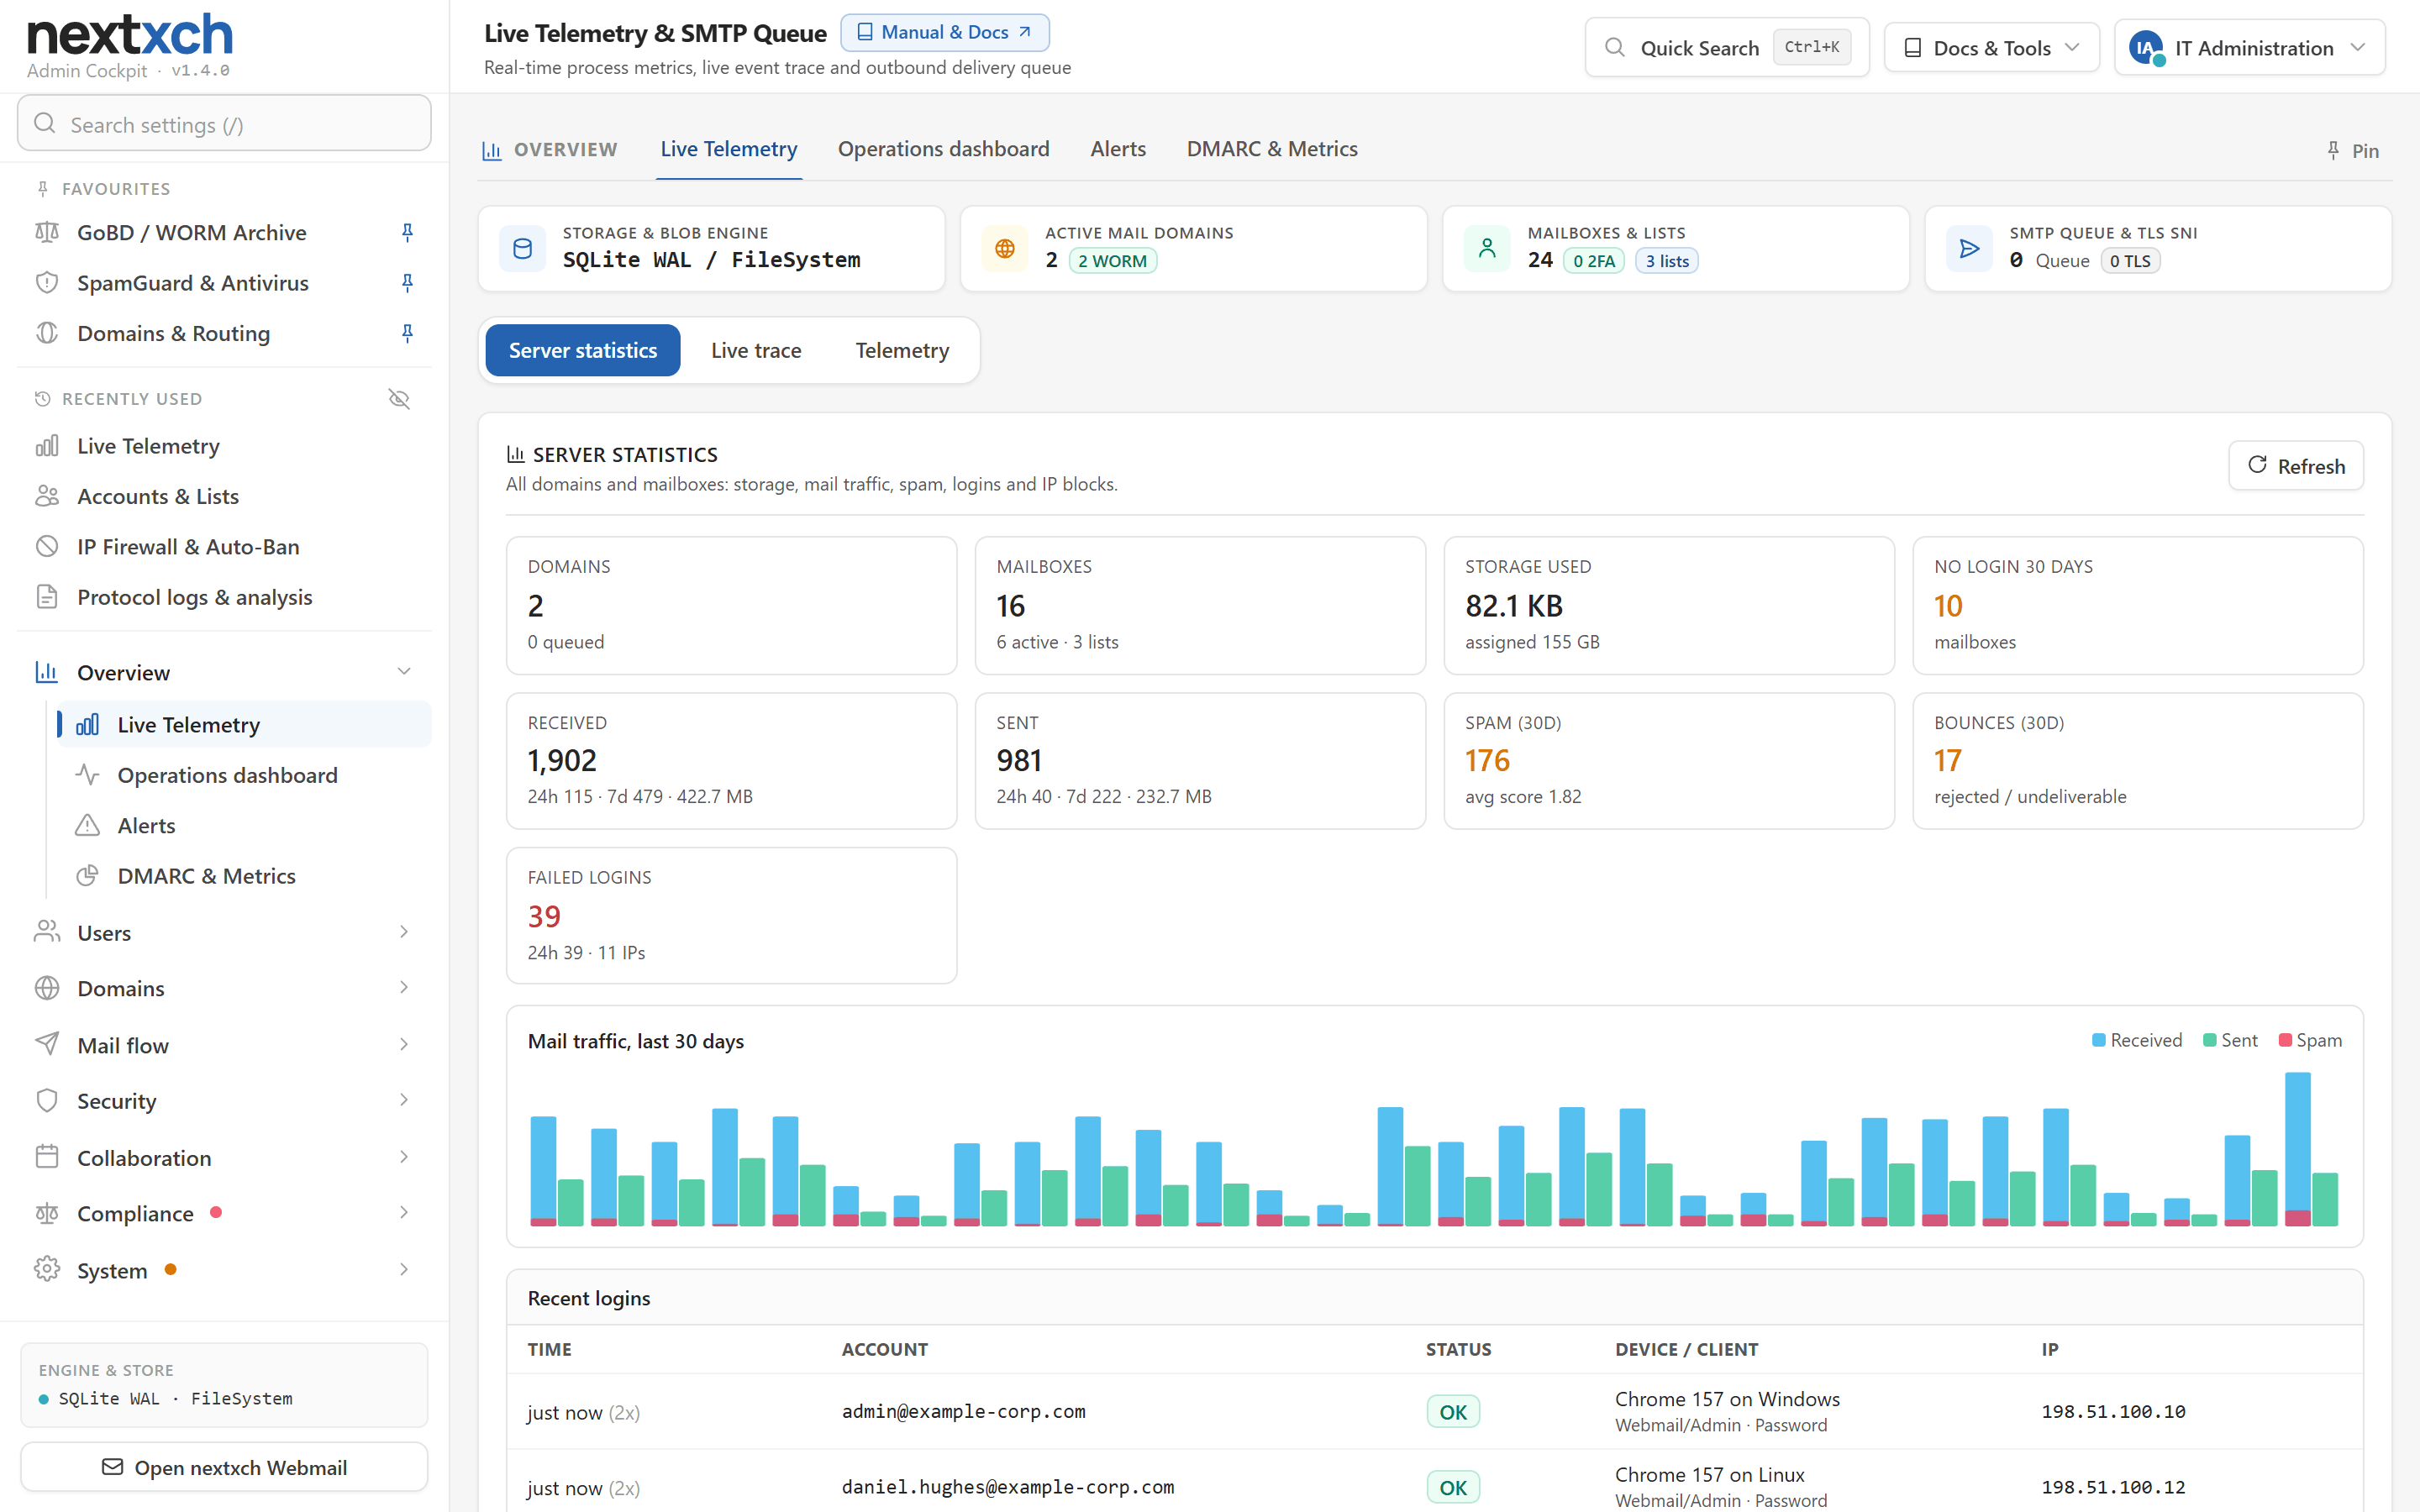
https://mail.nextxch.com/admin/
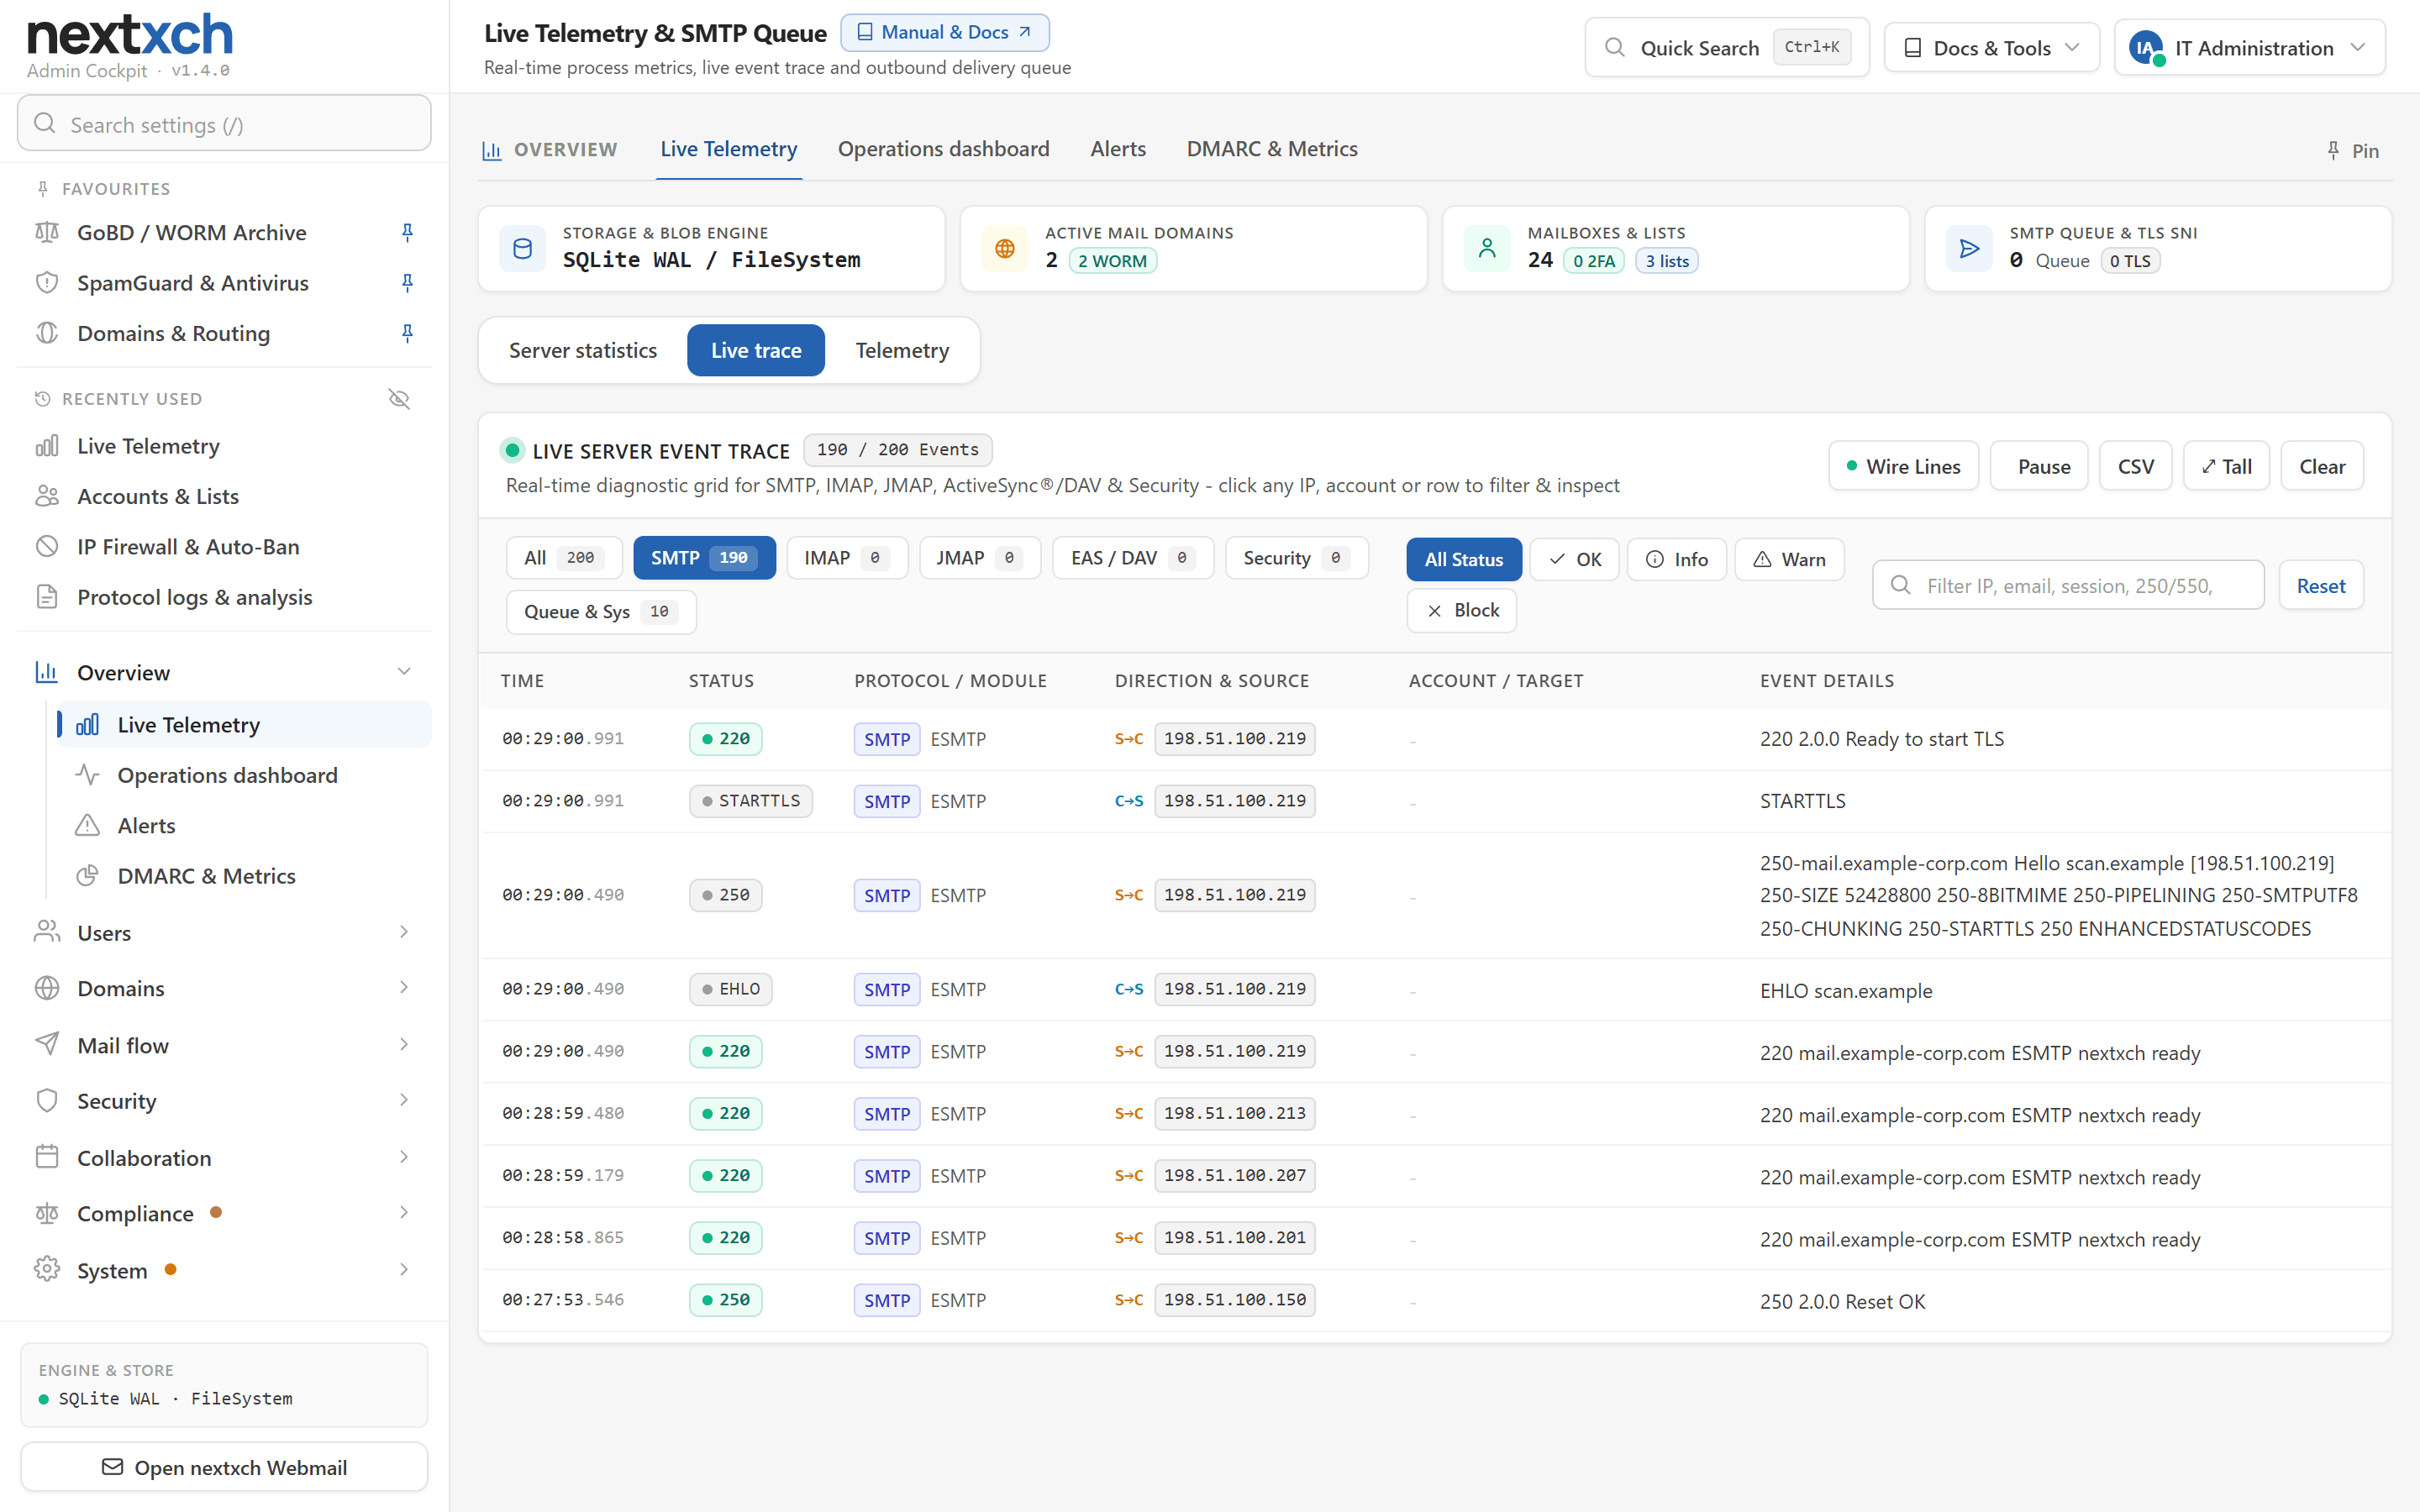
实时遥测 & 活动 SMTP 队列(浅色模式)实时遥测 & 活动 SMTP 队列(浅色模式)

实时遥测 & 活动 SMTP 队列(浅色模式)

默认清爽浅色模式:跨所有协议的实时事件追踪(每个 IP 显示国旗)、服务器统计、内存图表以及受监控的出站 MX 投递队列,分别位于各自的选项卡中。

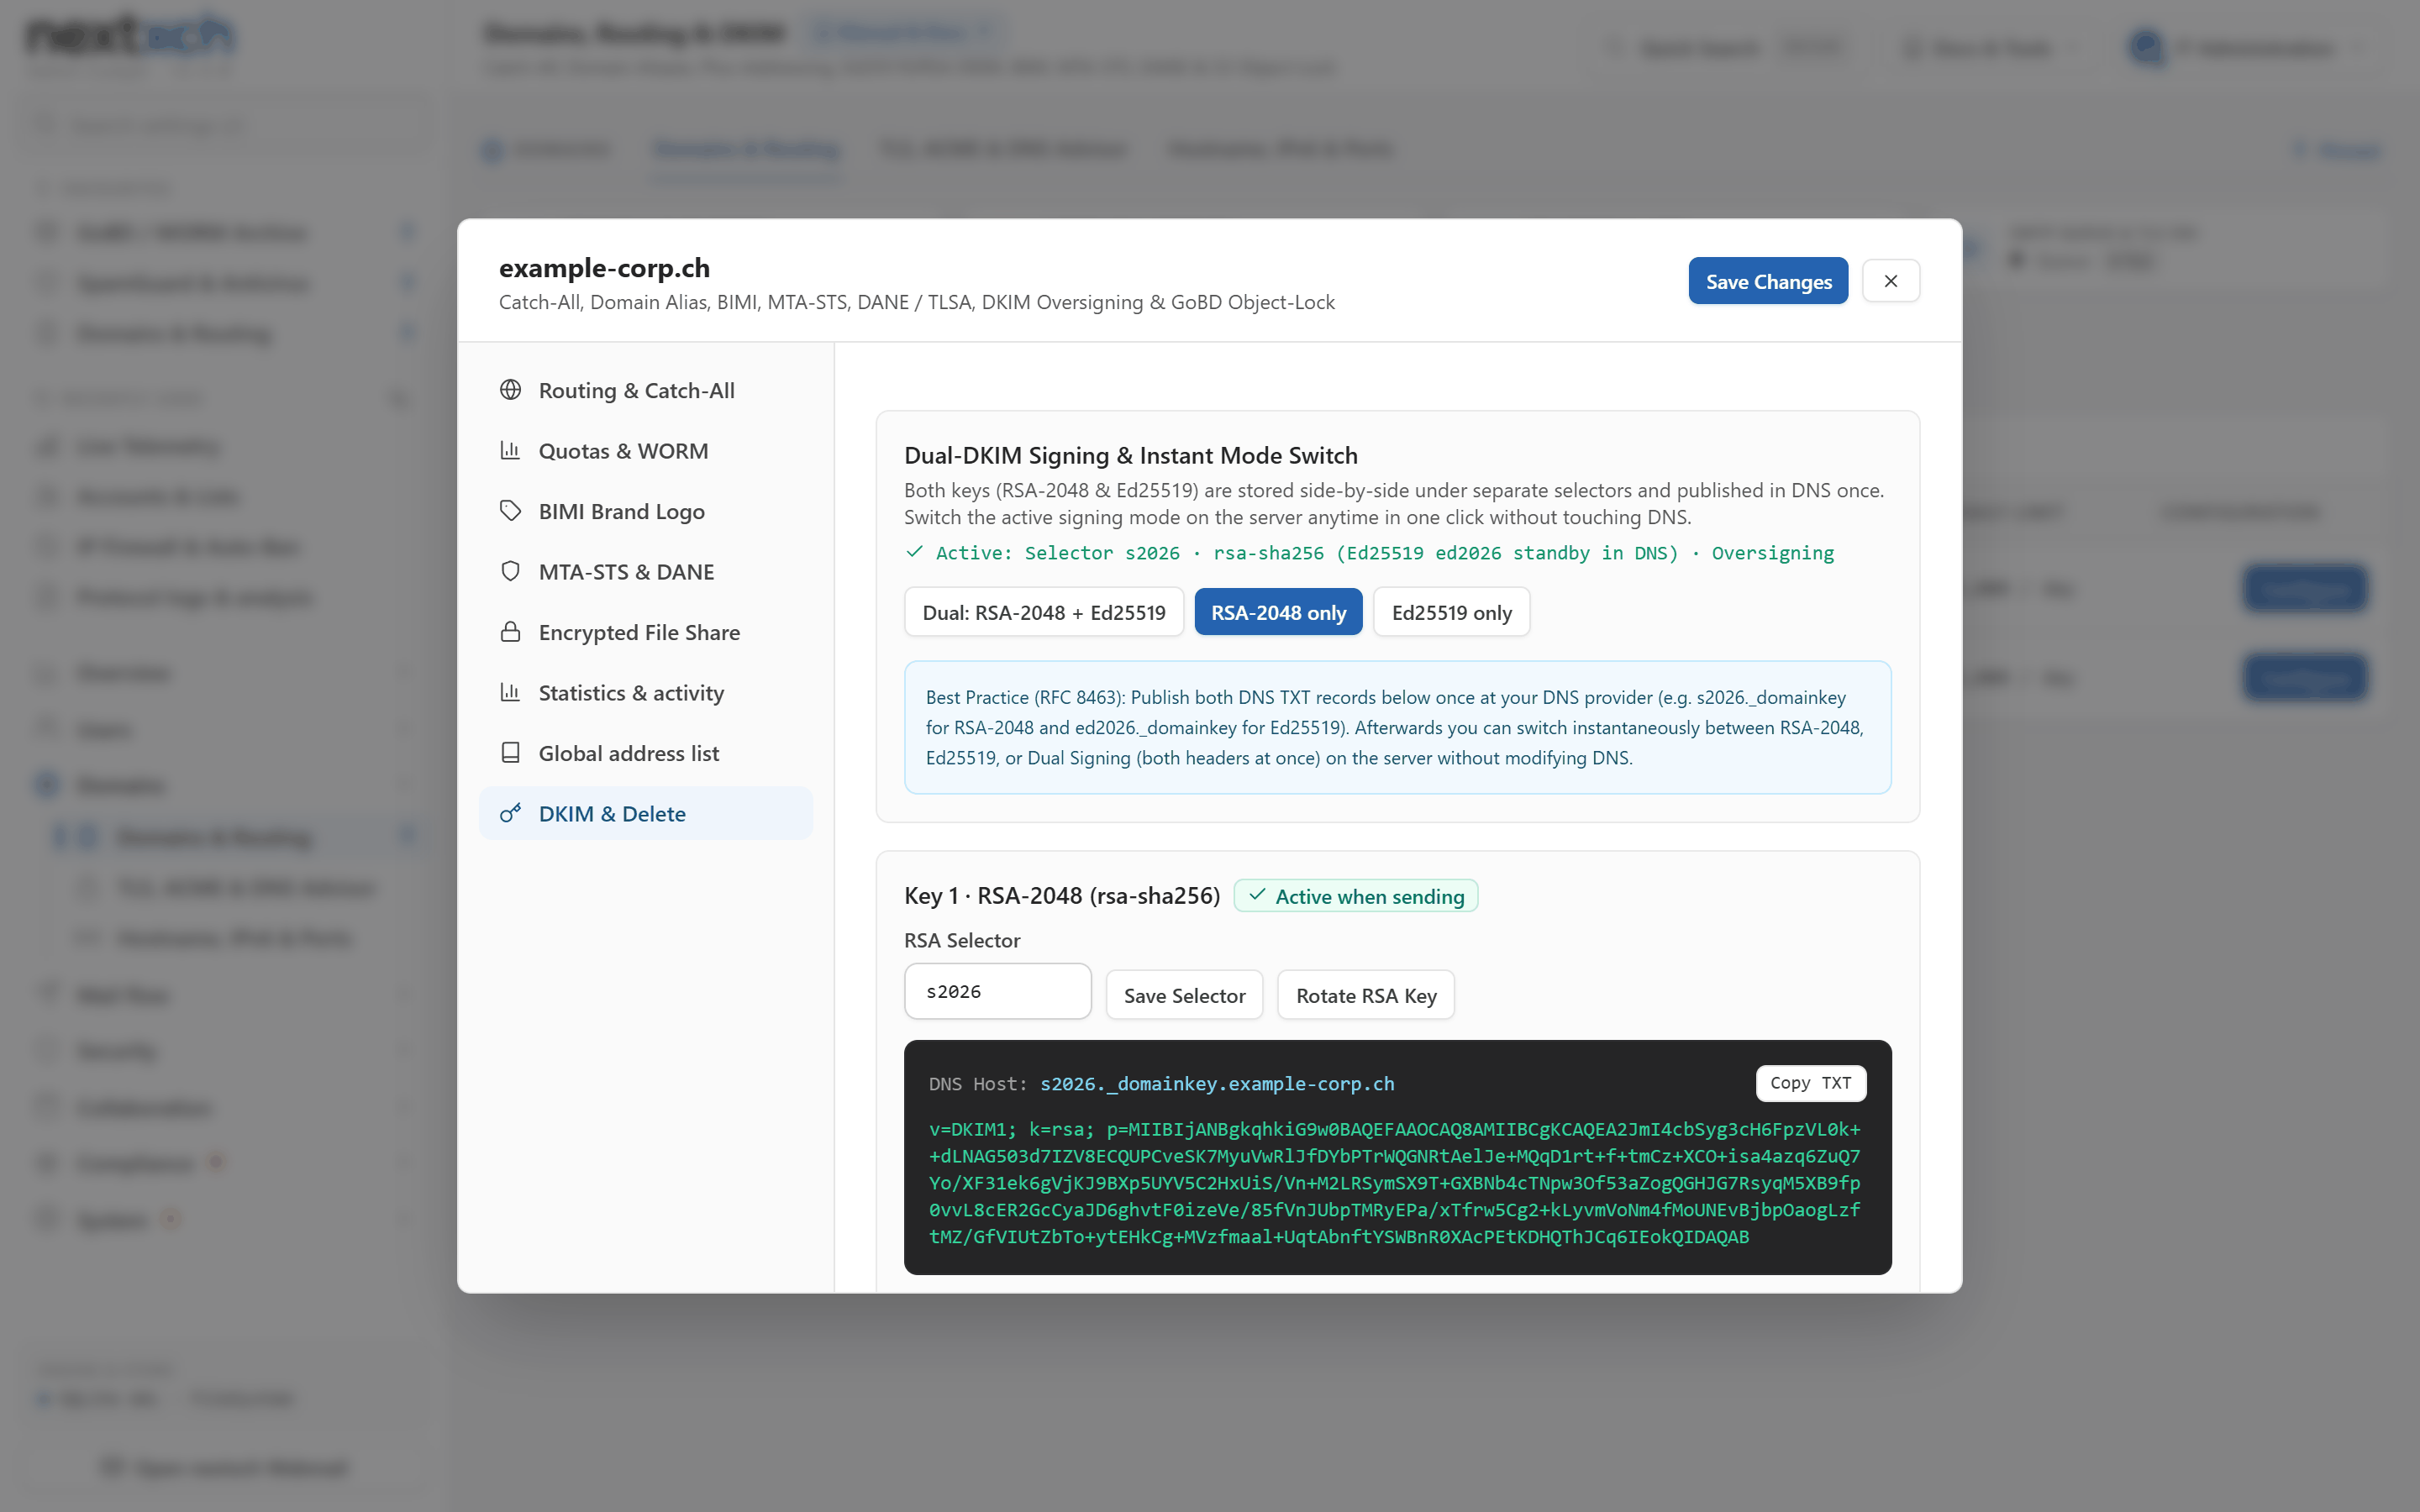
https://mail.nextxch.com/admin/#domains
多租户域、一键双 DKIM & S3 Object Lock多租户域、一键双 DKIM & S3 Object Lock

多租户域、一键双 DKIM & S3 Object Lock

管理不限数量的域,一键轮换 Ed25519 和 RSA-2048 DKIM 密钥,并复制可直接发布的 DNS 记录。

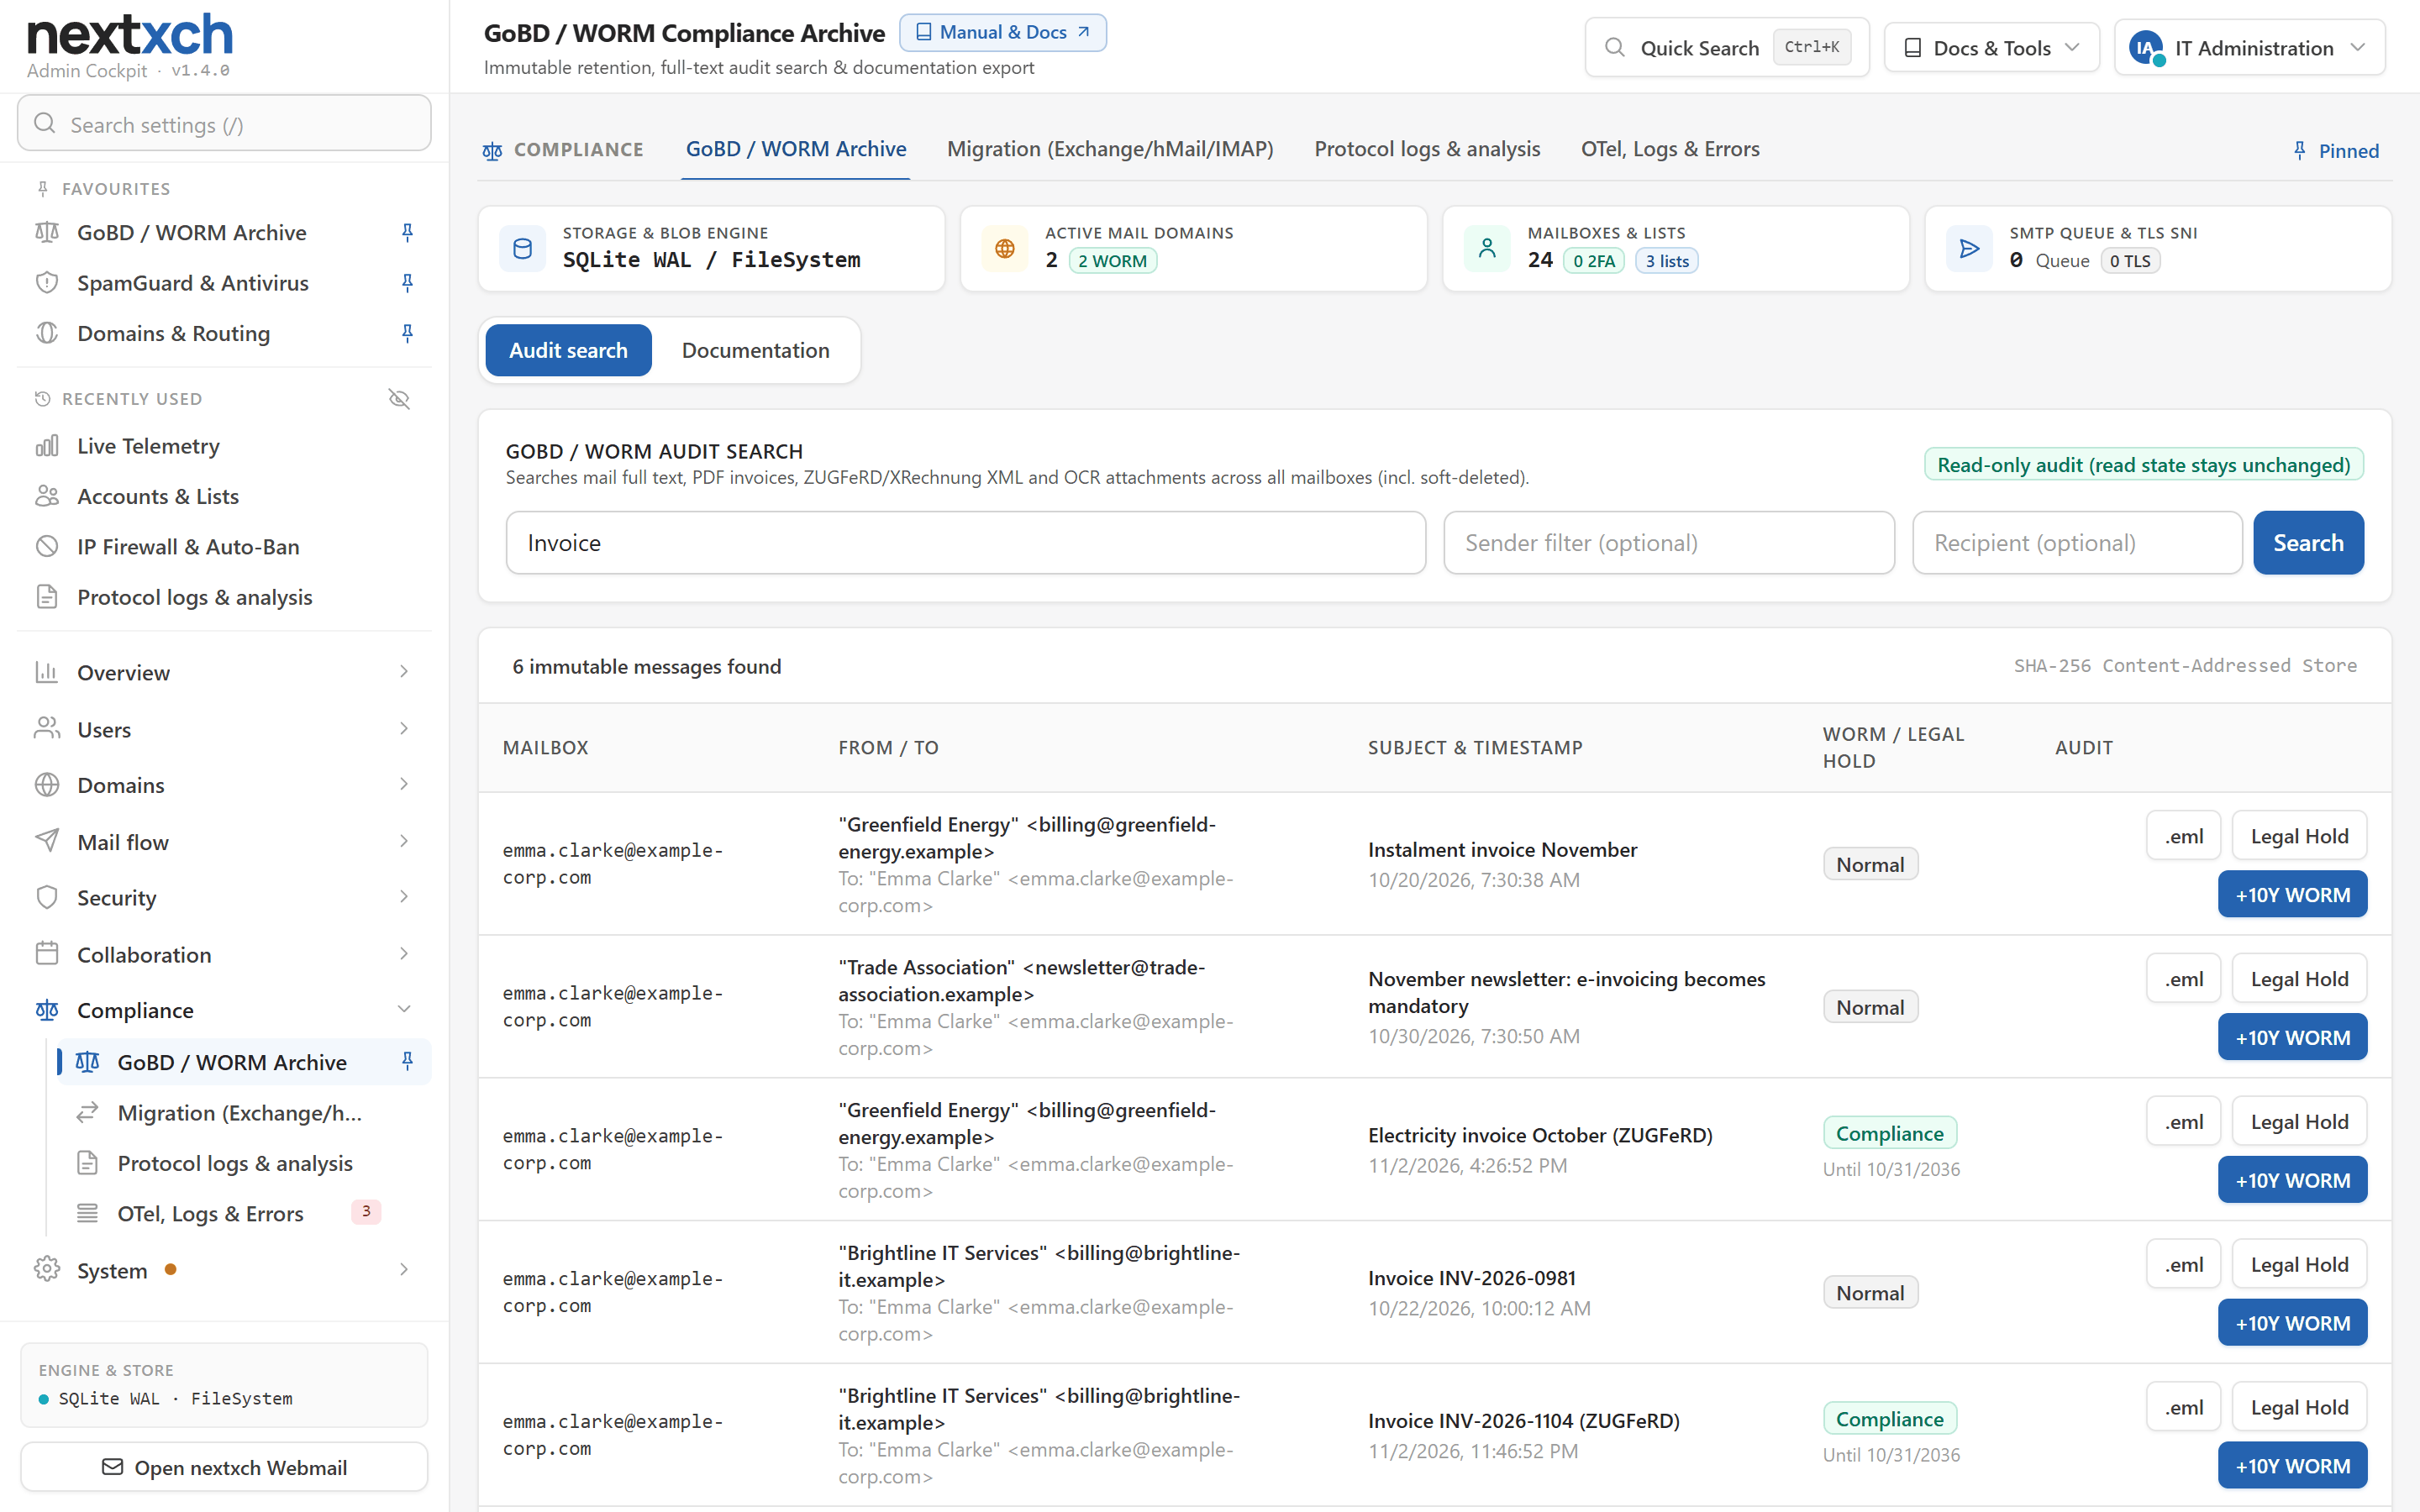
https://mail.nextxch.com/admin/#compliance
GoBD / WORM 合规存档 & 法律保留GoBD / WORM 合规存档 & 法律保留

GoBD / WORM 合规存档 & 法律保留

不可变的 10 年保留锁定 (COMPLIANCE)、法律保留 (Legal Hold),以及跨 PDF、ZUGFeRD 电子发票和 OCR 扫描件的只读审计搜索。

https://mail.nextxch.com/admin/#otel-logs
OpenTelemetry (OTLP)、结构化服务器日志 & 安全监视器OpenTelemetry (OTLP)、结构化服务器日志 & 安全监视器

OpenTelemetry (OTLP)、结构化服务器日志 & 安全监视器

基于 W3C TraceId 关联的服务器日志、每日 JSONL 轮转、OTLP 导出(Traces、Metrics、Logs)至 Grafana/Loki/Tempo,以及集中式异常捕获。

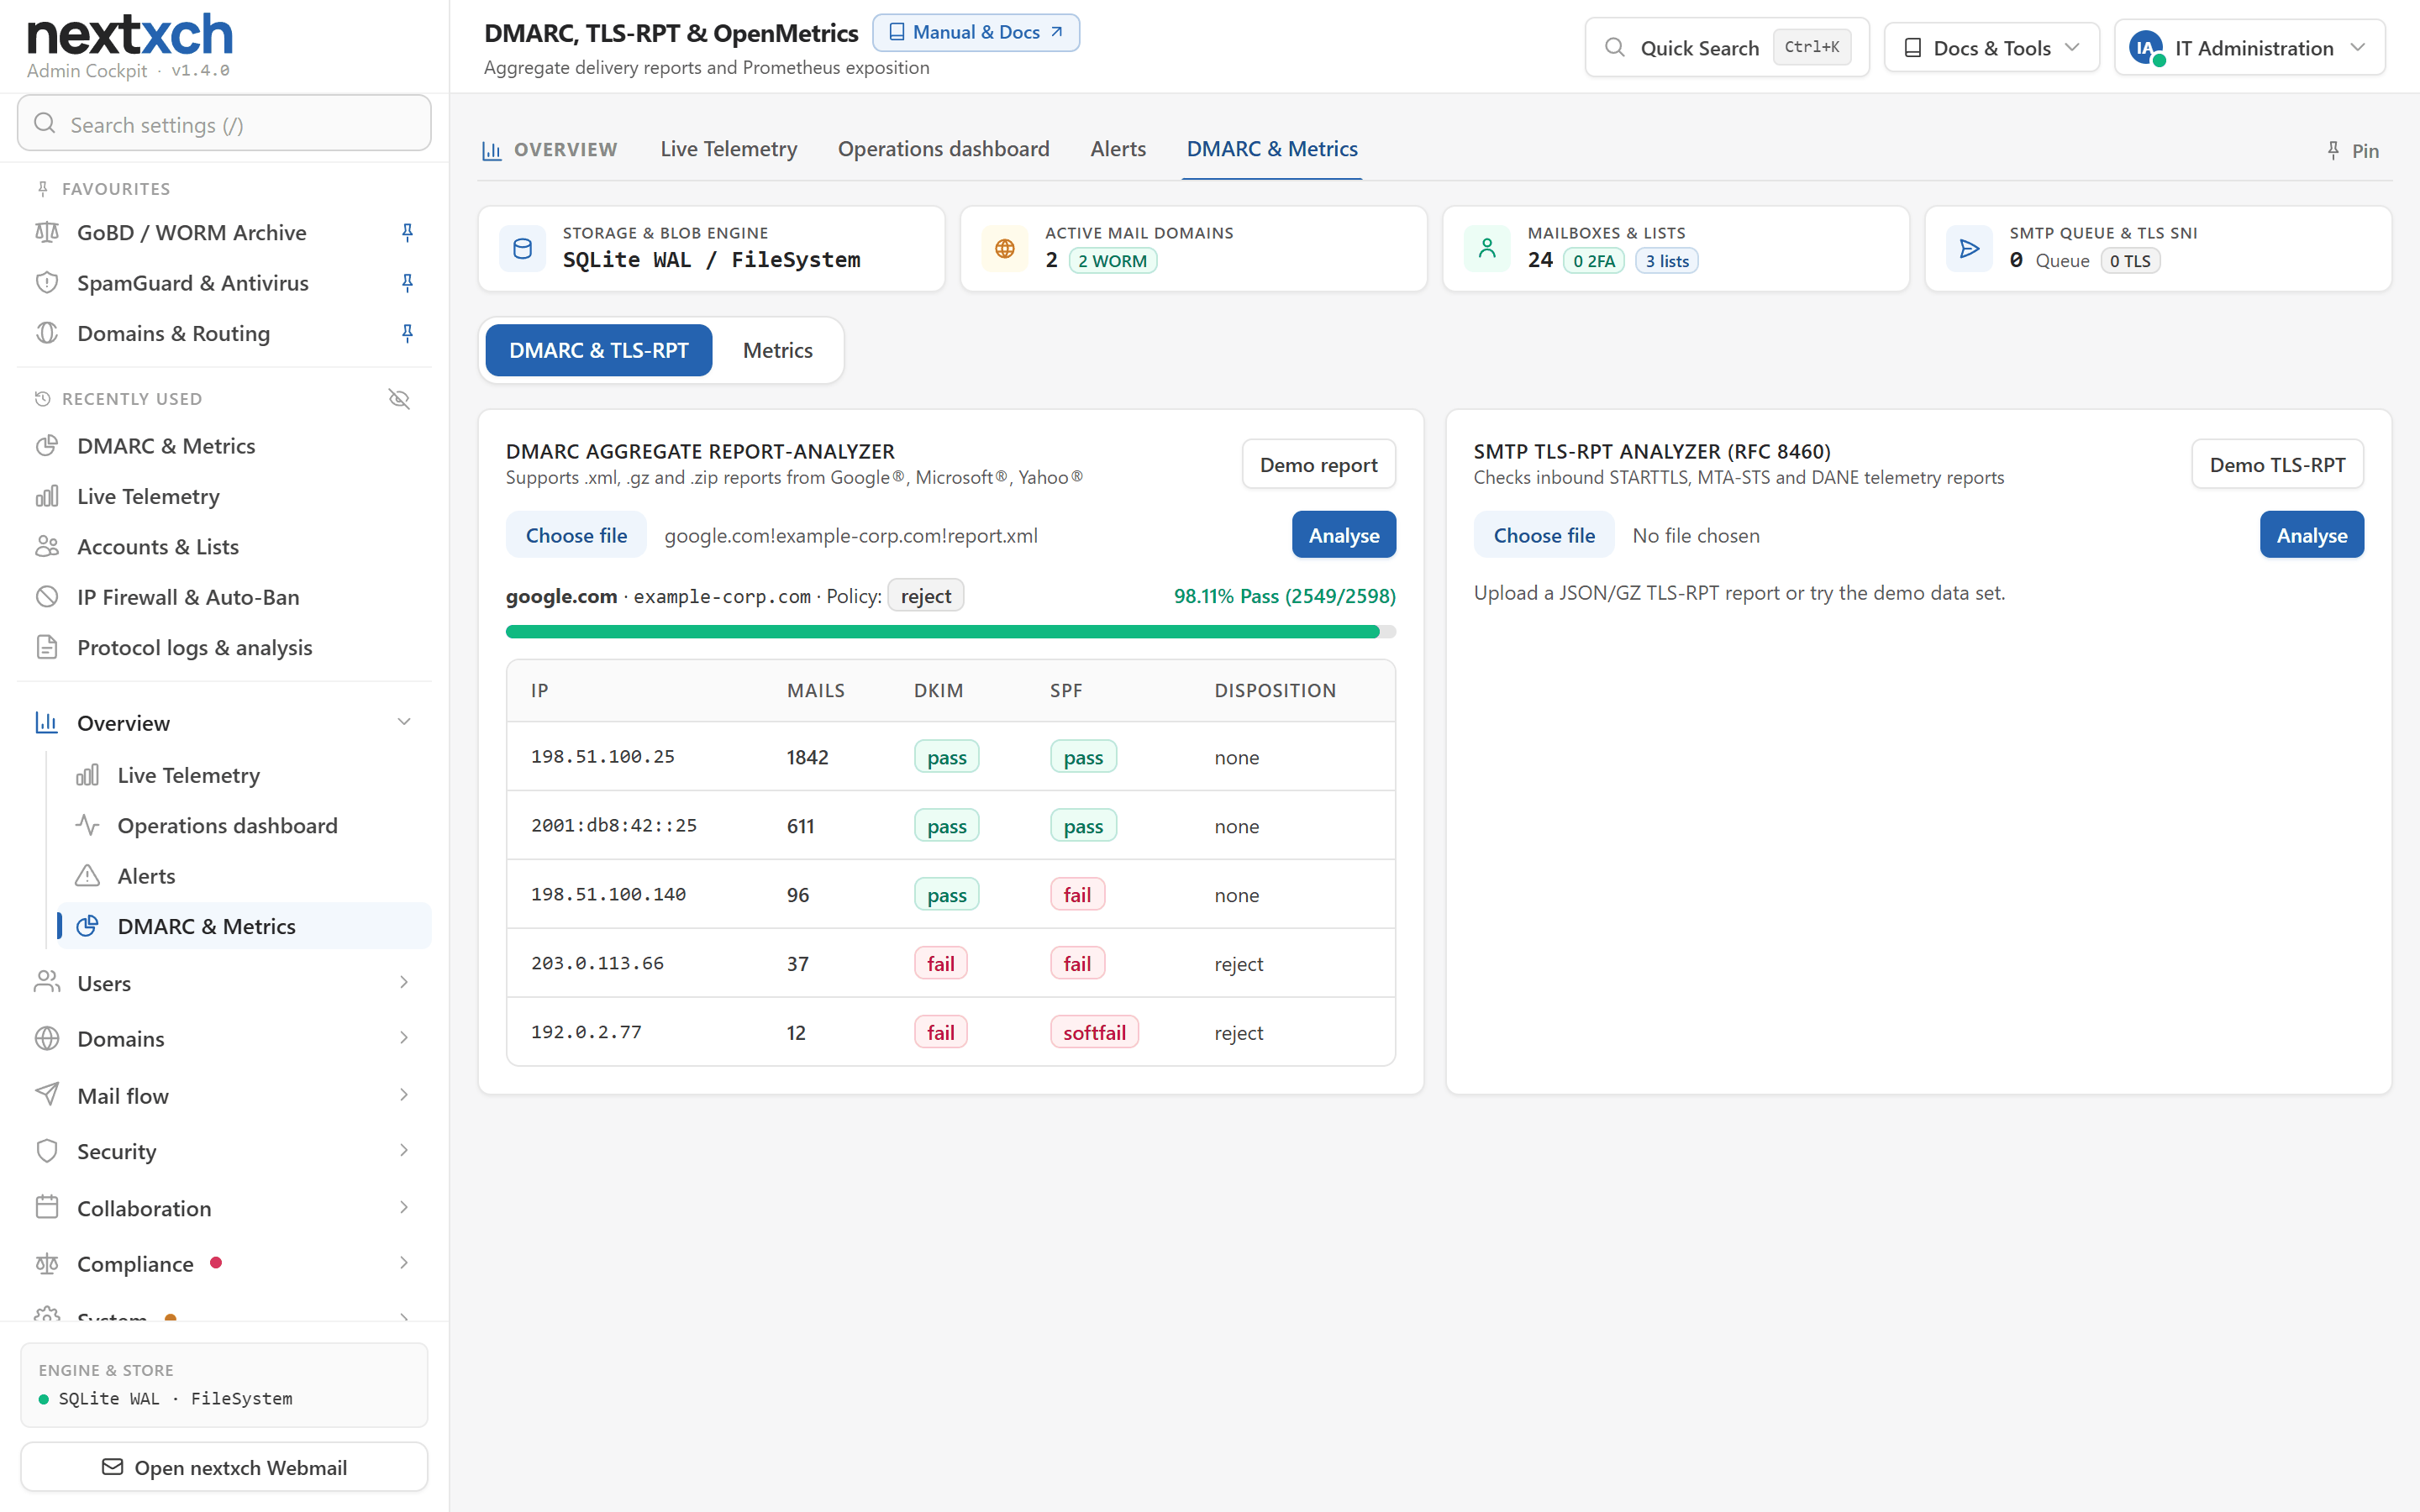
https://mail.nextxch.com/admin/#dmarc
图形化 DMARC & TLS-RPT 分析器 + OpenMetrics (/metrics)图形化 DMARC & TLS-RPT 分析器 + OpenMetrics (/metrics)

图形化 DMARC & TLS-RPT 分析器 + OpenMetrics (/metrics)

可视化分析来自 Google®/Microsoft® 的 DMARC 汇总报告(.xml/.gz/.zip)和 RFC 8460 TLS-RPT JSON,并结合实时 Prometheus /metrics。

https://mail.nextxch.com/admin/
按账户、域 & 服务器统计按账户、域 & 服务器统计

按账户、域 & 服务器统计

存储用量、24 小时、7 天和 30 天的邮件流量(附 30 天图表)、垃圾邮件、退信、含设备、浏览器和 IP 的登录记录、失败登录、IP 封禁以及识别出的发送服务。

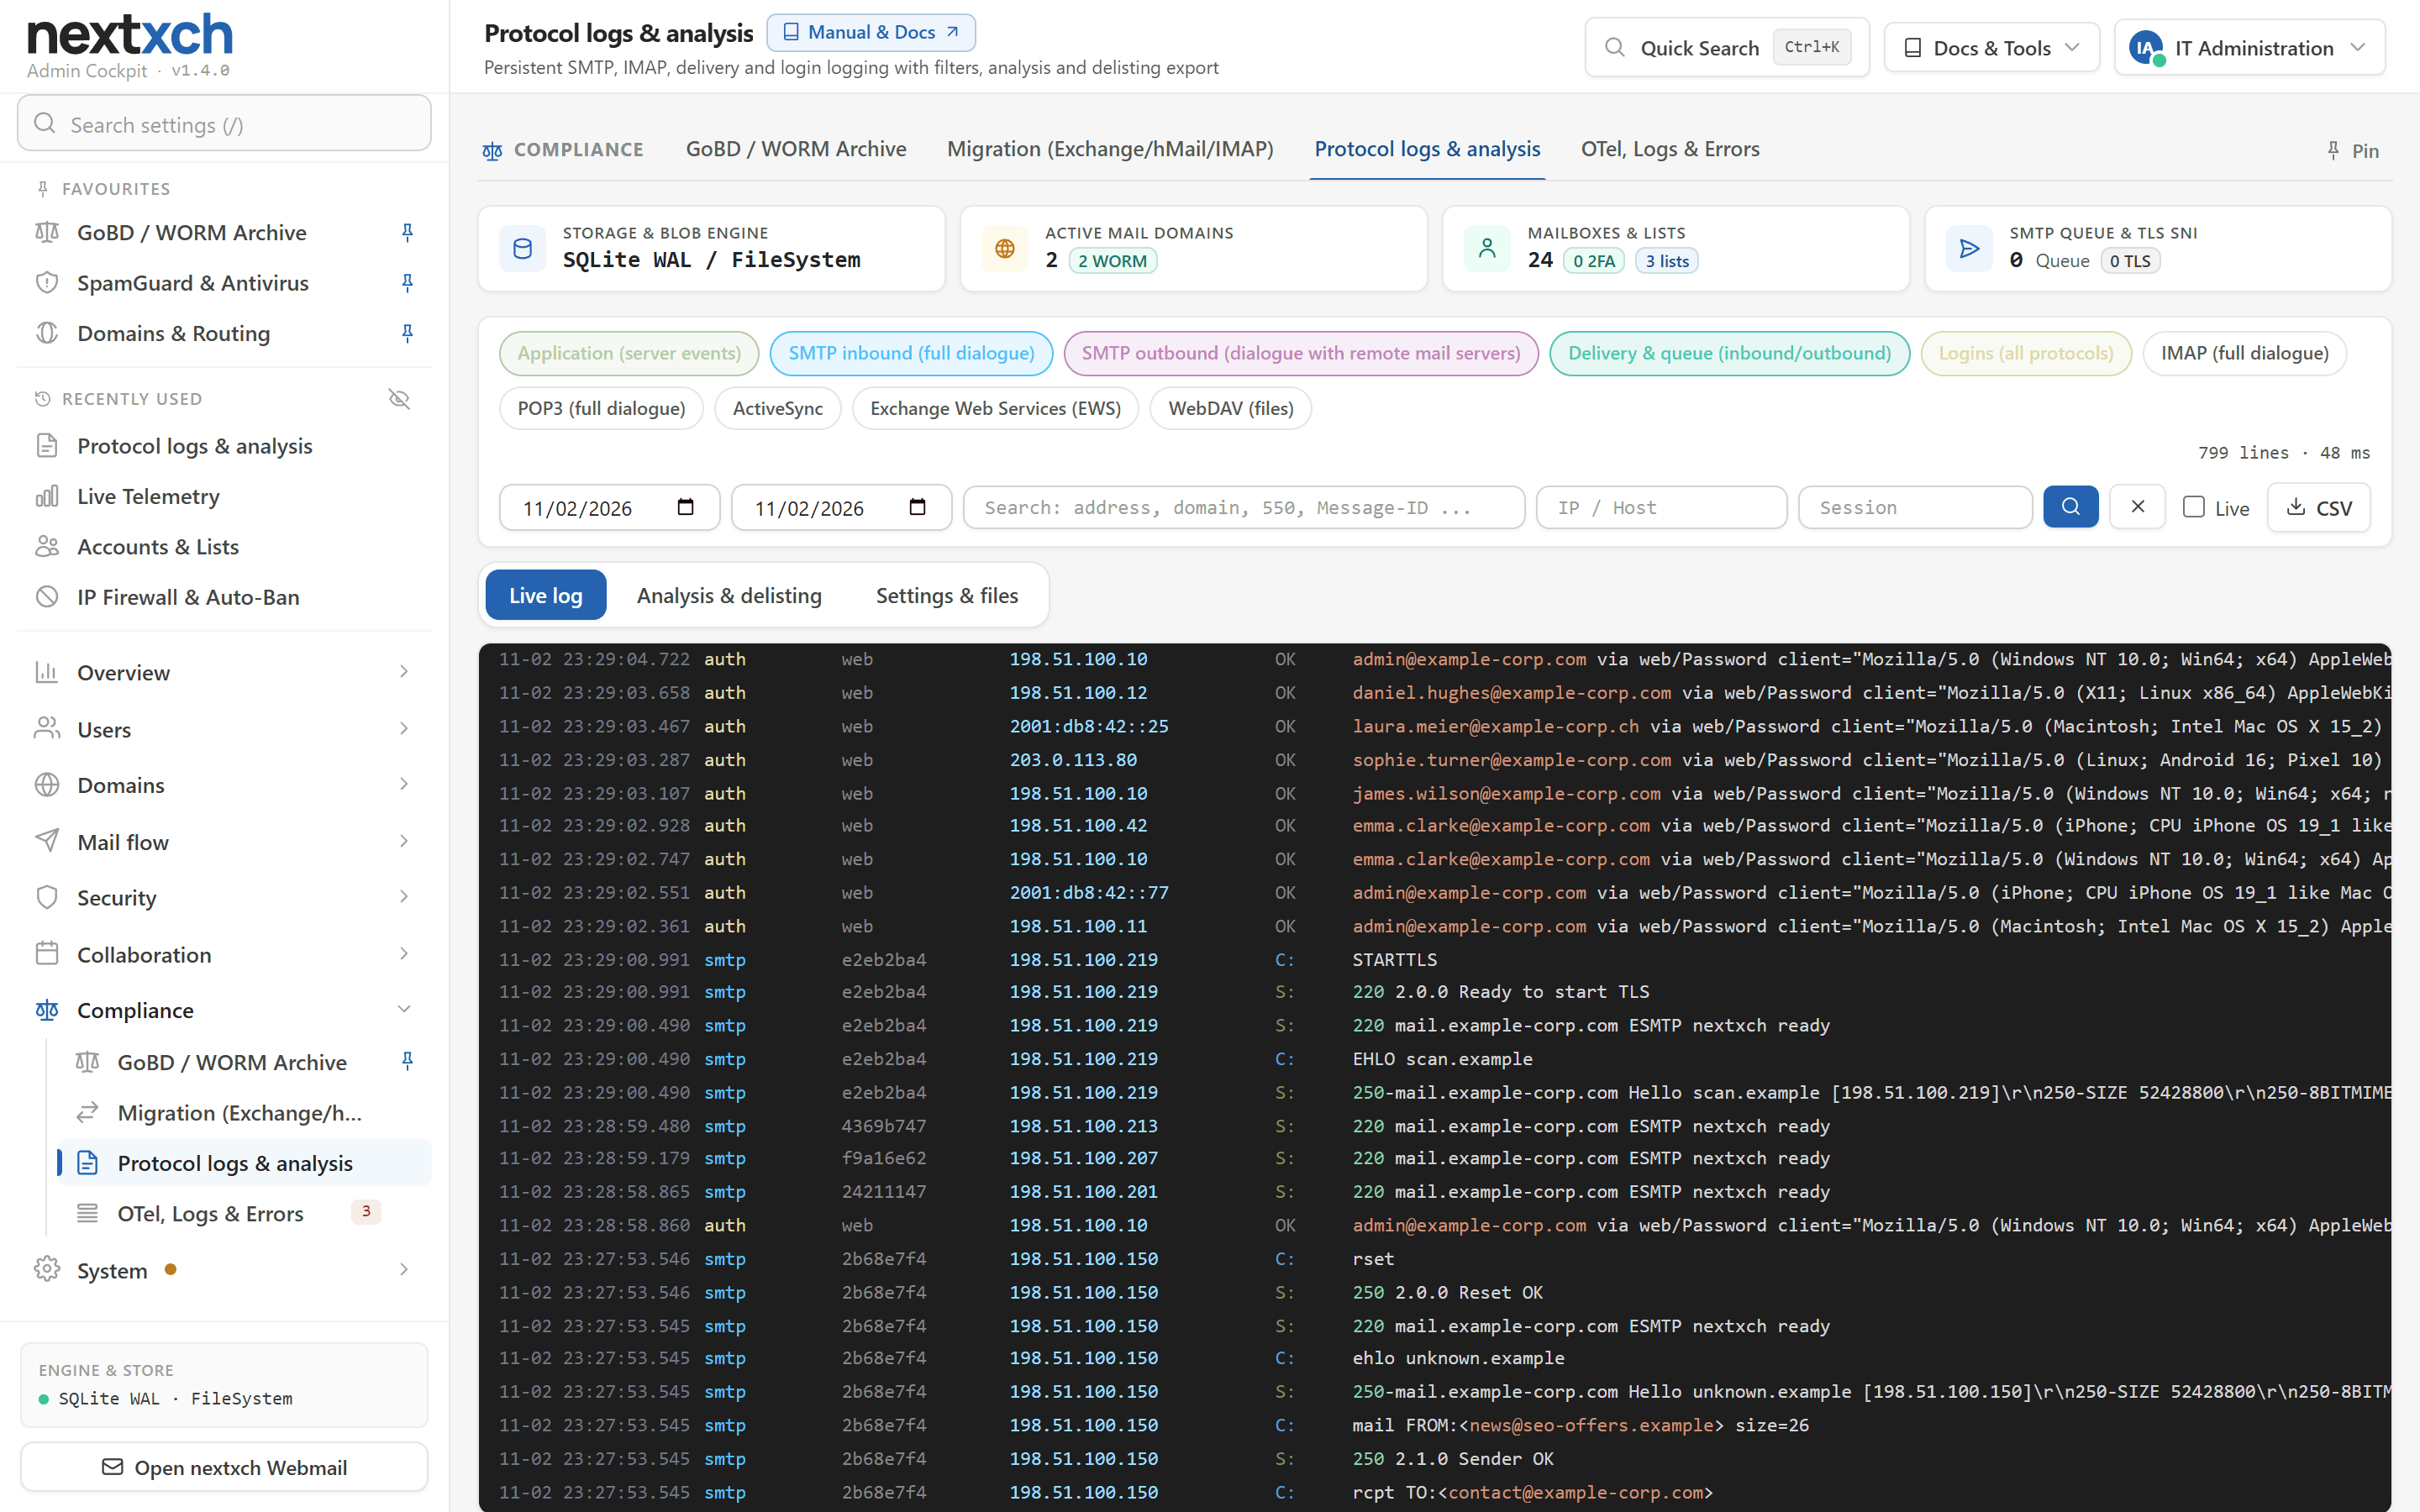
https://mail.nextxch.com/admin/#protocol-log
类似 hMailServer 的协议日志,带实时查看器类似 hMailServer 的协议日志,带实时查看器

类似 hMailServer 的协议日志,带实时查看器

完整的入站和出站 SMTP 对话、投递、登录、IMAP 和 ActiveSync,可按类别开关。支持按日期范围、文本、IP 和会话筛选,按 IP、地址、域和服务商分析,并提供除名报告。

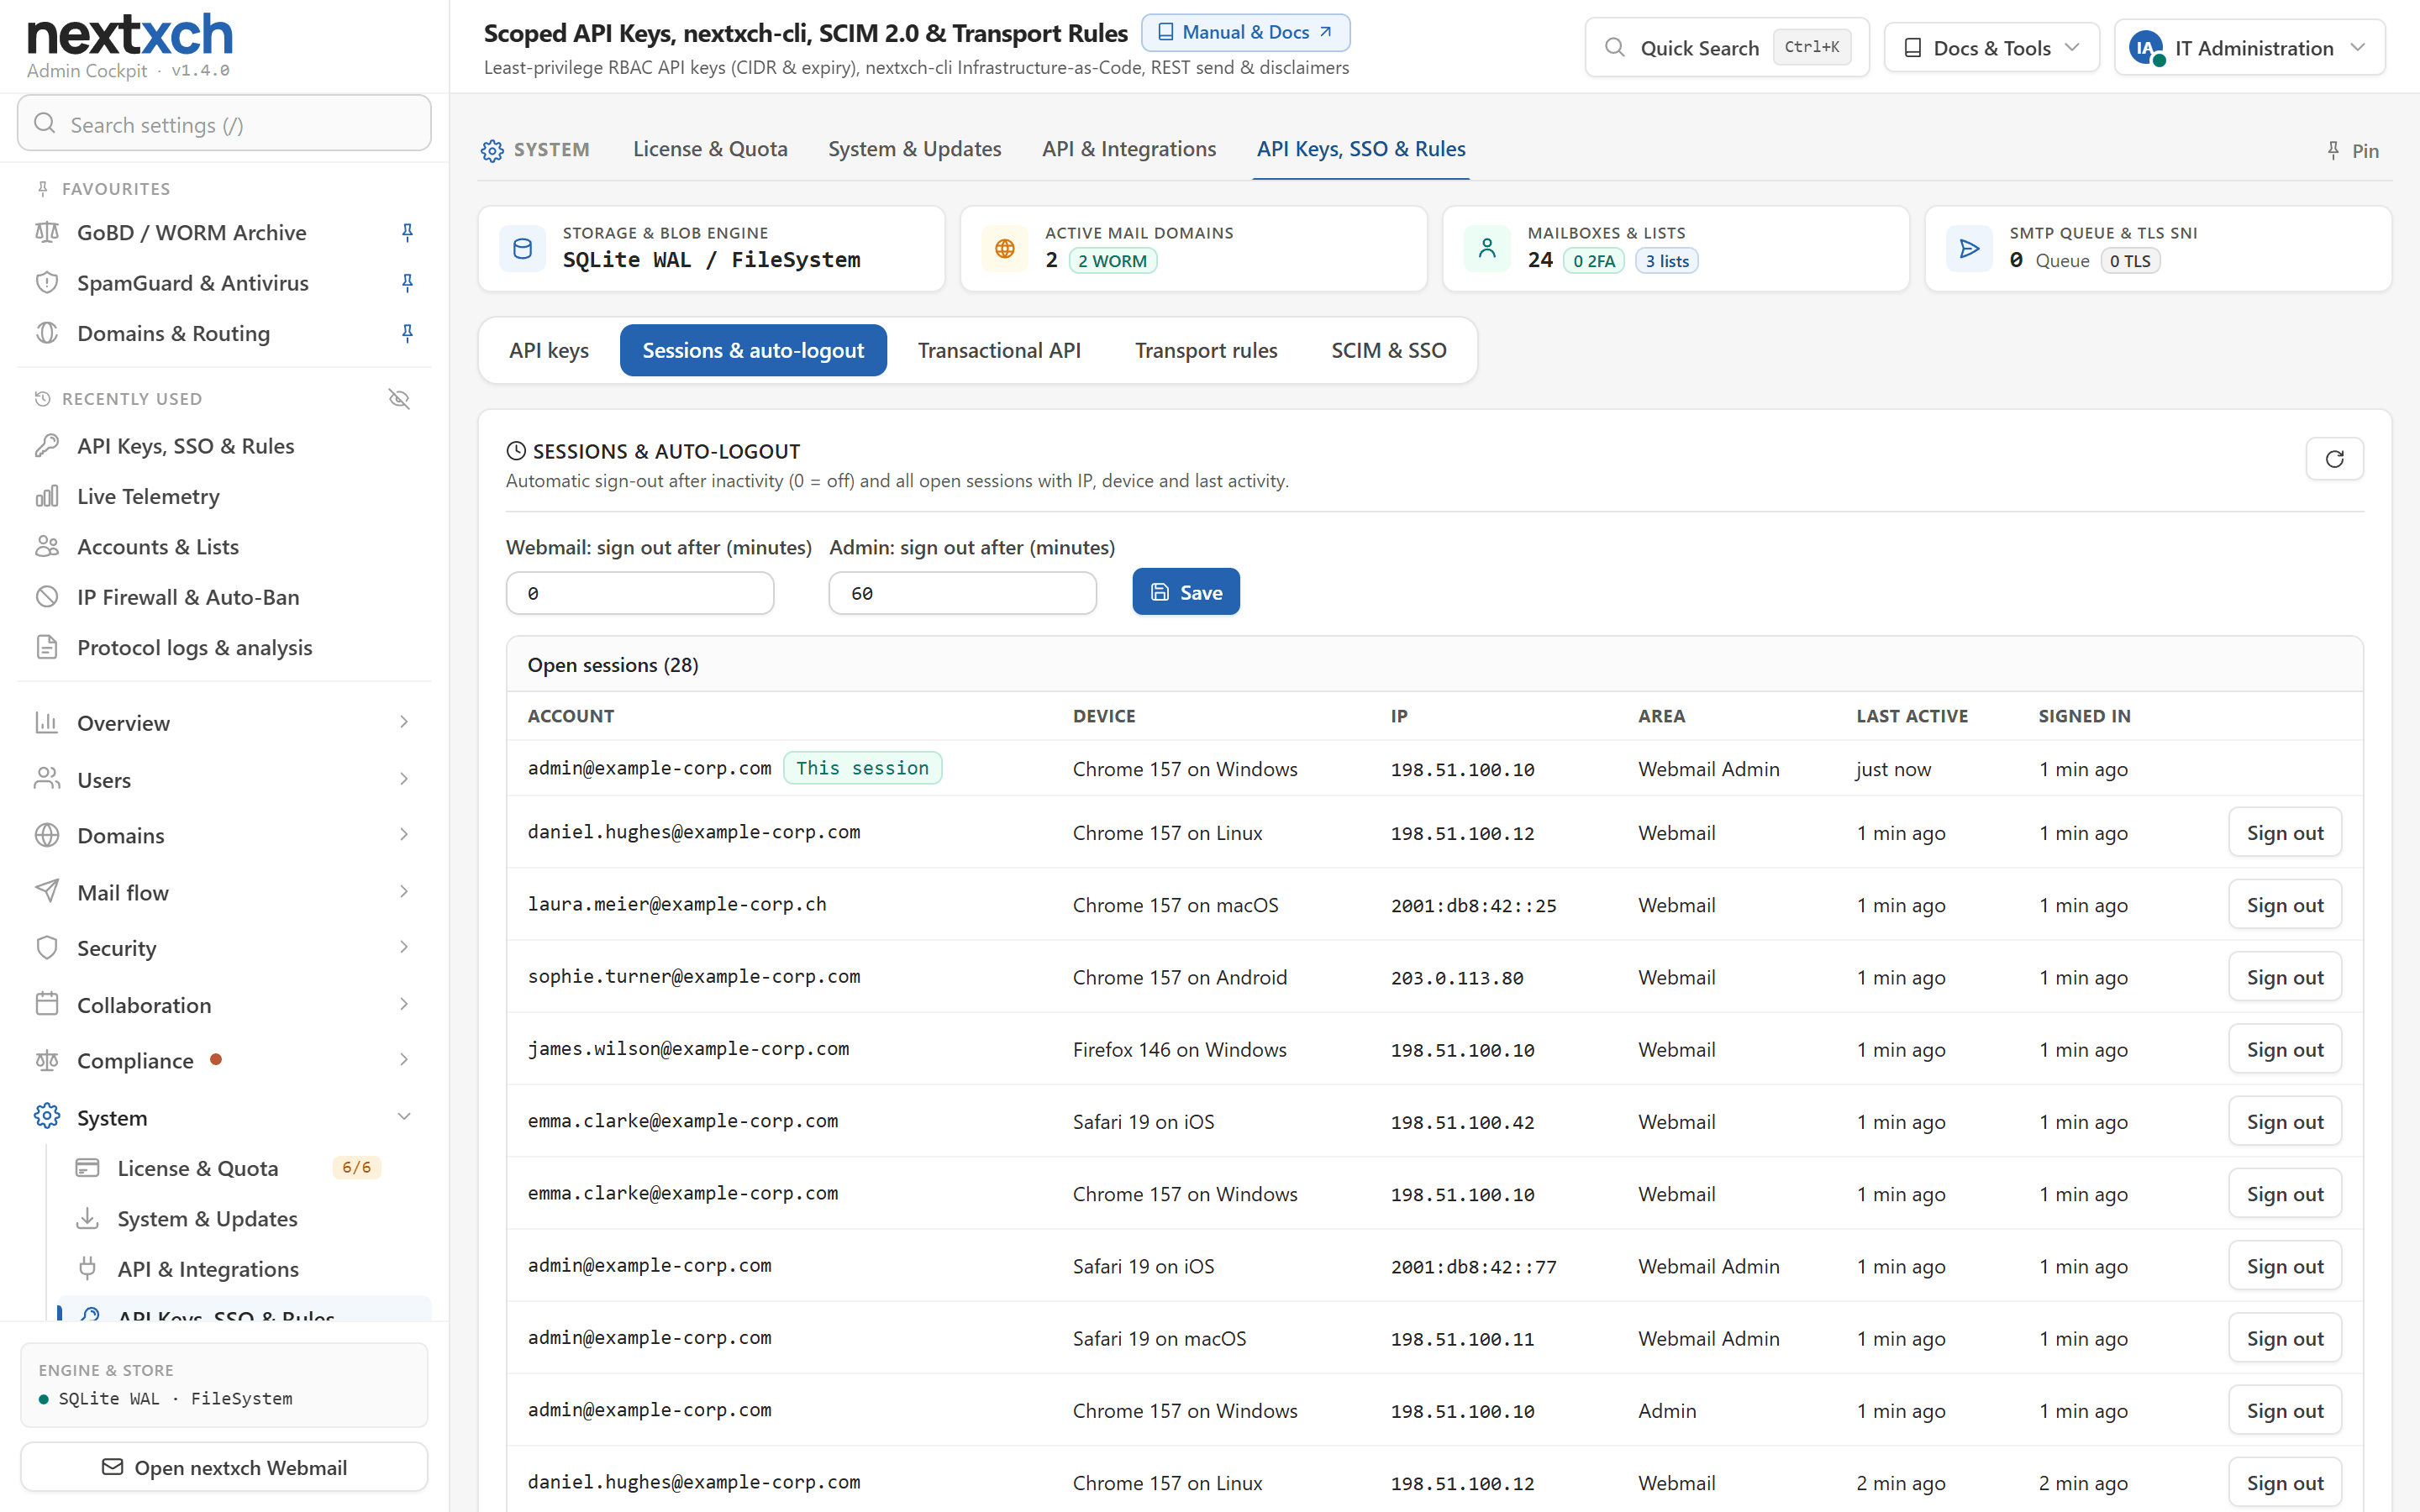
https://mail.nextxch.com/admin/#sessions
会话、按设备退出登录 & 自动退出登录会话、按设备退出登录 & 自动退出登录

会话、按设备退出登录 & 自动退出登录

显示设备、IP 所在国家和最后活动时间的打开会话。可按设备或在所有设备上退出登录,并可为 Webmail 和管理后台配置空闲自动退出。

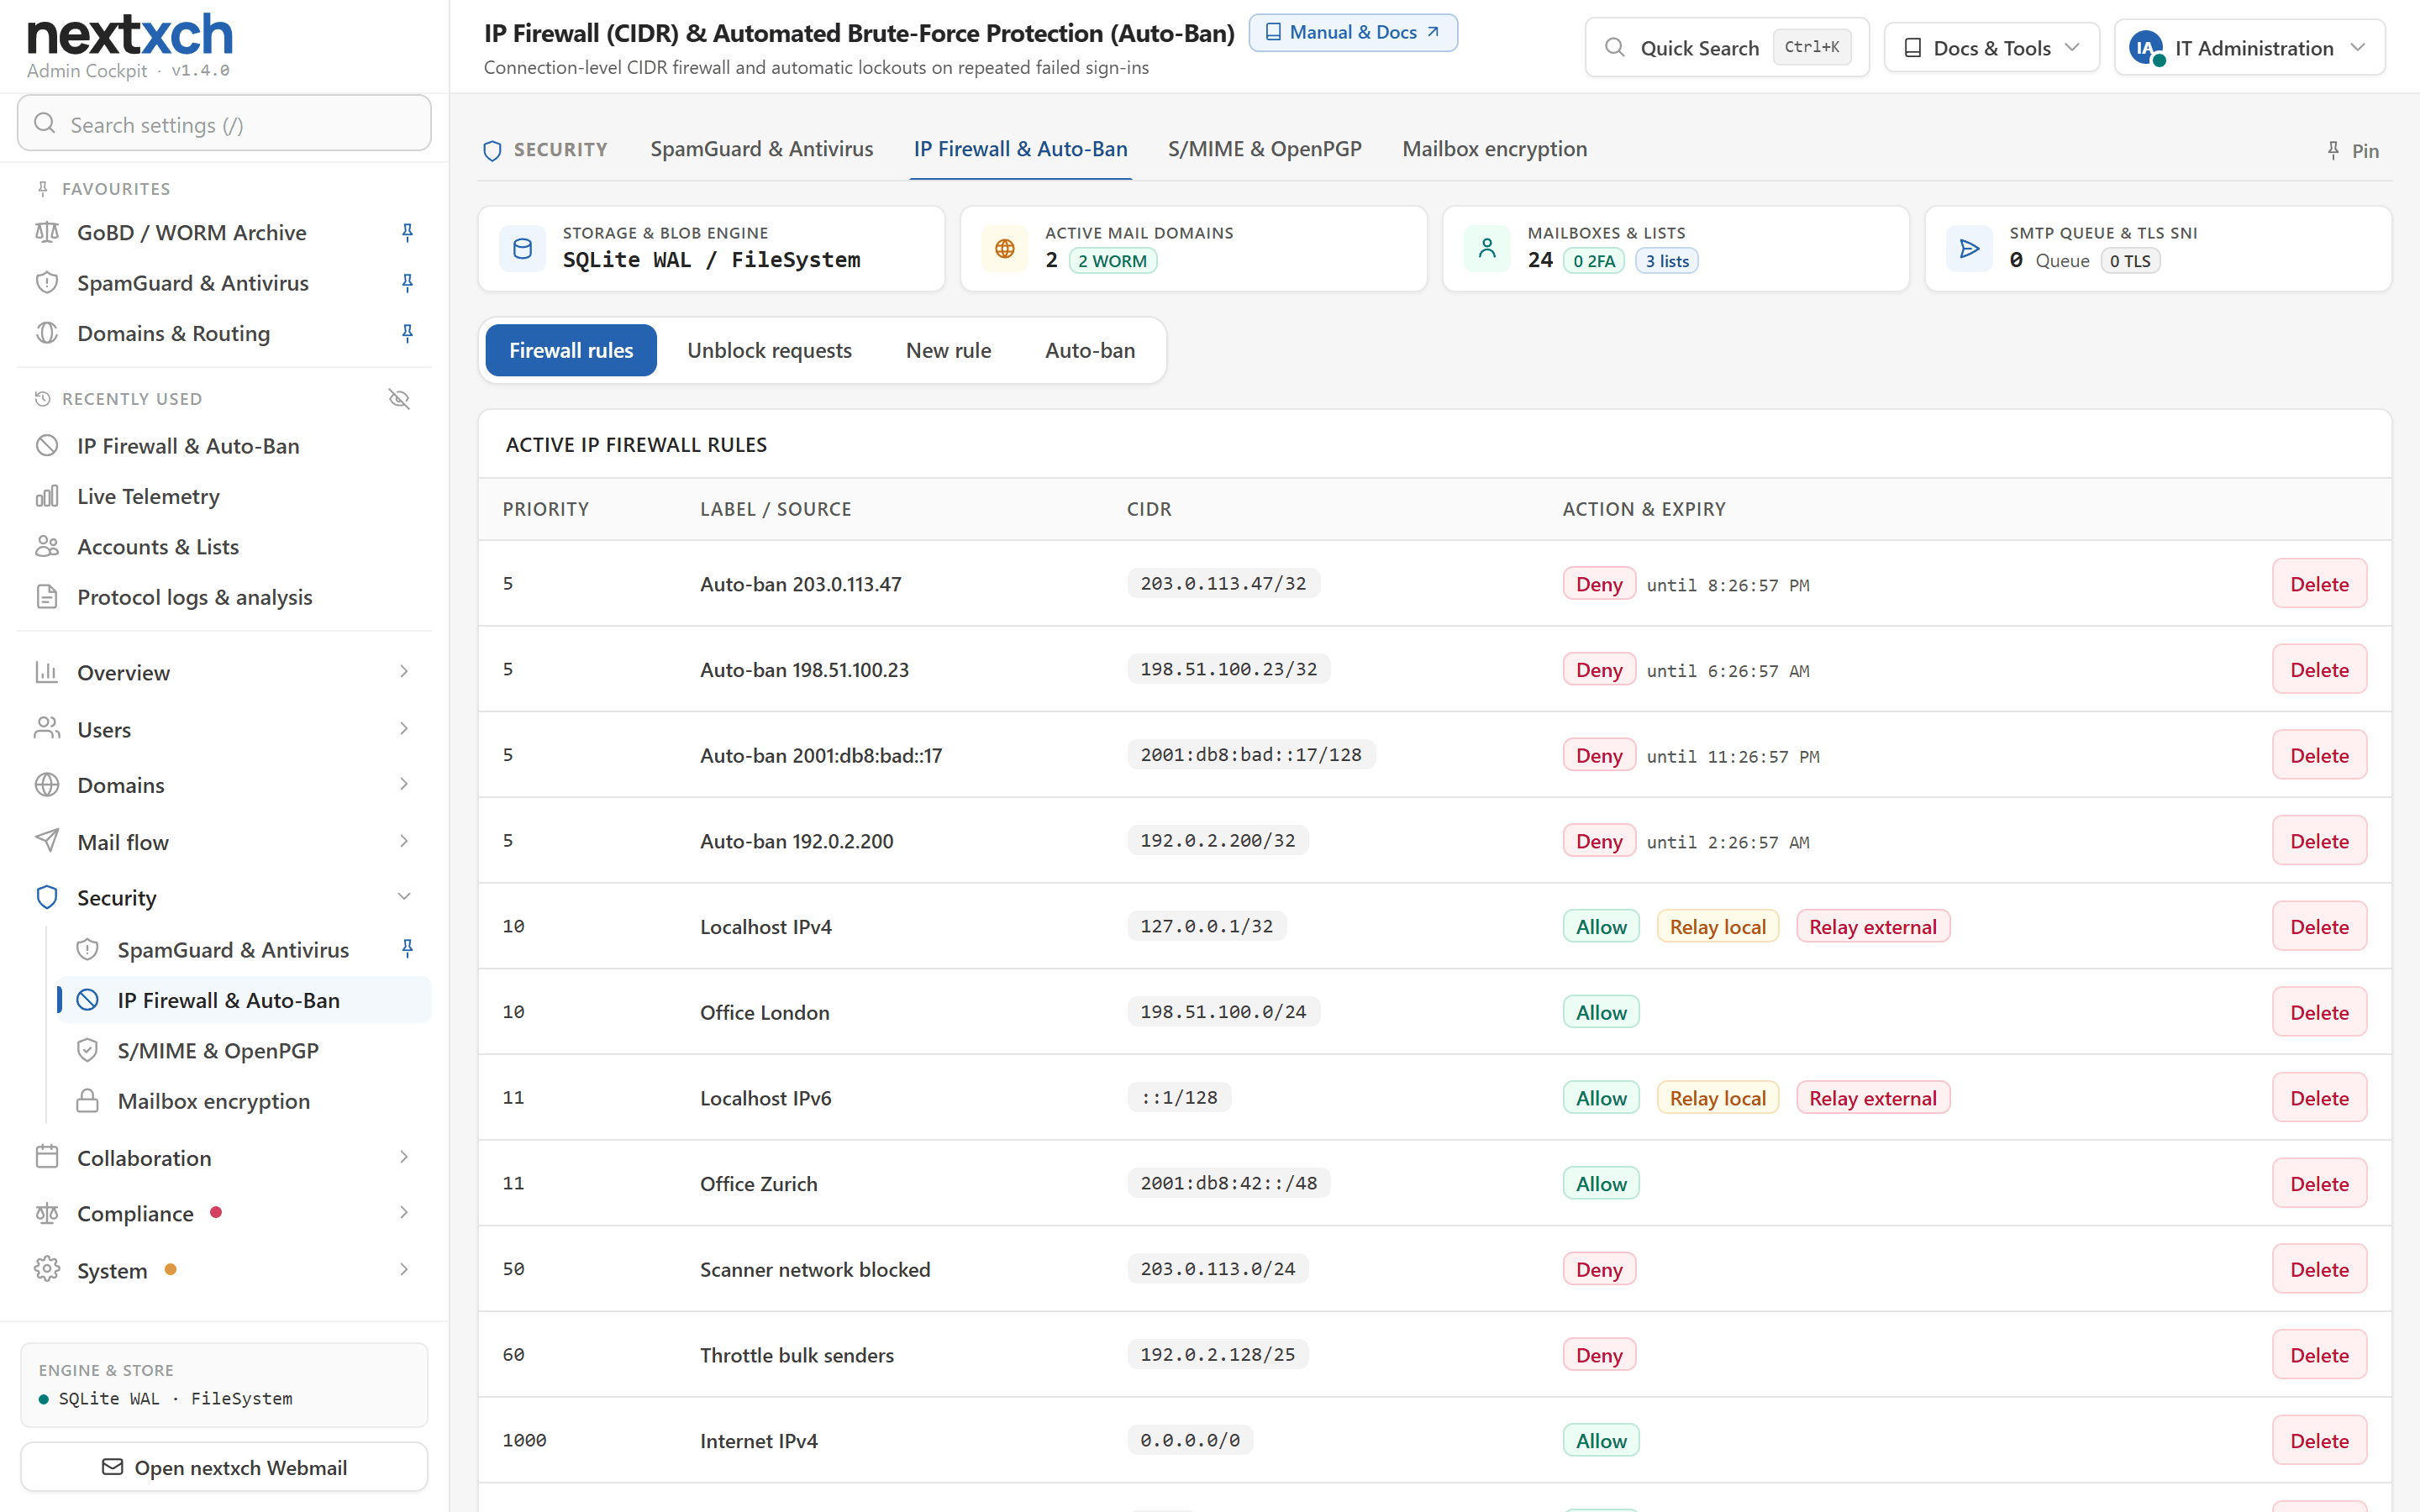
https://mail.nextxch.com/admin/#rules
带国旗的 IP 防火墙 & 解封申请带国旗的 IP 防火墙 & 解封申请

带国旗的 IP 防火墙 & 解封申请

CIDR 规则和自动封禁,每个 IP 旁显示国旗和国家名称(通过 DB-IP Lite 离线查询)。被拦截的发件人可通过 SMTP 拒绝消息中的链接提交申请,系统自动检查 PTR、MX 和 SPF。

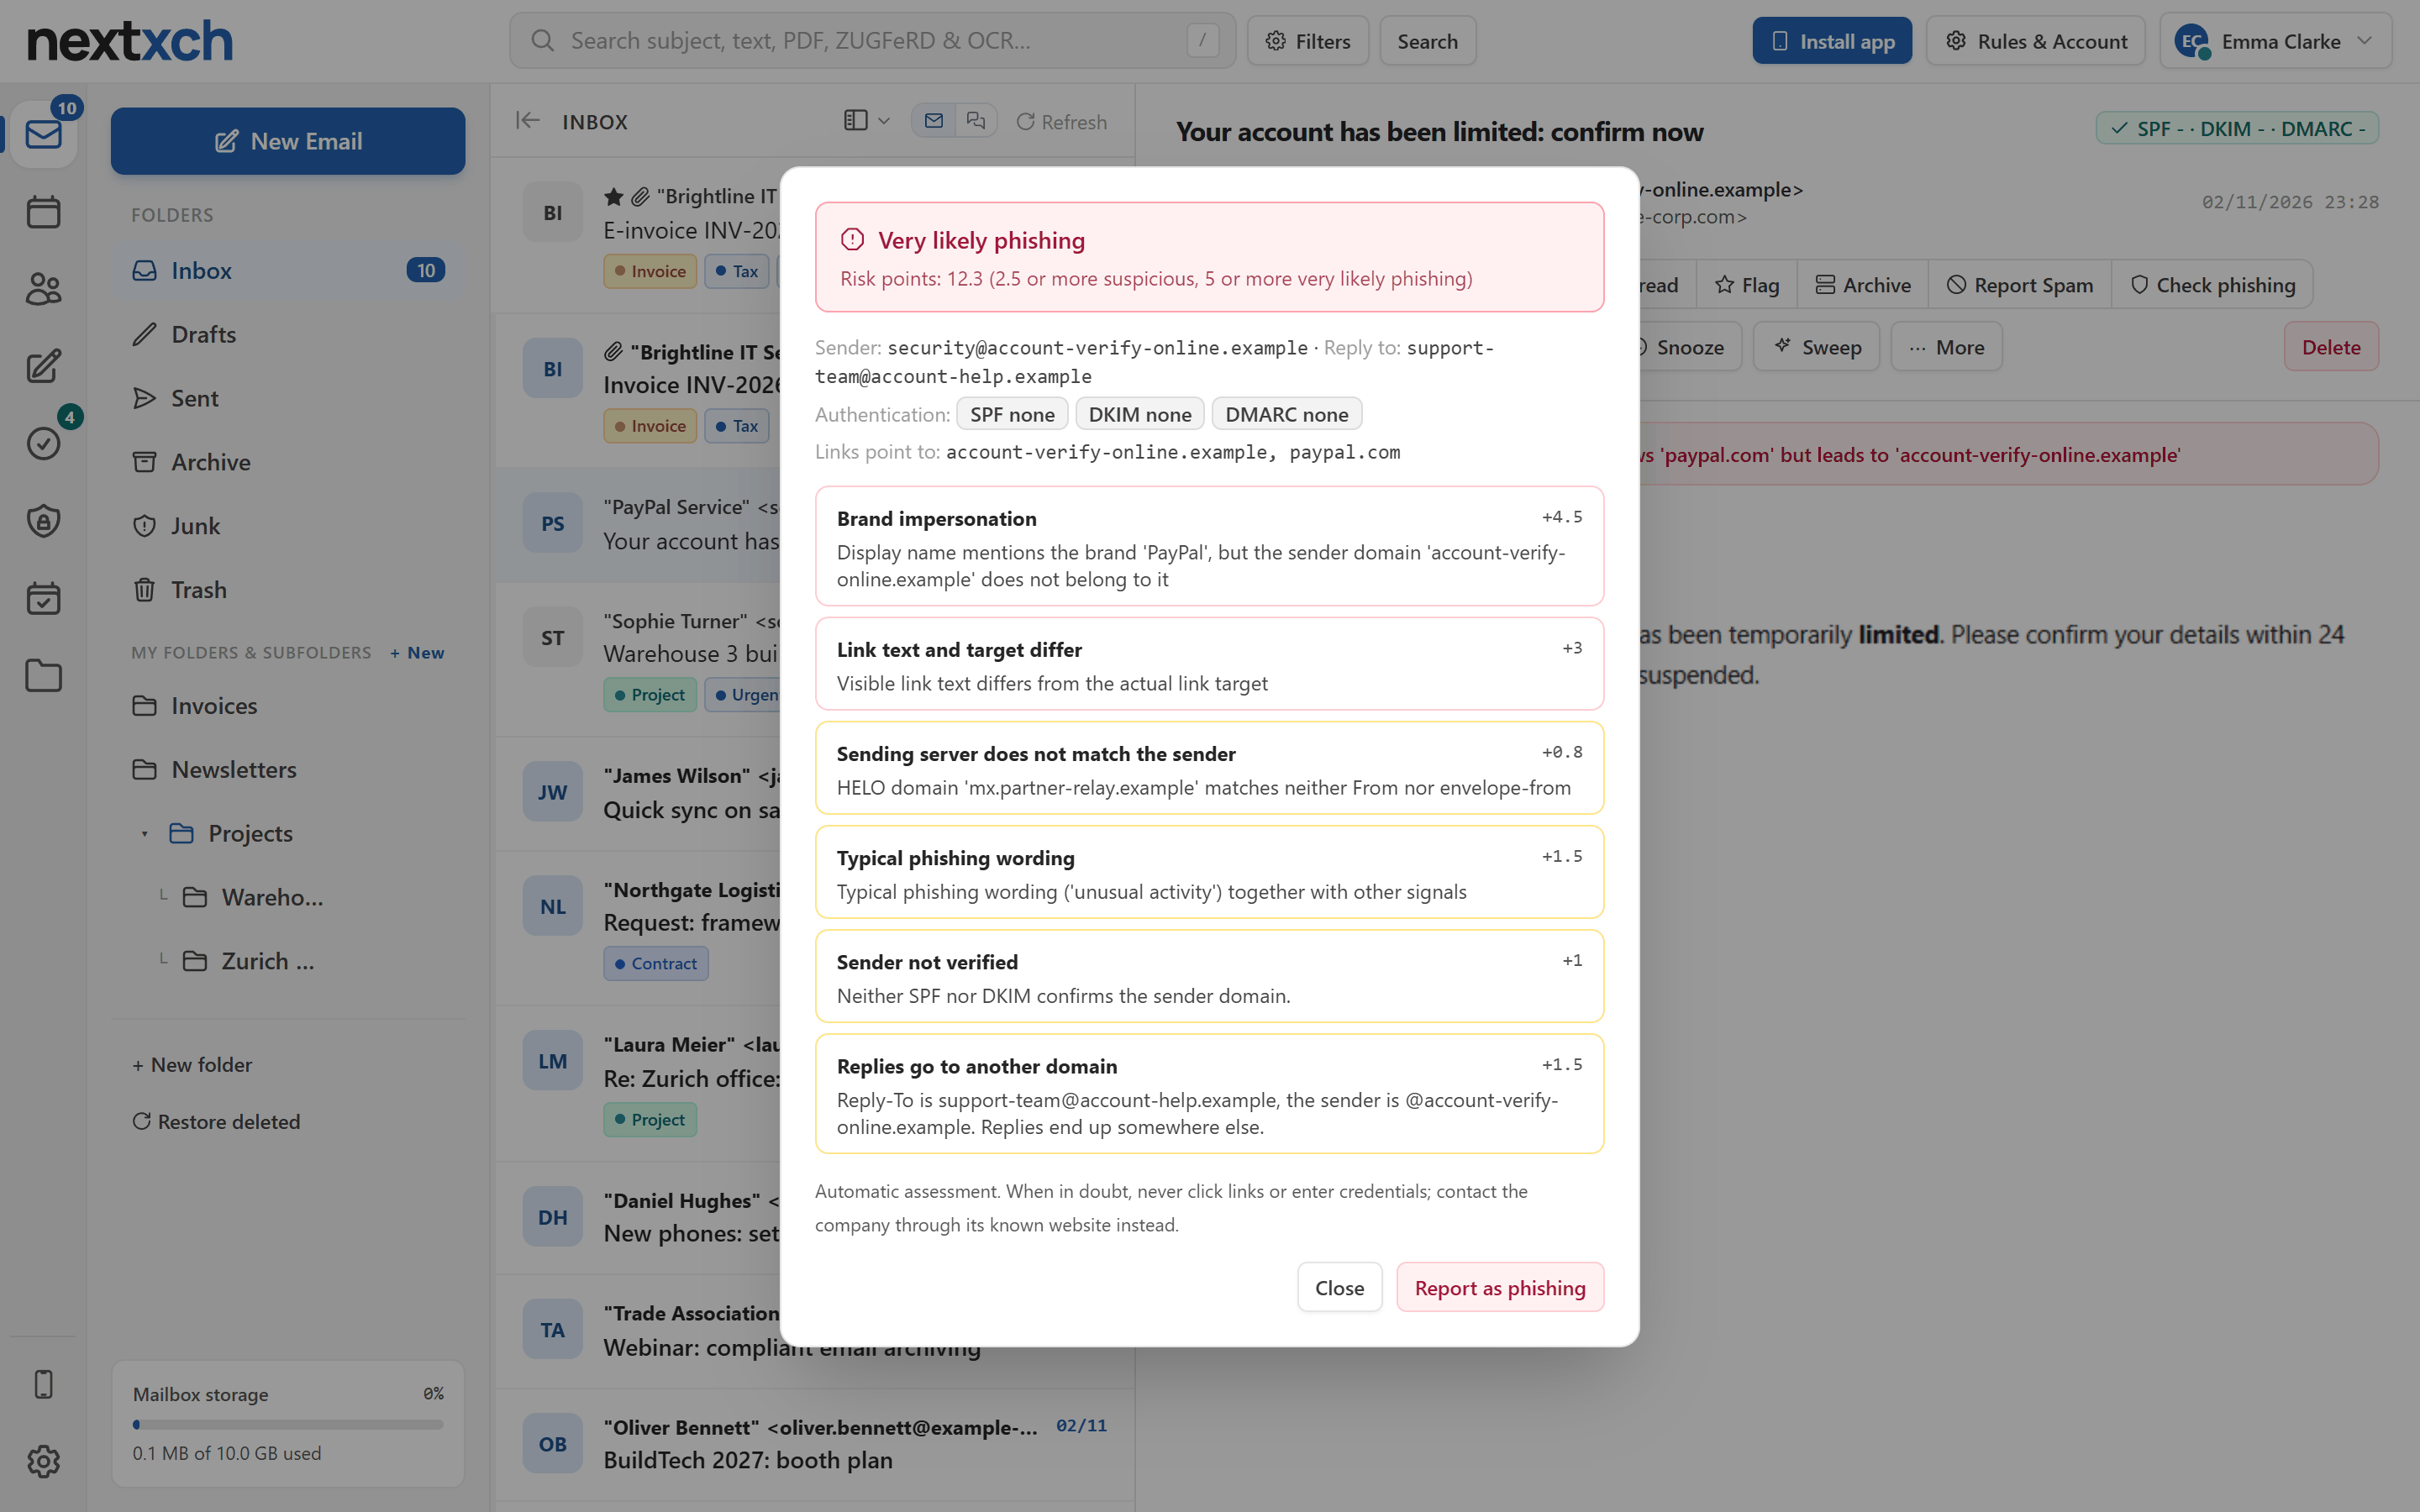
https://mail.nextxch.com/mail/
直接在 Webmail 中"检查网络钓鱼"直接在 Webmail 中"检查网络钓鱼"

直接在 Webmail 中"检查网络钓鱼"

给出带风险分值和检测结果的判定:显示名称中冒充的品牌、不一致的链接目标、回复地址以及 SPF、DKIM 和 DMARC。可疑邮件可立即举报为钓鱼邮件。

https://mail.nextxch.com/admin/#spam
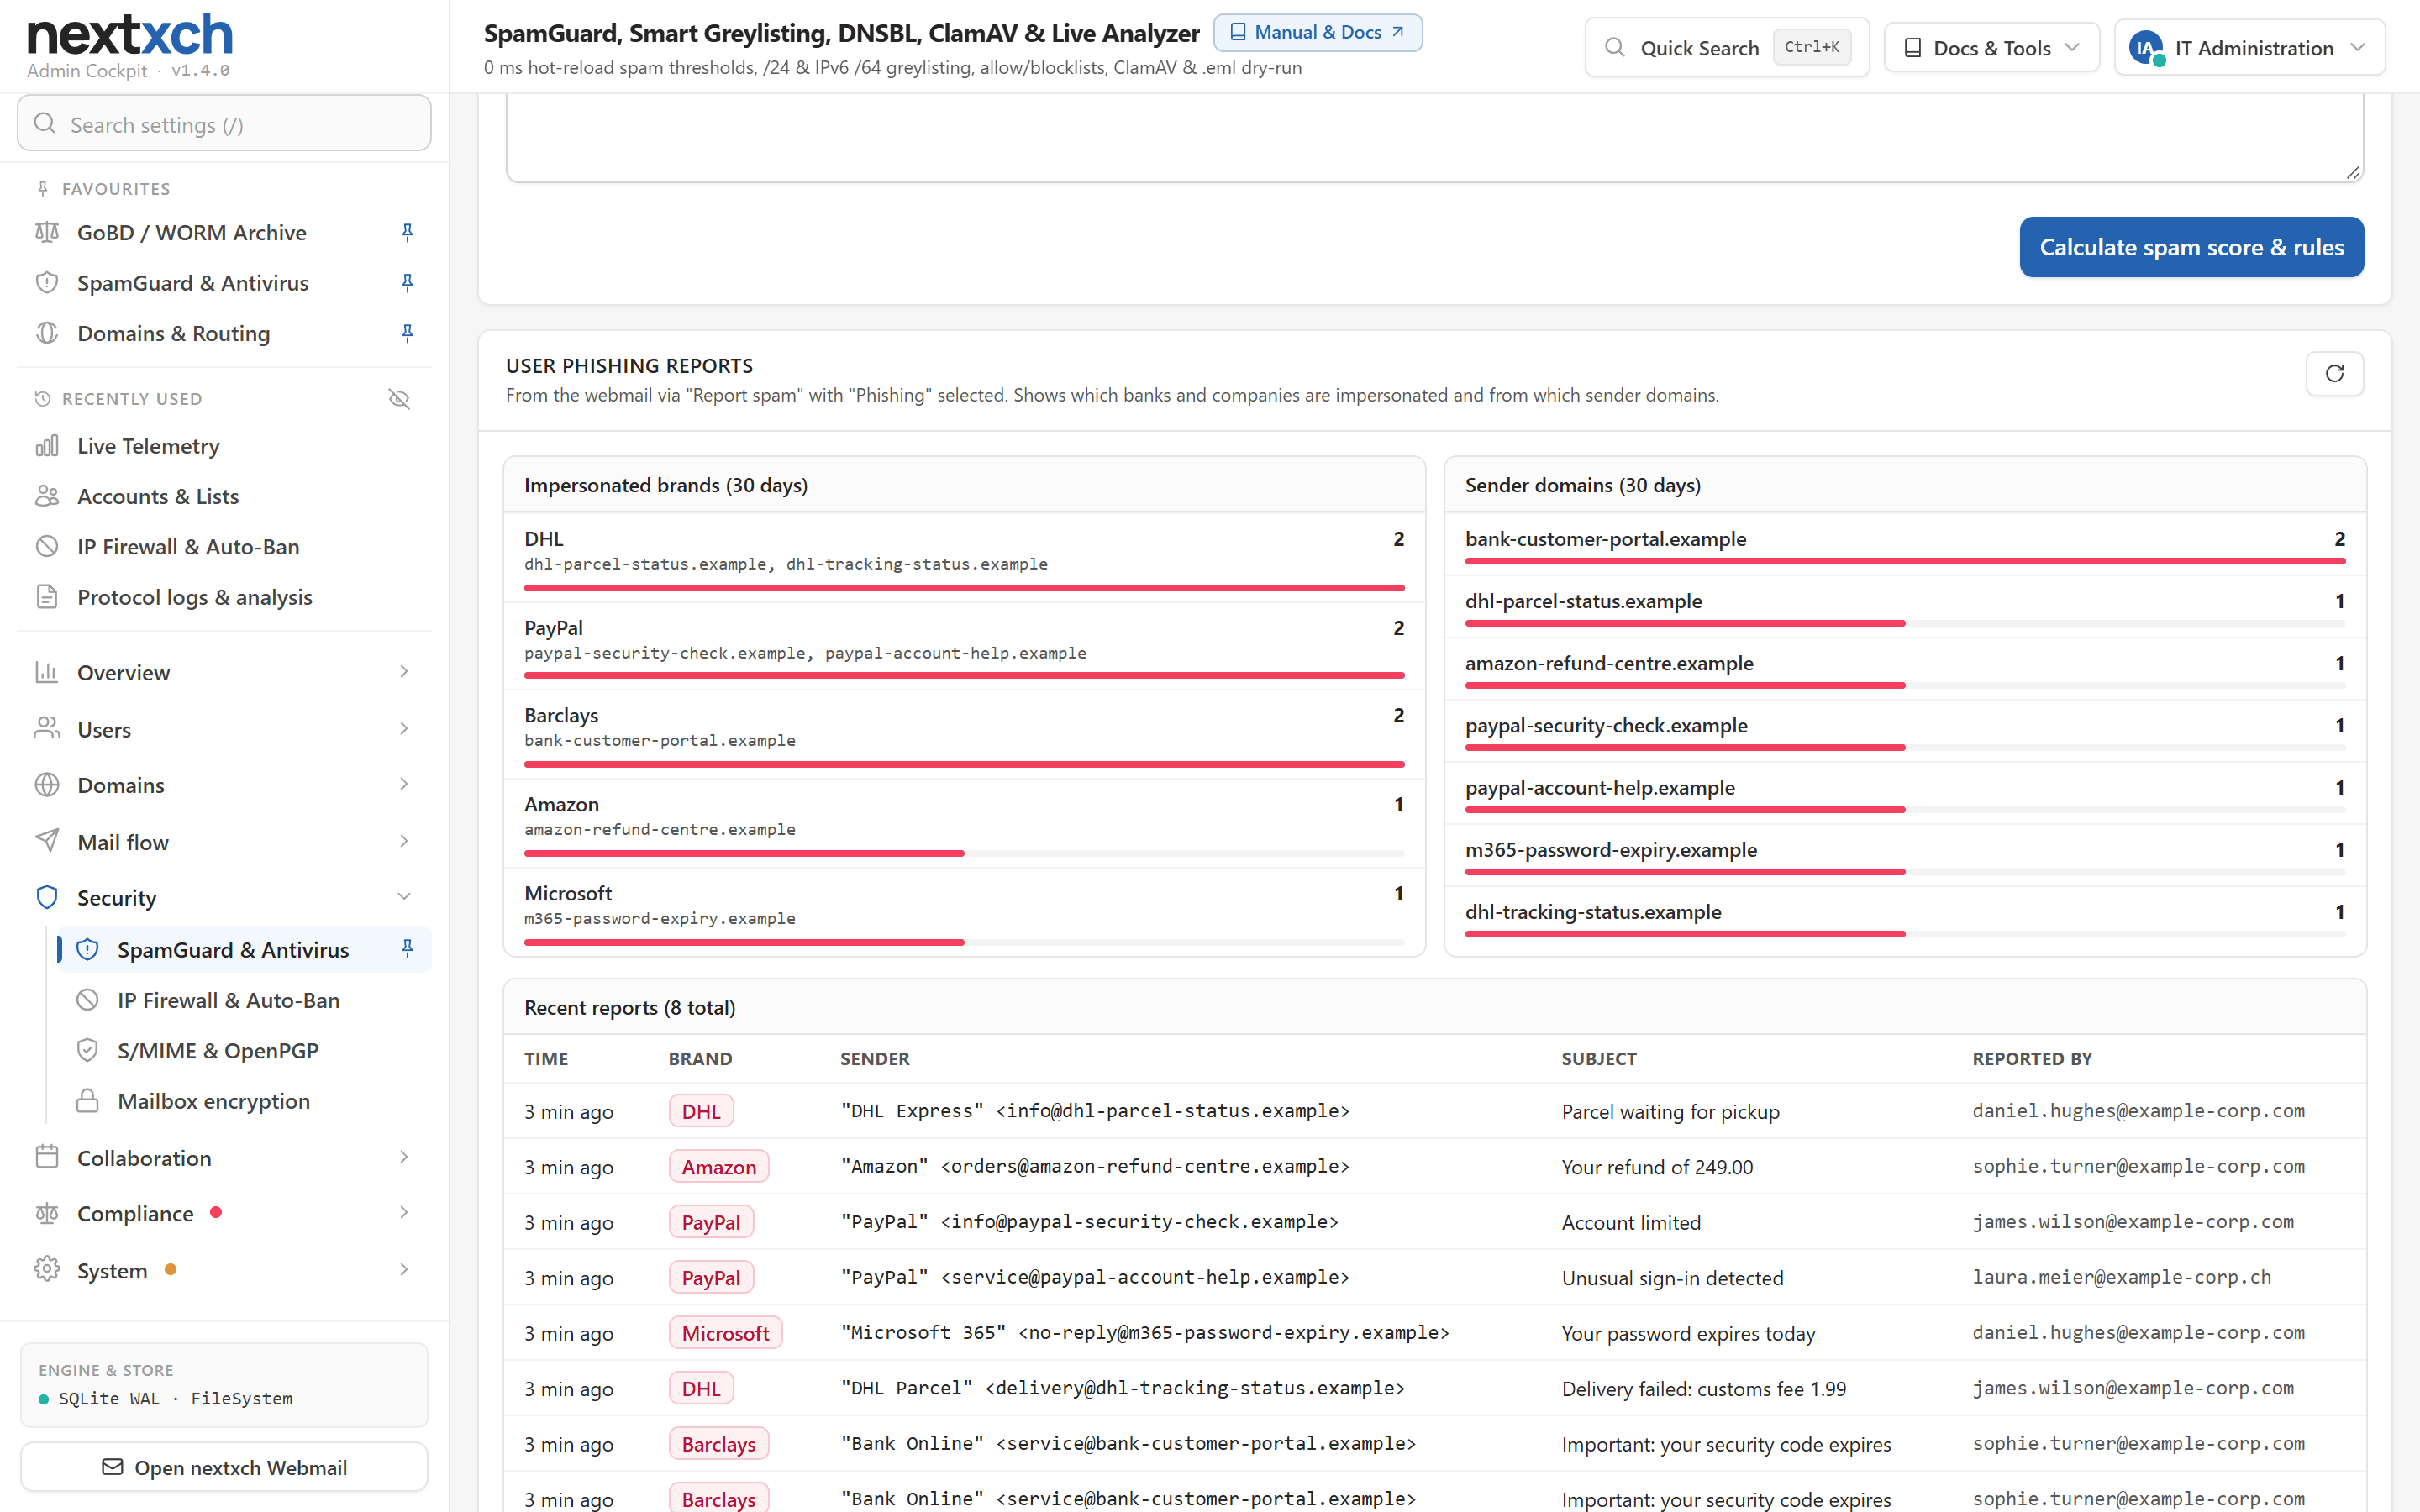
按品牌 & 发件人域统计的钓鱼报告按品牌 & 发件人域统计的钓鱼报告

按品牌 & 发件人域统计的钓鱼报告

用户举报钓鱼邮件时会附上被冒充的银行或公司。管理员可以看到最常被冒充的品牌、发件人域以及最近 30 天的全部举报。

https://mail.nextxch.com/mail/
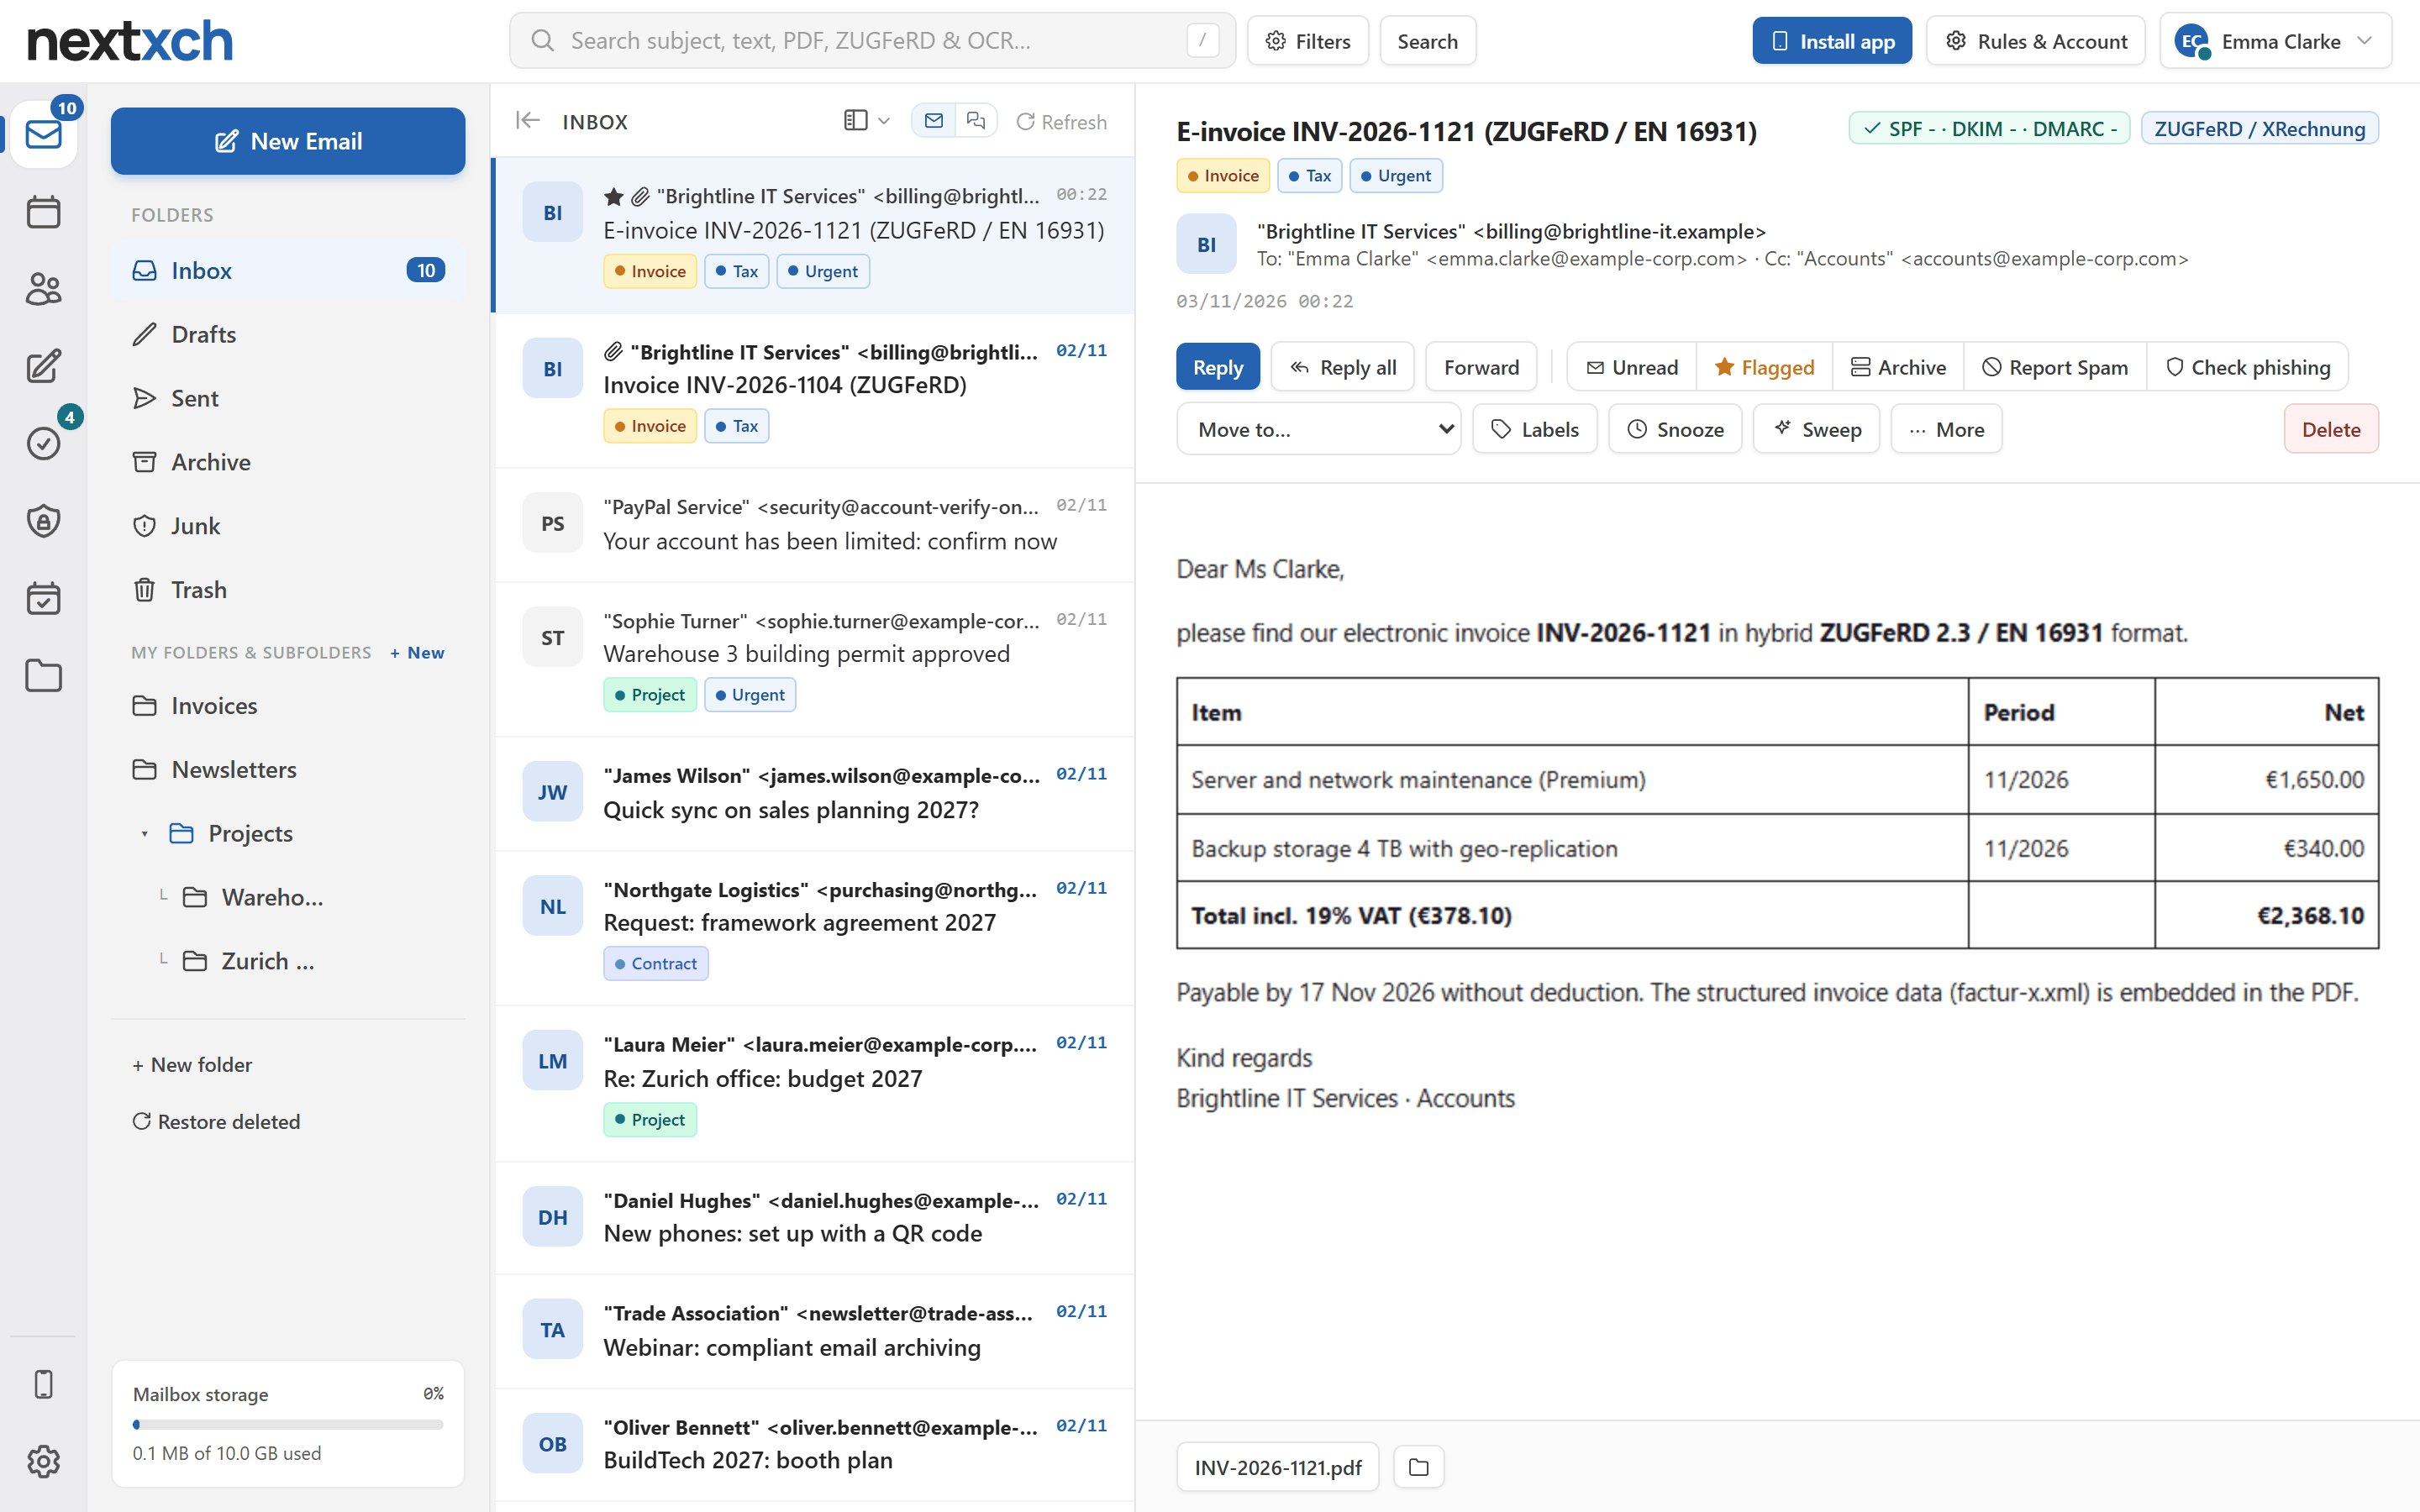
nextxch Webmail PWA:子文件夹、标签、ZUGFeRD & 取证 PDFnextxch Webmail PWA:子文件夹、标签、ZUGFeRD & 取证 PDF

nextxch Webmail PWA:子文件夹、标签、ZUGFeRD & 取证 PDF

内置零 PHP 的 Webmail PWA,支持分层子文件夹、标签、优先级、富文本/纯文本编辑器、定时发送,以及含完整 RFC 5322 邮件头的取证 PDF 导出。

https://mail.nextxch.com/mail/#mobile-qr
通过签名二维码 5 秒完成智能手机接入通过签名二维码 5 秒完成智能手机接入

通过签名二维码 5 秒完成智能手机接入

在 iPhone®、iPad® 或 Mac® 上扫描一次即可安装经 PKCS#7/CMS 签名的 .mobileconfig 描述文件,并附带每台设备独立的应用密码。

https://mail.nextxch.com/admin/#migration
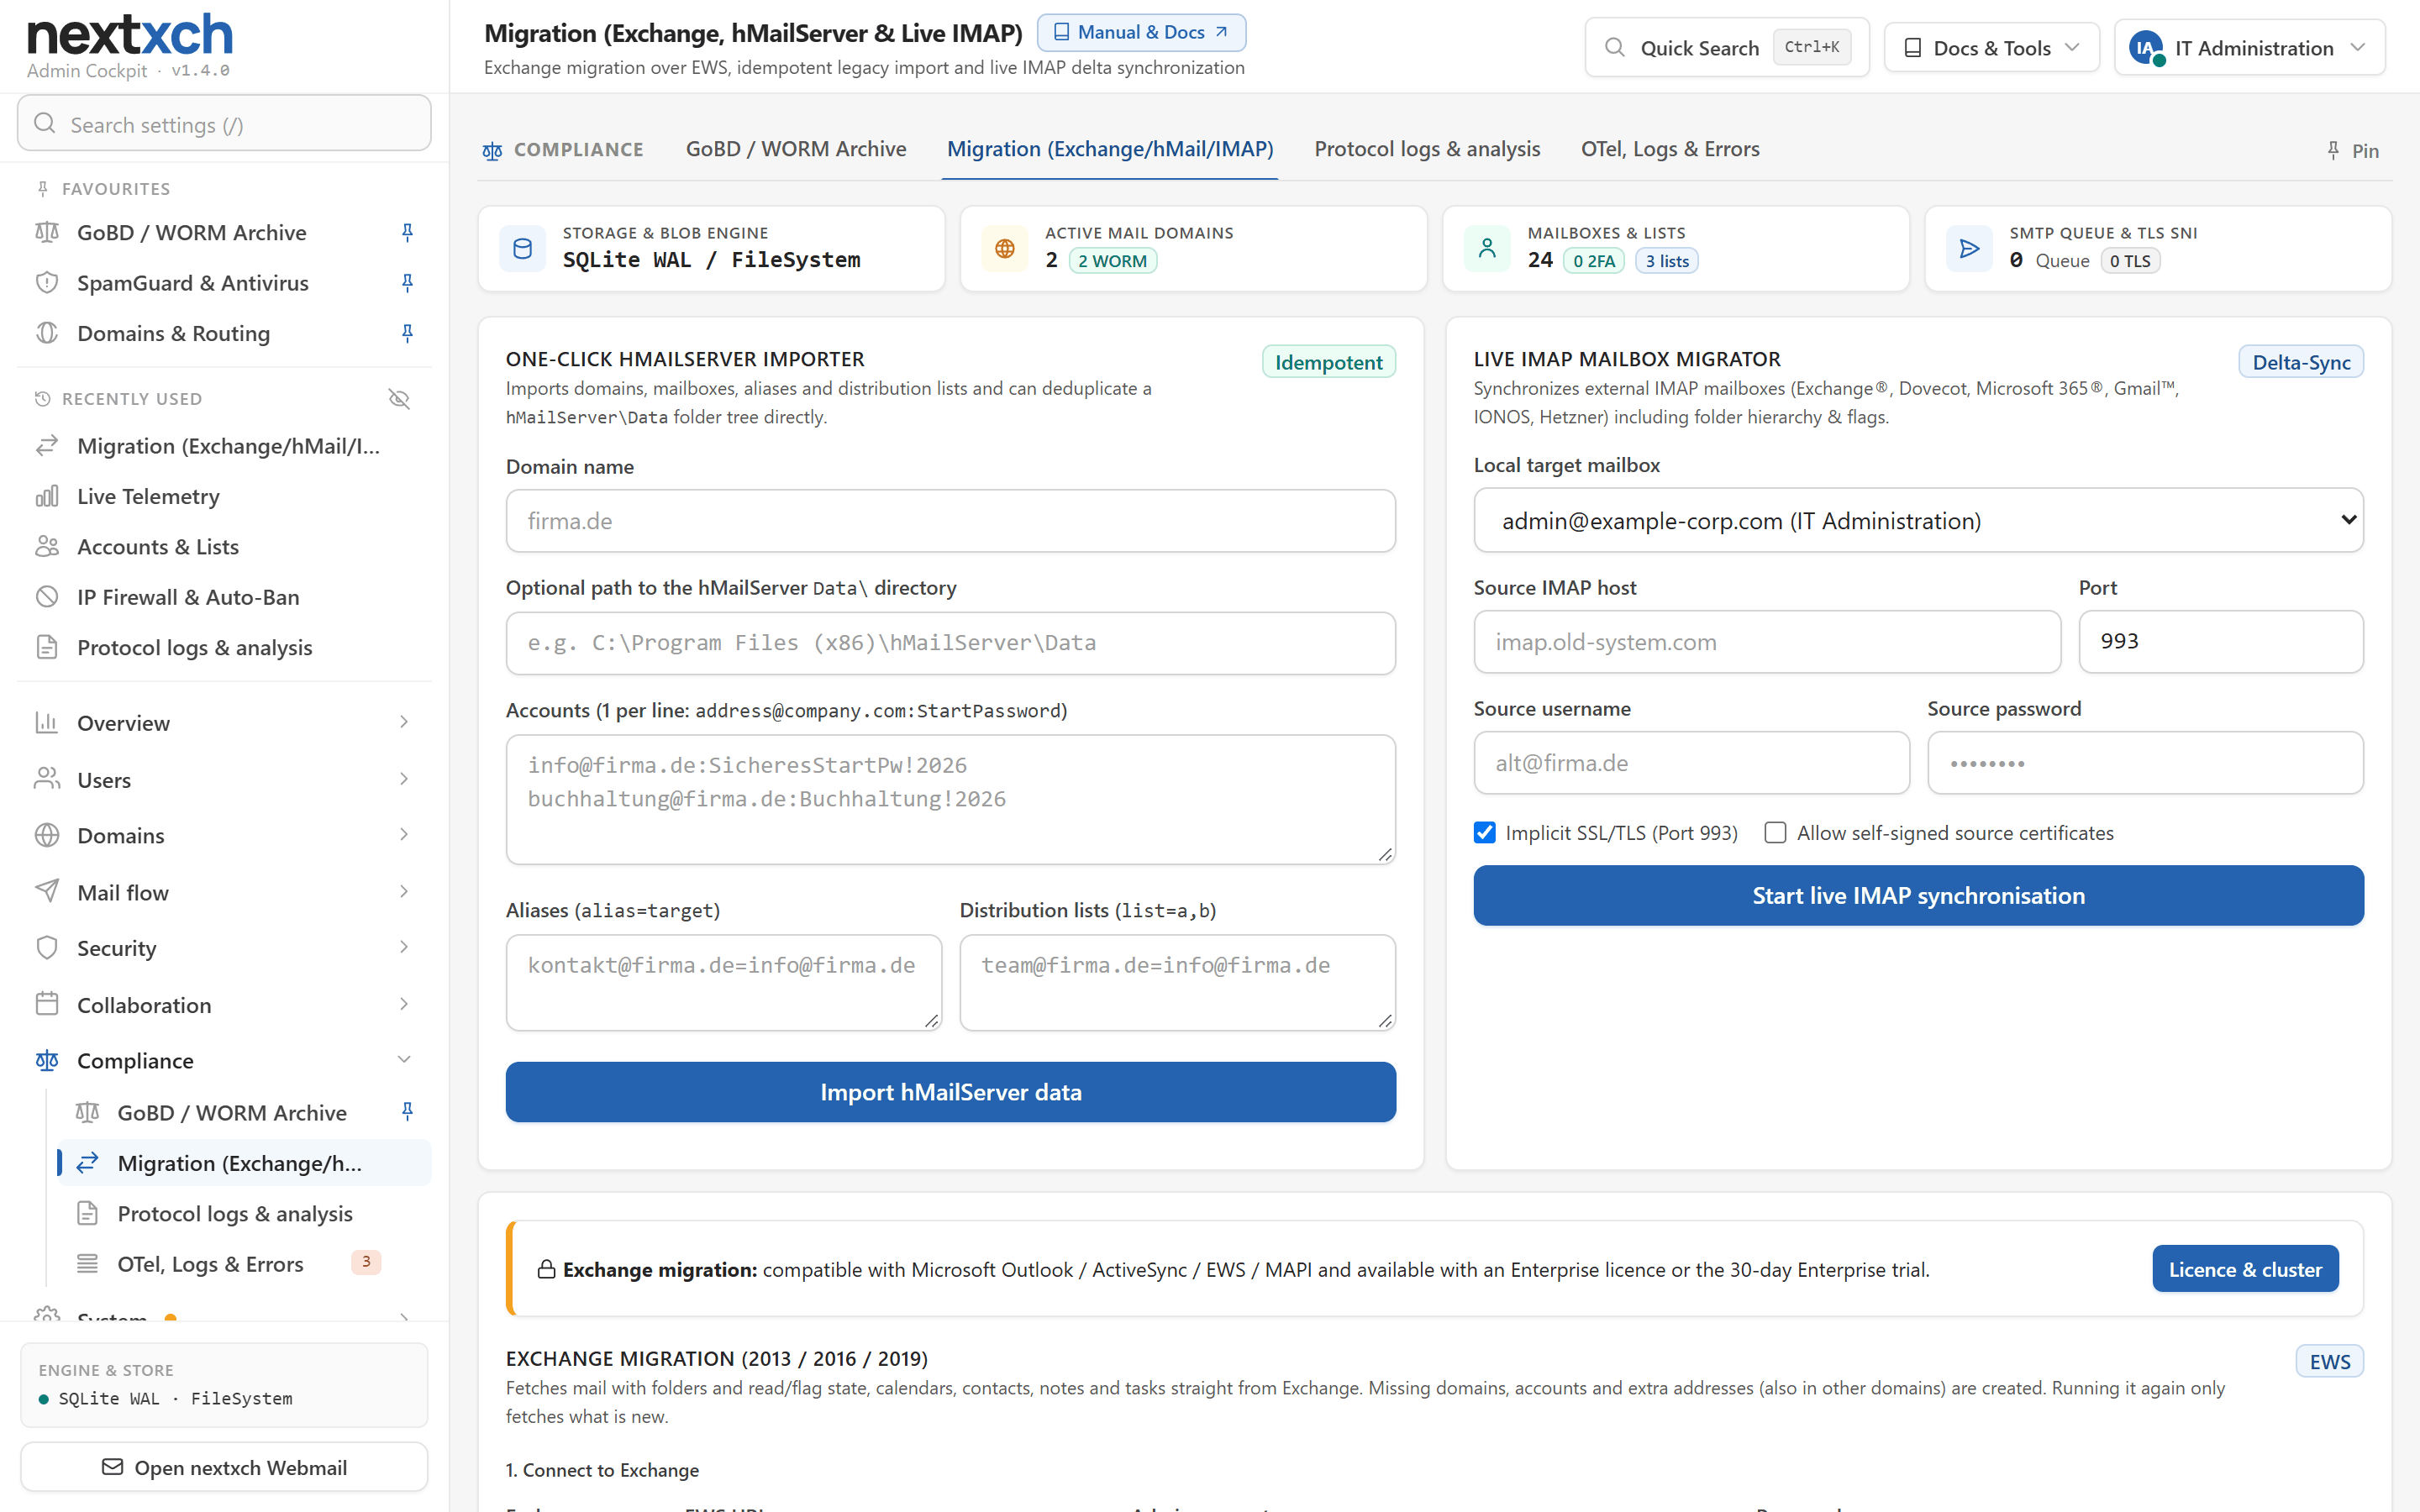
一键导入 Windows® hMailServer & 实时 IMAP 同步一键导入 Windows® hMailServer & 实时 IMAP 同步

一键导入 Windows® hMailServer & 实时 IMAP 同步

导入完整的 Windows® hMailServer 目录(域、账户、别名、Data\*.eml),或对在用的 TLS IMAP/Exchange® 服务器进行增量同步。

运维、透明度与钓鱼防护

协议日志、统计和钓鱼防护:尽在管理控制台

全面掌握服务器上发生的一切:从完整的 SMTP 对话到登录、会话以及每个 IP 地址的来源。另有让用户在 Webmail 中参与的网络钓鱼防护,以及被阻止发件人的自助服务。无需附加模块,无需外部服务。

类似 hMailServer 的协议日志

持久化的每日日志,涵盖入站 SMTP、与远程邮件服务器之间完整的出站 SMTP 会话、投递与队列、登录、IMAP、ActiveSync 和应用程序事件。每个类别均可单独开关,保留期可配置(默认 30 天)。

实时查看器、分析与除名报告

日志查看器,支持实时模式及按日期范围、文本、IP 和会话筛选。可按 IP 地址、电子邮件地址、域和服务商(含 SMTP 回复代码)进行分析,并可导出面向阻止列表运营方和服务商的除名报告。

按账户、域和服务器统计

专用统计选项卡:存储用量、24 小时、7 天和 30 天的邮件流量(含 30 天图表)、垃圾邮件、退信、登录(含设备、浏览器和 IP)、登录失败和 IP 封禁。

登录历史、会话与自动退出

跨所有协议的持久登录历史。会话列表显示设备、IP 和最后活动时间,可按设备或在所有设备上退出登录,并可为 Webmail 和管理后台配置空闲自动退出。

带国旗的 IP 所属国家

管理界面中的每个公网 IP 地址都显示国旗和国家名称。查询在本地 DB-IP Lite 数据库上离线进行,不会向第三方发送任何数据。

发送服务识别(69 家服务商)

识别邮件由哪个服务投递,例如 SendGrid、Mailgun、Brevo、Amazon SES、Microsoft 365®、Azure® Communication Services、Google、Mailchimp 或 HubSpot。以 Webmail 徽标、邮件跟踪列以及统计数据的形式显示。

通过品牌和链接检查实现钓鱼防护

针对品牌冒充和危险链接的启发式检测:伪造显示名称、伪装的链接目标、云服务和短链接主机。每封入站邮件都会评估 SPF、DKIM 和 DMARC,触发的规则列在 X-Spam-Rules 邮件头中。

Webmail 中的“检查网络钓鱼”与举报

在 Webmail 中点击一下即可显示判定结果和检测结果(发件人、回复地址、链接、SPF/DKIM/DMARC)。“报告垃圾邮件”会询问是垃圾邮件还是网络钓鱼,以及被冒充的是哪家银行或公司。管理员可按品牌和发件人域查看所有网络钓鱼报告。

自助式 IP 解封申请

SMTP 拒绝消息中包含指向解封申请表单的链接。nextxch 自动检查 PTR/FCrDNS、MX 和 SPF,确认申请人的电子邮件地址,并将申请提交管理员批准或拒绝。

使用客户主机名的 Webmail

每个客户域的 mail. 或 webmail. 主机名上提供 Webmail。每个主机名都有自己的 Let's Encrypt 证书,因此证书不会暴露其他客户域。

外部图片透明拦截

被阻止的外部图片会连同其地址一起列出,用户可以看到邮件会从哪里加载内容。对受信任的发件人和域,始终可以加载图片,除非 SPF 或 DMARC 校验失败。

更简洁、更安全加固的管理控制台

所有管理页面使用子选项卡,而不是冗长的滚动页面;布局紧凑,使用 SVG 图标而非表情符号。整个应用启用安全标头(CSP、HSTS),并在沙箱中渲染电子邮件。

Webmail 新功能 · 加密文件共享

加密文件共享:机密、安全的传输

机密文档不应以普通附件的形式出现在他人的收件箱中。借助 Encrypted File Share,您的用户可以直接在 nextxch Webmail 中收发文件:在您自己的服务器上加密,每位收件人一个个人链接,并附带完整、可用于取证的审计跟踪。无需附加许可证,无需外部云服务。

每次传输最大 50 MB

直接从 Webmail 发送大文件。总大小和单个文件上限(例如 10 MB)由管理员配置。

密码保护

您自己的密码或安全生成的默认密码。可选择通过单独的第二封电子邮件自动发送。

每个收件人专属链接

每个收件人都有自己的链接,因此您始终清楚谁访问了什么。

精确的审计跟踪

按收件人记录打开和下载,包括时间戳和 IP 地址。

取证级 PDF 审计证书

以 PDF 形式提供防篡改的发送、投递、打开和下载证明,用于记录、合规和审计。

下载次数限制与一次性链接

可为每个收件人设置最大下载次数,最少可设为一次性链接。

保留期最长 30 天

自动过期并删除。最长保留期限可由管理员配置。

上传请求链接

外部合作伙伴可安全地向您上传文件。大小、数量和有效期限制均可配置。

静态 AES-256-GCM 加密

所有文件均使用 AES-256-GCM 加密存储在服务器上。

ClamAV 扫描与禁止的扩展名

上传文件经 ClamAV 扫描,危险的文件扩展名会被阻止。

通知

打开、下载和新上传时即时通知。

可随时撤销

一键停用任意链接,即使已经发出。

所有限制(总大小、单文件大小、保留期、下载次数限制、上传请求)都在管理控制台中集中管理,并可按域和按账户覆盖(顺序:全局、域、账户)。

可复现的基准测试与公开方法

极低内存占用。负载下吞吐量可复现。

拒绝黑盒营销数字:以下每个数据都在有据可查的通用硬件上测得,并可使用我们开放的基准测试脚本 (run-benchmark.sh) 在您自己的服务器上复现。

约 40 MB
空闲内存(VmRSS,完整技术栈)

包括 ESMTP、IMAP4rev2、JMAP、CalDAV/CardDAV、ManageSieve、Webmail PWA、管理界面和 ACME。

1.450+ / s
SMTP 入站邮件/秒

16 个并发流(16 KB MIME + 45 KB ZUGFeRD XML),含 SHA-256 去重和 Zstandard 压缩。

< 8 ms
全文与 ZUGFeRD 搜索 (p95)

基于 500,000 封已索引邮件、多页 PDF 和 ZUGFeRD 电子发票的第 95 百分位数。

-62 %
更少的磁盘与 S3 存储

通过跨账户 SHA-256 去重 + Zstd 实测减少企业邮箱占用。

典型内存占用对比(250 个邮箱,含 Webmail、Groupware 和反垃圾邮件)

可在入门级 2 GB 云 VPS、办公室 NAS 或 Raspberry Pi® 上轻松运行。

nextxch(完整技术栈,含 Webmail PWA、CalDAV/CardDAV 与 ZUGFeRD)约 95 MB 至 175 MB 内存
Stalwart Enterprise(仅邮件与 DAV 核心,无内置 Webmail)约 130 MB 至 230 MB 内存
Stalwart + 外部 Webmail(Roundcube / SnappyMail + PHP-FPM / Nginx)约 310 MB 至 650 MB 内存
Postfix + Dovecot + Rspamd + ClamAV + Redis + SOGo/Webmail约 2,600 MB 至 4,200 MB 内存
Microsoft® Exchange® Server 本地部署8,192 MB 至 16,384+ MB 内存

nextxch 的 RSS 为何低于多容器技术栈:临时性的加密工作内存块(例如 19 MB 的 Argon2id 登录缓冲区)会立即解除映射并归还操作系统内核(MALLOC_ARENA_MAX=2),而 Webmail PWA、CalDAV/CardDAV、WebPush 和 ZUGFeRD 索引都运行在同一个进程中,无需额外的 PHP-FPM、Nginx 或 Redis 守护进程。

公开的测试平台规格与可复现的基准测试脚本 (run-benchmark.sh)

参考测试平台:4 个专用 vCPU(AMD EPYC KVM)、8 GB ECC 内存、本地 PCIe 4.0 NVMe SSD、Debian® 12(Linux® 6.1 x86_64)、PostgreSQL® 18 / SQLite WAL、MALLOC_ARENA_MAX=2。

  • 空闲 RSS(约 40 MB VmRSS):直接读取自 /proc/冷启动 30 秒后、所有协议监听器均已激活(端口 25、80、143、443、465、587、993、4190)时的 /status (VmRSS)。
  • 入站 SMTP 负载(1,450+ 封邮件/秒):16 个并发 ESMTP 连接,按 75%/25% 的比例投递 16 KB 文本 MIME 邮件和 45 KB 多部分 EN 16931 ZUGFeRD XML 发票,包含完整的磁盘持久化、FTS 分词和 Zstd 压缩。
  • 搜索延迟(< 8 ms p95):在预置的 500,000 封邮件语料库上执行 200 次经过身份验证的全文与 ZUGFeRD 发票编号查询。
操作系统、Kubernetes® 与云生态

随处运行:Docker® Compose、Windows® 服务、Linux®、macOS®、Kubernetes® 与欧盟云

100% 自托管:本地部署、欧洲私有云或容器均可:通过 Docker® Compose 运行,无需 Docker® 即可作为原生 Windows® 服务或 Linux® 守护进程运行,也可运行在 macOS® Apple® Silicon、Kubernetes® 或任何主权欧洲云上。

原生操作系统(无需 Docker®)

适用于 x86_64 和 ARM64 架构的一流原生系统守护进程:

Windows Server® 2019 / 2022 / 2025 (.msi) Debian® / Ubuntu® LTS(.deb / systemd) Red Hat® / AlmaLinux / Rocky / SUSE macOS®(Apple® Silicon M1–M4 & Intel,launchd) Raspberry Pi® OS (ARM64)

Kubernetes® 与容器运行时

固定版本的多架构 OCI 镜像 (v1.0.0),提供 /health/ready 探针、用于 Prometheus 的 /metrics 以及 PROXY protocol v2:

Kubernetes® & Helm v3 Docker® & Docker® Compose Podman(Rootless) containerd & CRI-O Red Hat® OpenShift® SUSE Rancher & K3s HashiCorp Nomad Proxmox® VE(LXC & KVM)

主权欧盟云与全球超大规模云

已结合托管 PostgreSQL®、TCP 负载均衡器以及不可篡改的 S3/Blob 存储完成验证,覆盖:

Hetzner(德国 / 芬兰) IONOS Cloud(德国) STACKIT & Open Telekom Cloud(德国) OVHcloud(欧盟) netcup · Strato · ALL-INKL · Hostinger Scaleway · Exoscale · UpCloud AWS®(EC2、EKS、RDS、S3) Microsoft Azure® & Google Cloud™
RFC & 合规矩阵

支持的 RFC、加密与存储后端

ESMTP 与投递

RFC 5321、RFC 3207 (STARTTLS)、RFC 8314(隐式 TLS 465)、RFC 3030 (BDAT CHUNKING)、RFC 1870 (SIZE)、RFC 4954 (AUTH PLAIN/LOGIN)、RFC 3464 (DSN)、RFC 7505 (Null-MX)、SRS 重写。

IMAP4rev2、JMAP、DAV & WBXML 推送

RFC 9051(IMAP4rev2 + IMAP Notes Bridge)、RFC 2177(IDLE < 5 ms)、RFC 1939/2449/2595(POP3 + STLS,可选)、RFC 8620/8621(JMAP + SSE)、RFC 4791(CalDAV VEVENT/VTODO/VJOURNAL)、RFC 6352 (CardDAV)、RFC 6578 (sync-collection),以及独立实现的 WBXML 推送互操作性([MS-ASCMD]/[MS-ASWBXML],兼容 ActiveSync® 12.1–16.1)。

Sieve 与客户端接入

RFC 5228(Sieve:fileinto、redirect、reject、vacation)、RFC 5804(ManageSieve 端口 4190)、Autoconfig XML、Autodiscover(XML + v2 JSON)、PKCS#7 签名的 .mobileconfig 配置文件(IETF 标准 & 兼容 ActiveSync® 的配置文件)。

信任与反垃圾邮件

RFC 7208 (SPF)、RFC 6376 & 8463(DKIM RSA-2048 + Ed25519)、RFC 7489 (DMARC)、RFC 8617 (ARC)、RFC 8461 (MTA-STS)、RFC 8460 (TLS-RPT)、RFC 7672 (DANE TLSA)、ClamAV。

存储、GoBD 与 OCR 搜索

SQLite WAL + FTS5 / PostgreSQL® 18 / Microsoft® SQL Server®(2019–2025、Express & Azure® SQL)。SHA-256 Zstd 数据块(NVMe、S3、Hybrid)、S3 Object Lock (COMPLIANCE)、EN 16931 ZUGFeRD XML、扫描件 OCR & GoBD 流程文档。

OpenTelemetry、端口检查与安全

OpenTelemetry OTLP(Traces、Metrics、Logs)、通过 nextxch.com 一键检查外部端口 & 反向 DNS (PTR)、Argon2id、FIDO2 通行密钥、TOTP 2FA、OIDC SSO、RFC 7644 SCIM 2.0、RFC 9116 security.txt。