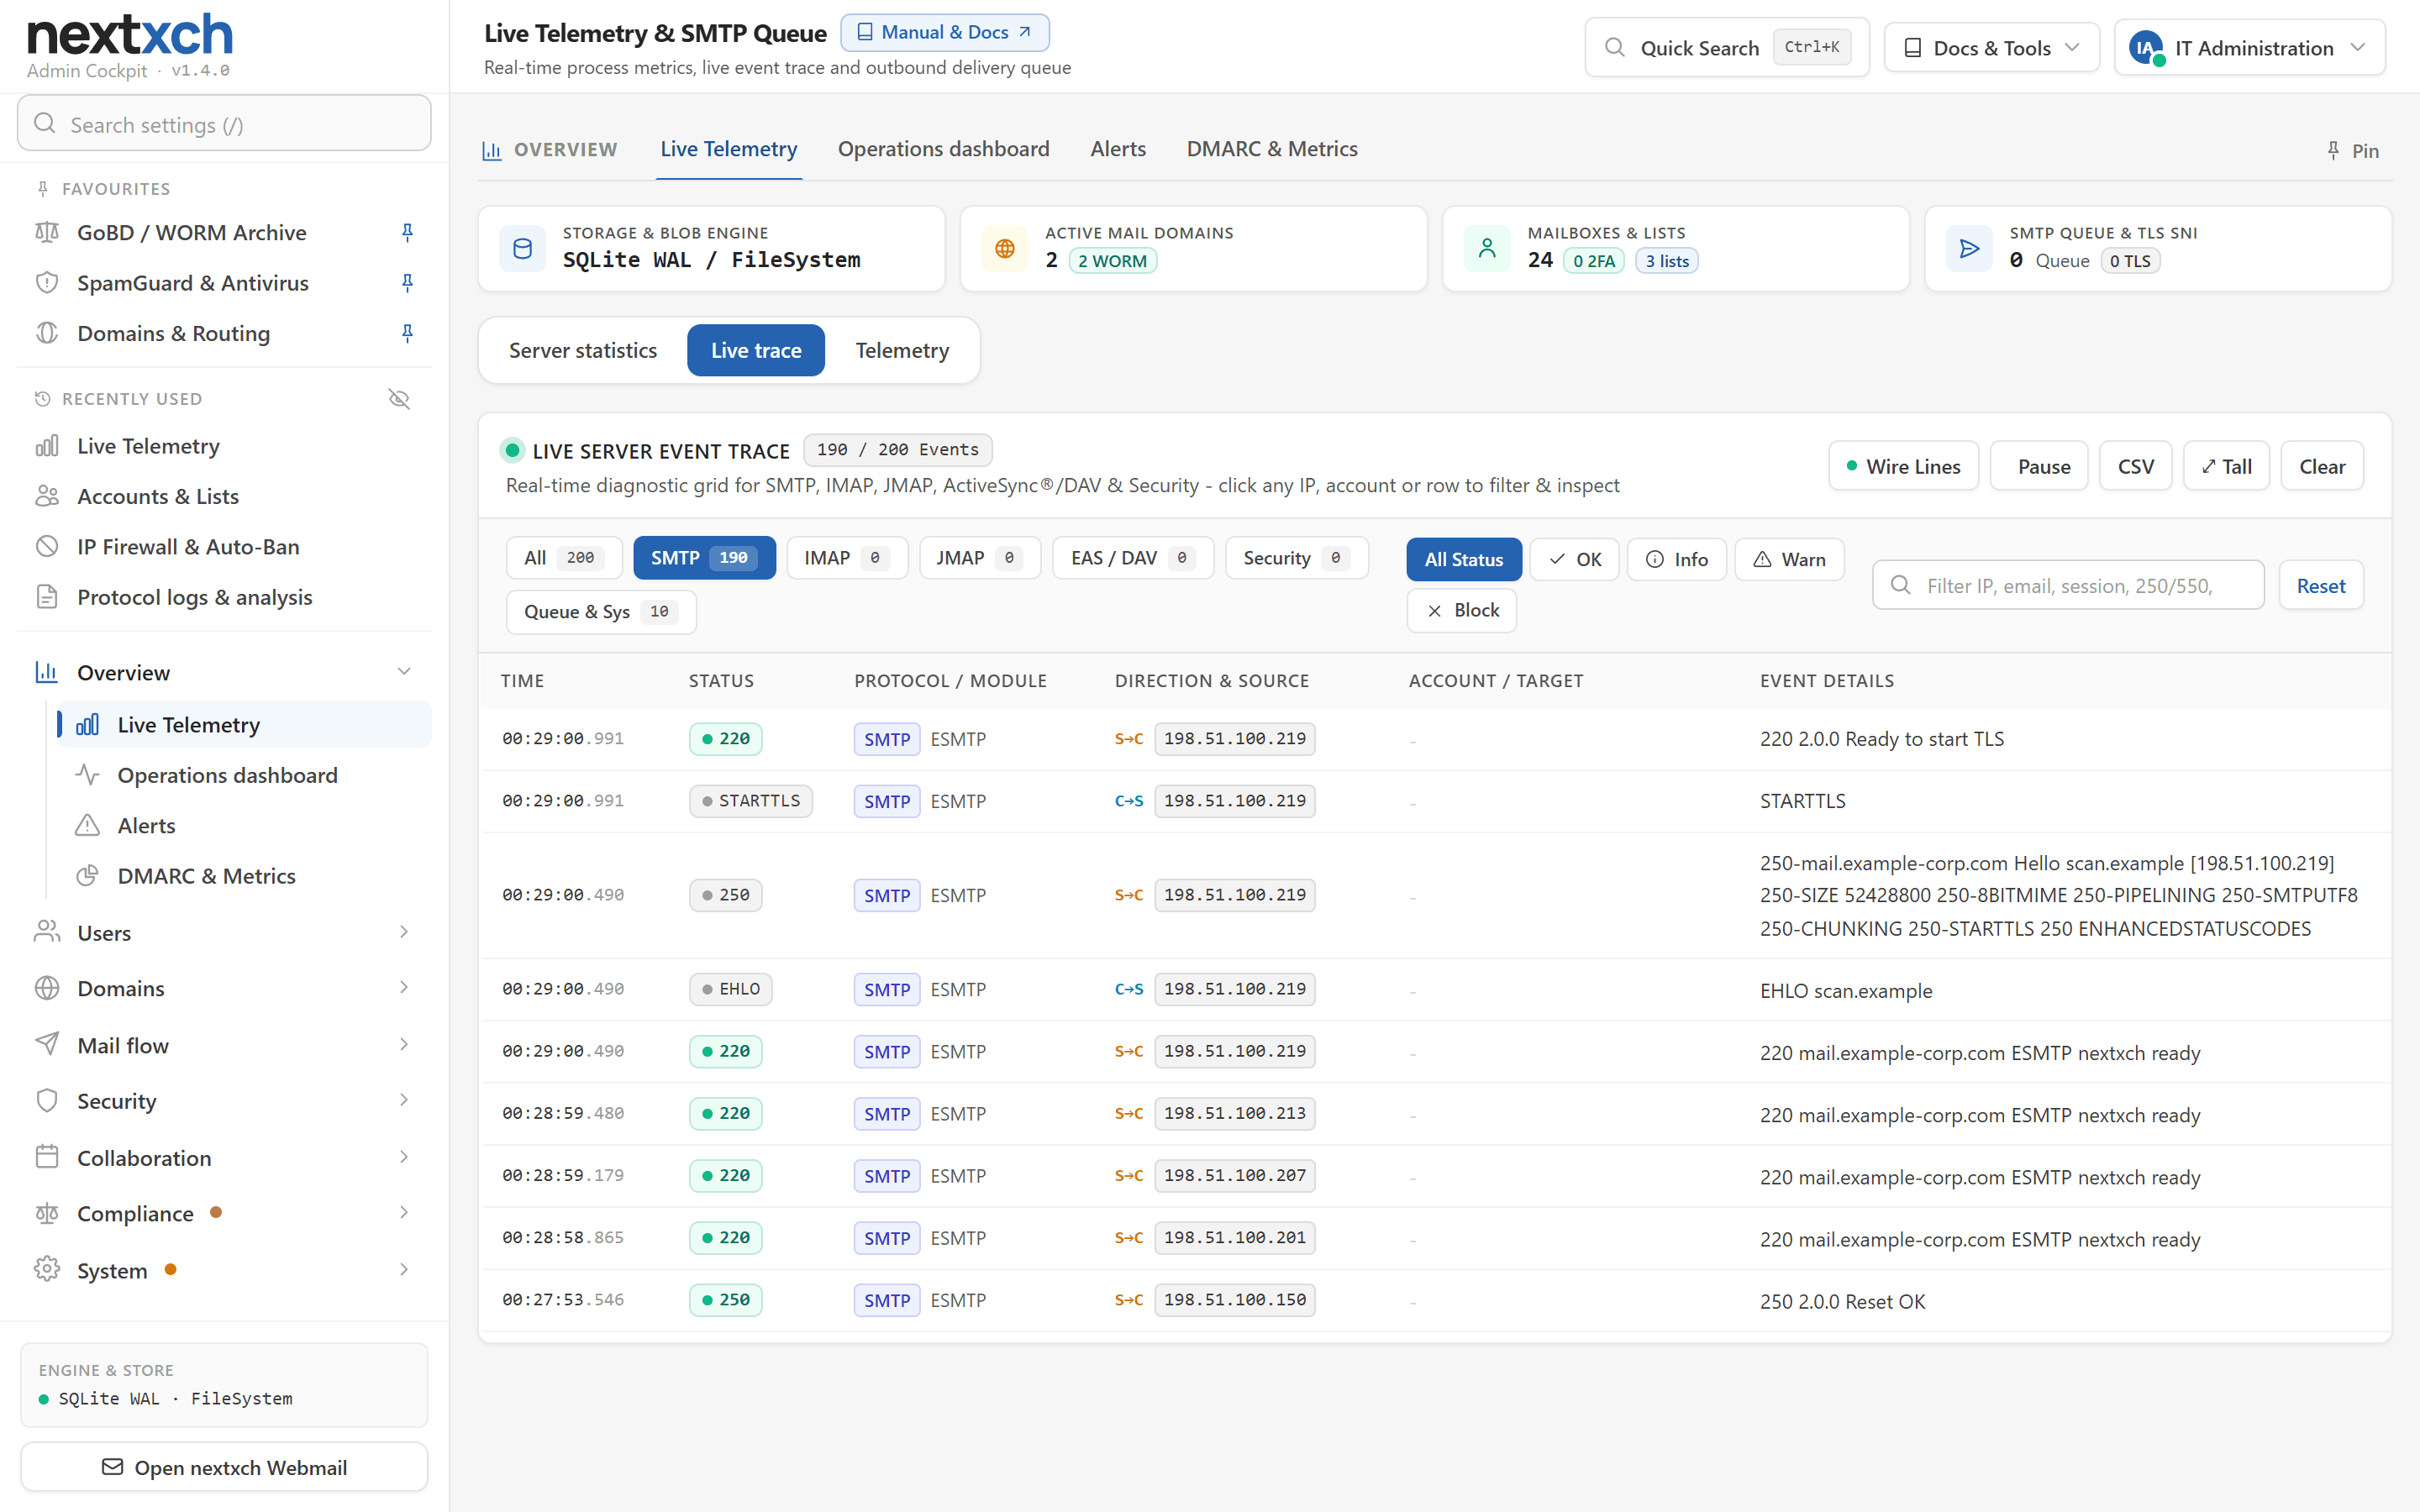
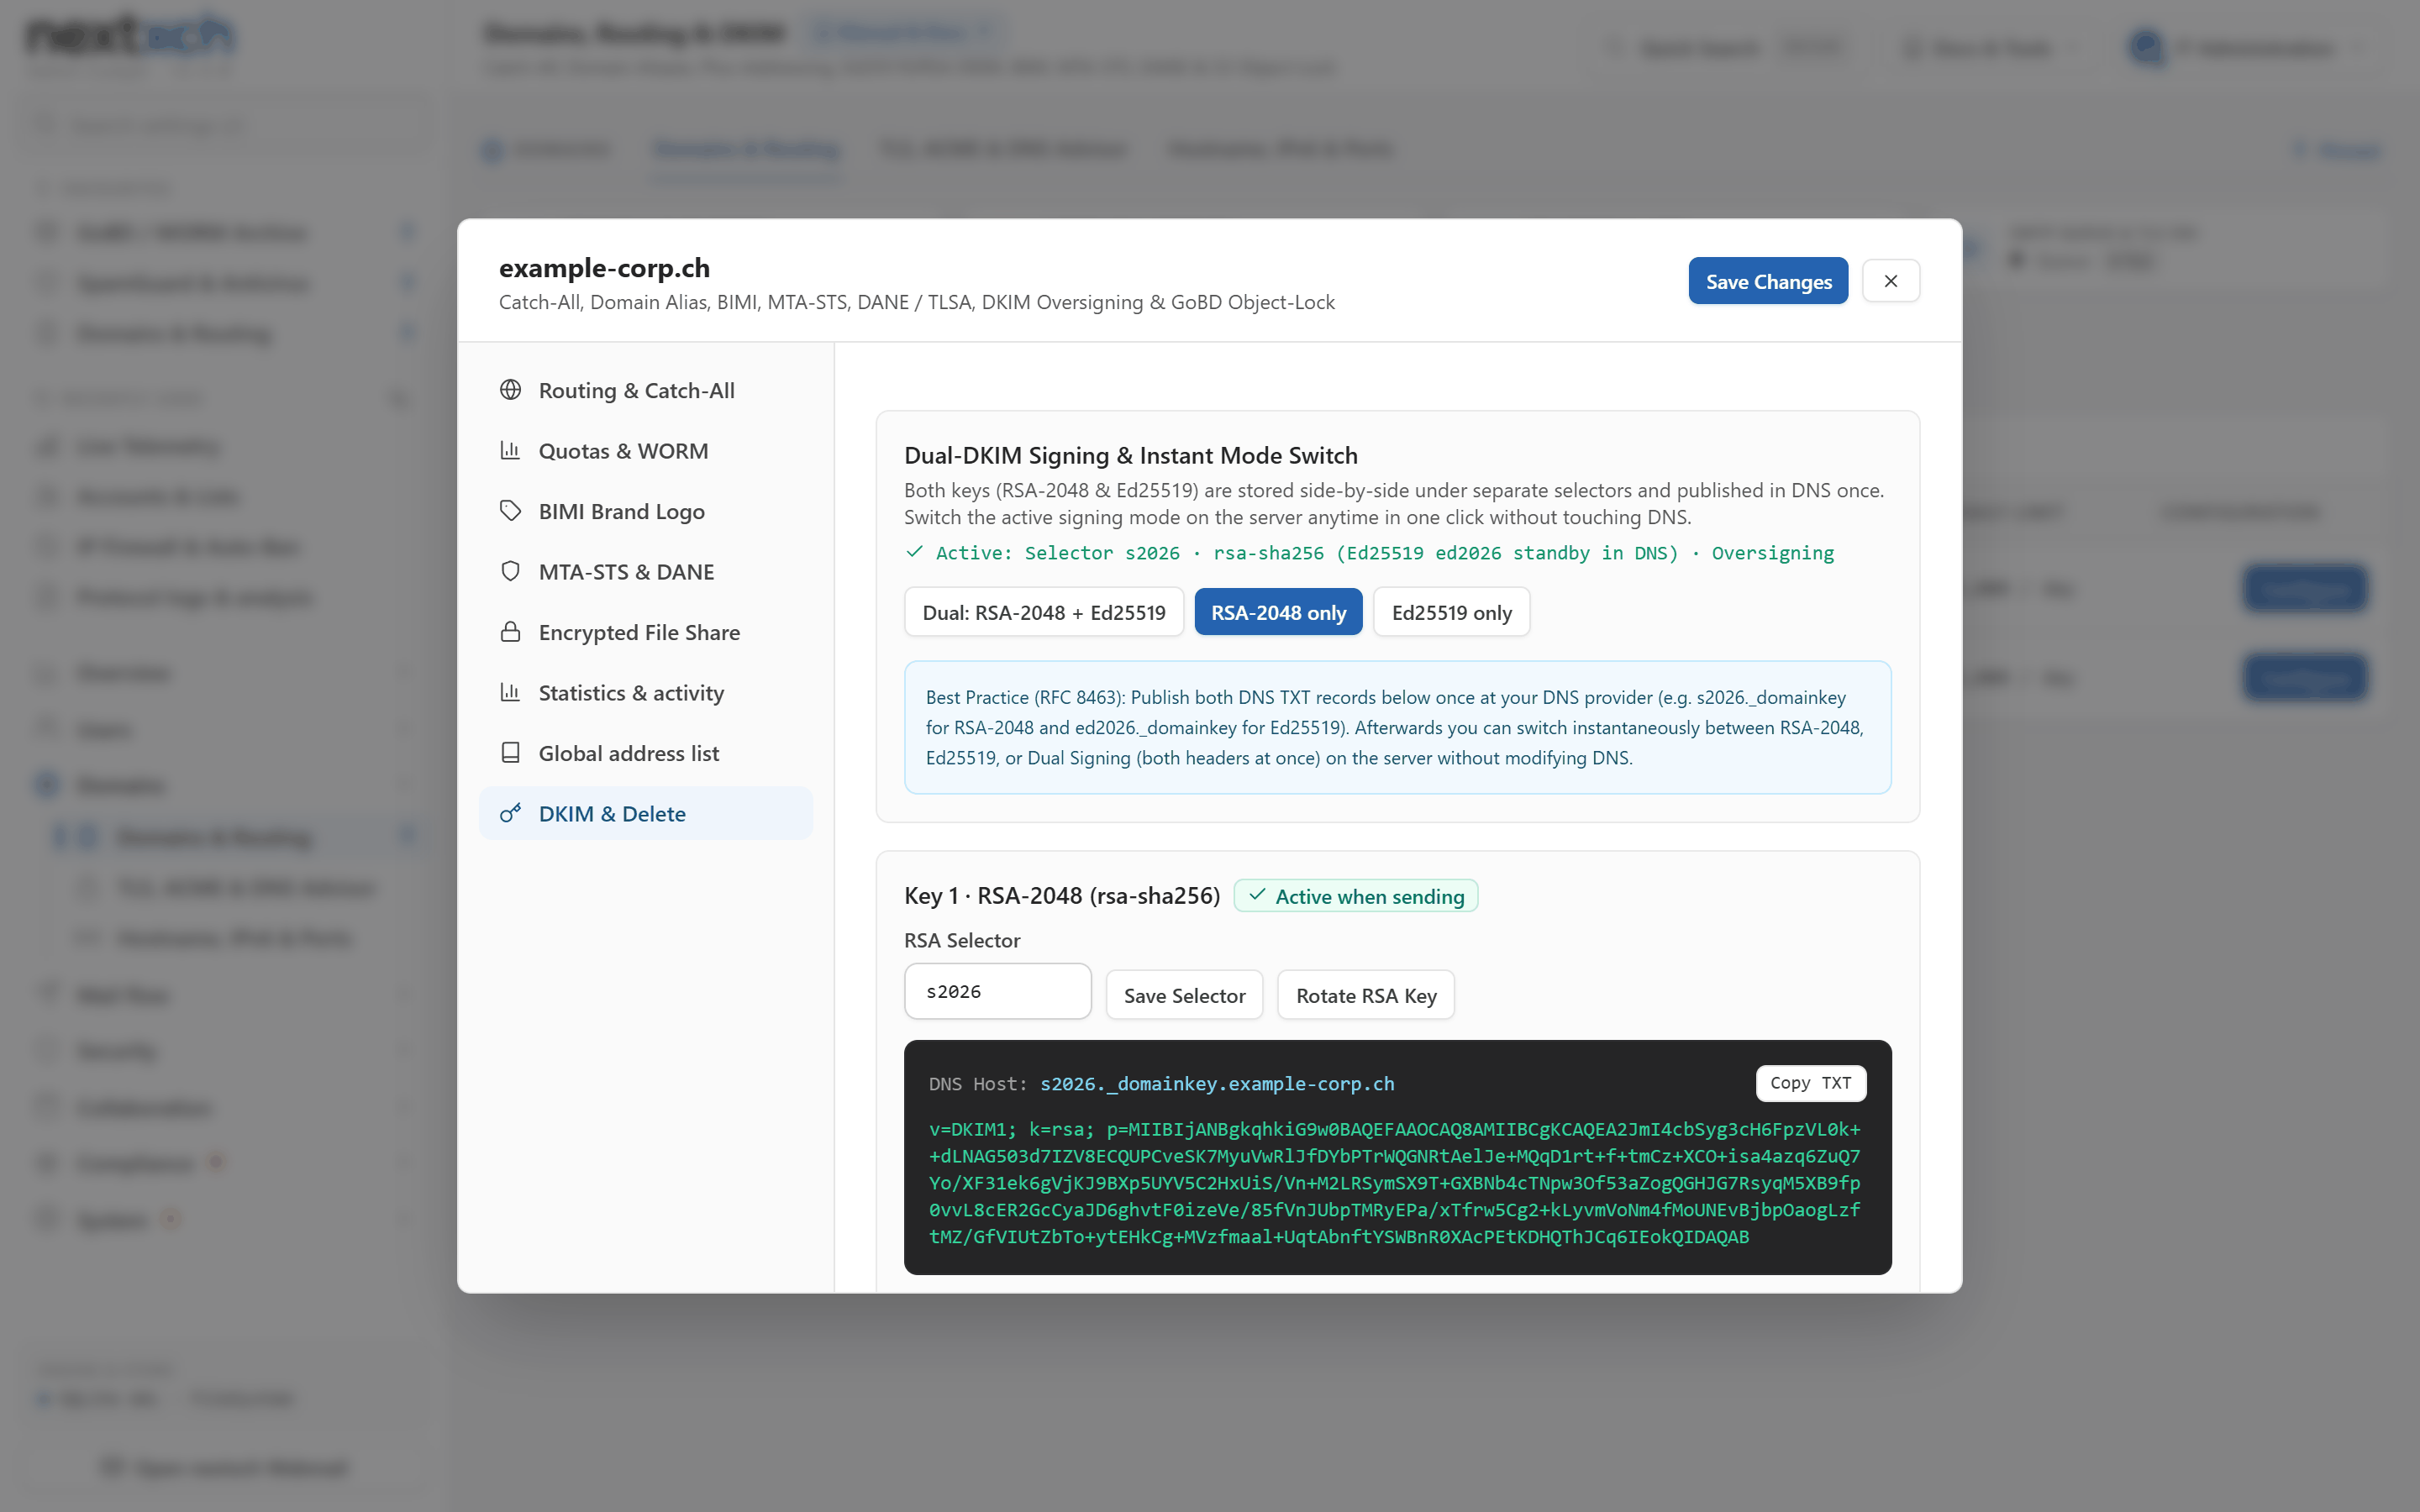
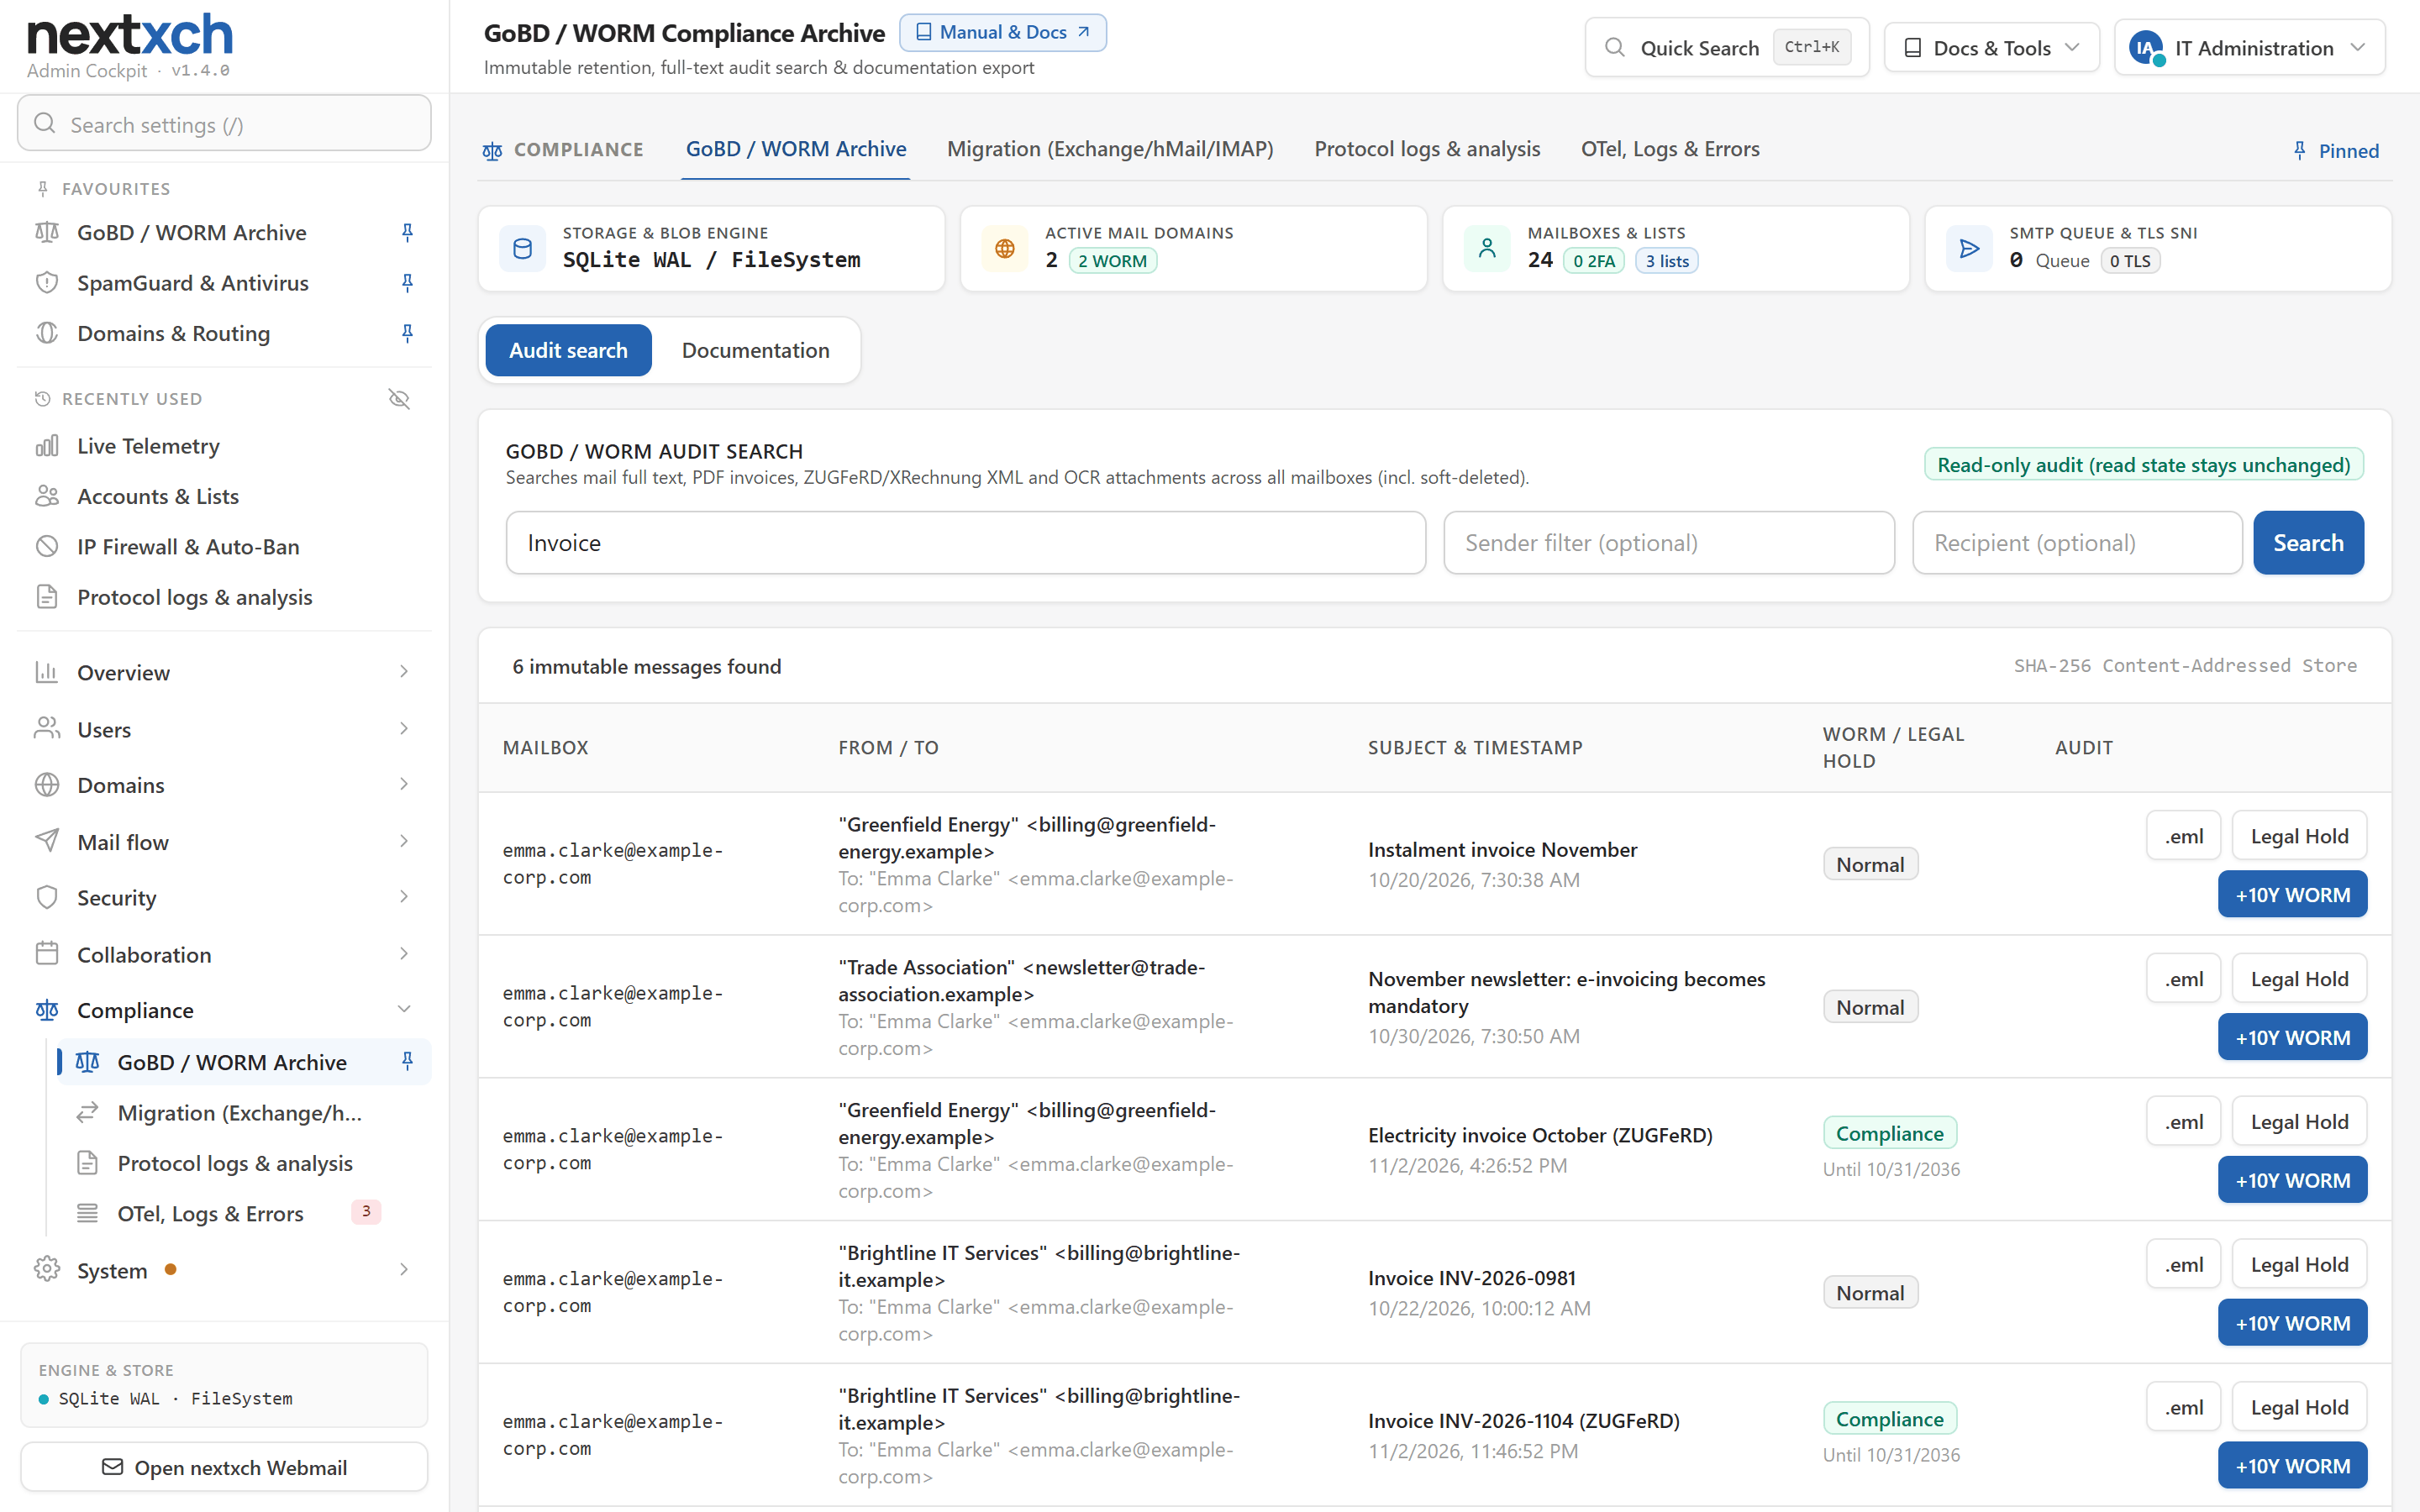
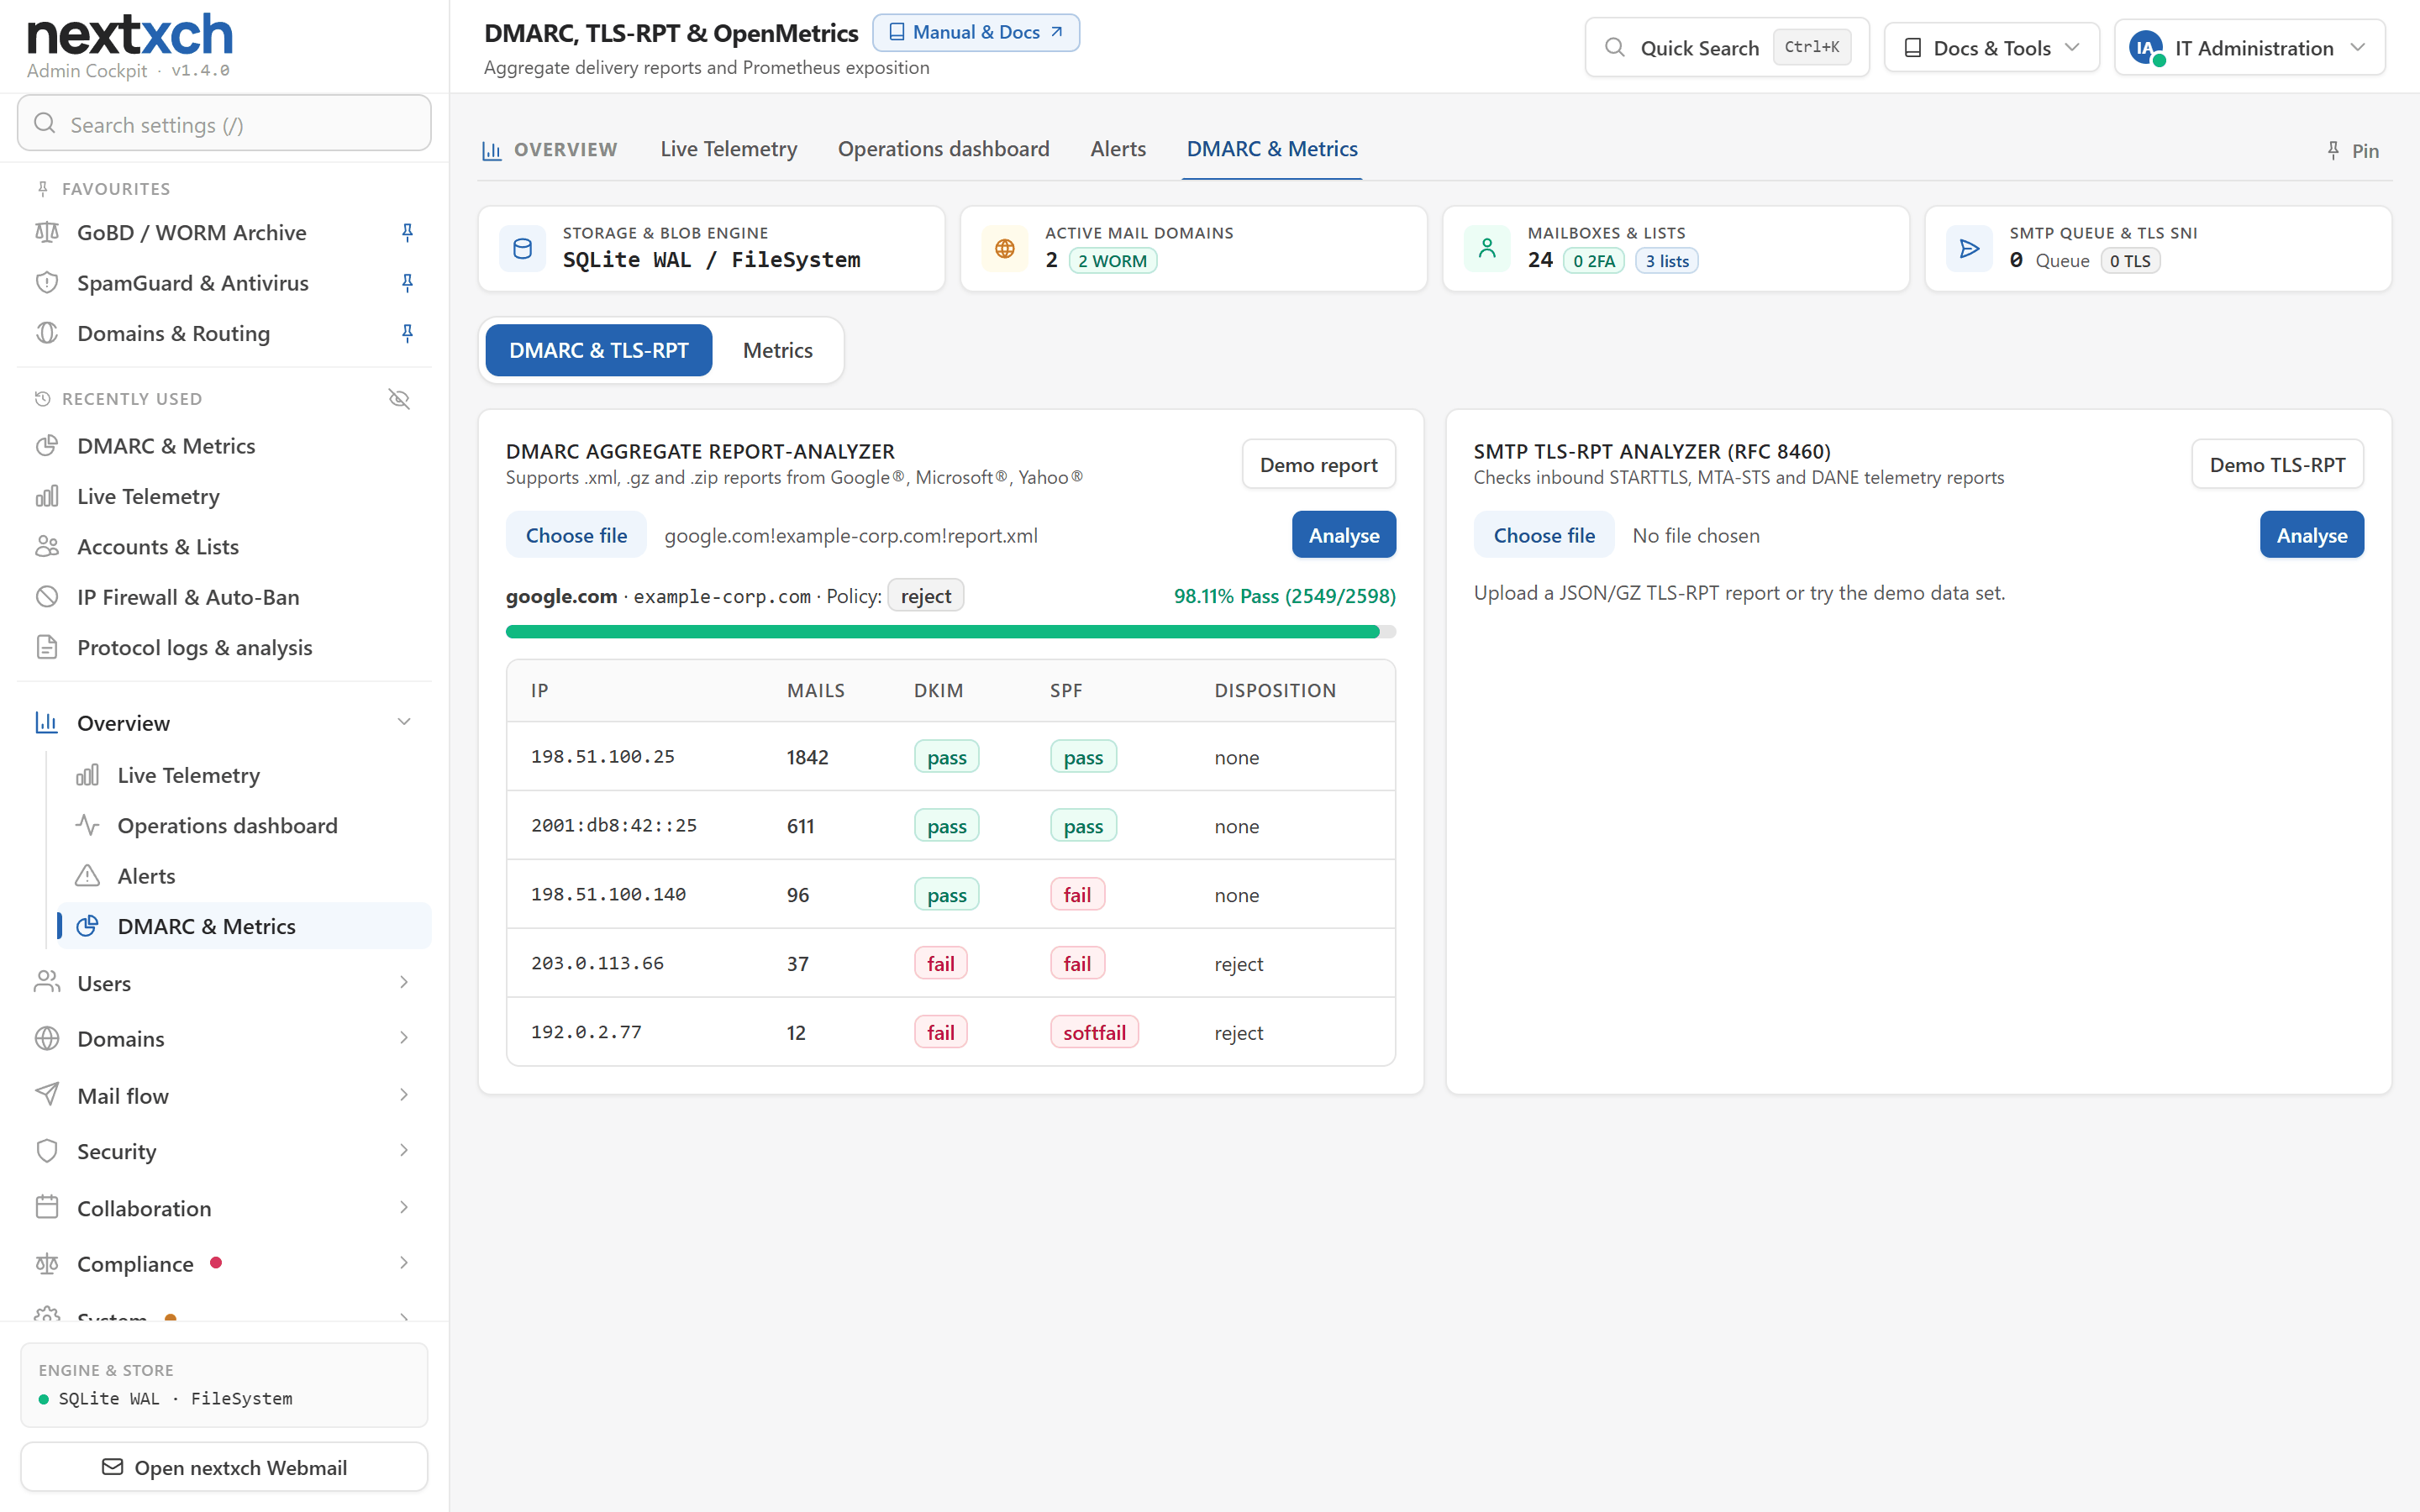
Piena visibilità su ciò che accade sul server: dal dialogo SMTP completo agli accessi, alle sessioni e all'origine di ogni indirizzo IP. In più una protezione antiphishing che coinvolge gli utenti nella Webmail e il self-service per i mittenti bloccati. Nessun modulo aggiuntivo, nessun servizio esterno.
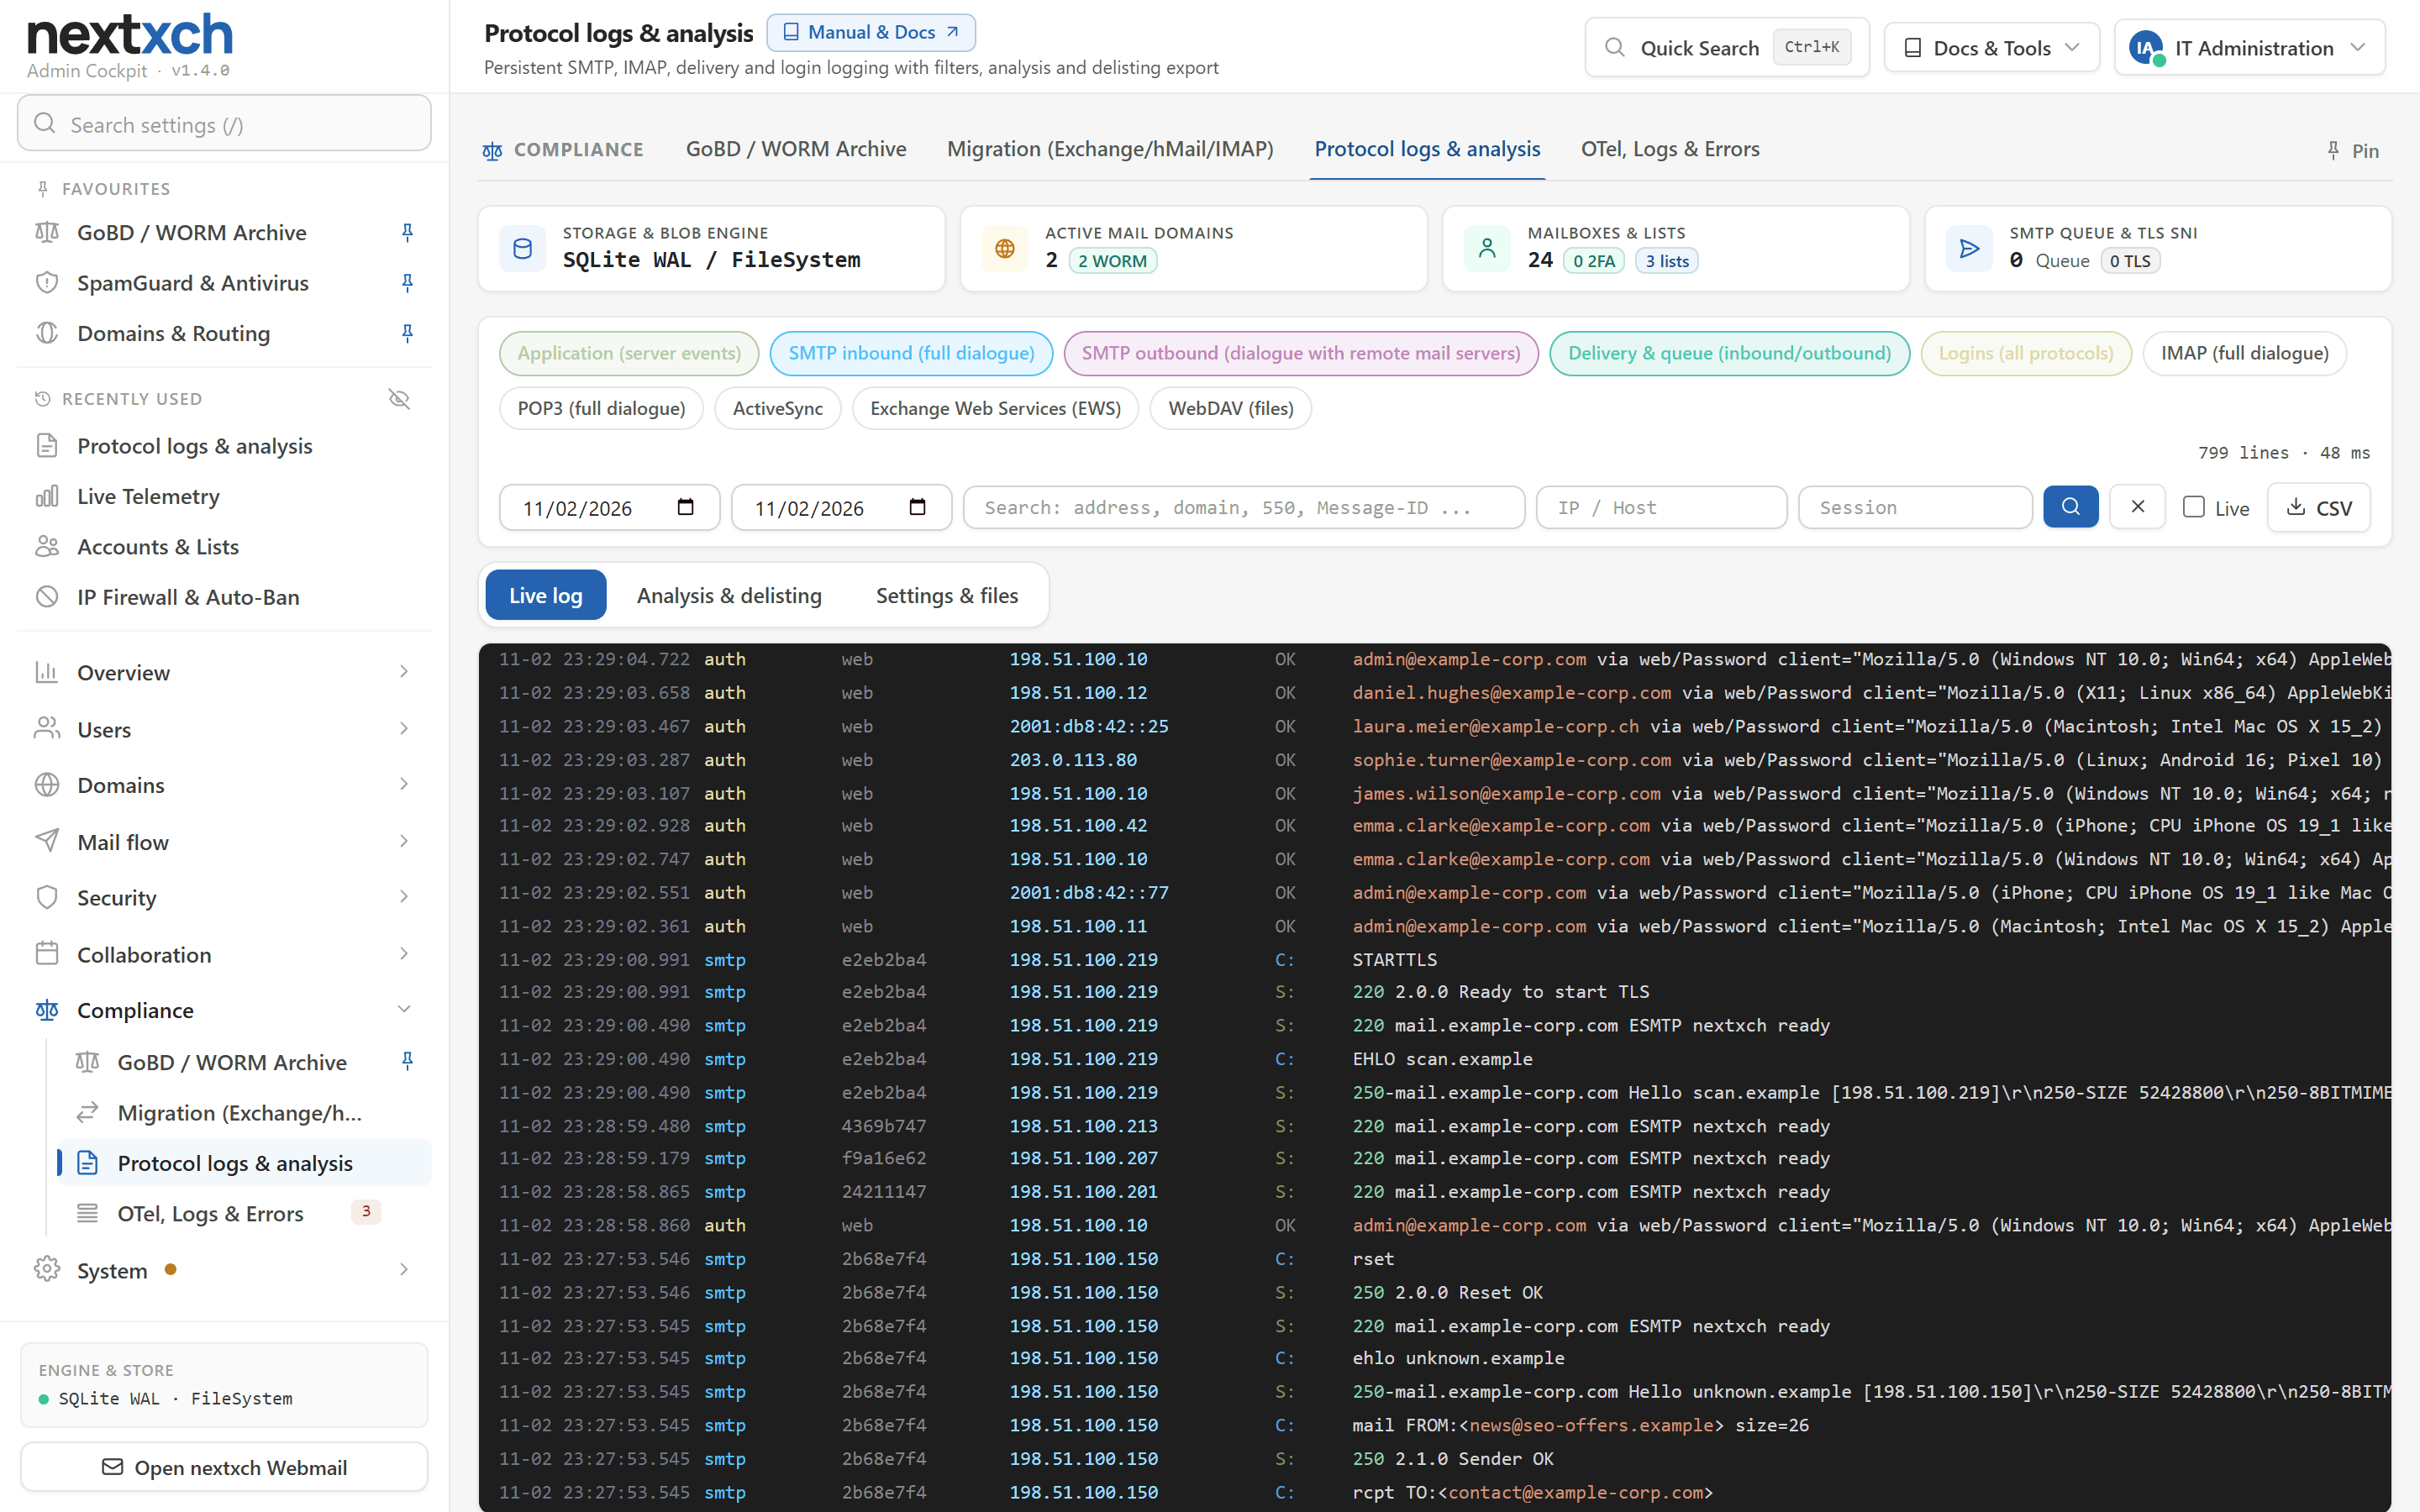
Log dei protocolli come in hMailServer
Log giornalieri persistenti per SMTP in entrata, l'intero dialogo SMTP in uscita con i mail server remoti, recapito & coda, accessi, IMAP, ActiveSync ed eventi dell'applicazione. Ogni categoria può essere attivata o disattivata, la conservazione è configurabile (predefinita 30 giorni).
Visualizzatore live, analisi & report di delisting
Visualizzatore log con modalità live e filtri per intervallo di date, testo, IP e sessione. Analisi per indirizzo IP, indirizzo e-mail, dominio e provider, inclusi i codici di risposta SMTP, più l'esportazione di un report di delisting per gli operatori di blocklist e i provider.
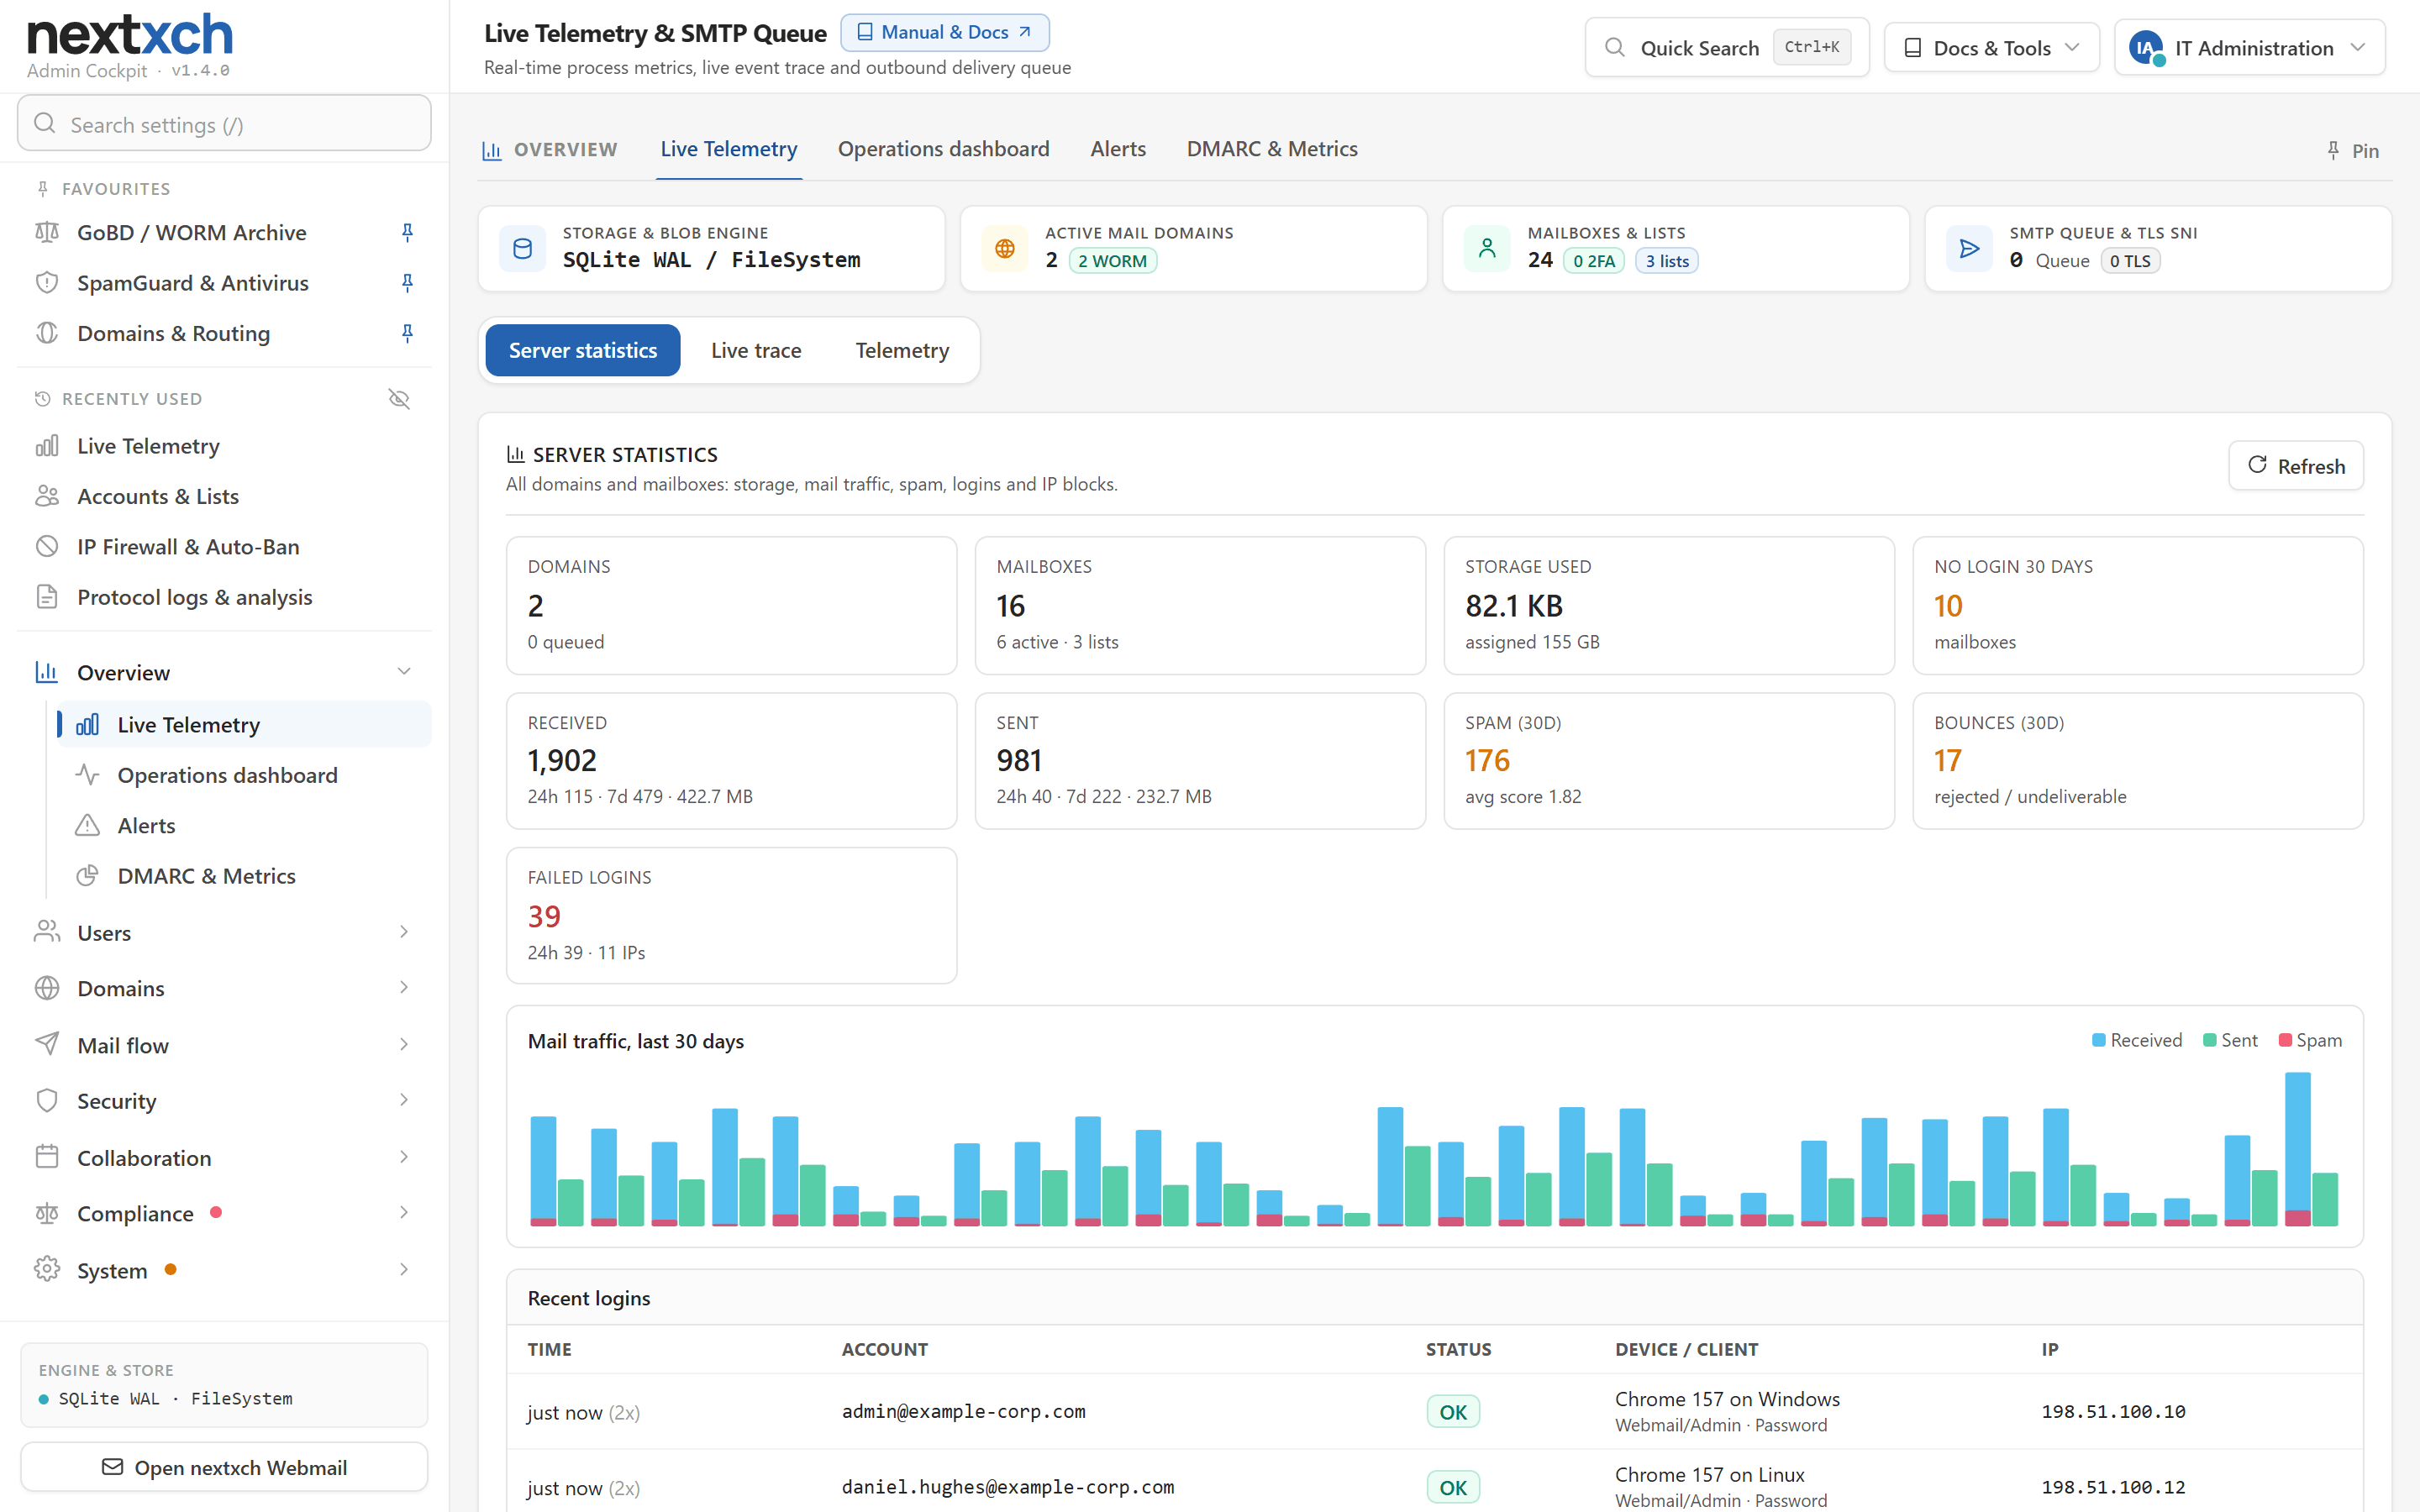
Statistiche per account, dominio & server
Schede statistiche dedicate con utilizzo dello spazio, traffico di posta per 24 ore, 7 e 30 giorni incluso un grafico a 30 giorni, spam, bounce, accessi con dispositivo, browser e IP, accessi non riusciti e IP bannati.
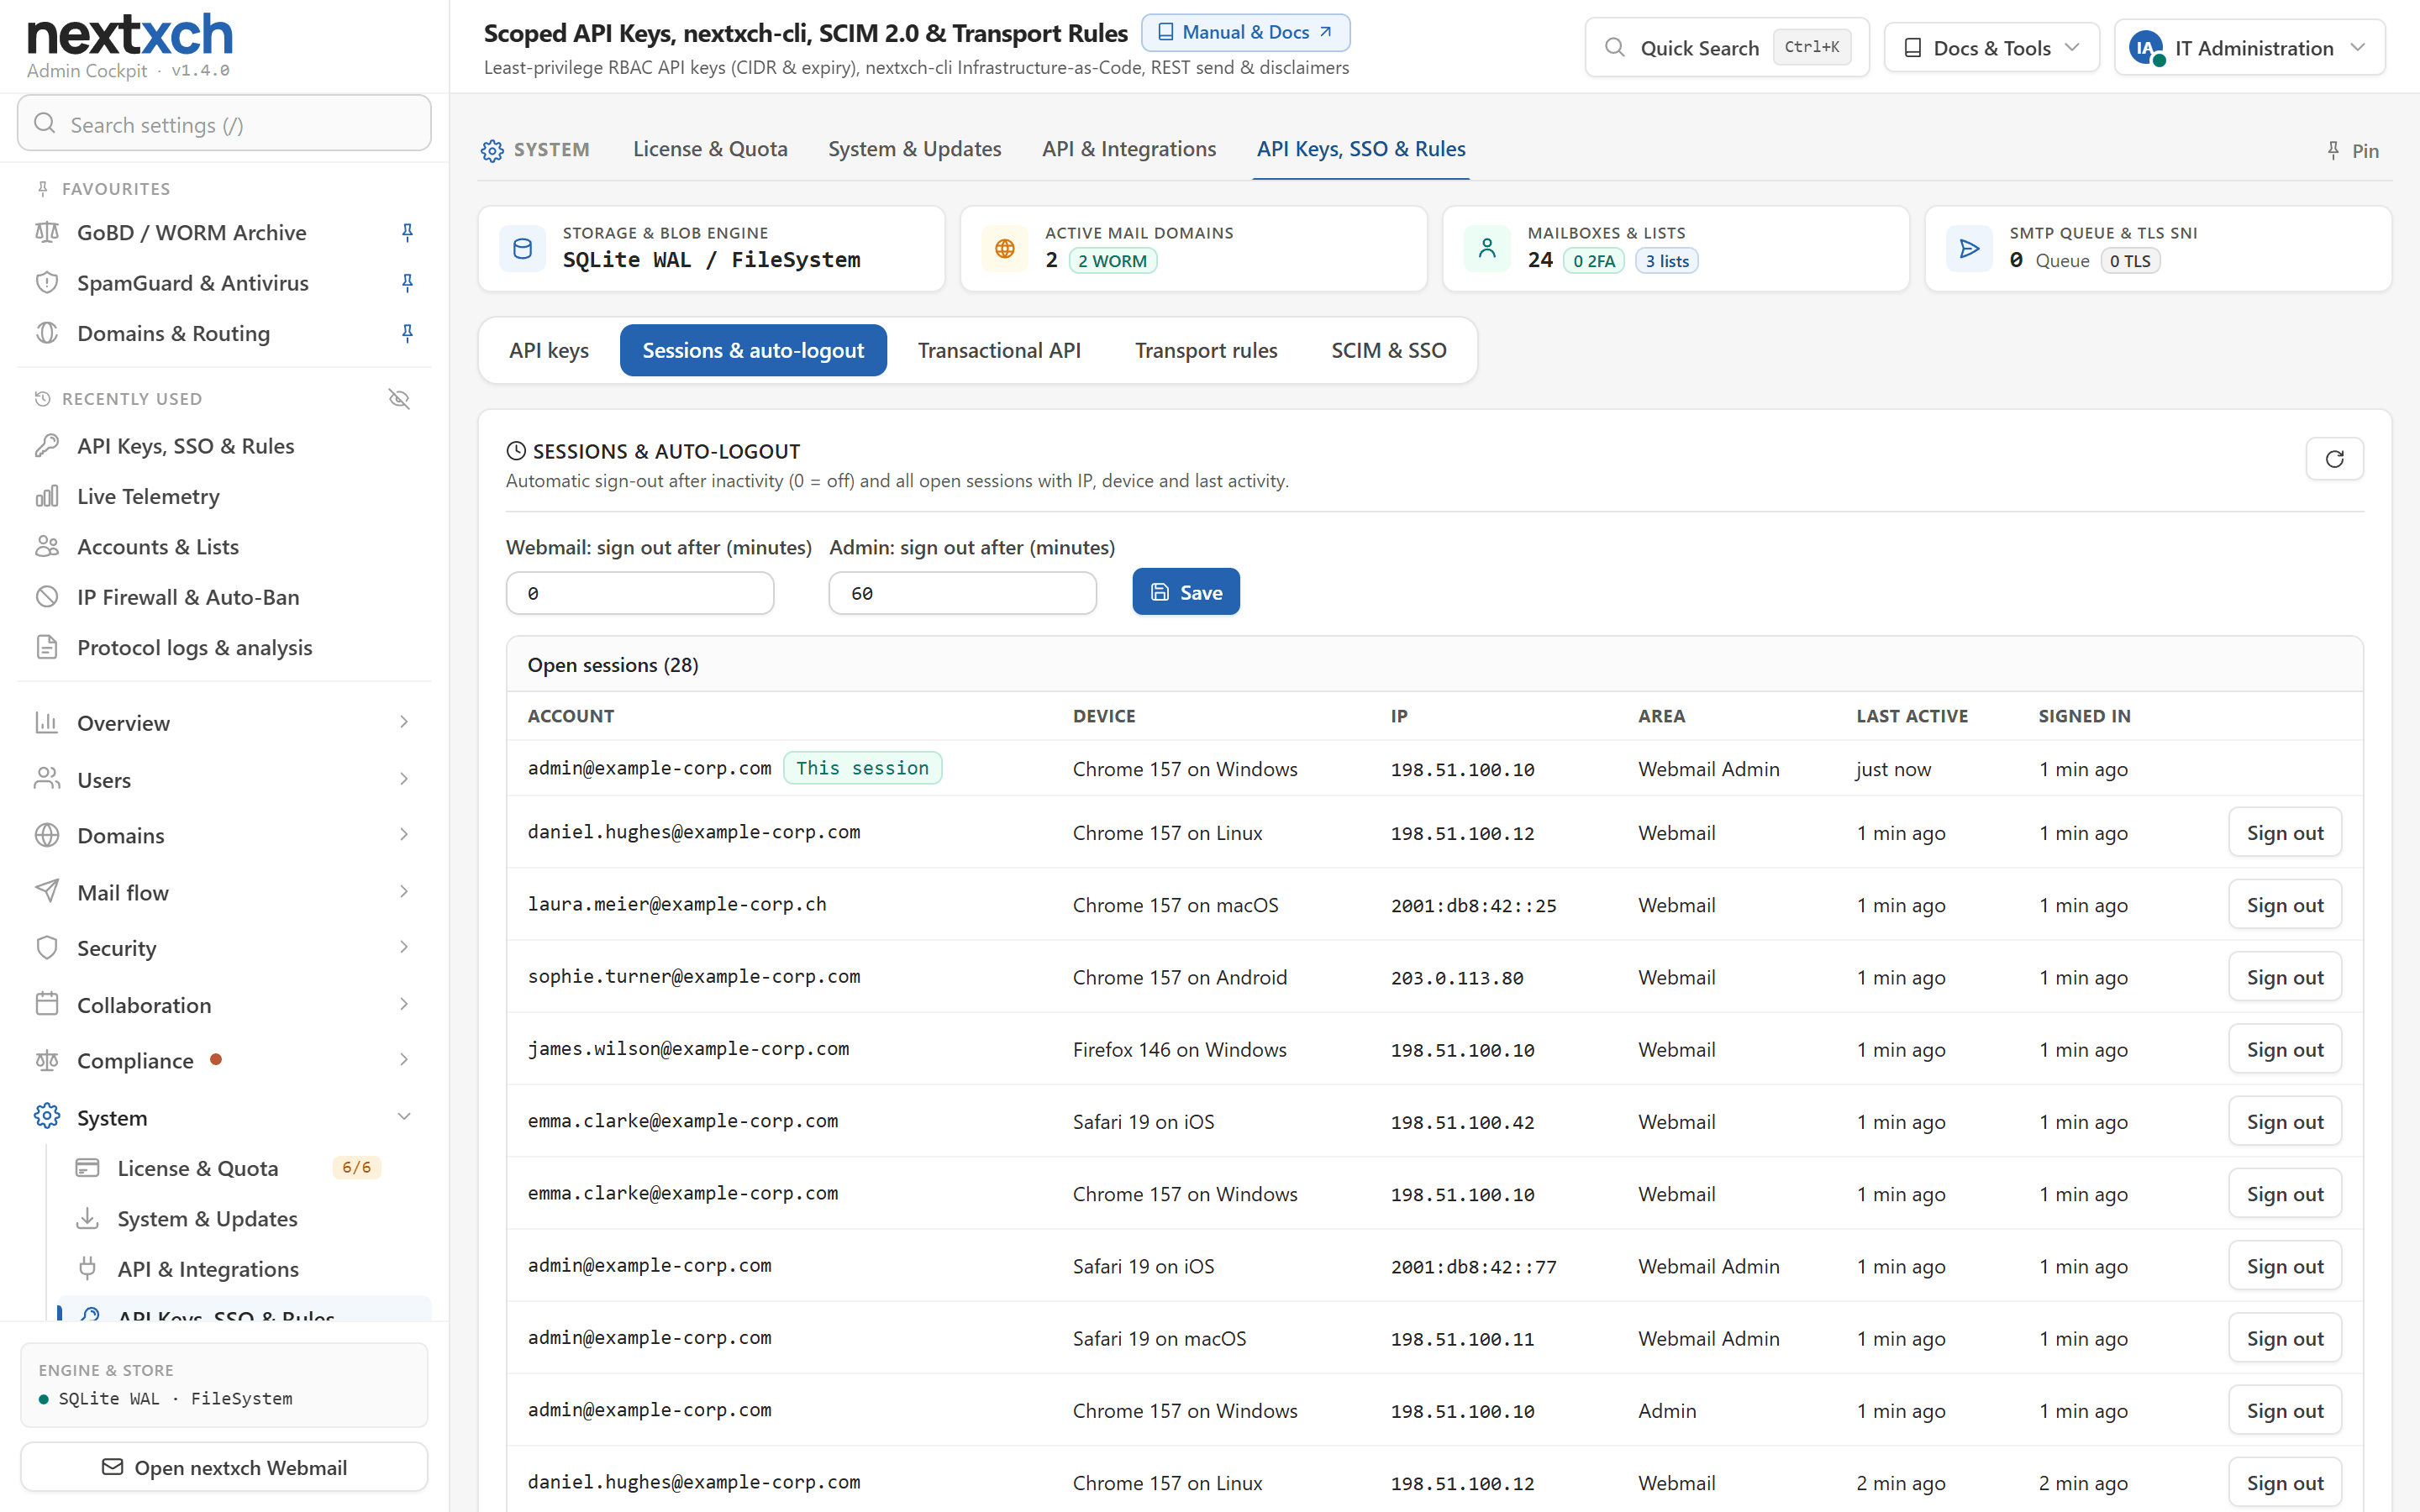
Cronologia accessi, sessioni & logout automatico
Cronologia degli accessi persistente su tutti i protocolli. Elenco delle sessioni con dispositivo, IP e ultima attività, disconnessione per singolo dispositivo o ovunque, più un logout automatico per inattività configurabile per Webmail e admin.
Paesi degli IP con bandiere
Ogni indirizzo IP pubblico nell'admin mostra una bandiera e il nome del paese. Le ricerche vengono eseguite offline sul database locale DB-IP Lite, nessun dato viene inviato a terzi.
Rilevamento dei servizi di invio (69 provider)
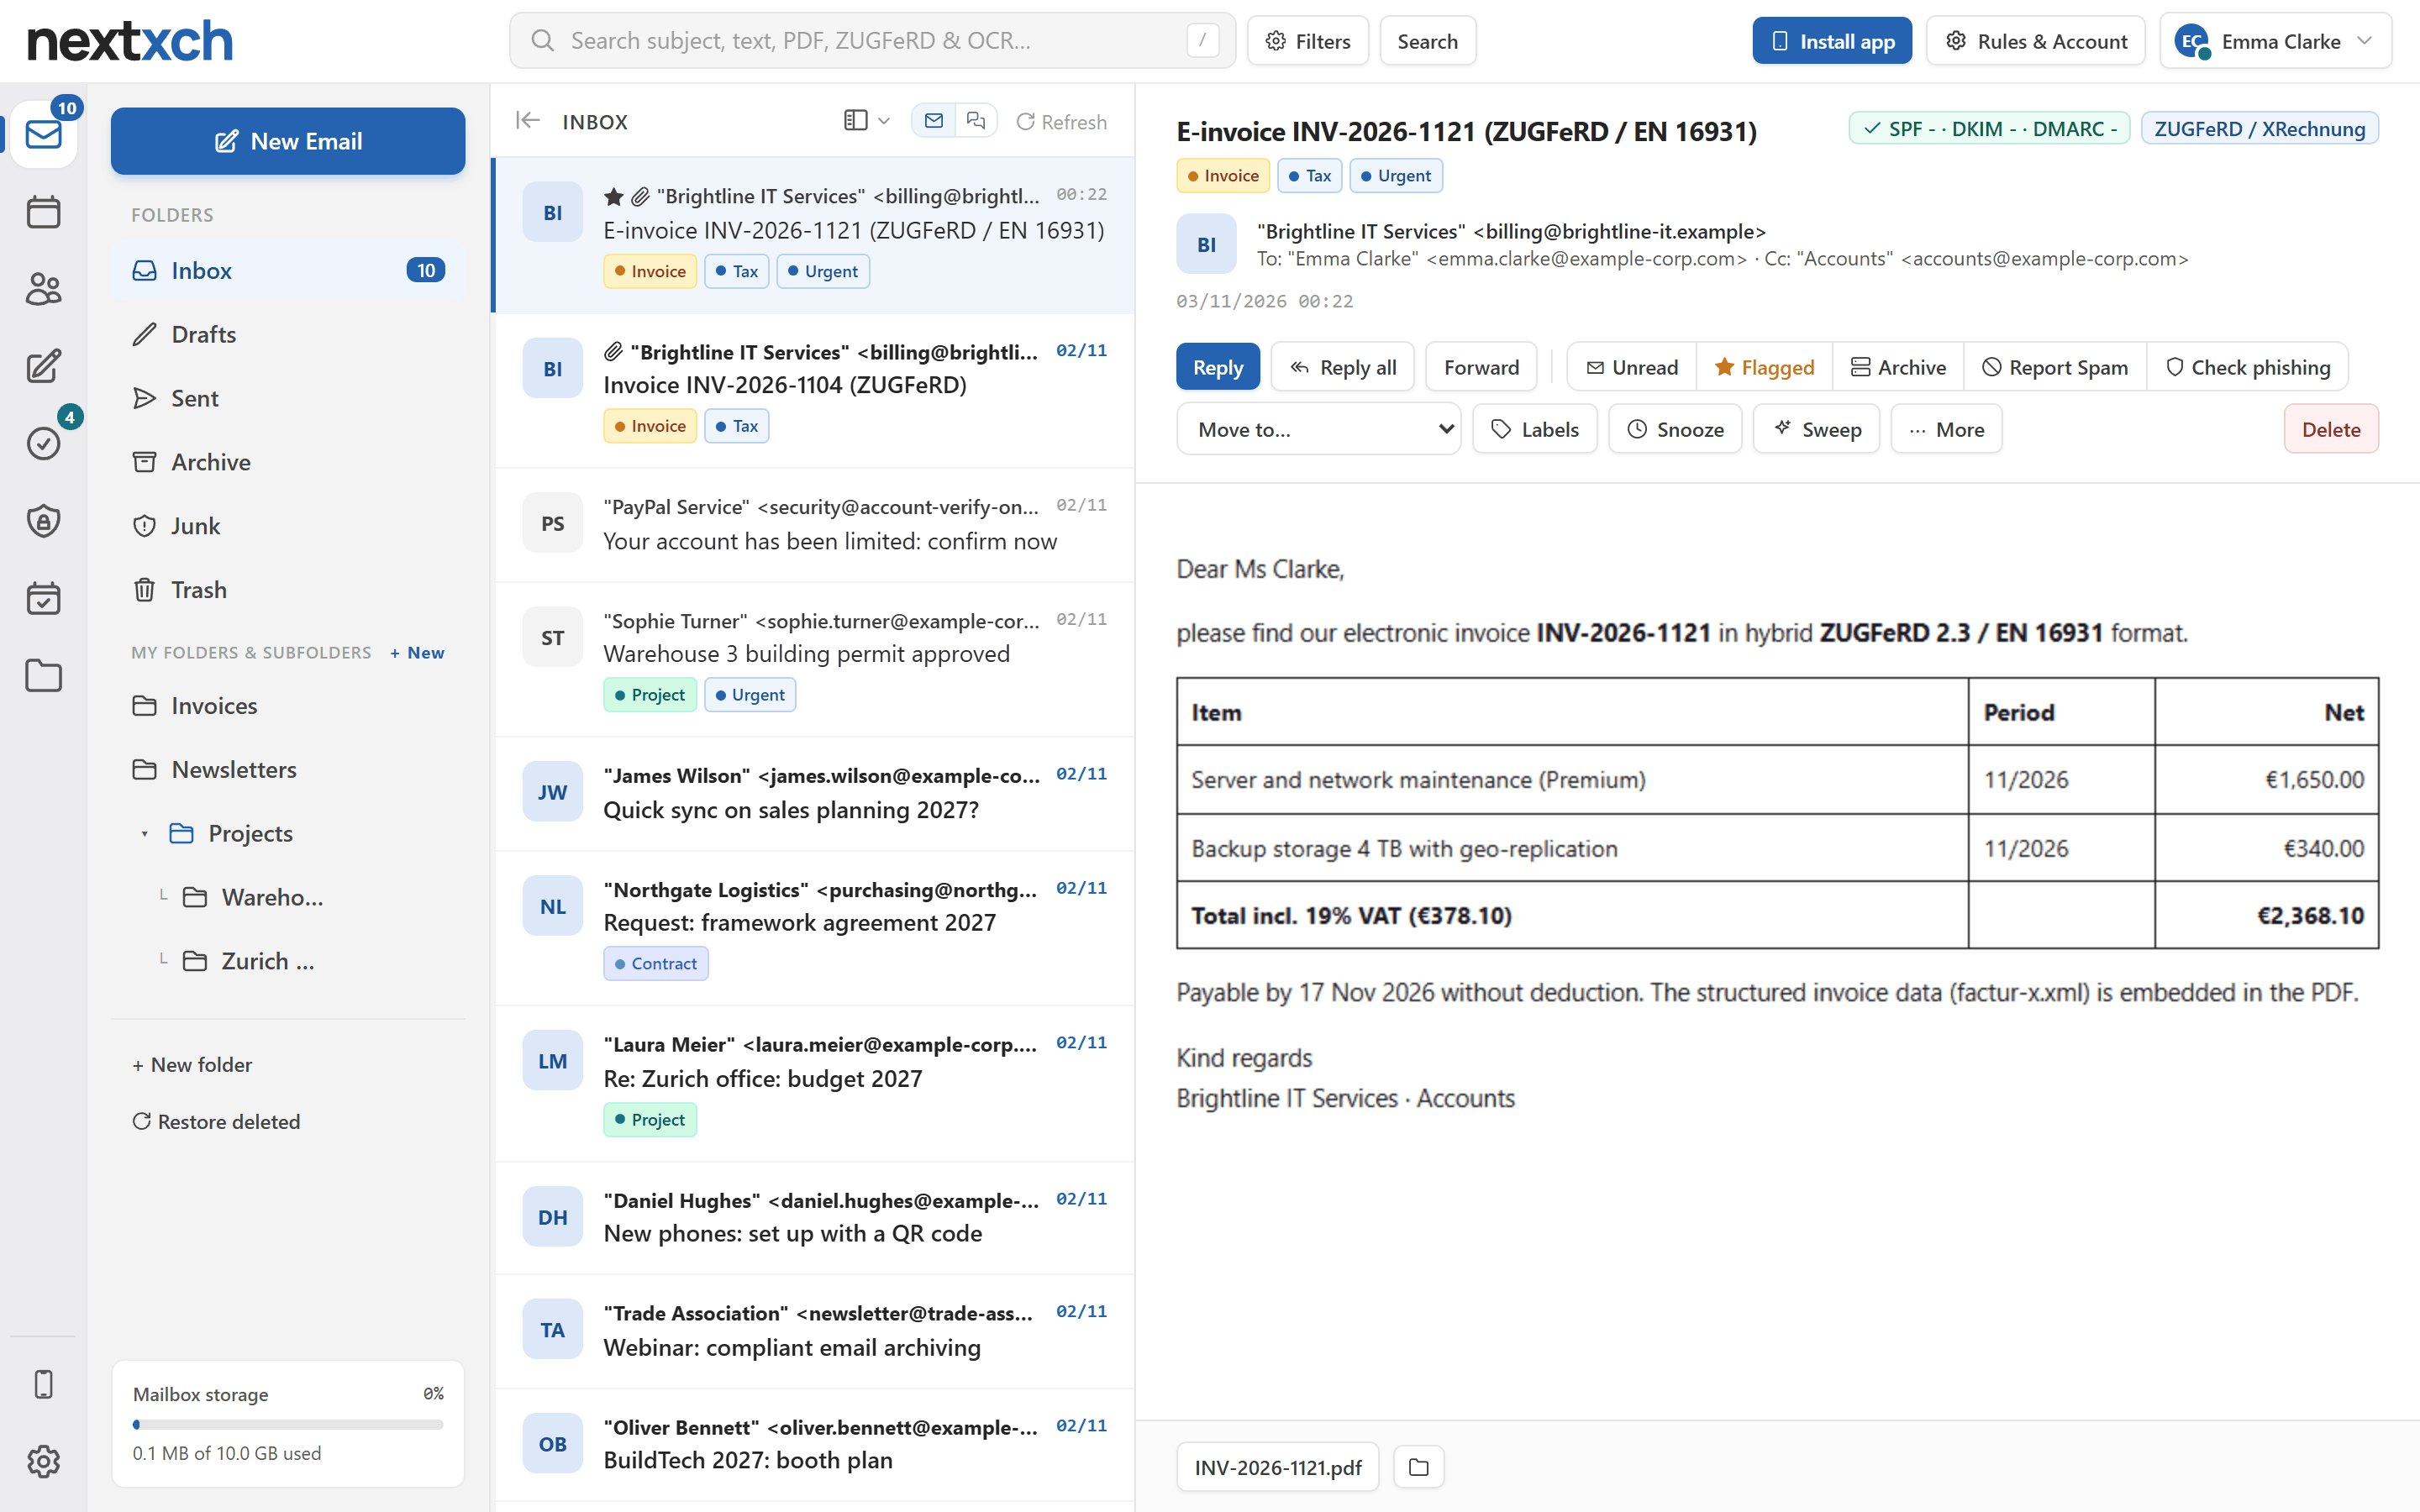
Rileva quale servizio ha recapitato un messaggio, ad es. SendGrid, Mailgun, Brevo, Amazon SES, Microsoft 365®, Azure® Communication Services, Google, Mailchimp o HubSpot. Visualizzato come badge in Webmail, come colonna nel message trace e nelle statistiche.
Protezione antiphishing con controlli su marchi e link
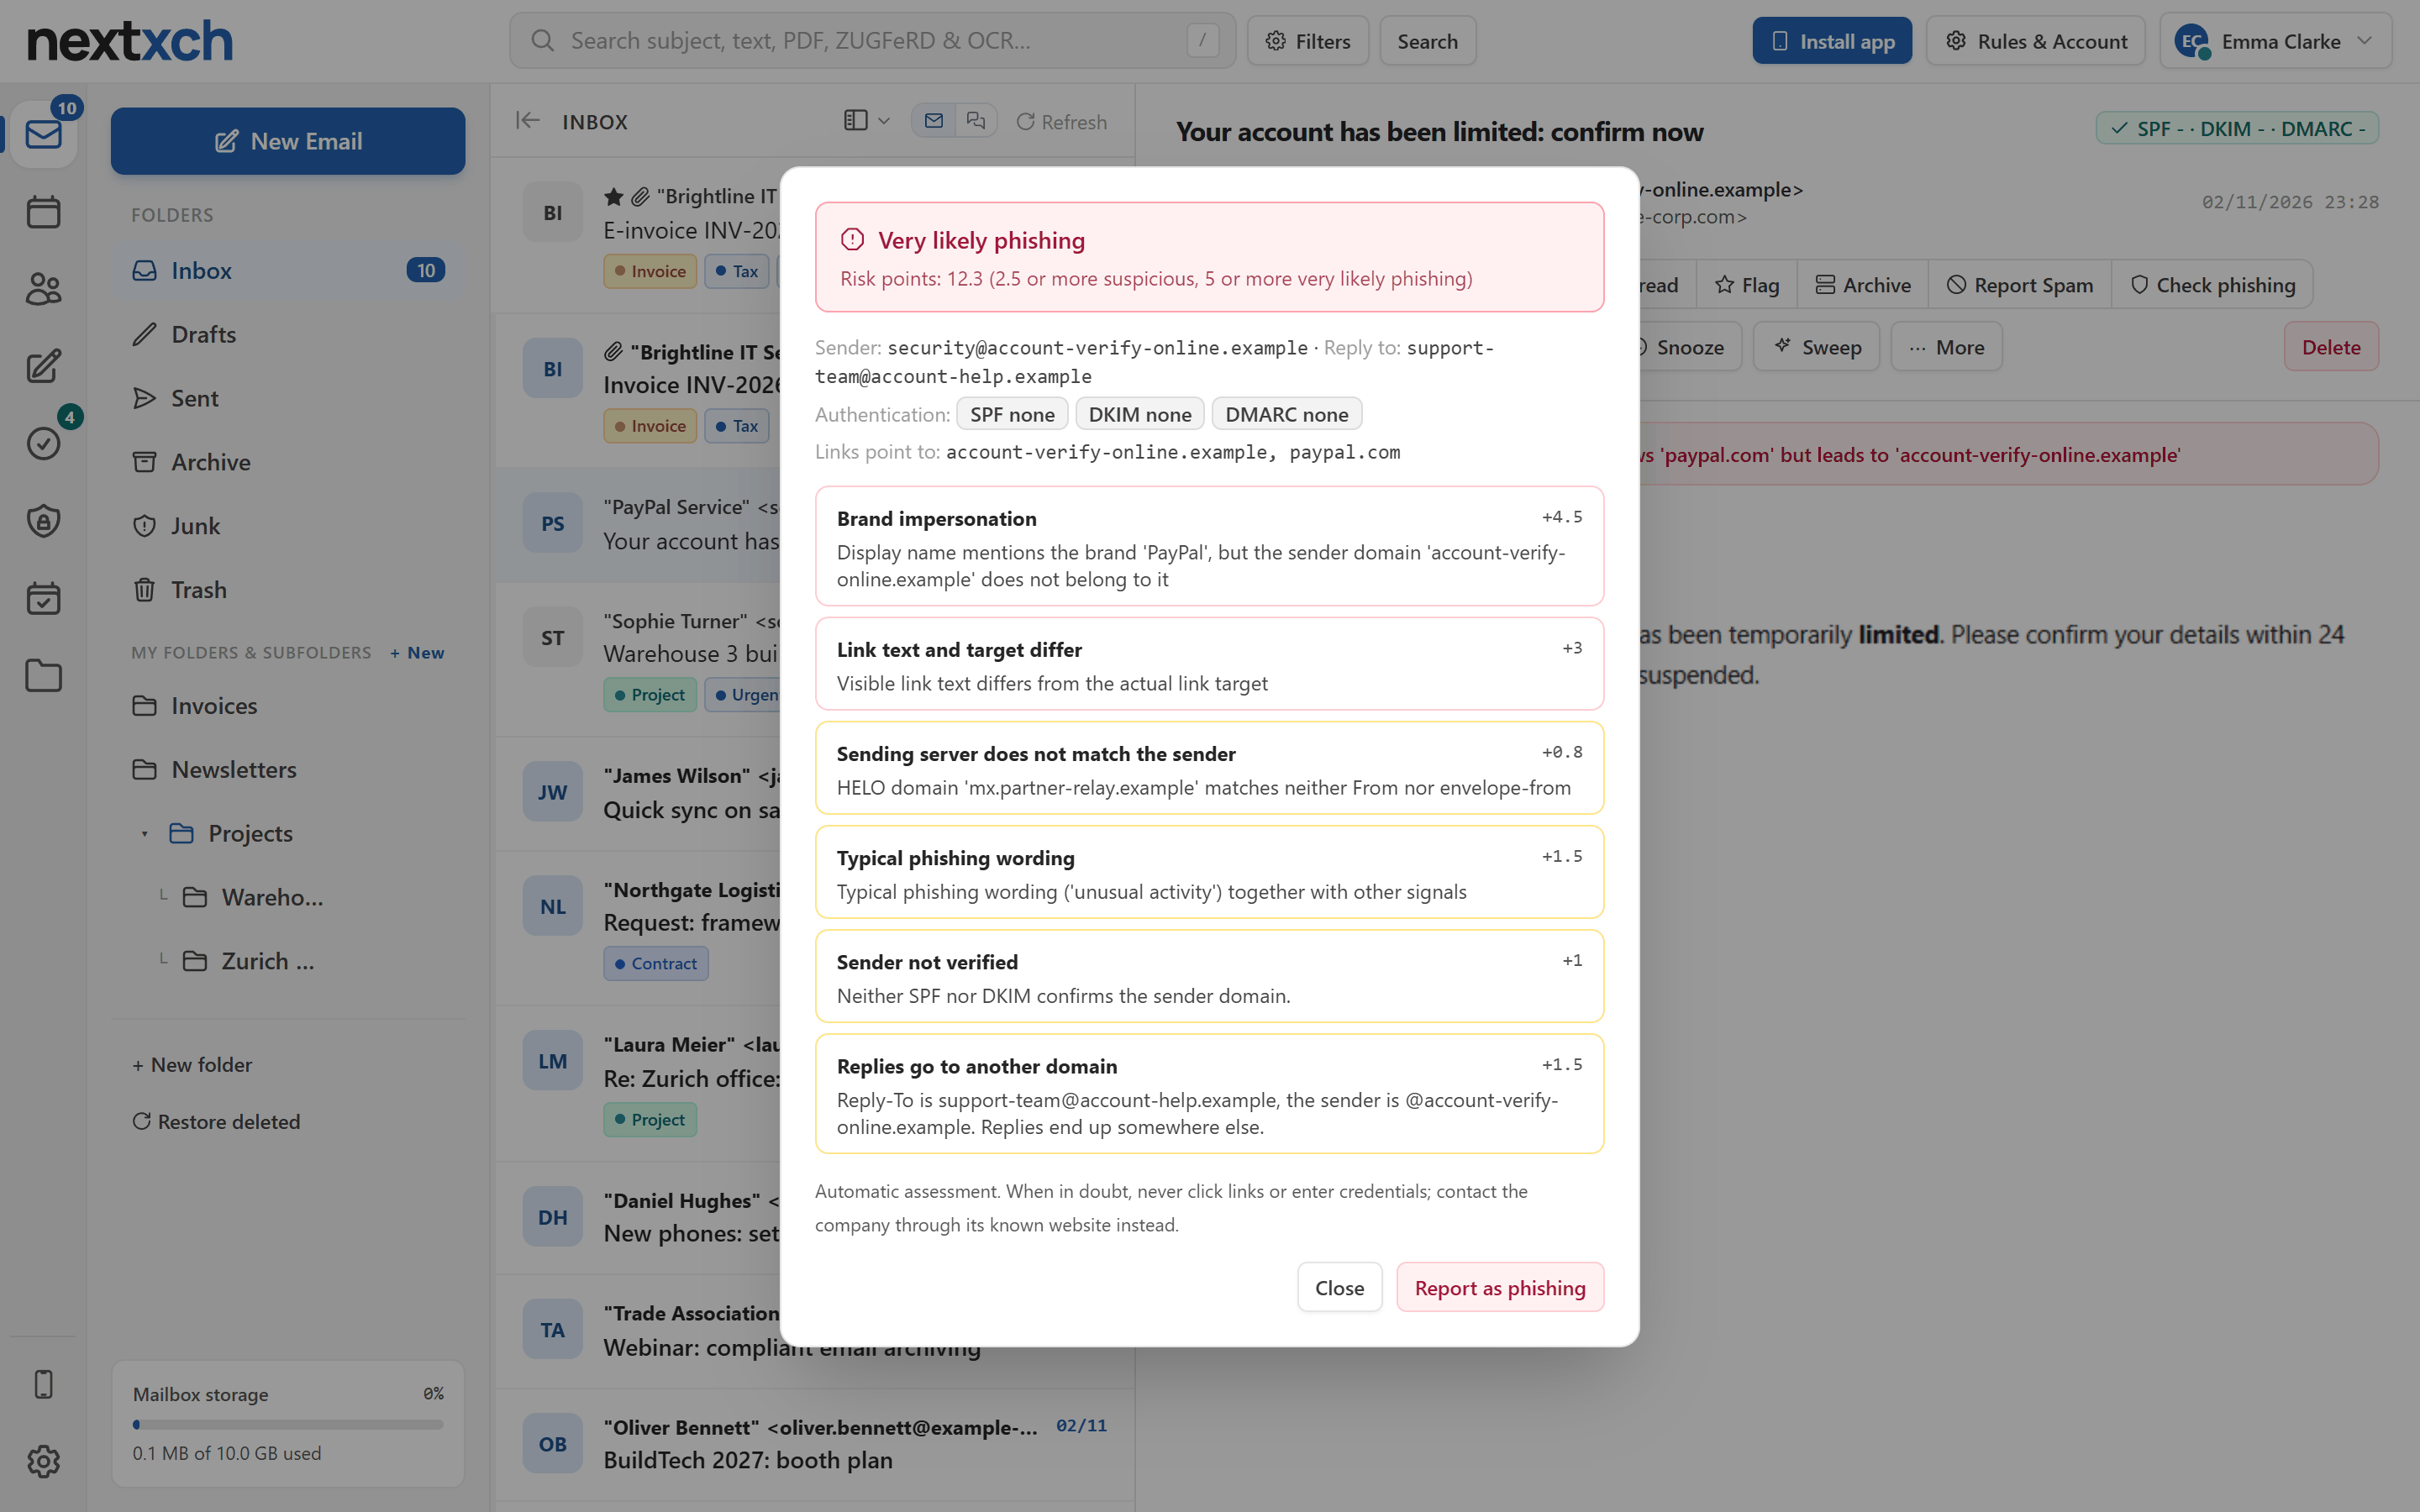
Euristiche contro l'imitazione di marchi e i link pericolosi: nomi visualizzati falsi, destinazioni di link mascherate, host cloud e di URL shortener. SPF, DKIM e DMARC vengono valutati su ogni messaggio in entrata, le regole attivate sono elencate nell'intestazione X-Spam-Rules.
"Verifica phishing" & segnalazioni in Webmail
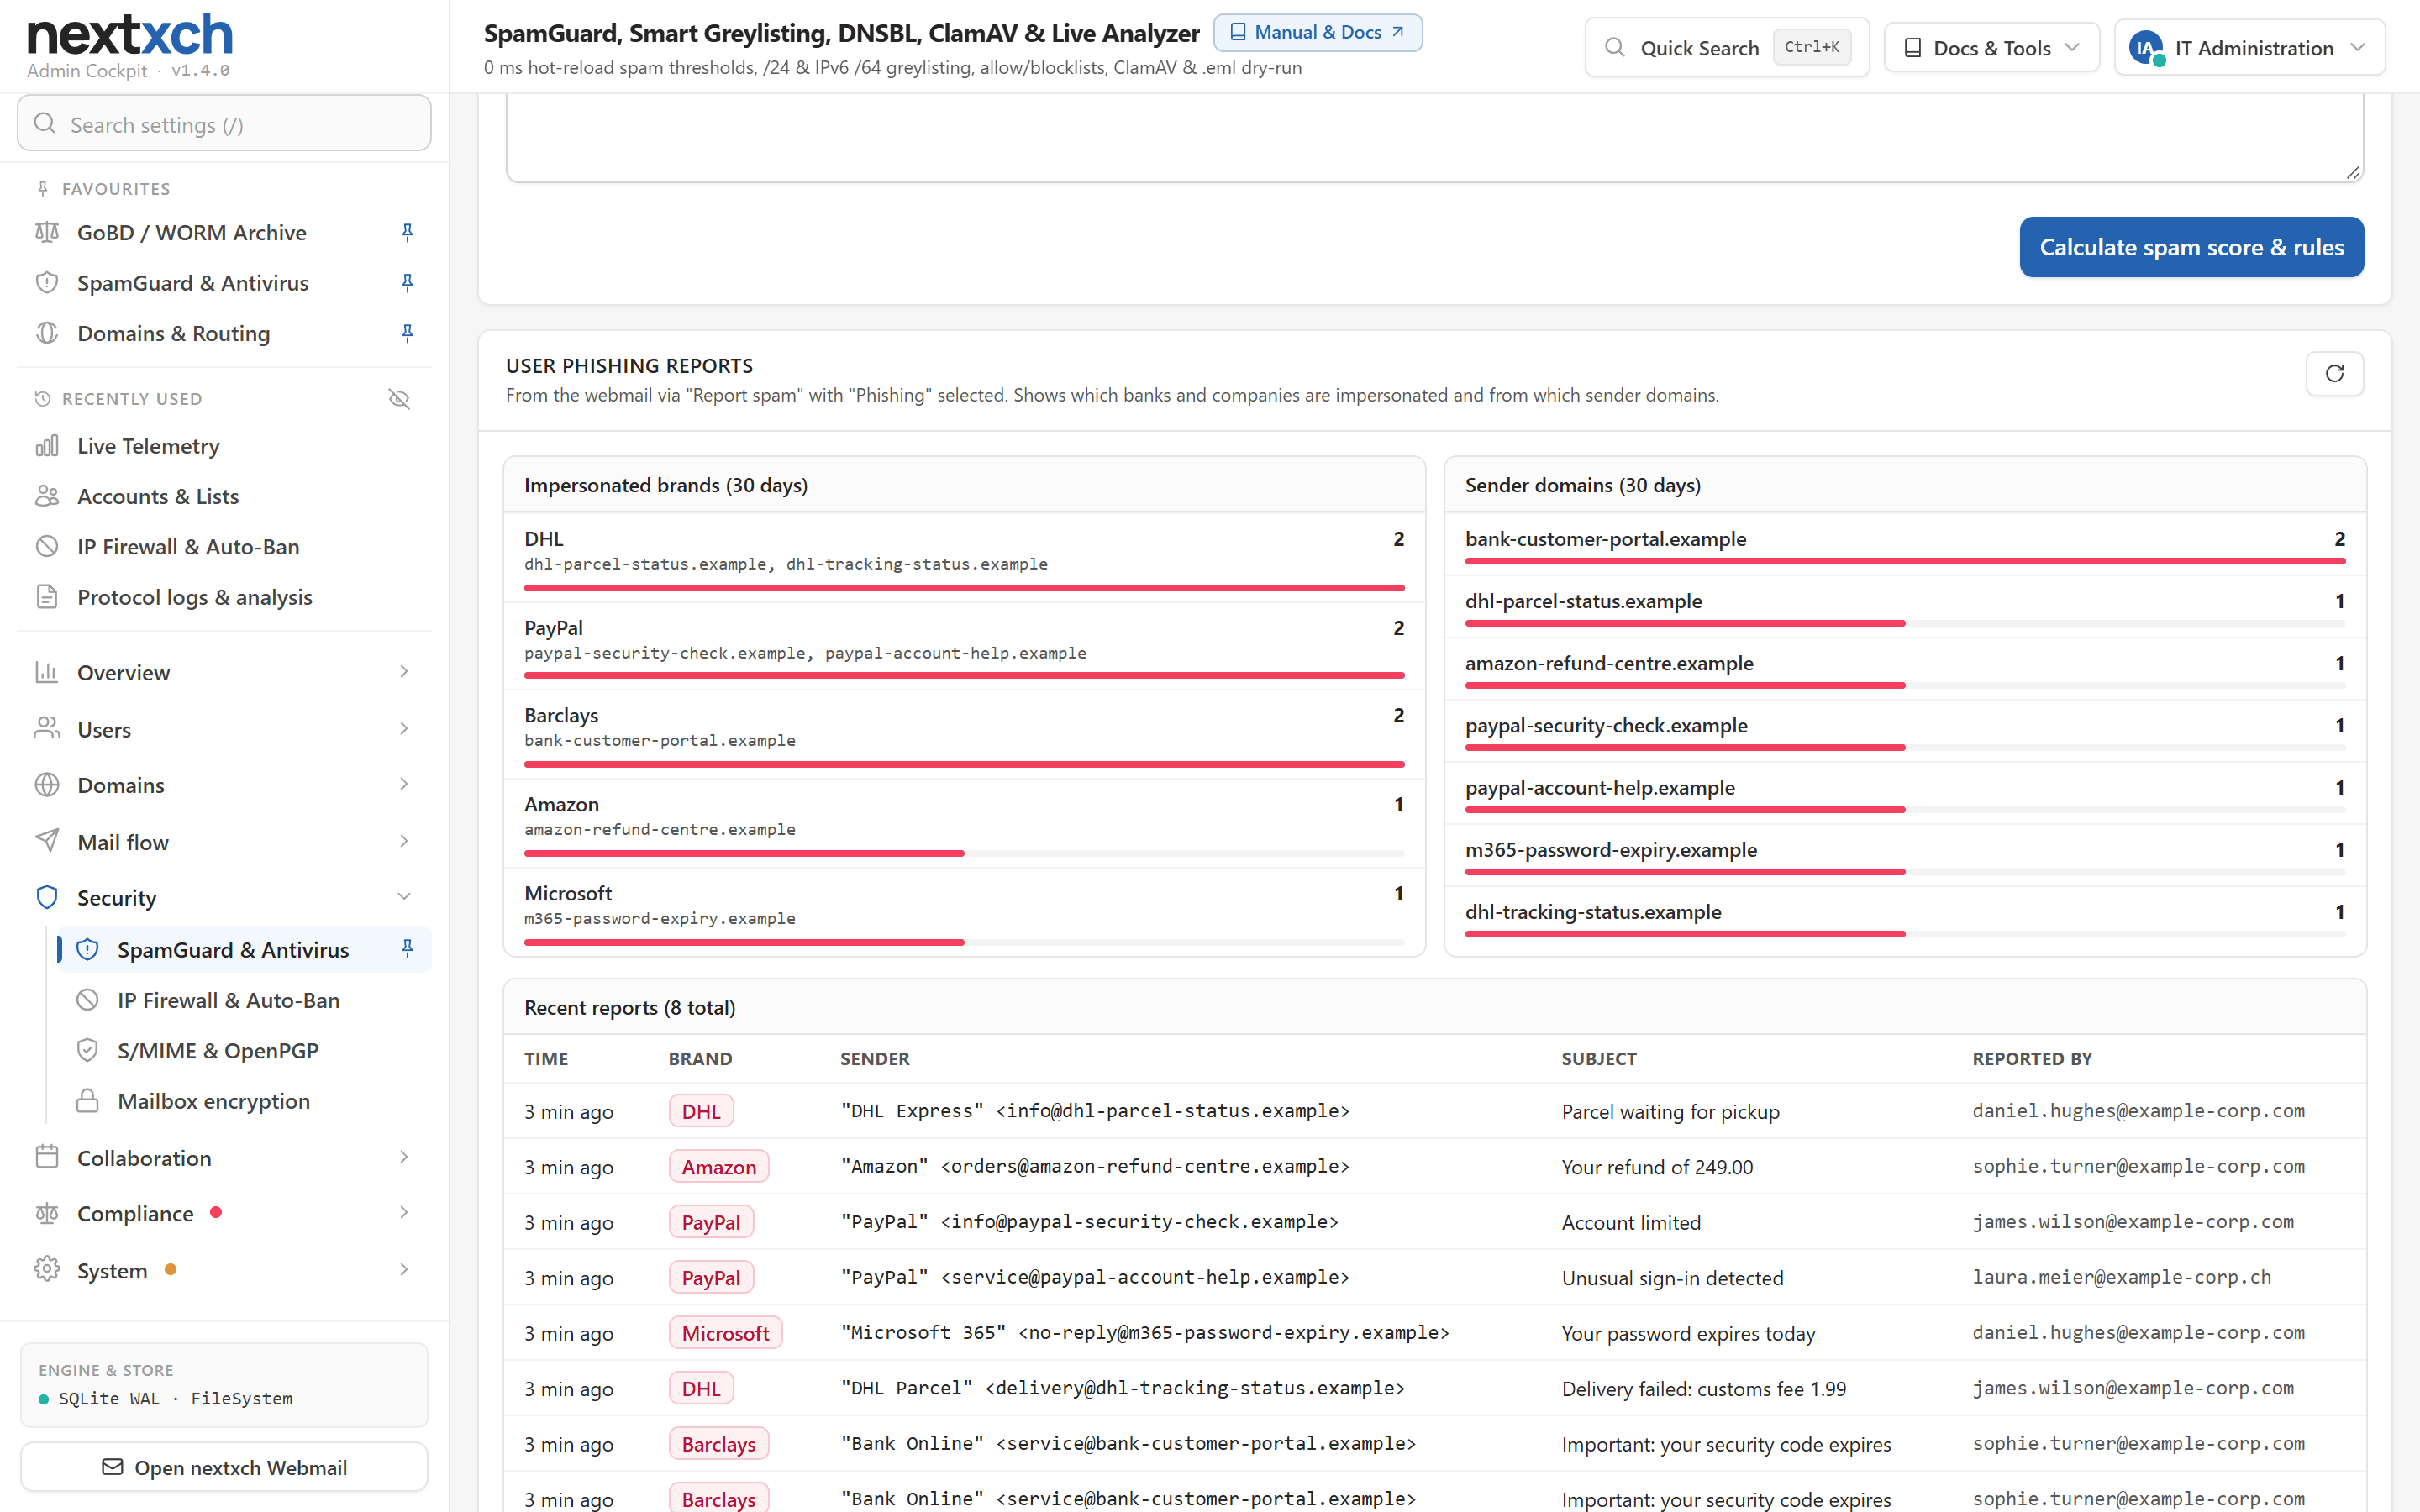
Un clic nella Webmail mostra un verdetto e i risultati (mittente, reply-to, link, SPF/DKIM/DMARC). "Segnala spam" chiede se si tratta di spam o phishing e quale banca o azienda viene impersonata. Gli amministratori vedono tutte le segnalazioni di phishing per marchio e dominio mittente.
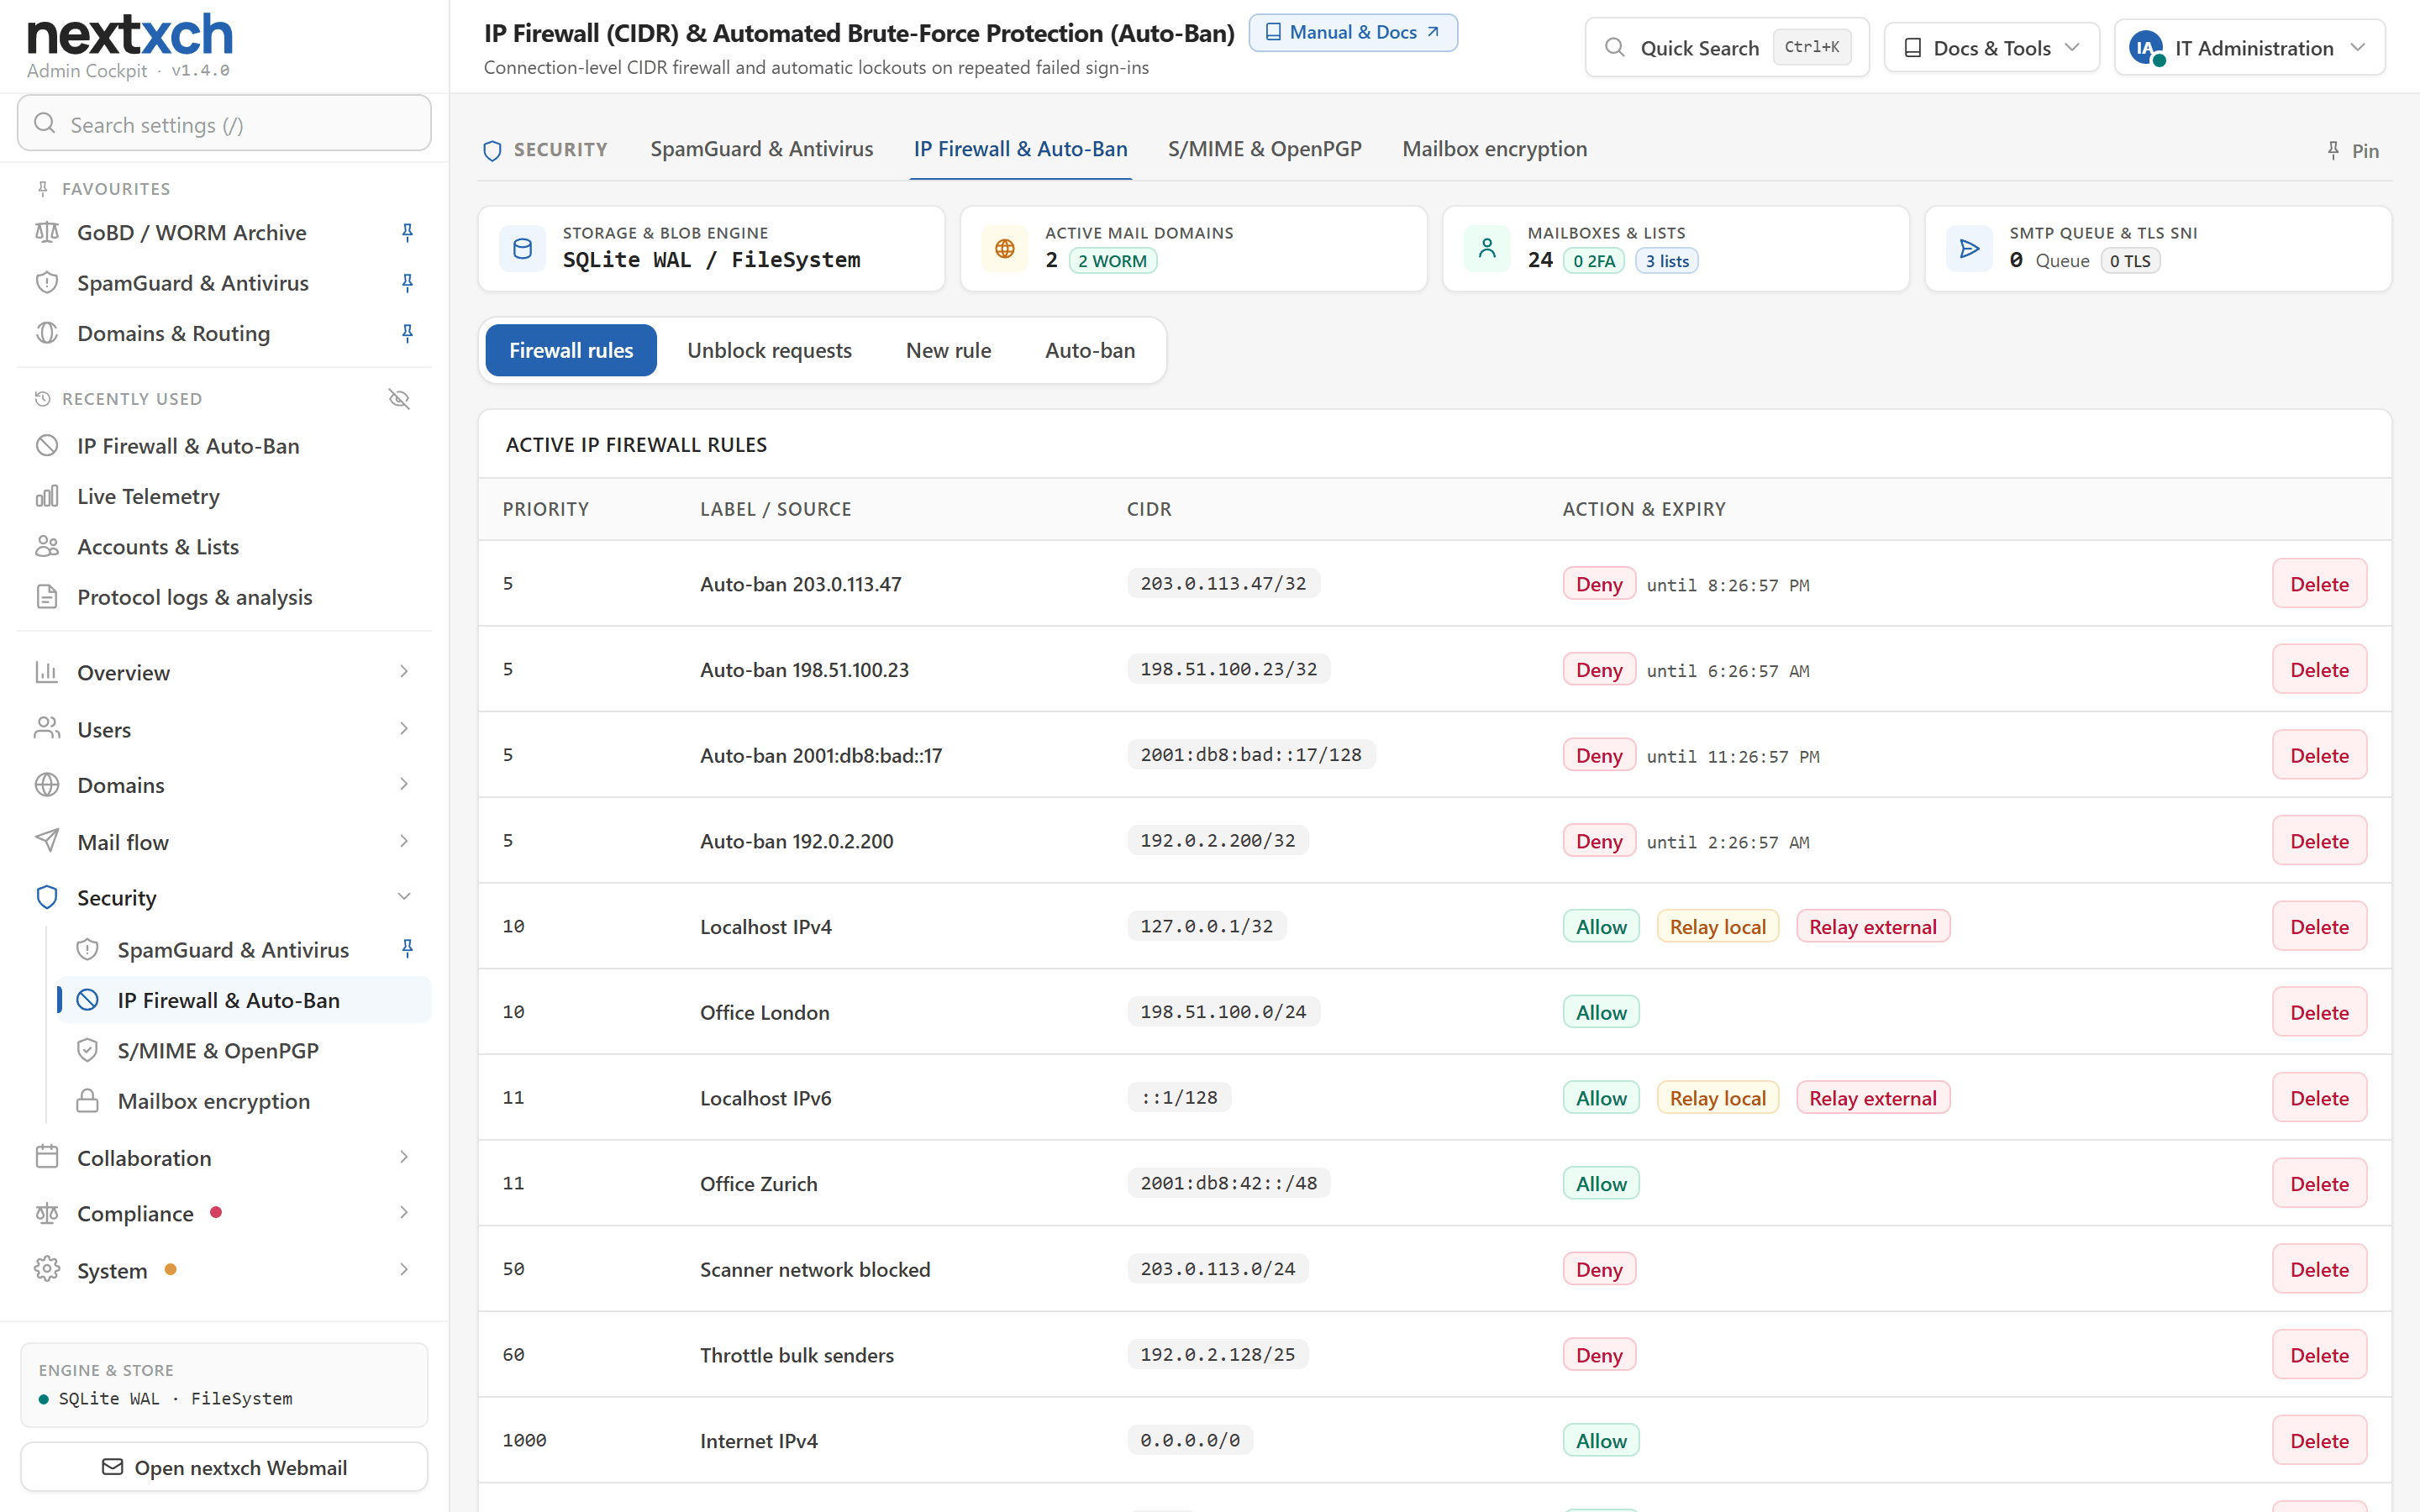
Richieste self-service di sblocco IP
Il rifiuto SMTP contiene un link a un modulo di richiesta di sblocco. nextxch verifica automaticamente PTR/FCrDNS, MX e SPF, conferma l'indirizzo e-mail del richiedente e sottopone la richiesta all'amministratore per l'approvazione o il rifiuto.
Webmail su nomi host dei clienti
Webmail sui nomi host mail. o webmail. di ogni dominio cliente. Ogni nome host riceve un proprio certificato Let's Encrypt, in modo che il certificato non riveli altri domini dei clienti.
Immagini esterne bloccate in modo trasparente
Le immagini esterne bloccate vengono elencate con i loro indirizzi, così gli utenti vedono da dove un messaggio caricherebbe contenuti. Per mittenti e domini attendibili le immagini possono sempre essere caricate, tranne quando SPF o DMARC falliscono.
Admin Cockpit più chiaro e rafforzato
Sotto-schede in tutte le pagine di amministrazione invece di lunghe pagine a scorrimento, layout compatto e icone SVG invece di emoji. Header di sicurezza (CSP, HSTS) in tutta l'applicazione e rendering delle e-mail in sandbox.