NIS2 · EU 2022/2555 · GDPR · GoBD · سيادة بيانات بنسبة 100%
NIS2 وGDPR & GoBD: ضوابط برمجية قابلة للتحقق بدلًا من الوعود على الشرائح
يقع البريد الإلكتروني والتقويمات ودفاتر العناوين في صميم استمرارية الأعمال وعمليات تدقيق NIS2 وتفتيشات GDPR. يجمع nextxch بين سيادة الاستضافة الذاتية بنسبة 100% (دون أي تعرض لقانون CLOUD Act الأمريكي) وطبقة تحكم مدمجة للامتثال: مصادقة متعددة العوامل إلزامية عبر Passkey/TOTP، وفحص يومي للسلامة باستخدام SHA-256، وملفات حوادث CSIRT من 3 مراحل (24 ساعة/72 ساعة/30 يومًا)، وتصدير CycloneDX SBOM، وأتمتة المواد 15/17/20 من GDPR، والاحتفاظ وفق GoBD WORM.
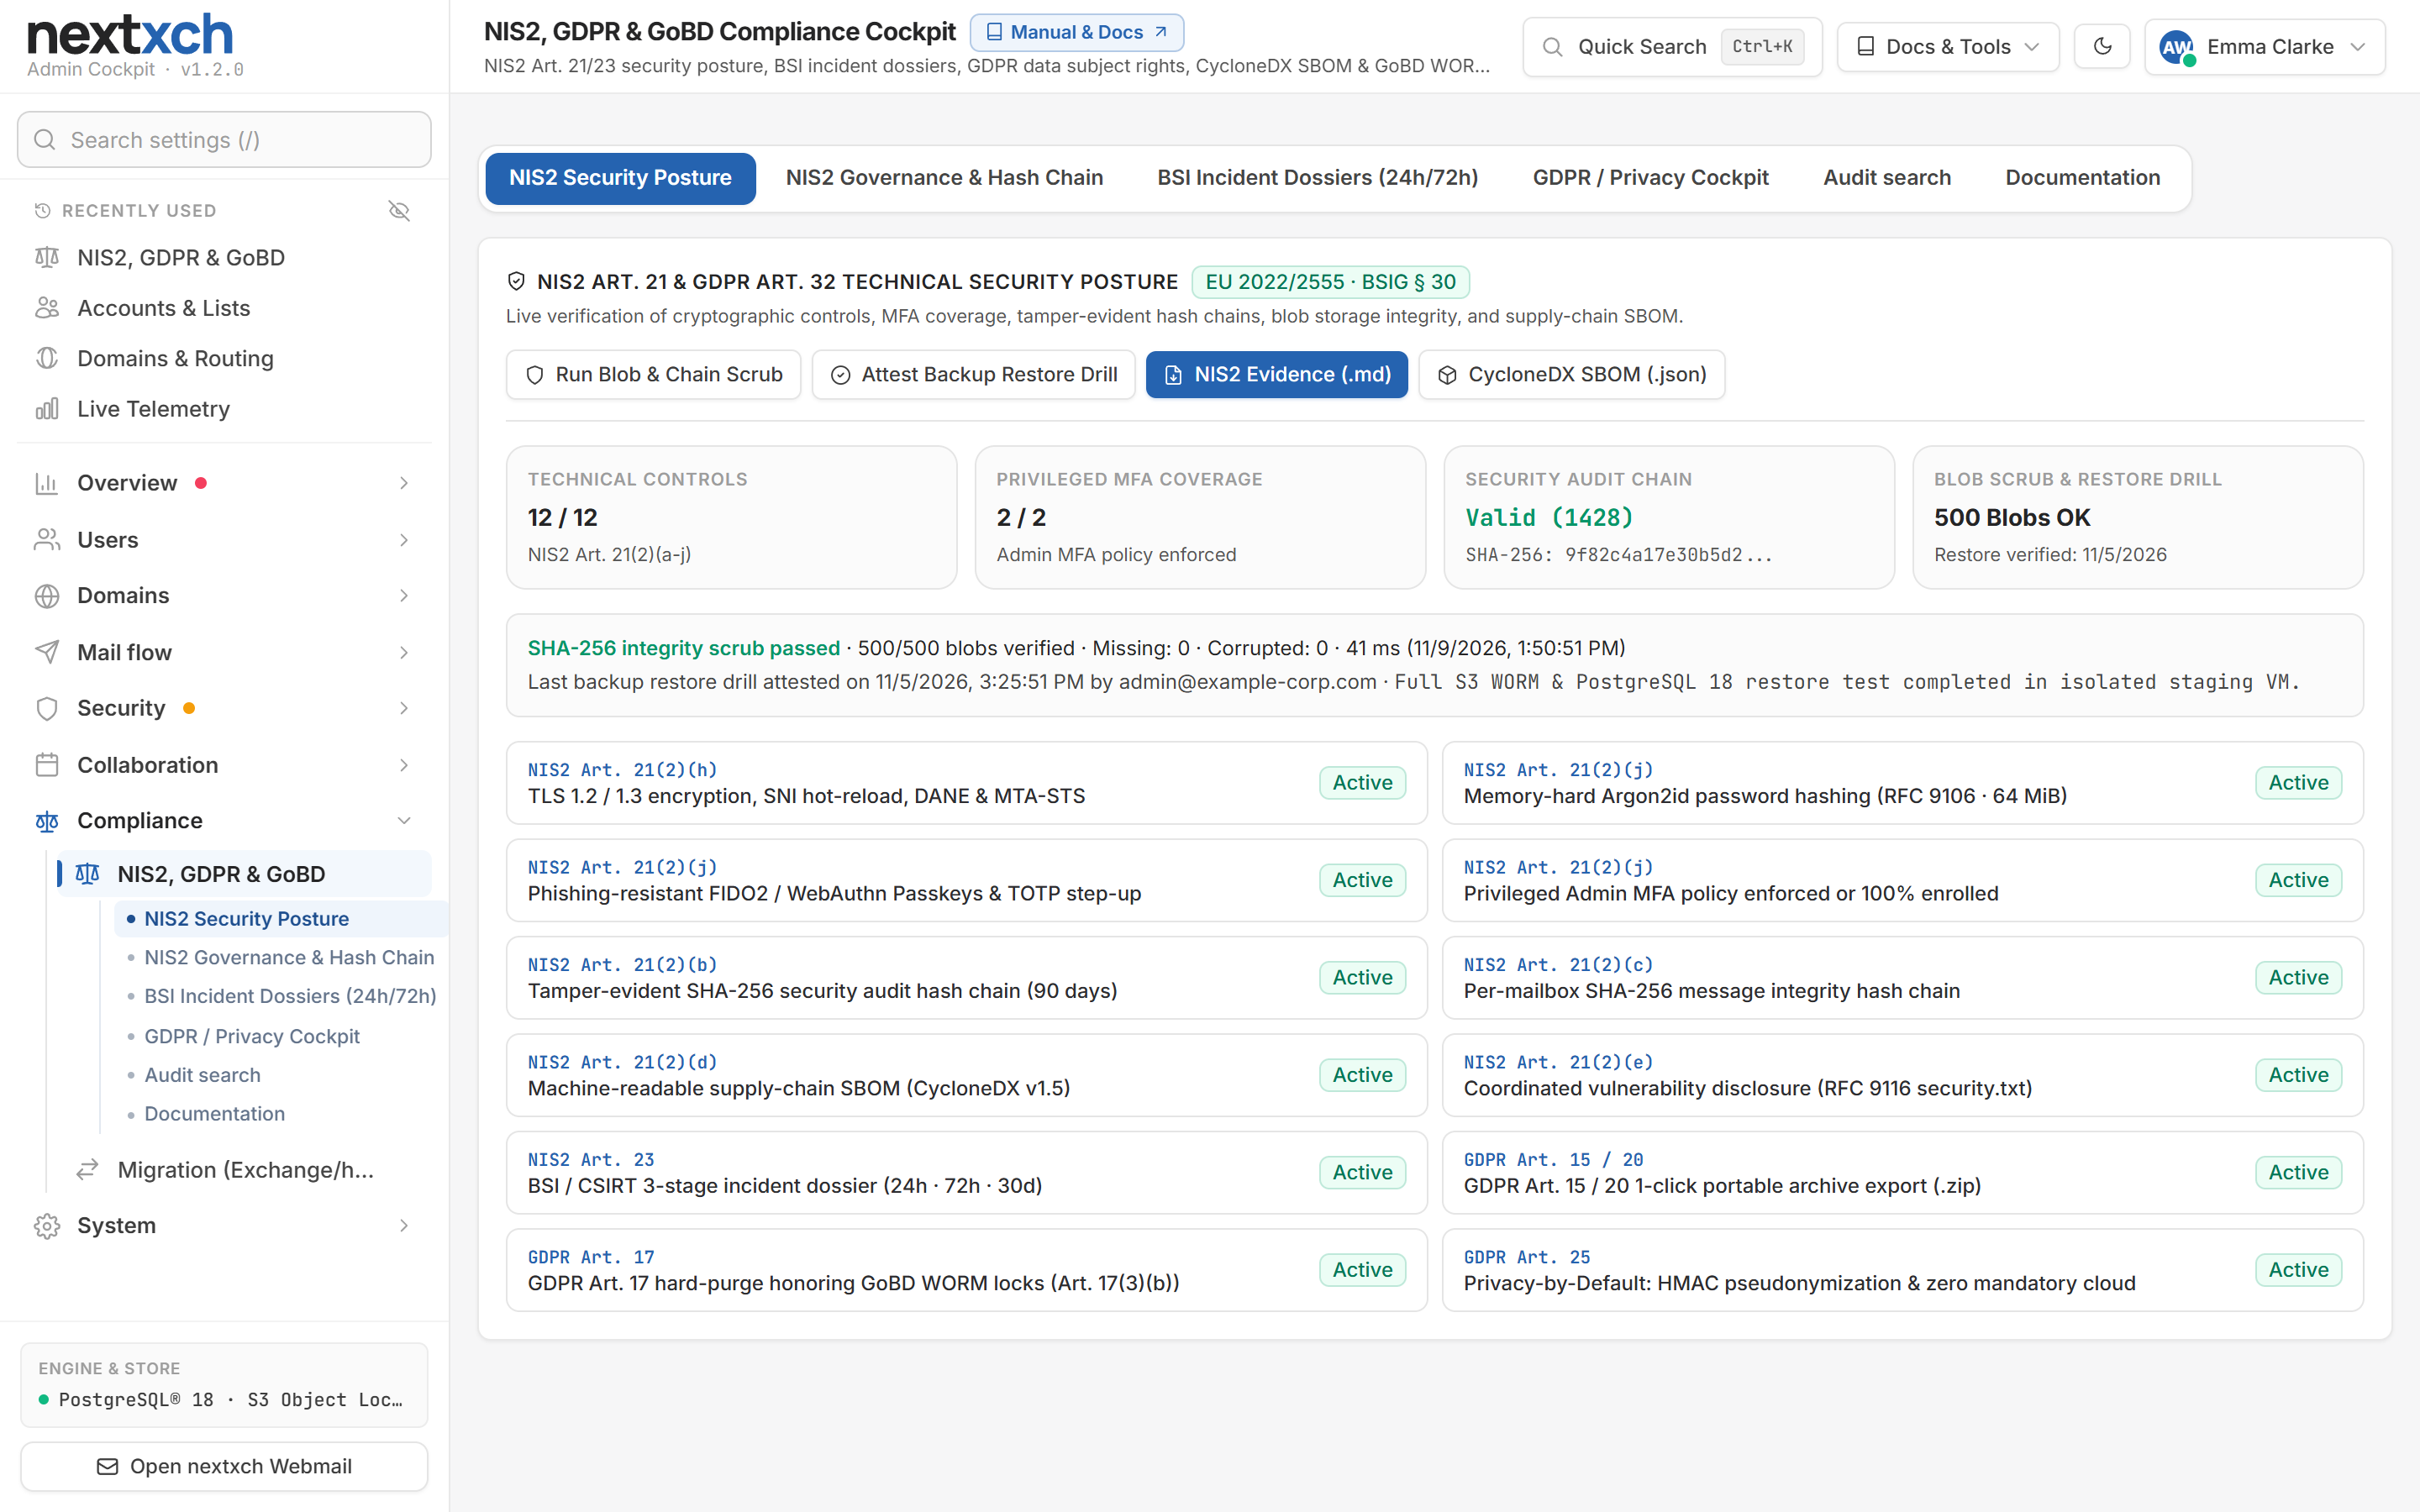
لوحة امتثال مدمجة لـ NIS2 وGDPR & GoBD من 5 علامات تبويب
تحقق مباشر من جميع الضوابط التقنية الاثني عشر وفق NIS2 المادة 21(2)، ومولّد ملفات حوادث CSIRT من 3 مراحل (24 ساعة/72 ساعة/30 يومًا)، وCycloneDX SBOM، واللائحة العامة لحماية البيانات المادة 15/17/20، وأرشيف GoBD WORM لمدة 10 سنوات.
لا اعتماد على سحابات دول ثالثة
سيادة رقمية بنسبة 100%: من تخزين الكائنات الثنائية حتى إشعارات الأجهزة المحمولة
تظل الحزم السحابية التي تديرها شركات أمريكية معرضة لمخاطر قانونية تتجاوز الحدود الإقليمية (US CLOUD Act وFISA 702) ولسلاسل معقدة من المعالجين الفرعيين، حتى عند استضافتها في مناطق داخل الاتحاد الأوروبي. يزيل nextxch التعرض لدول ثالثة بحكم التصميم:
مستضاف ذاتيًا بنسبة 100% وجاهز للعزل التام (Air-Gap)
يعمل على خوادمكم المادية الخاصة، أو لدى مزودي استضافة سحابية أوروبيين (Hetzner وnetcup وIONOS وOVHcloud)، أو في شبكات معزولة تمامًا (Air-Gap). ملف تنفيذي واحد مكتفٍ ذاتيًا دون أي نصوص برمجية أو خطوط أو CAPTCHA أو شبكات CDN خارجية.
تطبيق سيادي لنظامي iOS وAndroid (دون تمرير المحتوى)
يتصل تطبيق nextxch الأصلي للأجهزة المحمولة مباشرةً بخادمكم عبر TLS. لا يمر أي محتوى للرسائل عبر Firebase (FCM) أو وسطاء إشعارات تابعين لجهات خارجية، مع حماية بالقفل الحيوي (Face ID / بصمة الإصبع) ودرع خصوصية في مبدّل التطبيقات.
تشفير Zero-Knowledge أثناء التخزين وS/MIME + PGP
يشفّر اختياريًا كل صندوق بريد أثناء التخزين بمفاتيح AES-256-GCM لكل حساب، إلى جانب S/MIME وOpenPGP وWeb Key Directory (WKD) وDANE TLSA وMTA-STS المدمجة.
لا تسرّب للبيانات عبر سحابة Microsoft®
يجلب Outlook® الجديد لـ Windows وOutlook.com صناديق بريد IMAP عبر خوادم Microsoft®، فينتهي الأمر ببيانات الاعتماد والبريد هناك. يكتشف nextxch عمليات تسجيل الدخول هذه عبر IMAP وPOP3 وSMTP وActiveSync®، ويعرضها لكل حساب ونطاق في لوحة الإدارة، ويحظرها إن رغبتم حسب النطاق أو على مستوى الخادم بأكمله، مع شرح واضح في تطبيق البريد. في كل المستويات.
التوجيه (EU) 2022/2555 Art. 21(2) · BSIG Sec. 30
جميع متطلبات NIS2 Art. 21(2) العشرة: مرتبطة 1:1 بوحدات فعلية
تُلزم المادة 21(2) من توجيه NIS2 الأوروبي الجهات الأساسية والمهمة بعشرة مجالات محددة لإدارة مخاطر الأمن السيبراني. يرتبط كل صف أدناه مباشرةً بشيفرة ونقاط نهاية متوفرة فعليًا في nextxch:
التفويض القانوني (NIS2 / BSIG)
التطبيق التقني في nextxch
نقطة النهاية / الوحدة القابلة للتحقق
Art. 21(2)(a) · BSIG Sec. 30(1) سياسات تحليل المخاطر وأمن أنظمة المعلومات
مؤشر وضع NIS2 في الوقت الفعلي في لوحة الإدارة (pCompliance)، وسياسات قابلة للتكوين لجلسات الخمول والجلسات الدائمة في Webmail ولوحة الإدارة (بما في ذلك خيار البقاء متصلًا لمدة 90 يومًا)، وقواعد أمان IP، وسجل دائم لتسجيلات الدخول مع GeoIP دون اتصال، وحالة حوكمة قابلة للتحقق.
GET /api/admin/compliance/overview · SessionActivityService
Art. 21(2)(b) · BSIG Sec. 30(2) معالجة الحوادث واكتشافها واحتواؤها
منشئ ملفات حوادث BSI/CSIRT من 3 مراحل (24 ساعة و72 ساعة و30 يومًا) يربط بين محاولات تسجيل الدخول الفاشلة، وعناوين IP المحظورة، وبلاغات التصيد الاحتيالي من المستخدمين، وسجلات التدقيق، مع Campaign Vacuum Sweep لحذف موجات التصيد المكتشفة بأثر رجعي من جميع صناديق البريد.
POST /api/admin/compliance/incidents · ActiveSpamDefense
Art. 21(2)(c) · BSIG Sec. 30(3) استمرارية الأعمال وإدارة النسخ الاحتياطية والتعافي من الكوارث
عنقدة نشط-نشط على PostgreSQL® 18 أو Microsoft® SQL Server® دون أي اعتماد على Redis، وتجاوز فشل DNS مدمج (Hetzner وCloudflare)، واستجابات SMTP 4xx مؤقتة أثناء انقطاع التخزين بدلًا من فقدان البريد، ونسخ احتياطي تزايدي مشفّر للبيانات (AES-256-GCM) إلى وجهات محلية أو SMB أو S3 مع Object Lock وتحقق تلقائي، ونسخ احتياطي للإعدادات مع نسخة قبل كل تحديث، واستعادة على الأجهزة المجردة (bare-metal) عند التشغيل الأول، وGitOps YAML تصريحي (nextxch-cli config export/apply)، وإثبات تدريبات استعادة النسخ الاحتياطية.
POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode
Art. 21(2)(d) · BSIG Sec. 30(4) أمن سلسلة التوريد وقائمة مكونات البرمجيات (SBOM)
إنشاء قائمة مكونات برمجيات (SBOM) بصيغة CycloneDX v1.5 JSON قابلة للقراءة آليًا أثناء التشغيل لجميع التجميعات المحمّلة، ومجاميع تحقق SHA-256 علنية لكل ملف إصدار، وملف تنفيذي .NET مكتفٍ ذاتيًا مطوّر من الصفر دون بيئات تشغيل PHP/Node، إضافةً إلى إيداع اختياري للشيفرة المصدرية في ألمانيا.
GET /api/admin/compliance/sbom · SHA256SUMS.txt
Art. 21(2)(e) · BSIG Sec. 30(5) الأمن في اقتناء أنظمة الشبكات والمعلومات وتطويرها وصيانتها (CVD)
بيان RFC 9116 قابل للتكوين من قبل المسؤول (/.well-known/security.txt)، وإفصاح منسق عن الثغرات (هدف الفرز < 24 ساعة، والإصلاح العاجل للثغرات الحرجة < 48 ساعة)، وسياسة Content-Security-Policy صارمة (default-src 'self')، وتحديثات في المكان بنقرة واحدة يُتحقق منها عبر SHA-256.
GET /.well-known/security.txt · SystemUpdateService
Art. 21(2)(f) · BSIG Sec. 30(6) السياسات والإجراءات لتقييم فعالية تدابير إدارة مخاطر الأمن السيبراني
فاحص سلامة مجدول يوميًا وعند الطلب (Nis2IntegrityHostedService) يتحقق من الكائنات الثنائية .eml المخزنة مقابل ملخصات SHA-256، ويتحقق من صحة سلسلة تجزئة التدقيق التشفيرية عبر صناديق البريد، إلى جانب تحليل مرئي لـ DMARC/TLS-RPT، وفحوصات خارجية للمنافذ وFCrDNS وDANE، وتصدير OpenTelemetry.
POST /api/admin/compliance/scrub · /api/compliance/verify-chain
Art. 21(2)(g) · BSIG Sec. 30(7) ممارسات النظافة السيبرانية الأساسية وقدرة المستخدمين على مقاومة التصيد الاحتيالي
بيئة عزل متعددة المراحل للمرفقات وحماية عميقة للملفات (فحص Magic Bytes، وتفكيك Office VBA/XLM/Follina، وفحص PDF /JavaScript & /Launch، وإزالة تشويش HTML Smuggling، والبحث عن SHA-256 بما يتوافق مع GDPR)، وتعقيم المحتوى وإعادة بنائه (CDR)، ودفاع فعّال ضد البريد العشوائي والتصيد الاحتيالي والتصيد عبر رموز QR (فحص حمولة QR، واكتشاف مصائد النقر، ومكافحة انتحال النطاقات المحلية دون أي نتائج إيجابية خاطئة لدى مزودي خدمات البريد الشرعيين)، وHuman Gatekeeper، ومعاينة معزولة في Webmail.
Art. 21(2)(h) · BSIG Sec. 30(8) السياسات والإجراءات المتعلقة باستخدام التشفير
TLS 1.2/1.3 على جميع المنافذ مع SNI ACME بزمن 0 ms، وDANE/TLSA (RFC 7672)، وMTA-STS (RFC 8461)، وDual-DKIM متزامن (Ed25519 + RSA-2048)، وتشفير Zero-Knowledge أثناء التخزين لكل صندوق بريد (AES-256-GCM)، وS/MIME وOpenPGP مدمجان في Webmail (بما في ذلك WKD)، ومشاركة ملفات مشفرة بـ AES-256-GCM.
Art. 21(2)(i) · BSIG Sec. 30(9) أمن الموارد البشرية وسياسات التحكم في الوصول وإدارة الأصول
RBAC متعدد المستأجرين (ServerAdmin وTenantAdmin وDomainAdmin وComplianceAuditor غير القادر على التعديل إطلاقًا)، وسياسات دقيقة لظهور قائمة العناوين العامة (GAL) والغرف، وKerberos SSO، وOIDC، وإلغاء التوفير الآلي عبر SCIM 2.0، وOAuth 2.1، ومفاتيح API smk_ مقيّدة بنطاقات CIDR، وجرد للأجهزة، وكلمات مرور تطبيقات لكل جهاز قابلة للإلغاء.
HttpAuthHelper · ScimSupport · ApiScopeService
Art. 21(2)(j) · BSIG Sec. 30(10) استخدام المصادقة متعددة العوامل (MFA) أو حلول المصادقة المستمرة
سياسات مصادقة متعددة العوامل إلزامية قابلة للفرض تقنيًا للمسؤولين (RequireAdminMfa مع حماية من الإقفال الذاتي) وللمستخدمين (RequireUserMfa)، ومفاتيح مرور WebAuthn/FIDO2 مقاومة للتصيد عند تسجيل الدخول إلى Webmail ولوحة الإدارة معًا، وTOTP (RFC 6238)، وتجزئة Argon2id (64 MiB)، إضافةً إلى تسجيل الدخول بالبريد الإلكتروني أو اسم المستخدم أو DOMAIN\user.
PUT /api/admin/session-policy · Passkeys · TOTP
سير عمل الإبلاغ وفق NIS2 Art. 23 · BSIG Sec. 32
ملفات حوادث CSIRT / BSI من 3 مراحل: 24 ساعة · 72 ساعة · 30 يومًا
أثناء حادث نشط، يتعذر الالتزام بالمهلة القانونية للإنذار المبكر البالغة 24 ساعة عندما يضطر المهندسون إلى جمع سجلات نصية متفرقة يدويًا. تجمع لوحة الإدارة في nextxch بيانات القياس المنظمة في ملف من 3 مراحل يخضع لموافقة بشرية خلال ثوانٍ:
المرحلة 1 · خلال 24 ساعة
الإنذار المبكر (Art. 23(4)(a))
يسجّل وقت الاكتشاف، وتصنيف الخطورة، والسبب المشتبه به (خبيث أو غير قانوني)، والتأثير المحتمل العابر للحدود، مع تعبئة مسبقة بالارتفاعات المترابطة في محاولات تسجيل الدخول الفاشلة، وعناوين IP المحظورة تلقائيًا، وبلاغات التصيد الاحتيالي.
المرحلة 2 · خلال 72 ساعة
الإخطار بالحادث ومؤشرات الاختراق (Art. 23(4)(b))
يضيف مؤشرات الاختراق (IoCs)، والحسابات والبروتوكولات المتأثرة، ونتائج التحقق المباشر من سلامة الكائنات الثنائية وسلسلة التجزئة عبر SHA-256، وإجراءات الاحتواء المتخذة (إلغاء الجلسات، وفرض المصادقة متعددة العوامل، وCampaign Vacuum Sweep).
المرحلة 3 · خلال 30 يومًا
التقرير النهائي والسبب الجذري (Art. 23(4)(d))
يوثّق تحليل السبب الجذري، وإجراءات التخفيف التقنية الدائمة، والطوابع الزمنية الكاملة لكل مرحلة في ملف قابل للتدقيق بصيغة Markdown أو JSON، جاهز لمسؤول أمن المعلومات (CISO) ومجلس الإدارة وبوابة CSIRT/BSI الوطنية.
اللائحة (EU) 2016/679 (GDPR / DSGVO)
حقوق أصحاب البيانات وفق GDPR والخصوصية بحكم التصميم بنقرة واحدة
بدلًا من نصوص SQL مرتجلة وهشة عند وصول طلب من صاحب بيانات، تتوفر مسارات العمل الأساسية لـ GDPR مباشرةً في لوحة الإدارة وAccount Inspector والخدمة الذاتية في Webmail:
المادتان 15 و20 من GDPR: الوصول وقابلية نقل البيانات
أرشيف ZIP محمول وفق RFC بنقرة واحدة: يصدّر بيانات الحساب الوصفية (profile.json)، وجميع رسائل البريد الإلكتروني كملفات .eml وفق RFC 5322، والتقويمات (.ics)، وجهات الاتصال (.vcf)، وسجل تسجيلات الدخول، وإدخالات التدقيق في ملف ZIP محمول واحد.
الخدمة الذاتية للمستخدم والتصدير من قبل المسؤول: يمكن للمستخدمين تصدير أرشيفهم الخاص من إعدادات Webmail، ويمكن للمسؤولين إنشاء عمليات التصدير وفق المادتين 15/20 مباشرةً من نافذة الحساب أو من لوحة GDPR.
المواد 17 و25 و32 من GDPR: المحو والأسماء المستعارة والتدابير التقنية والتنظيمية
الحذف النهائي وفق المادة 17 مع احترام أقفال WORM القانونية: يحذف نهائيًا جميع عناصر صناديق البريد غير المقفلة والكائنات الثنائية (Blobs) غير المرجعية، مع الحفاظ الصارم على سجلات GoBD WORM والحجز القانوني (Legal Hold) الإلزامية وفقًا للمادة 17(3)(b) من GDPR.
تقليم آلي للسجلات واستخدام أسماء مستعارة عبر HMAC بمفتاح: تقليم آلي وفق مدة الاحتفاظ لتتبعات الرسائل (14 يومًا افتراضيًا) وسجلات تسجيل الدخول (90 يومًا افتراضيًا)، وعمليات بحث GeoIP دون اتصال، واستبدال الرموز بأسماء مستعارة عبر HMAC-SHA256 بمفتاح في فهرس البريد العشوائي التكيّفي.
لا أدوات تتبع ولا ملفات تعريف ارتباط على الصفحات العامة: تعمل صفحات الحجز العامة (/book/) والنماذج/فحص العملاء (/forms/) ومشاركة الملفات دون أي ملفات تعريف ارتباط للتتبع، ودون خطوط خارجية، وباستخدام رموز توقيت موقّعة بحلقة المفاتيح بدلًا من CAPTCHA تابعة لجهات خارجية.
nextxch Protect · NIS2 المادة 21(2)(c) · GoBD
النسخ الاحتياطي والتصدير الإثباتي والاستعادة: قابلة للتحقق، لا مجرد ادعاء
تشترط NIS2 صراحةً إدارة النسخ الاحتياطي، وتشترط GoBD عدم قابلية التغيير وإمكانية التتبع، وتشترط المحاكم والمدققون مستندات يمكن إثبات أنها لم تُعدَّل. يغطي nextxch Protect الجانب التقني داخل الخادم:
تصدير EML بقيمة إثباتية
ملفات .eml الأصلية مع ترويسات SHA-256 في ملف ZIP مع بيان (manifest) وتوقيع Ed25519، على سبيل المثال للمحكمة أو لتدقيق ضريبي أو لتحقيق داخلي. يتحقق المستلمون دون اتصال بالإنترنت باستخدام nextxch-cli export verify؛ ويُكتشف أي تغيير في أي ملف. يُسجَّل كل تصدير في سجل التدقيق. التصدير بدءًا من Business، والتحقق في كل المستويات.
نسخ احتياطي مشفّر للبيانات مع Object Lock
تزايدي ومشفّر بـ AES-256-GCM إلى وجهات محلية أو SMB أو S3؛ ومع S3 Object Lock لا يستطيع حتى حساب مسؤول مخترق حذف النسخ الاحتياطية خلال فترة الاحتفاظ. جداول زمنية واحتفاظ وتحقق تلقائي؛ والفهرس قابل للقراءة دون خادم قيد التشغيل. بدءًا من Business.
الاستعادة من أرشيف GoBD
إعادة الرسائل من أرشيف GoBD أو من العناصر المحذوفة أو من نسخة احتياطية إلى صندوق البريد عند نقطة زمنية مختارة، وكذلك إلى صندوق بريد خلَف. يبقى الأرشيف دون تغيير: لا تُمَس قيمة التجزئة (hash) ولا فترة الاحتفاظ ولا الحجز القانوني (legal hold)، ويتم تخطي التكرارات، ويُسجَّل كل تشغيل. بدءًا من Business.
النسخ الاحتياطي للإعدادات والاستعادة على الأجهزة المجردة (bare-metal)
الإعدادات مع أسرار مشفّرة، ونسخة قبل كل تحديث، ومقارنة الفروق، واستعادة جزئية مع معاينة. يتولى التثبيت الجديد الإعدادات والبيانات عند التشغيل الأول؛ وتُسجَّل الخطوات ومحاولات الوصول المرفوضة في سجل التدقيق. الإعدادات في كل المستويات، والبيانات بدءًا من Business.
يظل مكان تخزين النسخ الاحتياطية، وعدد مرات التدرب على الاستعادة، ومَن يحتفظ بعبارة المرور، من قرار المشغّل ومسؤوليته. nextxch Protect في صفحة الميزات
بلا تجميل · حدود المسؤولية المشتركة
ما يفرضه nextxch برمجيًا وما يبقى من واجبات المشغّل
تضع وثائق الامتثال الموثوقة حدًا واضحًا لا لبس فيه بين ما يفرضه البرنامج، والحوكمة التشغيلية لمؤسستكم، وحالة الاعتماد من جهات خارجية:
يفرضه برنامج nextxch
مصادقة متعددة العوامل FIDO2/TOTP قابلة للفرض، وArgon2id، وTLS 1.3/DANE/MTA-STS، وDual-DKIM، وتشفير AES-256-GCM للبيانات المخزنة، وفاحص يومي لكتل SHA-256 وسلسلة تجزئة التدقيق، وSBOM بصيغة CycloneDX v1.5، وsecurity.txt وفق RFC 9116، ومُنشئ ملفات CSIRT لمهل 24h/72h/30d، وتصدير/حذف بيانات GDPR، وGoBD WORM مع التوثيق الإجرائي، إضافة إلى نسخ احتياطي مشفّر للبيانات ونسخ احتياطي للإعدادات وتصدير إثباتي موقّع.
الواجبات التنظيمية للمشغّل
تسجيل الجهة لدى السلطات الوطنية حيثما ينطبق ذلك، وسياسات ISMS على مستوى المؤسسة، ونسخ احتياطية مشفرة خارج الموقع مع تدريبات استعادة منتظمة، والأمن المادي للخوادم ومراكز البيانات، وتدريب الموظفين على التوعية، والمراجعة البشرية لتقارير الحوادث وتقديمها إلى CSIRT الوطني لديكم.
حالة الاعتماد الصادقة (v1.0.0)
لا توجد في قانون الاتحاد الأوروبي أي "شهادة برمجيات NIS2" قانونية. وحتى الإصدار v1.0.0، لم يُنشر بعد أي تقرير خارجي لاختبار الاختراق ولا شهادة تدقيق مكتملة وفق IDW PS 880 (التحضير لـ IDW PS 880 جارٍ لدى iqmeta GmbH). تتوفر لوحة الامتثال الكاملة بدءًا من Business (450 €/سنة لـ 250 صندوق بريد).
الأسئلة الشائعة حول NIS2 وGDPR وGoBD
هل يجعل تثبيت nextxch وحده المؤسسة متوافقة تلقائيًا مع NIS2؟
لا، وأي مورّد برمجيات يدّعي اعتماد NIS2 تلقائيًا وجاهزًا فهو يضللكم. يحكم NIS2 (التوجيه (EU) 2022/2555 وتطبيقاته الوطنية مثل المادتين 30 و32 من قانون BSIG الألماني) الجهة المشغّلة في واجباتها التقنية والتنظيمية معًا (التسجيل لدى السلطات، وحوكمة ISMS، وتدريب الموظفين، والنسخ الاحتياطية خارج الموقع، والأمن المادي). أما بالنسبة لطبقة البريد والعمل الجماعي، فيوفر nextxch طبقة التحكم التقنية الكاملة جاهزة للاستخدام: مصادقة متعددة العوامل إلزامية عبر FIDO2/TOTP، والتشفير أثناء النقل والتخزين، وفحص يومي للسلامة باستخدام SHA-256، وتصدير CycloneDX SBOM، وإثبات استعادة النسخ الاحتياطية، وملفات حوادث من 3 مراحل (24 ساعة/72 ساعة/30 يومًا).
هل يرسل nextxch ملفات الحوادث تلقائيًا إلى السلطات أو إلى سحابات خارجية؟
أبدًا. لا يجري nextxch أي اتصالات قياس عن بُعد إلى الشركة المصنّعة، ولا يرسل التقارير تلقائيًا إلى الخارج مطلقًا. يربط محرك ملفات BSI/CSIRT المدمج بين محاولات تسجيل الدخول الفاشلة المحلية، وحظر عناوين IP، وبلاغات التصيد الاحتيالي، وحالة سلسلة التدقيق على خادمكم، ليُنشئ مسودة منظمة لمدة 24 ساعة أو 72 ساعة أو 30 يومًا، يراجعها مسؤول أمن المعلومات (CISO) أو مسؤول حماية البيانات (DPO) لديكم ويعدّلها ويعتمدها ويصدّرها بصيغة Markdown أو JSON لتقديمها يدويًا.
كيف يوفّق nextxch بين حق المحو وفق GDPR (المادة 17) والاحتفاظ الضريبي القانوني (GoBD WORM)؟
من خلال امتثال حتمي للمادة 17(3)(b) من GDPR: يؤدي تنفيذ الحذف النهائي وفق GDPR إلى الحذف الفوري لجميع الرسائل والتقويمات وجهات الاتصال والجلسات غير المقفلة والكائنات الثنائية اليتيمة في التخزين، مع الحفاظ الصارم على السجلات الخاضعة لاحتفاظ WORM قانوني نشط أو لحجز قانوني (Legal Hold) حتى انتهاء قفل الاحتفاظ الخاص بها. ويُوثَّق العدد الدقيق لسجلات WORM المحتفظ بها في استجابة تدقيق الحذف.
هل تمرر إشعارات الأجهزة المحمولة محتوى البريد الإلكتروني عبر خوادم Google Firebase (FCM) أو Apple (APNs)؟
لا. يحافظ تطبيق nextxch الأصلي لنظامي iOS وAndroid على اتصال سيادي مباشر بخادم nextxch الخاص بكم، دون تمرير نصوص الرسائل أو مواضيعها السرية عبر وسطاء إشعارات سحابية أمريكية تابعة لجهات خارجية، معززًا بقفل التطبيق الحيوي (Face ID / Touch ID / بصمة الإصبع) ودرع خصوصية في مبدّل التطبيقات.
أي مستوى ترخيص يتضمن لوحة NIS2 وBSI وSBOM وGDPR؟
يتوفر الأمان التشفيري الأساسي (Argon2id وTLS 1.3 وDANE وMTA-STS وDual-DKIM و2FA/Passkeys وS/MIME وOpenPGP، إضافةً إلى تصدير ZIP وفق GDPR بالخدمة الذاتية للمستخدم) في جميع المستويات بما فيها Free. أما أرشفة GoBD WORM، والتشفير أثناء التخزين لكل صندوق بريد، وRBAC متعدد المستأجرين، وGitOps Config-as-Code، ولوحة الإدارة الكاملة لـ NIS2/BSI/GDPR، ودور ComplianceAuditor للقراءة فقط، فهي مضمّنة بدءًا من Business (من 2.40 € لكل صندوق بريد سنويًا) دون أي رسوم إضافية.