NIS2 · UE 2022/2555 · RGPD · GoBD · 100 % soberanía de datos
NIS2, RGPD y GoBD: controles verificables en el código en lugar de diapositivas
El correo electrónico, los calendarios y las libretas de direcciones son el núcleo de la continuidad del negocio, de las auditorías NIS2 y de las inspecciones RGPD. nextxch combina una soberanía 100 % autoalojada (sin exposición al US CLOUD Act) con un plano de control de cumplimiento integrado: MFA obligatoria con llave de acceso/TOTP, verificación diaria de integridad SHA-256, expedientes de incidentes CSIRT en 3 fases (24 h/72 h/30 d), exportación de SBOM CycloneDX, automatización de los Art. 15/17/20 del RGPD y retención GoBD WORM.
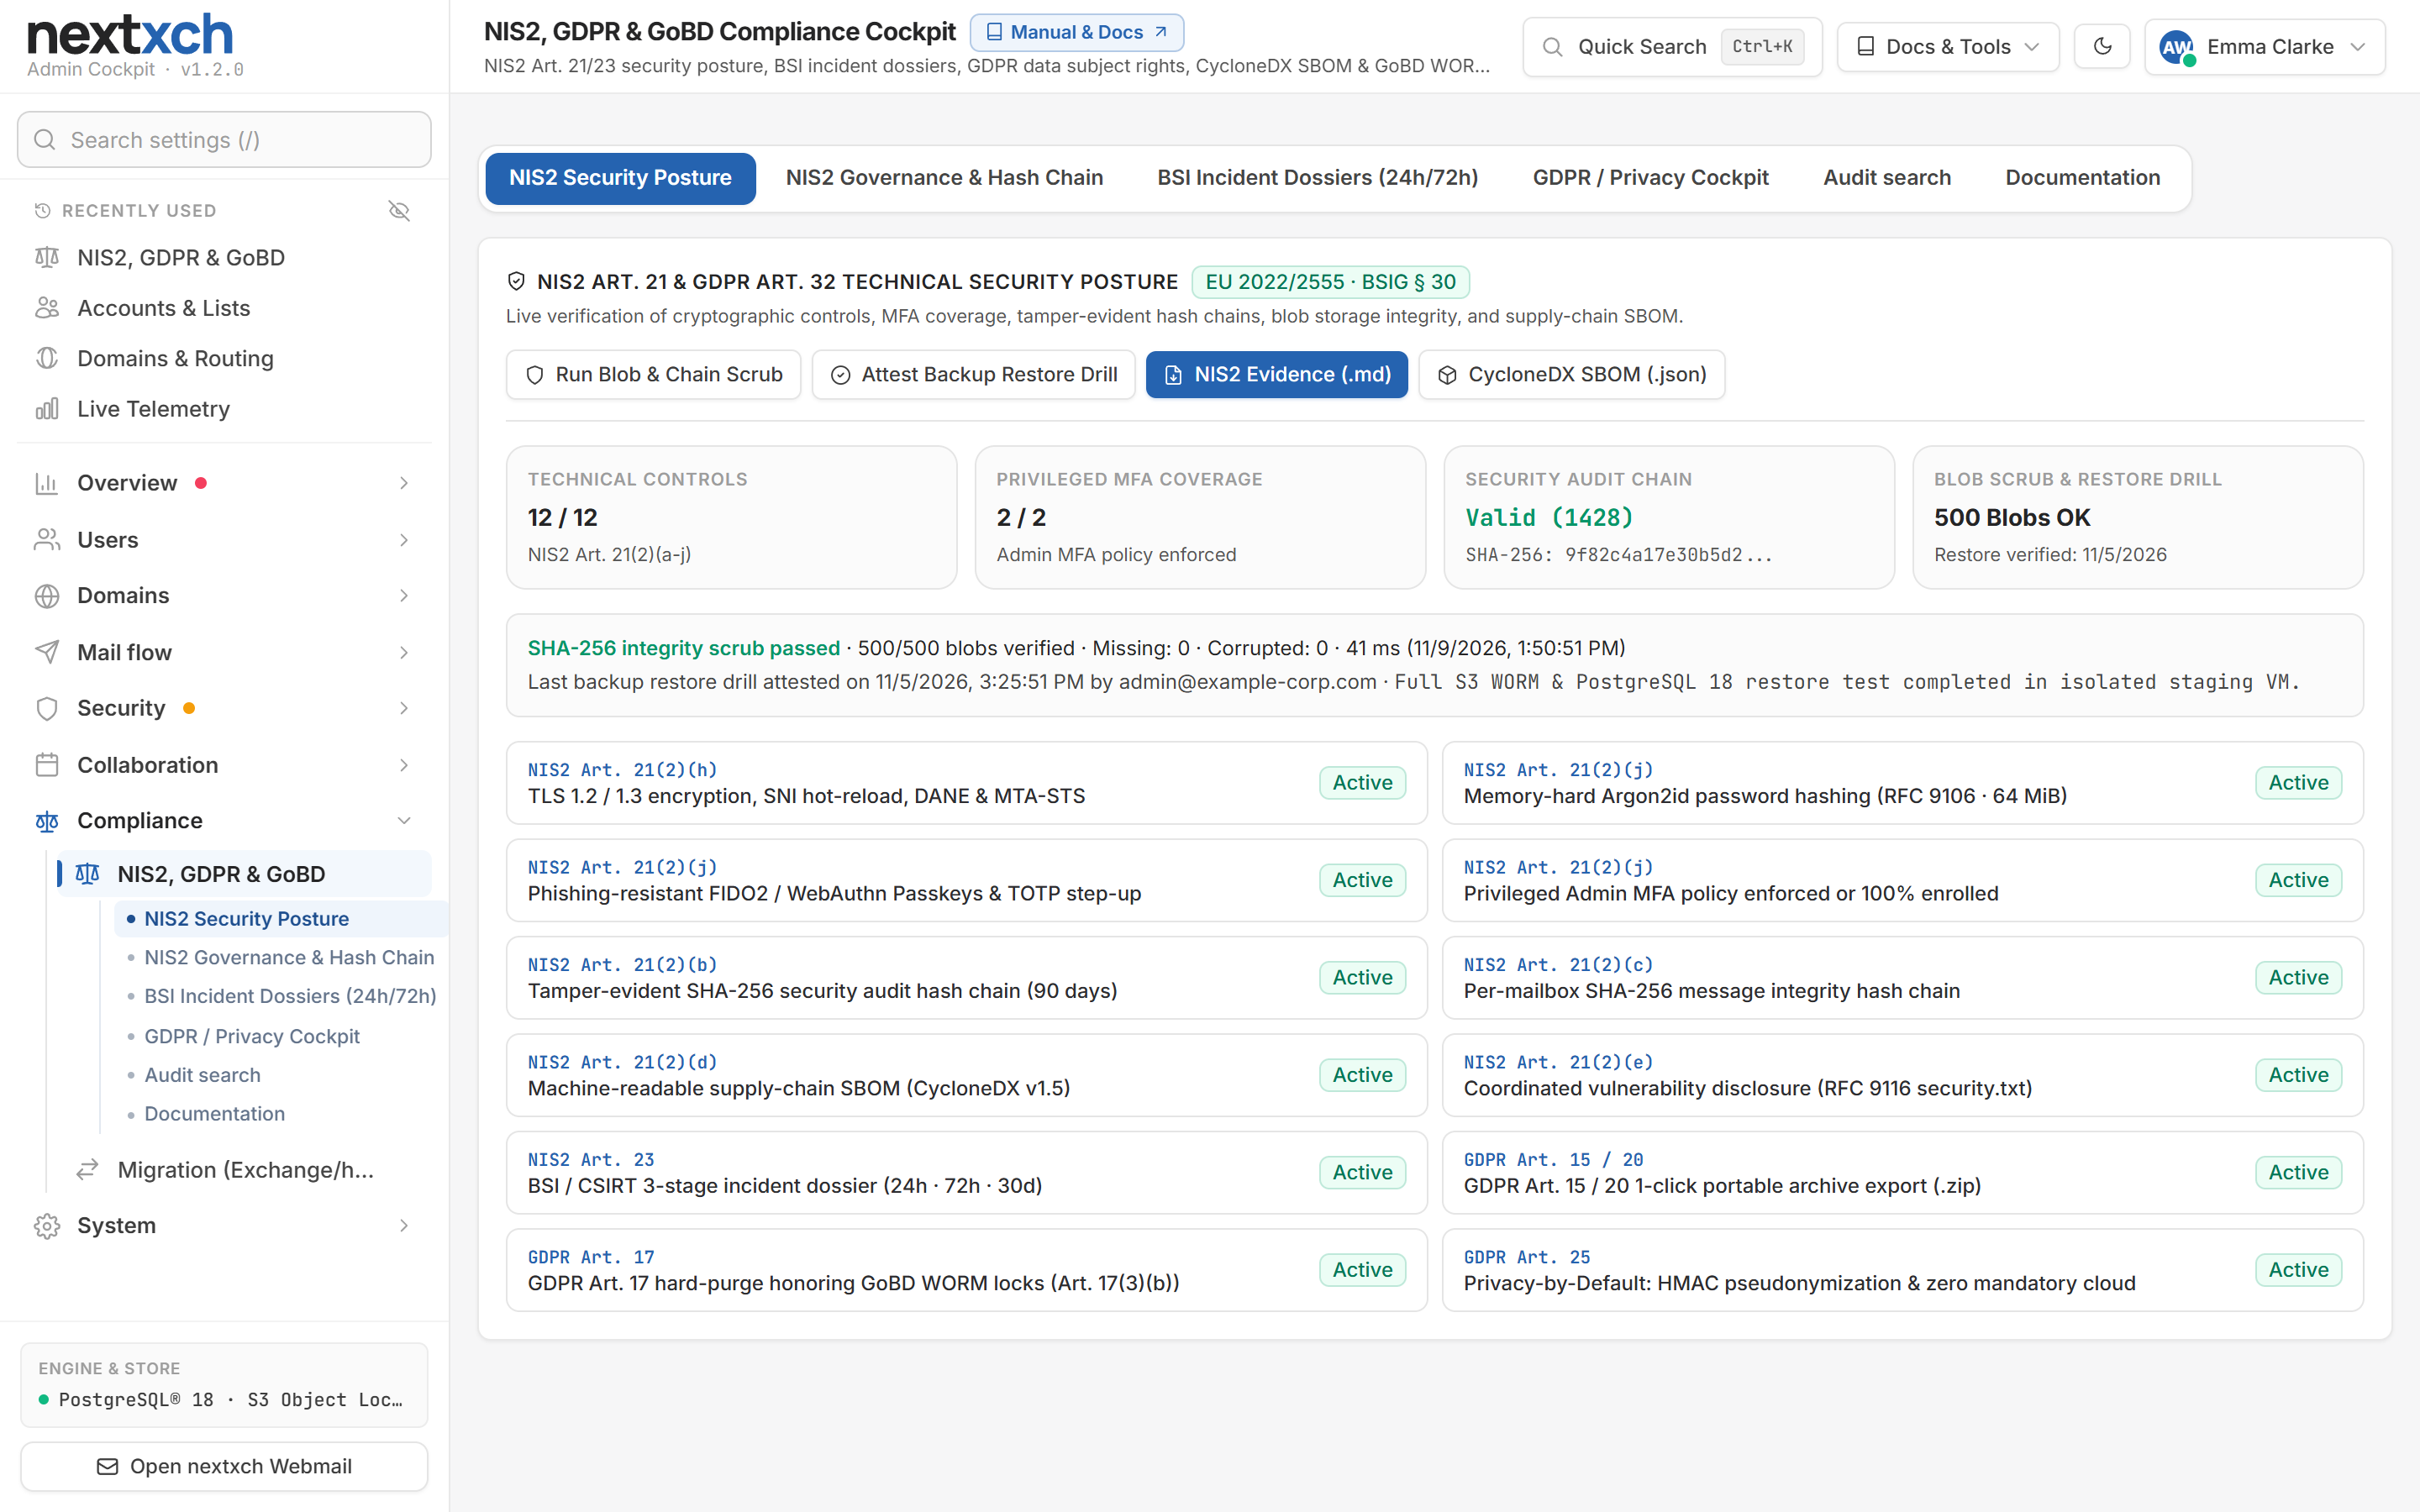
Cockpit de cumplimiento NIS2, RGPD y GoBD integrado con 5 pestañas
Verificación en vivo de los 12 controles técnicos según NIS2 Art. 21(2), generador de dosieres de incidentes CSIRT en 3 etapas (24 h/72 h/30 d), SBOM CycloneDX, RGPD Art. 15/17/20 y archivo GoBD WORM de 10 años.
Sin dependencia de nubes de terceros países
100 % soberanía digital: del almacenamiento de blobs a las notificaciones push móviles
Las suites en la nube operadas desde EE. UU. mantienen una exposición jurídica extraterritorial (US CLOUD Act, FISA 702) y complejas cadenas de subencargados, incluso cuando se alojan en regiones de la UE. nextxch elimina por diseño la exposición a terceros países:
100 % autoalojado y preparado para entornos aislados
Funciona en su propio hardware dedicado, en proveedores de nube europeos (Hetzner, netcup, IONOS, OVHcloud) o en redes aisladas. Un único binario autocontenido sin scripts externos, fuentes, CAPTCHA ni CDN.
App soberana para iOS y Android (sin retransmisión de contenido)
Nuestra app móvil nativa de nextxch se conecta directamente a su servidor mediante TLS. Ningún contenido de mensajes pasa por Firebase (FCM) ni por retransmisores push de terceros, con protección mediante bloqueo biométrico (Face ID / huella dactilar) y escudo de privacidad en el selector de apps.
Cifrado en reposo de conocimiento cero y S/MIME + PGP
Cifra opcionalmente cada buzón en reposo con claves AES-256-GCM por cuenta, junto con S/MIME, OpenPGP, Web Key Directory (WKD), DANE TLSA y MTA-STS integrados.
Sin fuga de datos a través de la nube de Microsoft®
El nuevo Outlook® para Windows y Outlook.com obtienen los buzones IMAP a través de servidores de Microsoft®, de modo que las credenciales y el correo acaban allí. nextxch detecta estos inicios de sesión en IMAP, POP3, SMTP y ActiveSync®, los muestra por cuenta y dominio en la administración y, si usted lo desea, los bloquea por dominio o en todo el servidor, con una explicación clara en la aplicación de correo. En todos los niveles.
Los 10 requisitos de NIS2 Art. 21(2): asignados 1:1 a módulos en producción
El artículo 21(2) de la Directiva NIS2 de la UE exige diez ámbitos concretos de gestión de riesgos de ciberseguridad para las entidades esenciales e importantes. Cada fila siguiente se corresponde directamente con código y endpoints ya disponibles en nextxch:
Mandato legal (NIS2 / BSIG)
Aplicación técnica en nextxch
Endpoint / módulo verificable
Art. 21(2)(a) · BSIG art. 30(1) Políticas de análisis de riesgos y de seguridad de los sistemas de información
Puntuación de postura NIS2 en tiempo real en el Admin Cockpit (pCompliance), políticas configurables de sesión inactiva y persistente para Webmail y Admin (incl. opción de mantener la sesión iniciada 90 días), reglas de seguridad por IP, historial persistente de inicios de sesión con GeoIP sin conexión y estado de gobernanza verificable.
GET /api/admin/compliance/overview · SessionActivityService
Art. 21(2)(b) · BSIG art. 30(2) Gestión, detección y contención de incidentes
Generador de expedientes de incidentes BSI/CSIRT en 3 fases (24 h, 72 h, 30 d) que correlaciona inicios de sesión fallidos, IP bloqueadas, informes de phishing de los usuarios y registros de auditoría, junto con Campaign Vacuum Sweep para purgar retroactivamente en todos los buzones las oleadas de phishing detectadas.
POST /api/admin/compliance/incidents · ActiveSpamDefense
Art. 21(2)(c) · BSIG art. 30(3) Continuidad del negocio, gestión de copias de seguridad y recuperación ante desastres
Clústeres activo-activo sobre PostgreSQL® 18 o Microsoft® SQL Server® sin ninguna dependencia de Redis, conmutación por error DNS integrada (Hetzner, Cloudflare), respuestas SMTP 4xx temporales durante caídas del almacenamiento en lugar de pérdida de correo, copia de seguridad de datos incremental y cifrada (AES-256-GCM) en destinos locales, SMB o S3 con Object Lock y verificación automática, copia de seguridad de la configuración con una versión antes de cada actualización, recuperación bare-metal en el primer inicio, GitOps YAML declarativo (nextxch-cli config export/apply) y certificación de simulacros de restauración de copias de seguridad.
POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode
Art. 21(2)(d) · BSIG art. 30(4) Seguridad de la cadena de suministro y lista de materiales de software (SBOM)
Generación en tiempo de ejecución de una lista de materiales de software CycloneDX v1.5 en JSON legible por máquina para todos los ensamblados cargados, sumas de comprobación SHA-256 públicas para cada artefacto de versión, binario .NET autocontenido de desarrollo limpio sin entornos PHP/Node, además de un depósito del código fuente (escrow) opcional en Alemania.
GET /api/admin/compliance/sbom · SHA256SUMS.txt
Art. 21(2)(e) · BSIG art. 30(5) Seguridad en la adquisición, el desarrollo y el mantenimiento de redes y sistemas de información (CVD)
Manifiesto RFC 9116 configurable por el administrador (/.well-known/security.txt), divulgación coordinada de vulnerabilidades (objetivo: triaje en < 24 h, hotfix crítico en < 48 h), Content-Security-Policy estricta (default-src 'self') y actualizaciones in situ en 1 clic verificadas con SHA-256.
GET /.well-known/security.txt · SystemUpdateService
Art. 21(2)(f) · BSIG art. 30(6) Políticas y procedimientos para evaluar la eficacia de las medidas de gestión de riesgos de ciberseguridad
Verificador de integridad programado a diario y bajo demanda (Nis2IntegrityHostedService) que comprueba los blobs .eml almacenados frente a sus resúmenes SHA-256 y valida la cadena criptográfica de hashes de auditoría en todos los buzones, junto con análisis visual de DMARC/TLS-RPT, comprobaciones externas de puertos/FCrDNS/DANE y exportación OpenTelemetry.
POST /api/admin/compliance/scrub · /api/compliance/verify-chain
Art. 21(2)(g) · BSIG art. 30(7) Prácticas básicas de ciberhigiene y resiliencia de los usuarios frente al phishing
Sandbox de adjuntos multietapa y Deep File-Guard (comprobación de magic bytes, descompilación de Office VBA/XLM/Follina, inspección de PDF /JavaScript y /Launch, desofuscación de HTML smuggling, consulta SHA-256 conforme al RGPD), Content Disarm & Reconstruction (CDR), defensa activa contra spam, phishing y quishing (inspección de cargas útiles QR, detección de clicktraps, protección anti-spoofing de dominios locales sin falsos positivos con ESP legítimos), Human Gatekeeper y vista previa aislada en sandbox en Webmail.
Art. 21(2)(h) · BSIG art. 30(8) Políticas y procedimientos sobre el uso de la criptografía y el cifrado
TLS 1.2/1.3 en todos los puertos con SNI ACME en 0 ms, DANE/TLSA (RFC 7672), MTA-STS (RFC 8461), Dual-DKIM simultáneo (Ed25519 + RSA-2048), cifrado en reposo de conocimiento cero por buzón (AES-256-GCM), S/MIME y OpenPGP integrados en Webmail (incl. WKD) y uso compartido de archivos cifrado con AES-256-GCM.
Art. 21(2)(i) · BSIG art. 30(9) Seguridad de los recursos humanos, políticas de control de acceso y gestión de activos
RBAC multiinquilino (ServerAdmin, TenantAdmin, DomainAdmin y ComplianceAuditor estrictamente sin permisos de modificación), políticas granulares de visibilidad de la GAL y de las salas, Kerberos SSO, OIDC, desaprovisionamiento automatizado SCIM 2.0, OAuth 2.1, claves de API smk_ restringidas por CIDR, inventario de dispositivos y contraseñas de aplicación revocables por dispositivo.
HttpAuthHelper · ScimSupport · ApiScopeService
Art. 21(2)(j) · BSIG art. 30(10) Uso de autenticación multifactor (MFA) o de soluciones de autenticación continua
Políticas de MFA obligatoria aplicables técnicamente para administradores (RequireAdminMfa con protección contra bloqueo) y usuarios (RequireUserMfa), llaves de acceso WebAuthn/FIDO2 resistentes al phishing en el inicio de sesión de Webmail y de Admin, TOTP (RFC 6238), hashing Argon2id (64 MiB) e inicio de sesión con correo, nombre de usuario o DOMAIN\user.
PUT /api/admin/session-policy · Passkeys · TOTP
Flujo de notificación NIS2 Art. 23 · BSIG art. 32
Expedientes de incidentes CSIRT / BSI en 3 fases: 24 h · 72 h · 30 días
Durante un incidente activo, el plazo legal de 24 horas para la alerta temprana no se cumple si los ingenieros tienen que recopilar a mano registros de texto dispersos. El Admin Cockpit de nextxch reúne la telemetría estructurada en segundos en un expediente de 3 fases con validación humana:
Fase 1 · En un plazo de 24 horas
Alerta temprana (Art. 23(4)(a))
Registra la marca de tiempo de detección, la clasificación de gravedad, la sospecha de causa maliciosa o ilícita y el posible impacto transfronterizo, rellenado previamente con picos correlacionados de inicios de sesión fallidos, IP bloqueadas automáticamente e informes de phishing.
Fase 2 · En un plazo de 72 horas
Notificación de incidentes e IoC (Art. 23(4)(b))
Añade indicadores de compromiso (IoC), cuentas/protocolos afectados, resultados en vivo de la verificación de integridad de blobs SHA-256 y de la cadena de hashes, y las medidas de contención adoptadas (revocación de sesiones, MFA obligatoria, Campaign Vacuum Sweep).
Fase 3 · En un plazo de 30 días
Informe final y causa raíz (Art. 23(4)(d))
Documenta el análisis de la causa raíz, las medidas técnicas de mitigación permanentes y todas las marcas de tiempo de cada fase como un expediente auditable en Markdown o JSON, listo para su CISO, la dirección y el portal nacional del CSIRT/BSI.
Reglamento (UE) 2016/679 (RGPD / DSGVO)
Derechos de los interesados del RGPD y privacidad desde el diseño en un clic
En lugar de frágiles scripts SQL improvisados cuando llega una solicitud de un interesado, los flujos RGPD esenciales vienen integrados en el Admin Cockpit, el Account Inspector y el autoservicio de Webmail:
RGPD Art. 15 y Art. 20: acceso y portabilidad de datos
Archivo ZIP RFC portátil en 1 clic: exporta los metadatos de la cuenta (profile.json), todos los correos como archivos .eml RFC 5322, calendarios (.ics), contactos (.vcf), el historial de inicios de sesión y las entradas de auditoría en un único ZIP portátil.
Autoservicio del usuario y exportación por el administrador: los usuarios pueden exportar su propio archivo desde la configuración de Webmail, y los administradores pueden generar exportaciones según los Art. 15/20 directamente desde el diálogo de la cuenta o desde el Cockpit RGPD.
RGPD Art. 17, Art. 25 y Art. 32: supresión, seudonimización y TOM
Purga definitiva según el Art. 17 respetando los bloqueos WORM legales: elimina definitivamente todos los elementos de buzón no bloqueados y los blobs sin referencias, conservando estrictamente los registros GoBD WORM y de retención legal (Legal Hold) conforme al Art. 17(3)(b) del RGPD.
Depuración automática de registros y seudonimización HMAC con clave: depuración automática por retención de los rastreos de mensajes (14 días por defecto) y de los registros de inicio de sesión (90 días por defecto), consultas GeoIP sin conexión y seudonimización de tokens con HMAC-SHA256 con clave en el índice adaptativo de spam.
Sin rastreadores ni cookies en las páginas públicas: las páginas públicas de reservas (/book/), formularios/comprobación de clientes (/forms/) y uso compartido de archivos funcionan sin cookies de seguimiento, sin fuentes externas y con tokens de temporización firmados con el llavero en lugar de CAPTCHA de terceros.
nextxch Protect · NIS2 art. 21(2)(c) · GoBD
Copia de seguridad, exportación probatoria y restauración: verificables, no solo afirmadas
NIS2 exige expresamente la gestión de copias de seguridad, GoBD exige inmutabilidad y trazabilidad, y los tribunales y auditores exigen documentos que estén demostrablemente inalterados. nextxch Protect cubre la parte técnica dentro del servidor:
Exportación EML con valor probatorio
El .eml original con encabezados SHA-256 en un ZIP con manifiesto y firma Ed25519, por ejemplo para un tribunal, una inspección fiscal o una investigación interna. Los destinatarios lo verifican sin conexión con nextxch-cli export verify; se detecta cualquier modificación de un archivo. Cada exportación se registra en el registro de auditoría. Exportación desde Business, verificación en todas las ediciones.
Copia de seguridad de datos cifrada con Object Lock
Incremental y cifrada con AES-256-GCM en destinos locales, SMB o S3; con S3 Object Lock, ni siquiera una cuenta de administrador comprometida puede eliminar copias de seguridad dentro del plazo de retención. Programaciones, retención y verificación automática; el catálogo es legible sin un servidor en ejecución. Desde Business.
Restauración desde el archivo GoBD
Mensajes del archivo GoBD, de los elementos eliminados o de una copia de seguridad, de vuelta al buzón en un momento elegido, también a un buzón sucesor. El archivo permanece inalterado: el hash, el plazo de retención y la retención legal no se modifican, los duplicados se omiten y cada ejecución queda registrada. Desde Business.
Copia de seguridad de la configuración y recuperación bare-metal
Configuración con secretos cifrados, una versión antes de cada actualización, comparación (diff) y restauración parcial con vista previa. Una nueva instalación asume la configuración y los datos en el primer inicio; los pasos y los intentos de acceso denegados se registran en el registro de auditoría. Configuración en todas las ediciones, datos desde Business.
Dónde se almacenan las copias de seguridad, con qué frecuencia practica la restauración y quién guarda la frase de contraseña siguen siendo decisión y obligación del operador. nextxch Protect en la página de funciones
Sin adornos · Límite de responsabilidad compartida
Qué aplica nextxch en el software y qué sigue siendo obligación del operador
Una documentación de cumplimiento creíble traza una línea inequívoca entre lo que aplica el software, la gobernanza operativa de su organización y el estado de certificación por terceros:
Aplicado por el software nextxch
MFA FIDO2/TOTP aplicable de forma obligatoria, Argon2id, TLS 1.3/DANE/MTA-STS, Dual-DKIM, cifrado en reposo AES-256-GCM, verificador diario de blobs SHA-256 y de la cadena de hash de auditoría, SBOM CycloneDX v1.5, security.txt según RFC 9116, generador de expedientes CSIRT 24 h/72 h/30 d, exportación/purga RGPD, GoBD WORM + documentación de procedimientos, además de copia de seguridad de datos cifrada, copia de seguridad de la configuración y exportación probatoria firmada.
Obligaciones organizativas del operador
Registro de la entidad ante las autoridades nacionales cuando proceda, políticas de SGSI para toda la empresa, copias de seguridad externas cifradas con simulacros de restauración periódicos, seguridad física del host/centro de datos, formación de concienciación del personal y revisión humana + envío de los informes de incidentes a su CSIRT nacional.
Estado de certificación honesto (v1.0.0)
La legislación de la UE no prevé ningún "certificado de software NIS2" oficial. A fecha de la v1.0.0 aún no se ha publicado ningún informe externo de pruebas de penetración ni un certificado de auditoría IDW PS 880 concluido (iqmeta GmbH está preparando la auditoría IDW PS 880). El cockpit de cumplimiento completo se incluye a partir de Business (450 €/año para 250 buzones).
Preguntas frecuentes sobre NIS2, RGPD y GoBD
¿Basta con instalar nextxch para que una organización cumpla automáticamente NIS2?
No, y cualquier proveedor de software que prometa una certificación NIS2 automática llave en mano le está engañando. NIS2 (Directiva (UE) 2022/2555 y transposiciones nacionales como los artículos 30 y 32 de la BSIG alemana) regula a la entidad operadora en sus obligaciones técnicas y organizativas (registro ante la autoridad, gobernanza del SGSI, formación del personal, copias de seguridad externas, seguridad física). Para su capa de correo y groupware, nextxch ofrece de serie el plano de control técnico completo: MFA obligatoria FIDO2/TOTP, cifrado en tránsito y en reposo, verificación diaria de integridad SHA-256, exportación de SBOM CycloneDX, certificación de restauración de copias de seguridad y expedientes de incidentes en 3 fases (24 h/72 h/30 d).
¿Transmite nextxch alguna vez expedientes de incidentes automáticamente a autoridades o nubes externas?
Nunca. nextxch no realiza ninguna llamada de telemetría y nunca envía informes externamente de forma automática. El motor integrado de expedientes BSI/CSIRT correlaciona en su servidor los inicios de sesión fallidos locales, los bloqueos de IP, los informes de phishing y el estado de la cadena de auditoría en un borrador estructurado de 24 h, 72 h o 30 d que su CISO o DPD revisa, edita, aprueba y exporta como Markdown o JSON para su envío manual.
¿Cómo concilia nextxch el derecho de supresión del RGPD (Art. 17) con la retención fiscal obligatoria (GoBD WORM)?
Mediante un cumplimiento determinista del Art. 17(3)(b) del RGPD: al ejecutar una purga definitiva RGPD se eliminan de inmediato todos los mensajes, calendarios, contactos, sesiones y blobs de almacenamiento huérfanos no bloqueados, conservando estrictamente los registros sujetos a una retención WORM legal activa o a Legal Hold hasta que vence su bloqueo de retención. El número exacto de registros WORM conservados se documenta en la respuesta de auditoría de la purga.
¿Pasan las notificaciones push móviles el contenido del correo por los servidores de Google Firebase (FCM) o Apple (APNs)?
No. La app nativa de nextxch para iOS y Android mantiene una conexión soberana directamente con su propio servidor nextxch, sin retransmitir cuerpos ni asuntos de mensajes confidenciales a través de intermediarios push de nubes estadounidenses, reforzada con bloqueo biométrico de la app (Face ID / Touch ID / huella dactilar) y un escudo de privacidad en el selector de apps.
¿Qué edición de licencia incluye el Cockpit de NIS2, BSI, SBOM y RGPD?
La seguridad criptográfica básica (Argon2id, TLS 1.3, DANE, MTA-STS, Dual-DKIM, 2FA/llaves de acceso, S/MIME, OpenPGP y la exportación ZIP RGPD en autoservicio para usuarios) se incluye en todas las ediciones, también en Free. El archivo GoBD WORM, el cifrado en reposo por buzón, el RBAC multiinquilino, la configuración como código GitOps, el Admin Cockpit completo de NIS2/BSI/RGPD y el rol de solo lectura ComplianceAuditor se incluyen a partir de Business (desde 2,40 € por buzón y año) sin costes adicionales.