NIS2 · UE 2022/2555 · GDPR · GoBD · Sovranità dei dati al 100%
NIS2, GDPR & GoBD: controlli verificabili nel codice invece di slide
E-mail, calendari e rubriche sono al centro della continuità operativa, degli audit NIS2 e delle ispezioni GDPR. nextxch unisce una sovranità self-hosted al 100% (nessuna esposizione al CLOUD Act statunitense) a un piano di controllo della conformità integrato: MFA Passkey/TOTP applicabile, verifica giornaliera dell'integrità SHA-256, dossier CSIRT sugli incidenti in 3 fasi 24h/72h/30g, esportazione SBOM CycloneDX, automazione GDPR art. 15/17/20 e conservazione GoBD WORM.
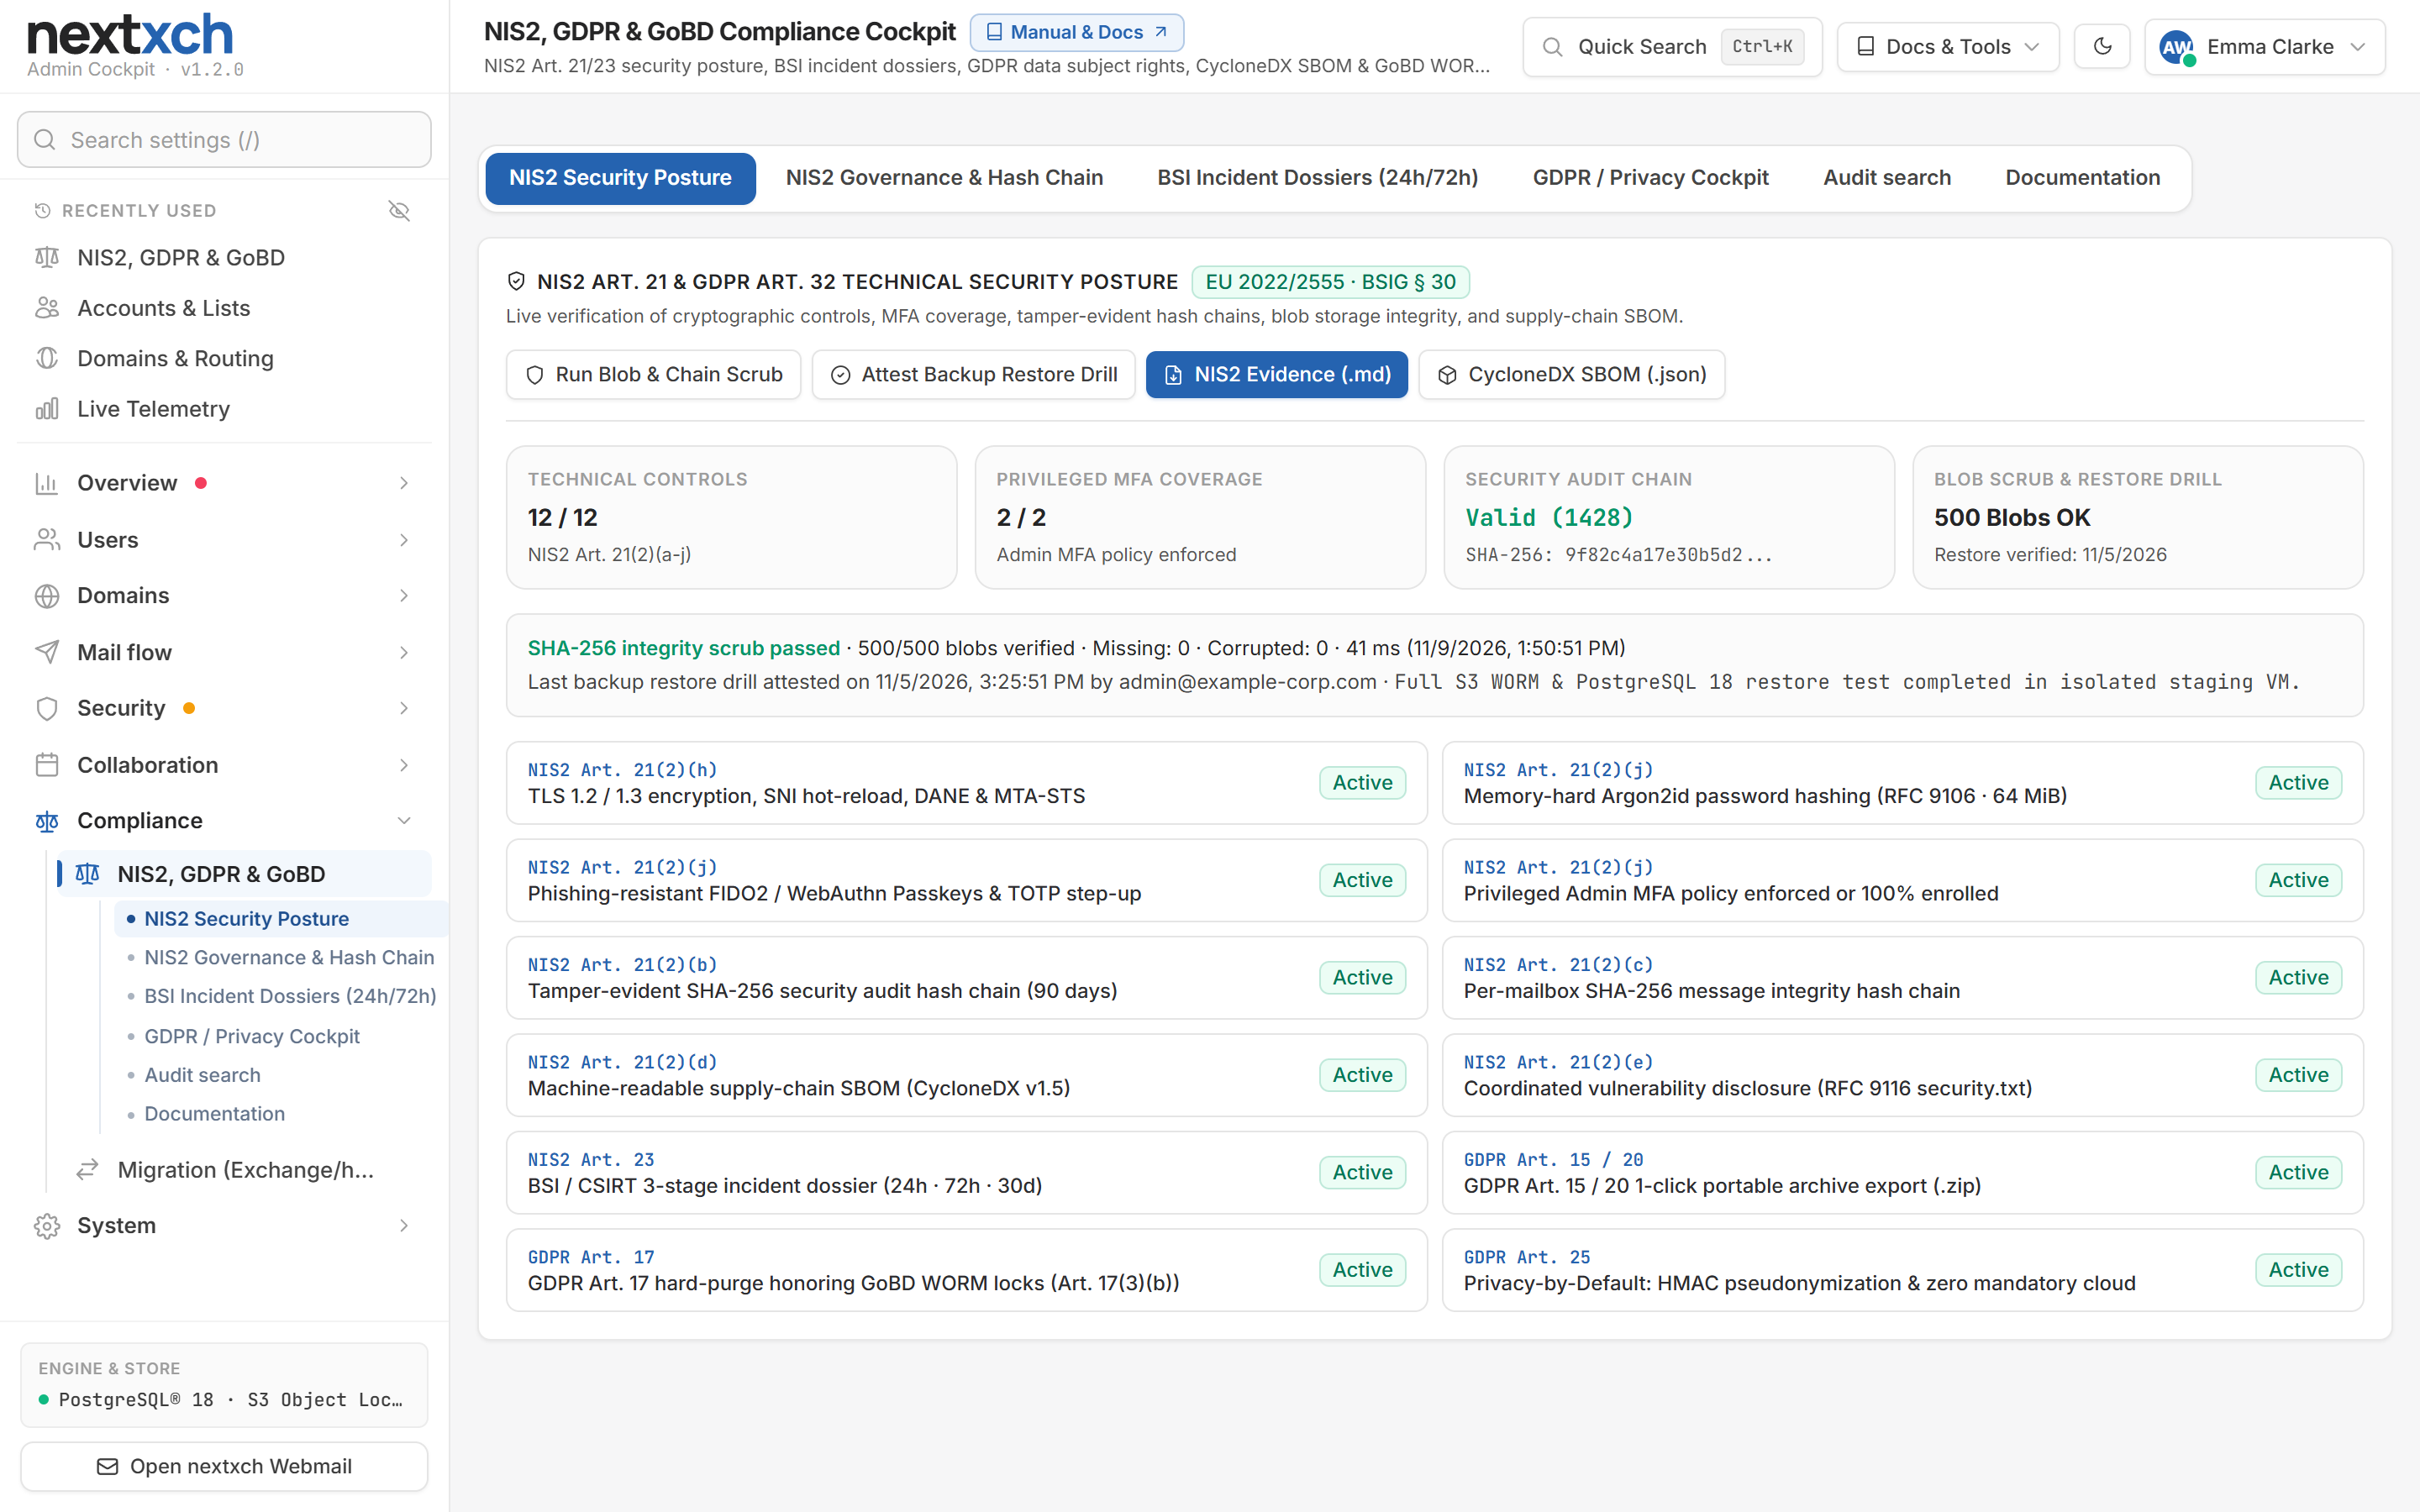
Cockpit di conformità NIS2, GDPR & GoBD integrato con 5 schede
Verifica in tempo reale di tutti i 12 controlli tecnici previsti da NIS2 Art. 21(2), generatore di dossier CSIRT sugli incidenti in 3 fasi (24h/72h/30g), SBOM CycloneDX, GDPR Art. 15/17/20 e archivio GoBD WORM decennale.
Nessuna dipendenza da cloud di paesi terzi
Sovranità digitale al 100%: dall'archiviazione dei blob fino al push mobile
Le suite cloud gestite da aziende statunitensi mantengono un'esposizione giuridica extraterritoriale (US CLOUD Act, FISA 702) e complesse catene di sub-responsabili anche se ospitate in regioni UE. nextxch elimina per progettazione l'esposizione verso paesi terzi:
Self-hosted al 100% & pronto per air-gap
Funziona sul Suo bare metal, su host cloud europei (Hetzner, netcup, IONOS, OVHcloud) o in reti air-gapped. Un unico binario autonomo, senza script, font, CAPTCHA o CDN esterni.
App sovrana per iOS & Android (nessun relay dei contenuti)
La nostra app mobile nativa nextxch si connette direttamente al Suo server tramite TLS. Nessun contenuto dei messaggi transita per Firebase (FCM) o relay push di terze parti; protezione tramite blocco biometrico (Face ID / impronta digitale) e protezione della privacy nel selettore delle app.
Crittografia zero-knowledge a riposo & S/MIME + PGP
Cifra facoltativamente ogni casella di posta a riposo con chiavi AES-256-GCM per account, abbinata a S/MIME, OpenPGP, Web Key Directory (WKD), DANE TLSA e MTA-STS integrati.
Nessuna fuga di dati attraverso il cloud Microsoft®
Il nuovo Outlook® per Windows e Outlook.com recuperano le caselle di posta IMAP tramite server Microsoft®, per cui credenziali e posta finiscono lì. nextxch rileva tali accessi su IMAP, POP3, SMTP e ActiveSync®, li mostra per account e dominio nell'amministrazione e, se lo si desidera, li blocca per dominio o per l'intero server, con una spiegazione chiara nell'app di posta. In ogni livello.
Direttiva (UE) 2022/2555 art. 21(2) · BSIG § 30
Tutti i 10 obblighi NIS2 art. 21(2): mappati 1:1 su moduli attivi
L'articolo 21(2) della direttiva UE NIS2 prescrive dieci ambiti concreti di gestione dei rischi di cibersicurezza per i soggetti essenziali e importanti. Ogni riga seguente corrisponde direttamente a codice ed endpoint già disponibili in nextxch:
Obbligo di legge (NIS2 / BSIG)
Applicazione tecnica in nextxch
Endpoint / modulo verificabile
Art. 21(2)(a) · BSIG § 30(1) Politiche di analisi dei rischi e di sicurezza dei sistemi informativi
Punteggio di postura NIS2 in tempo reale nell'Admin Cockpit (pCompliance), criteri di sessione configurabili per inattività e persistenza per Webmail e Admin (incl. opzione "resta connesso" per 90 giorni), regole di sicurezza IP, cronologia persistente degli accessi con GeoIP offline e stato di governance verificabile.
GET /api/admin/compliance/overview · SessionActivityService
Art. 21(2)(b) · BSIG § 30(2) Gestione, rilevamento e contenimento degli incidenti
Generatore di dossier sugli incidenti BSI/CSIRT in 3 fasi (24h, 72h, 30g) che correla accessi non riusciti, IP bloccati, segnalazioni di phishing degli utenti e registri di controllo, abbinato a Campaign Vacuum Sweep per eliminare retroattivamente le ondate di phishing rilevate in tutte le caselle di posta.
POST /api/admin/compliance/incidents · ActiveSpamDefense
Art. 21(2)(c) · BSIG § 30(3) Continuità operativa, gestione dei backup e disaster recovery
Clustering active-active su PostgreSQL® 18 o Microsoft® SQL Server® senza alcuna dipendenza da Redis, failover DNS integrato (Hetzner, Cloudflare), risposte SMTP 4xx temporanee durante i guasti dello storage invece della perdita di e-mail, backup dei dati incrementale cifrato (AES-256-GCM) su destinazioni locali, SMB o S3 con Object Lock e verifica automatica, backup della configurazione con una versione prima di ogni aggiornamento, ripristino bare-metal al primo avvio, GitOps dichiarativo in YAML (nextxch-cli config export/apply) e attestazione delle prove di ripristino dei backup.
POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode
Art. 21(2)(d) · BSIG § 30(4) Sicurezza della catena di fornitura e distinta base del software (SBOM)
Generazione a runtime di una distinta base del software (SBOM) leggibile automaticamente in formato JSON CycloneDX v1.5 per tutti gli assembly caricati, checksum SHA-256 pubblici per ogni artefatto di rilascio, binario .NET clean-room autonomo senza runtime PHP/Node e deposito del codice sorgente (escrow) facoltativo in Germania.
GET /api/admin/compliance/sbom · SHA256SUMS.txt
Art. 21(2)(e) · BSIG § 30(5) Sicurezza nell'acquisizione, nello sviluppo e nella manutenzione dei sistemi informativi e di rete (CVD)
Manifesto RFC 9116 configurabile dall'amministratore (/.well-known/security.txt), divulgazione coordinata delle vulnerabilità (triage < 24h, obiettivo hotfix critici < 48h), Content-Security-Policy rigorosa (default-src 'self') e aggiornamenti in loco con 1 clic verificati tramite SHA-256.
GET /.well-known/security.txt · SystemUpdateService
Art. 21(2)(f) · BSIG § 30(6) Politiche e procedure per valutare l'efficacia delle misure di gestione dei rischi di cibersicurezza
Scrubber di integrità pianificato giornaliero e su richiesta (Nis2IntegrityHostedService) che verifica i blob .eml archiviati rispetto ai digest SHA-256 e convalida la catena di hash crittografica di controllo in tutte le caselle di posta, insieme all'analisi visiva DMARC/TLS-RPT, ai controlli esterni di porte/FCrDNS/DANE e all'esportazione OpenTelemetry.
POST /api/admin/compliance/scrub · /api/compliance/verify-chain
Art. 21(2)(g) · BSIG § 30(7) Pratiche di igiene informatica di base e resilienza degli utenti al phishing
Sandbox multilivello per allegati & Deep File-Guard (controllo dei magic byte, decompilazione di Office VBA/XLM/Follina, ispezione PDF /JavaScript & /Launch, deoffuscamento di HTML smuggling, lookup SHA-256 conforme al GDPR), Content Disarm & Reconstruction (CDR), difesa attiva da spam, phishing e quishing (ispezione dei payload QR, rilevamento di clicktrap, anti-spoofing dei domini locali senza falsi positivi sugli ESP legittimi), Human Gatekeeper e anteprima isolata in sandbox nel Webmail.
Art. 21(2)(h) · BSIG § 30(8) Politiche e procedure relative all'uso della crittografia
TLS 1.2/1.3 su tutte le porte con ACME SNI a 0 ms, DANE/TLSA (RFC 7672), MTA-STS (RFC 8461), Dual-DKIM simultaneo (Ed25519 + RSA-2048), crittografia zero-knowledge a riposo per casella di posta (AES-256-GCM), S/MIME e OpenPGP integrati nel Webmail (incl. WKD) e Encrypted File Share AES-256-GCM.
Art. 21(2)(i) · BSIG § 30(9) Sicurezza delle risorse umane, politiche di controllo degli accessi e gestione degli asset
RBAC multi-tenant (ServerAdmin, TenantAdmin, DomainAdmin, ComplianceAuditor rigorosamente senza modifiche), criteri granulari di visibilità per elenco indirizzi globale e sale, Kerberos SSO, OIDC, deprovisioning automatico SCIM 2.0, OAuth 2.1, chiavi API smk_ limitate per CIDR, inventario dei dispositivi e password per app revocabili per singolo dispositivo.
HttpAuthHelper · ScimSupport · ApiScopeService
Art. 21(2)(j) · BSIG § 30(10) Uso di soluzioni di autenticazione a più fattori (MFA) o di autenticazione continua
Criteri MFA obbligatori applicabili tecnicamente per amministratori (RequireAdminMfa con protezione anti-blocco) e utenti (RequireUserMfa), passkey WebAuthn/FIDO2 resistenti al phishing per l'accesso sia al Webmail sia all'Admin, TOTP (RFC 6238), hashing Argon2id (64 MiB), oltre ad accesso tramite e-mail, nome utente o DOMAIN\user.
PUT /api/admin/session-policy · Passkeys · TOTP
Flusso di notifica NIS2 art. 23 · BSIG § 32
Dossier sugli incidenti CSIRT / BSI in 3 fasi: 24h · 72h · 30 giorni
Durante un incidente in corso, rispettare il termine legale di 24 ore per il preallarme diventa impossibile se i tecnici devono raccogliere manualmente log testuali sparsi. L'Admin Cockpit di nextxch assembla in pochi secondi la telemetria strutturata in un dossier in 3 fasi con approvazione umana:
Fase 1 · Entro 24 ore
Preallarme (art. 23(4)(a))
Registra timestamp di rilevamento, classificazione della gravità, presunta causa dolosa/illecita e potenziale impatto transfrontaliero, precompilati con picchi correlati di accessi non riusciti, IP bloccati automaticamente e segnalazioni di phishing.
Fase 2 · Entro 72 ore
Notifica dell'incidente & IoC (art. 23(4)(b))
Aggiunge indicatori di compromissione (IoC), account/protocolli interessati, risultati della verifica dell'integrità SHA-256 in tempo reale di blob & catena di hash e misure di contenimento adottate (revoca delle sessioni, MFA obbligatoria, Campaign Vacuum Sweep).
Fase 3 · Entro 30 giorni
Relazione finale e causa principale (art. 23(4)(d))
Documenta l'analisi della causa principale, le misure tecniche di mitigazione permanenti e tutti i timestamp delle fasi in un dossier verificabile in Markdown o JSON, pronto per il CISO, il consiglio di amministrazione e il portale nazionale CSIRT/BSI.
Regolamento (UE) 2016/679 (GDPR / DSGVO)
Diritti degli interessati GDPR & Privacy by Design con un clic
Invece di fragili script SQL improvvisati all'arrivo di una richiesta di un interessato, i principali flussi GDPR sono integrati direttamente nell'Admin Cockpit, nell'Account Inspector e nel self-service del Webmail:
GDPR art. 15 & art. 20: accesso & portabilità dei dati
Archivio ZIP RFC portabile con 1 clic: esporta i metadati dell'account (profile.json), tutte le e-mail come file .eml RFC 5322, calendari (.ics), contatti (.vcf), cronologia degli accessi e voci di controllo in un unico ZIP portabile.
Self-service per l'utente & esportazione da parte dell'amministratore: gli utenti possono esportare il proprio archivio dalle impostazioni del Webmail e gli amministratori possono generare esportazioni ai sensi degli art. 15/20 direttamente dalla finestra dell'account o dal cockpit GDPR.
Hard purge ai sensi dell'art. 17 nel rispetto dei blocchi WORM di legge: elimina definitivamente tutti gli elementi non bloccati delle caselle di posta e i blob non referenziati, preservando rigorosamente i record GoBD WORM e Legal Hold previsti dalla legge ai sensi dell'art. 17(3)(b) GDPR.
Pulizia automatica dei log & pseudonimizzazione HMAC con chiave: eliminazione automatica secondo i periodi di conservazione per le tracce dei messaggi (14 giorni predefiniti) e i log di accesso (90 giorni predefiniti), lookup GeoIP offline e pseudonimizzazione dei token tramite HMAC-SHA256 con chiave nell'indice antispam adattivo.
Nessun tracker e nessun cookie sulle pagine pubbliche: le pagine pubbliche di prenotazione (/book/), moduli/verifica clienti (/forms/) e condivisione file funzionano senza cookie di tracciamento, senza font esterni e con token temporali firmati dal keyring al posto di CAPTCHA di terze parti.
nextxch Protect · NIS2 art. 21(2)(c) · GoBD
Backup, esportazione probatoria e ripristino: verificabili, non solo dichiarati
La NIS2 richiede esplicitamente la gestione dei backup, la GoBD richiede immutabilità e tracciabilità, tribunali e revisori richiedono documenti dimostrabilmente inalterati. nextxch Protect copre l'aspetto tecnico all'interno del server:
Esportazione EML con valore probatorio
Il file .eml originale con header SHA-256 in uno ZIP con manifest e firma Ed25519, ad esempio per un tribunale, una verifica fiscale o un'indagine interna. I destinatari verificano offline con nextxch-cli export verify; qualsiasi modifica a un file viene rilevata. Ogni esportazione viene registrata nel registro di controllo. Esportazione da Business, verifica in ogni livello.
Backup dei dati cifrato con Object Lock
Incrementale e cifrato con AES-256-GCM su destinazioni locali, SMB o S3; con S3 Object Lock nemmeno un account amministratore compromesso può eliminare i backup entro il periodo di conservazione. Pianificazioni, conservazione e verifica automatica; il catalogo è leggibile senza un server in esecuzione. Da Business.
Ripristino dall'archivio GoBD
Messaggi dall'archivio GoBD, dagli elementi eliminati o da un backup di nuovo nella casella di posta a un momento scelto, anche in una casella di posta successore. L'archivio resta invariato: hash, periodo di conservazione e blocco legale (legal hold) non vengono toccati, i duplicati vengono saltati, ogni esecuzione viene registrata. Da Business.
Backup della configurazione e ripristino bare-metal
Configurazione con segreti cifrati, una versione prima di ogni aggiornamento, diff e ripristino parziale con anteprima. Una nuova installazione acquisisce configurazione e dati al primo avvio; i passaggi e i tentativi di accesso negati vengono registrati nel registro di controllo. Configurazione in ogni livello, dati da Business.
Dove vengono conservati i backup, con quale frequenza si prova il ripristino e chi custodisce la passphrase restano decisione e responsabilità del gestore. nextxch Protect nella pagina delle funzionalità
Senza abbellimenti · Confine della responsabilità condivisa
Cosa nextxch impone nel software - e cosa resta compito del gestore
Una documentazione di conformità credibile traccia una linea netta tra ciò che il software impone, la governance operativa della Sua organizzazione e lo stato delle certificazioni di terze parti:
Imposto dal software nextxch
MFA FIDO2/TOTP obbligatoria, Argon2id, TLS 1.3/DANE/MTA-STS, Dual-DKIM, cifratura a riposo AES-256-GCM, scrubber giornaliero di blob SHA-256 e catena di hash di audit, SBOM CycloneDX v1.5, security.txt secondo RFC 9116, generatore di dossier CSIRT 24h/72h/30g, esportazione/cancellazione GDPR, GoBD WORM + documentazione procedurale, oltre a backup dei dati cifrato, backup della configurazione ed esportazione probatoria firmata.
Obblighi organizzativi del gestore
Registrazione del soggetto presso le autorità nazionali ove applicabile, politiche ISMS a livello aziendale, backup esterni cifrati con regolari prove di ripristino, sicurezza fisica di host/datacenter, formazione di sensibilizzazione del personale e revisione umana + invio delle notifiche di incidente al CSIRT nazionale.
Stato reale delle certificazioni (v1.0.0)
Il diritto dell'UE non prevede alcun 'certificato software NIS2'. Alla versione v1.0.0 non sono ancora stati pubblicati un report di penetration test esterno né un certificato di revisione IDW PS 880 completato (la preparazione IDW PS 880 è in corso presso iqmeta GmbH). Il cockpit di conformità completo è incluso a partire da Business (450 €/anno per 250 caselle di posta).
Domande frequenti su NIS2, GDPR & GoBD
La sola installazione di nextxch rende automaticamente un'organizzazione conforme alla NIS2?
No, e qualsiasi fornitore di software che prometta una certificazione NIS2 automatica e chiavi in mano La sta ingannando. La NIS2 (direttiva (UE) 2022/2555 e recepimenti nazionali come i §§ 30 e 32 del BSIG tedesco) disciplina il soggetto gestore sia negli obblighi tecnici sia in quelli organizzativi (registrazione presso l'autorità, governance ISMS, formazione del personale, backup esterni, sicurezza fisica). Per il livello di posta e groupware, nextxch fornisce subito il piano di controllo tecnico completo: MFA FIDO2/TOTP applicabile, crittografia in transito e a riposo, verifica giornaliera dell'integrità SHA-256, esportazione SBOM CycloneDX, attestazione del ripristino dei backup e dossier sugli incidenti in 3 fasi 24h/72h/30g.
nextxch trasmette mai automaticamente i dossier sugli incidenti alle autorità o a cloud esterni?
Mai. nextxch non effettua alcuna chiamata di telemetria verso l'esterno e non invia mai automaticamente report all'esterno. Il motore integrato per i dossier BSI/CSIRT correla sul Suo server accessi non riusciti locali, IP bloccati, segnalazioni di phishing e stato della catena di controllo in una bozza strutturata a 24h, 72h o 30g che il Suo CISO o DPO esamina, modifica, approva ed esporta in Markdown o JSON per l'invio manuale.
Come concilia nextxch il diritto alla cancellazione del GDPR (art. 17) con la conservazione fiscale prevista dalla legge (GoBD WORM)?
Tramite una conformità deterministica all'art. 17(3)(b) GDPR: l'esecuzione di un hard purge GDPR elimina immediatamente tutti i messaggi, calendari, contatti, sessioni e blob di storage orfani non bloccati, preservando rigorosamente i record soggetti a conservazione WORM di legge attiva o a Legal Hold fino alla scadenza del relativo blocco. Il numero esatto di record WORM conservati è documentato nella risposta di controllo dell'eliminazione.
Le notifiche push mobili instradano il contenuto delle e-mail attraverso i server di Google Firebase (FCM) o Apple (APNs)?
No. L'app nativa nextxch per iOS e Android mantiene una connessione sovrana direttamente con il Suo server nextxch, senza instradare corpi o oggetti dei messaggi riservati attraverso broker push cloud statunitensi di terze parti, rafforzata da blocco biometrico dell'app (Face ID / Touch ID / impronta digitale) e da una protezione della privacy nel selettore delle app.
Quale livello di licenza include il cockpit NIS2, BSI, SBOM e GDPR?
La sicurezza crittografica di base (Argon2id, TLS 1.3, DANE, MTA-STS, Dual-DKIM, 2FA/passkey, S/MIME, OpenPGP ed esportazione ZIP GDPR in self-service per l'utente) è inclusa in ogni livello, compreso Free. Archiviazione GoBD WORM, crittografia a riposo per singola casella di posta, RBAC multi-tenant, GitOps Config-as-Code, l'Admin Cockpit completo per NIS2/BSI/GDPR e il ruolo di sola lettura ComplianceAuditor sono inclusi a partire da Business (da 2,40 € per casella di posta all'anno) senza costi aggiuntivi.