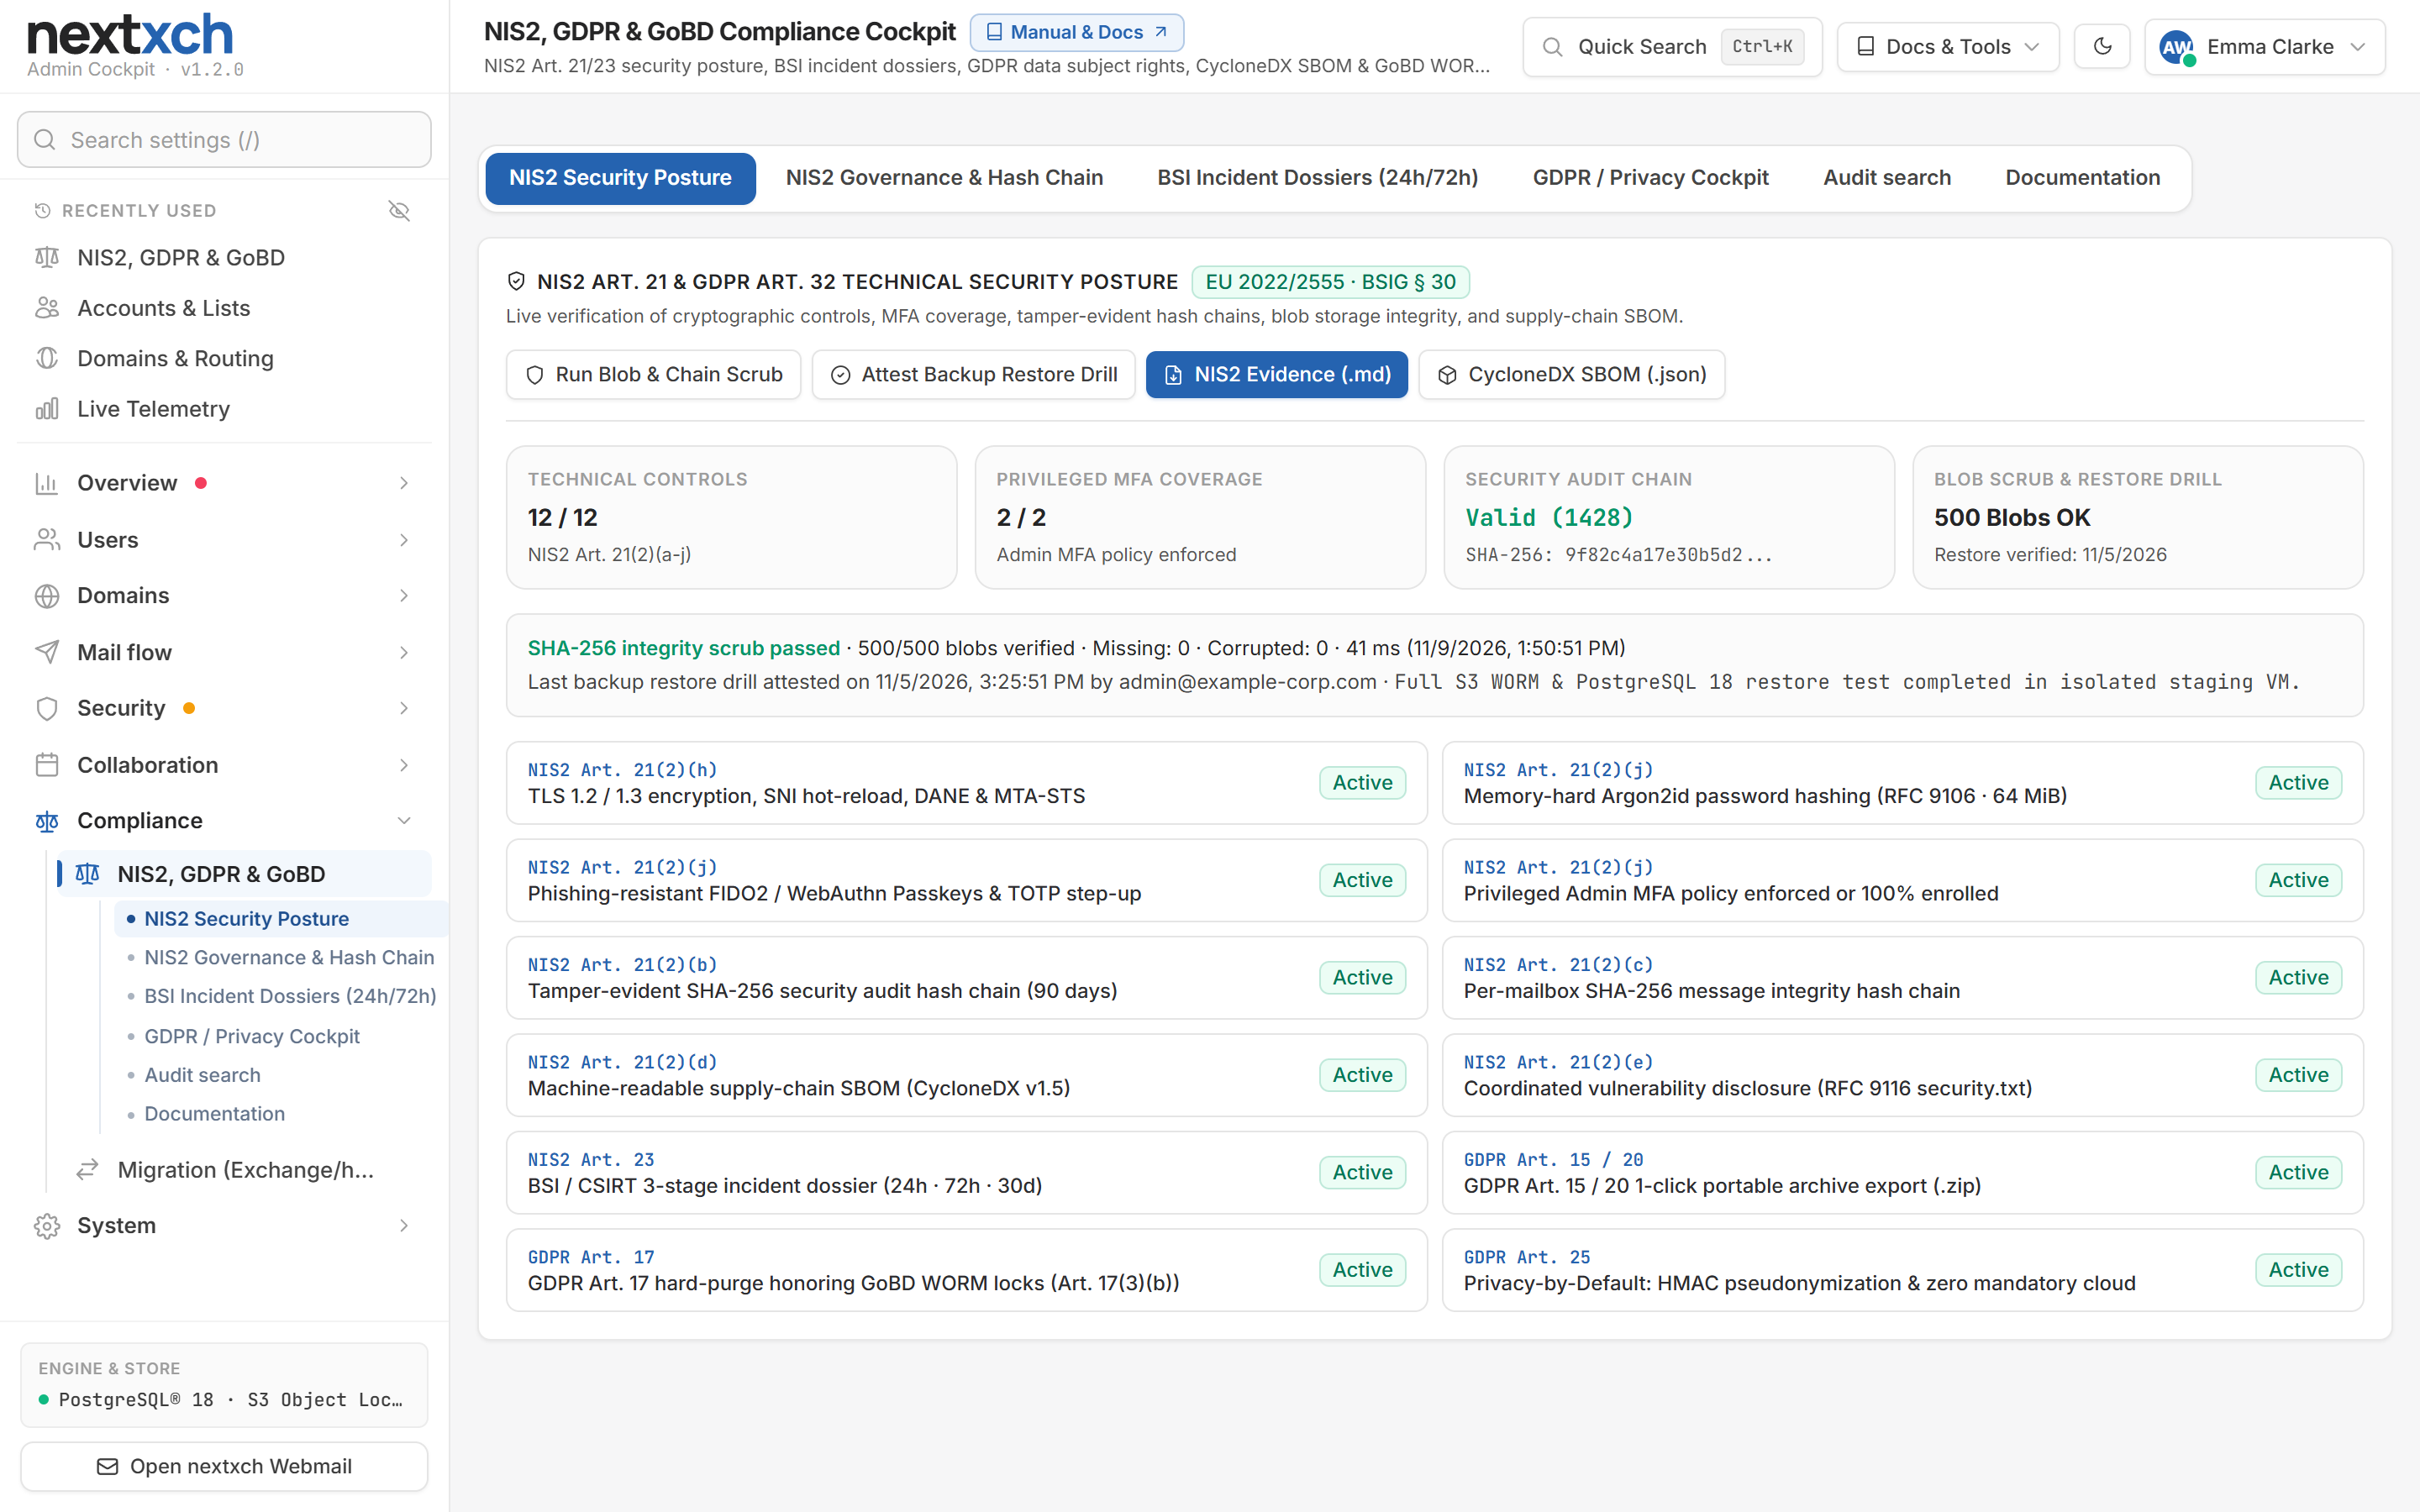

内置 5 个选项卡的 NIS2、GDPR & GoBD 合规控制台
实时验证 NIS2 第 21(2) 条规定的全部 12 项技术控制措施,三阶段 CSIRT 事件报告材料生成器(24 小时/72 小时/30 天)、CycloneDX SBOM、GDPR 第 15/17/20 条以及 10 年期 GoBD WORM 归档。
电子邮件、日历和通讯簿是业务连续性、NIS2 审计和 GDPR 检查的核心。nextxch 将 100% 自托管的主权(完全不受美国 CLOUD Act 影响)与内置合规控制平面相结合:可强制执行的通行密钥/TOTP MFA、每日 SHA-256 完整性校验、三阶段 24h/72h/30d CSIRT 事件卷宗、CycloneDX SBOM 导出、GDPR Art. 15/17/20 自动化以及 GoBD WORM 保留。
实时验证 NIS2 第 21(2) 条规定的全部 12 项技术控制措施,三阶段 CSIRT 事件报告材料生成器(24 小时/72 小时/30 天)、CycloneDX SBOM、GDPR 第 15/17/20 条以及 10 年期 GoBD WORM 归档。
由美国运营的云套件即使托管在欧盟区域,仍存在域外法律风险(美国 CLOUD Act、FISA 702)和复杂的子处理者链。nextxch 从设计上消除了第三国风险:
可运行在您自己的物理服务器、欧洲云主机(Hetzner、netcup、IONOS、OVHcloud)或物理隔离网络上。单个自包含二进制文件,不依赖任何外部脚本、字体、CAPTCHA 或 CDN。
我们的原生 nextxch 移动应用通过 TLS 直接连接到您的服务器。任何邮件内容都不会经过 Firebase (FCM) 或第三方推送中继,并由生物识别锁(Face ID / 指纹)和应用切换器隐私遮罩提供保护。
可选使用按账户的 AES-256-GCM 密钥对每个邮箱进行静态加密,并配合内置的 S/MIME、OpenPGP、Web Key Directory (WKD)、DANE TLSA 和 MTA-STS。
Windows 版新 Outlook® 和 Outlook.com 通过 Microsoft® 服务器收取 IMAP 邮箱,因此凭据和邮件都会存放在那里。nextxch 会在 IMAP、POP3、SMTP 和 ActiveSync® 上检测此类登录,在管理后台中按账户和域显示,并可根据您的需要按域或在整个服务器范围内阻止,同时在邮件应用中给出清晰说明。所有档位均包含。
欧盟 NIS2 指令第 21(2) 条为基本实体和重要实体规定了十个具体的网络安全风险管理领域。下表每一行都直接对应 nextxch 中已发布的代码和端点:
| 法定要求(NIS2 / BSIG) | nextxch 中的技术强制措施 | 可验证的端点 / 模块 |
|---|---|---|
| Art. 21(2)(a) · BSIG Sec. 30(1) 风险分析与信息系统安全政策 |
管理控制台中的实时 NIS2 态势评分(pCompliance)、可配置的 Webmail 和管理端空闲及持久会话策略(包括可选的 90 天保持登录)、IP 安全规则、带离线 GeoIP 的持久登录历史以及可验证的治理状态。 | GET /api/admin/compliance/overview · SessionActivityService |
| Art. 21(2)(b) · BSIG Sec. 30(2) 事件处理、检测与遏制 |
三阶段 BSI/CSIRT 事件卷宗生成器(24h、72h、30d),关联登录失败、被封禁的 IP、用户网络钓鱼举报和审计日志,并配合 Campaign Vacuum Sweep 追溯清除所有邮箱中检测到的网络钓鱼攻击波。 | POST /api/admin/compliance/incidents · ActiveSpamDefense |
| Art. 21(2)(c) · BSIG Sec. 30(3) 业务连续性、备份管理与灾难恢复 |
基于 PostgreSQL® 18 或 Microsoft® SQL Server® 的双活集群,完全不依赖 Redis,内置 DNS 故障转移(Hetzner、Cloudflare),存储中断期间返回临时 SMTP 4xx 响应而不是丢失邮件,加密增量数据备份(AES-256-GCM)到本地、SMB 或 S3 目标,支持 Object Lock 和自动验证,配置备份(每次更新前保存一个版本),首次启动时裸机恢复,声明式 GitOps YAML(nextxch-cli config export/apply),以及备份还原演练证明。 | POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode |
| Art. 21(2)(d) · BSIG Sec. 30(4) 供应链安全与软件物料清单(SBOM) |
在运行时为所有已加载的程序集生成机器可读的 CycloneDX v1.5 JSON 软件物料清单,为每个发布构件提供公开的 SHA-256 校验和,自包含的 .NET 净室二进制文件,无需 PHP/Node 运行时,另可选择德国源代码托管(Escrow)。 | GET /api/admin/compliance/sbom · SHA256SUMS.txt |
| Art. 21(2)(e) · BSIG Sec. 30(5) 网络和信息系统获取、开发与维护中的安全(CVD) |
管理员可配置的 RFC 9116 清单(/.well-known/security.txt)、协调漏洞披露(< 24h 分类处理,< 48h 严重问题热修复目标)、严格的 Content-Security-Policy(default-src 'self')以及经 SHA-256 验证的一键就地更新。 | GET /.well-known/security.txt · SystemUpdateService |
| Art. 21(2)(f) · BSIG Sec. 30(6) 评估网络安全风险管理措施有效性的政策与程序 |
每日定时及按需运行的完整性校验器(Nis2IntegrityHostedService),根据 SHA-256 摘要验证存储的 .eml Blob,并跨邮箱验证加密审计哈希链;另提供可视化 DMARC/TLS-RPT 分析、外部端口/FCrDNS/DANE 检查以及 OpenTelemetry 导出。 | POST /api/admin/compliance/scrub · /api/compliance/verify-chain |
| Art. 21(2)(g) · BSIG Sec. 30(7) 基本网络卫生实践与用户网络钓鱼抵御能力 |
多阶段附件沙箱与深度文件防护(magic-byte 检查、Office VBA/XLM/Follina 反编译、PDF /JavaScript & /Launch 检查、HTML 走私反混淆、符合 GDPR 的 SHA-256 查询)、内容解除与重建(CDR)、主动防御垃圾邮件、网络钓鱼和二维码钓鱼(QR 载荷检查、点击陷阱检测、本地域反欺骗,对合法 ESP 零误报)、Human Gatekeeper 以及隔离的 Webmail 沙箱预览。 | ActiveSpamDefenseRuntimeService · PhishingReportService |
| Art. 21(2)(h) · BSIG Sec. 30(8) 关于使用密码学和加密的政策与程序 |
所有端口支持 TLS 1.2/1.3 及 0 ms SNI ACME、DANE/TLSA(RFC 7672)、MTA-STS(RFC 8461)、同时启用的 Dual-DKIM(Ed25519 + RSA-2048)、按邮箱的零知识静态加密(AES-256-GCM)、Webmail 中内置的 S/MIME 和 OpenPGP(包括 WKD)以及 AES-256-GCM 加密文件共享。 | ServerSecretKeyring · AtRestEncryption · Dual-DKIM |
| Art. 21(2)(i) · BSIG Sec. 30(9) 人力资源安全、访问控制策略与资产管理 |
多租户 RBAC(ServerAdmin、TenantAdmin、DomainAdmin、严格只读的 ComplianceAuditor)、精细的全局地址列表和会议室可见性策略、Kerberos SSO、OIDC、SCIM 2.0 自动取消预配、OAuth 2.1、受 CIDR 限制的 smk_ API 密钥、设备清单以及可按设备吊销的应用密码。 | HttpAuthHelper · ScimSupport · ApiScopeService |
| Art. 21(2)(j) · BSIG Sec. 30(10) 使用多重身份验证(MFA)或持续身份验证解决方案 |
可在技术上强制执行的管理员强制 MFA 策略(RequireAdminMfa,带防锁定保护)和用户强制 MFA 策略(RequireUserMfa),Webmail 和管理端登录均支持抗网络钓鱼的 WebAuthn/FIDO2 通行密钥,TOTP(RFC 6238)、Argon2id(64 MiB)哈希,并支持使用电子邮件地址、用户名或 DOMAIN\user 登录。 | PUT /api/admin/session-policy · Passkeys · TOTP |
在事件处理过程中,如果工程师必须手动从分散的文本日志中提取信息,就无法满足法定的 24 小时早期预警期限。nextxch 的管理控制台可在数秒内将结构化遥测数据汇编为需人工审批的三阶段卷宗:
记录检测时间戳、严重性分级、疑似恶意/非法原因以及潜在的跨境影响,并预先填入关联的登录失败激增、自动封禁的 IP 和网络钓鱼举报。
补充入侵指标(IoC)、受影响的账户/协议、实时 SHA-256 Blob 与哈希链完整性验证结果,以及已采取的遏制措施(会话吊销、强制 MFA、Campaign Vacuum Sweep)。
将根本原因分析、永久性技术缓解措施以及各阶段完整时间戳记录为可审计的 Markdown 或 JSON 卷宗,可直接提交给您的 CISO、董事会以及国家 CSIRT/BSI 门户。
收到数据主体请求时,无需再依赖脆弱的临时 SQL 脚本:核心 GDPR 流程直接内置于管理控制台、Account Inspector 和 Webmail 自助服务中:
NIS2 明确要求备份管理,GoBD 要求不可篡改性和可追溯性,法院和审计师要求提供可证明未被修改的文档。nextxch Protect 在服务器内部覆盖技术层面:
原始 .eml 附带 SHA-256 标头,打包为包含清单和 Ed25519 签名的 ZIP,例如用于法庭、税务审计或内部调查。接收方使用 nextxch-cli export verify 离线验证;对任何文件的修改都会被检测到。每次导出都会记录在审计日志中。导出功能自 Business 起,验证功能适用于所有版本。
增量备份,使用 AES-256-GCM 加密,目标为本地、SMB 或 S3;借助 S3 Object Lock,即使管理员账户遭到入侵,也无法在保留期内删除备份。支持计划任务、保留策略和自动验证;无需运行服务器即可读取目录。自 Business 起。
将 GoBD 归档、已删除项目或备份中的邮件按所选时间点还原到邮箱,也可还原到继任邮箱。归档保持不变:哈希值、保留期限和法律保留均不受影响,重复项会被跳过,每次运行都会被记录。自 Business 起。
配置及其加密存储的密钥、每次更新前保存一个版本、差异对比和带预览的部分还原。新安装在首次启动时即可接管配置和数据;各步骤和被拒绝的访问尝试都会记录在审计日志中。配置备份适用于所有版本,数据备份自 Business 起。
备份存储在何处、多久演练一次还原以及由谁保管密码短语,仍由运营方决定并负责。功能页面上的 nextxch Protect
可信的合规文档会在软件强制执行、贵组织的运营治理以及第三方认证状态之间划出清晰的界线:
可强制启用的 FIDO2/TOTP MFA、Argon2id、TLS 1.3/DANE/MTA-STS、Dual-DKIM、AES-256-GCM 静态加密、每日 SHA-256 blob & 审计哈希链校验程序、CycloneDX v1.5 SBOM、RFC 9116 security.txt、24h/72h/30d CSIRT 报告生成器、GDPR 导出/清除、GoBD WORM + 程序文档,以及加密数据备份、配置备份和签名证据导出。
在适用情况下向国家主管机关登记实体、企业级 ISMS 政策、加密的异地备份并定期进行还原演练、主机/数据中心物理安全、员工安全意识培训,以及由人工审核事件报告并提交给您的国家 CSIRT。
欧盟法律中不存在法定的“NIS2 软件证书”。截至 v1.0.0,尚未发布外部渗透测试报告或已完成的 IDW PS 880 审计师证书(iqmeta GmbH 正在进行 IDW PS 880 准备工作)。完整的合规控制台从 Business 版本起提供(250 个邮箱每年 €450)。
不会。任何声称可自动一站式获得 NIS2 认证的软件供应商都在误导您。NIS2(指令 (EU) 2022/2555 及各国转化法律,如德国 BSIG 第 30 条和第 32 条)约束的是运营实体,涵盖技术和组织两方面的义务(向主管机关登记、ISMS 治理、员工培训、异地备份、物理安全)。对于您的邮件和群件层,nextxch 开箱即提供完整的技术控制平面:可强制执行的 FIDO2/TOTP MFA、传输加密和静态加密、每日 SHA-256 完整性校验、CycloneDX SBOM 导出、备份还原证明以及三阶段 24h/72h/30d 事件卷宗。
绝不会。nextxch 不进行任何遥测回传,也绝不会自动向外部提交报告。内置的 BSI/CSIRT 卷宗引擎会在您的服务器上关联本地登录失败、IP 封禁、网络钓鱼举报和审计链状态,生成结构化的 24h、72h 或 30d 草稿,由您的 CISO 或 DPO 审阅、编辑、批准,并导出为 Markdown 或 JSON 以供手动提交。
通过确定性地遵守 GDPR Art. 17(3)(b):执行 GDPR 硬清除会立即删除所有未锁定的邮件、日历、联系人、会话和孤立的存储 Blob,同时严格保留处于有效法定 WORM 保留或法律保留(Legal Hold)下的记录,直至其保留锁定到期。保留的 WORM 记录的确切数量会记录在清除审计响应中。
不会。原生 nextxch iOS 和 Android 应用直接与您自己的 nextxch 服务器保持主权连接,不会通过第三方美国云推送代理中转机密邮件正文或主题,并辅以生物识别应用锁(Face ID / Touch ID / 指纹)和应用切换器隐私遮罩。
核心加密安全功能(Argon2id、TLS 1.3、DANE、MTA-STS、Dual-DKIM、2FA/通行密钥、S/MIME、OpenPGP 以及用户自助 GDPR ZIP 导出)包含在包括 Free 在内的所有版本中。GoBD WORM 归档、按邮箱静态加密、多租户 RBAC、GitOps 配置即代码、完整的 NIS2/BSI/GDPR 管理控制台以及只读 ComplianceAuditor 角色从 Business 版本起提供(每个邮箱每年 €2.40 起),无任何附加费用。