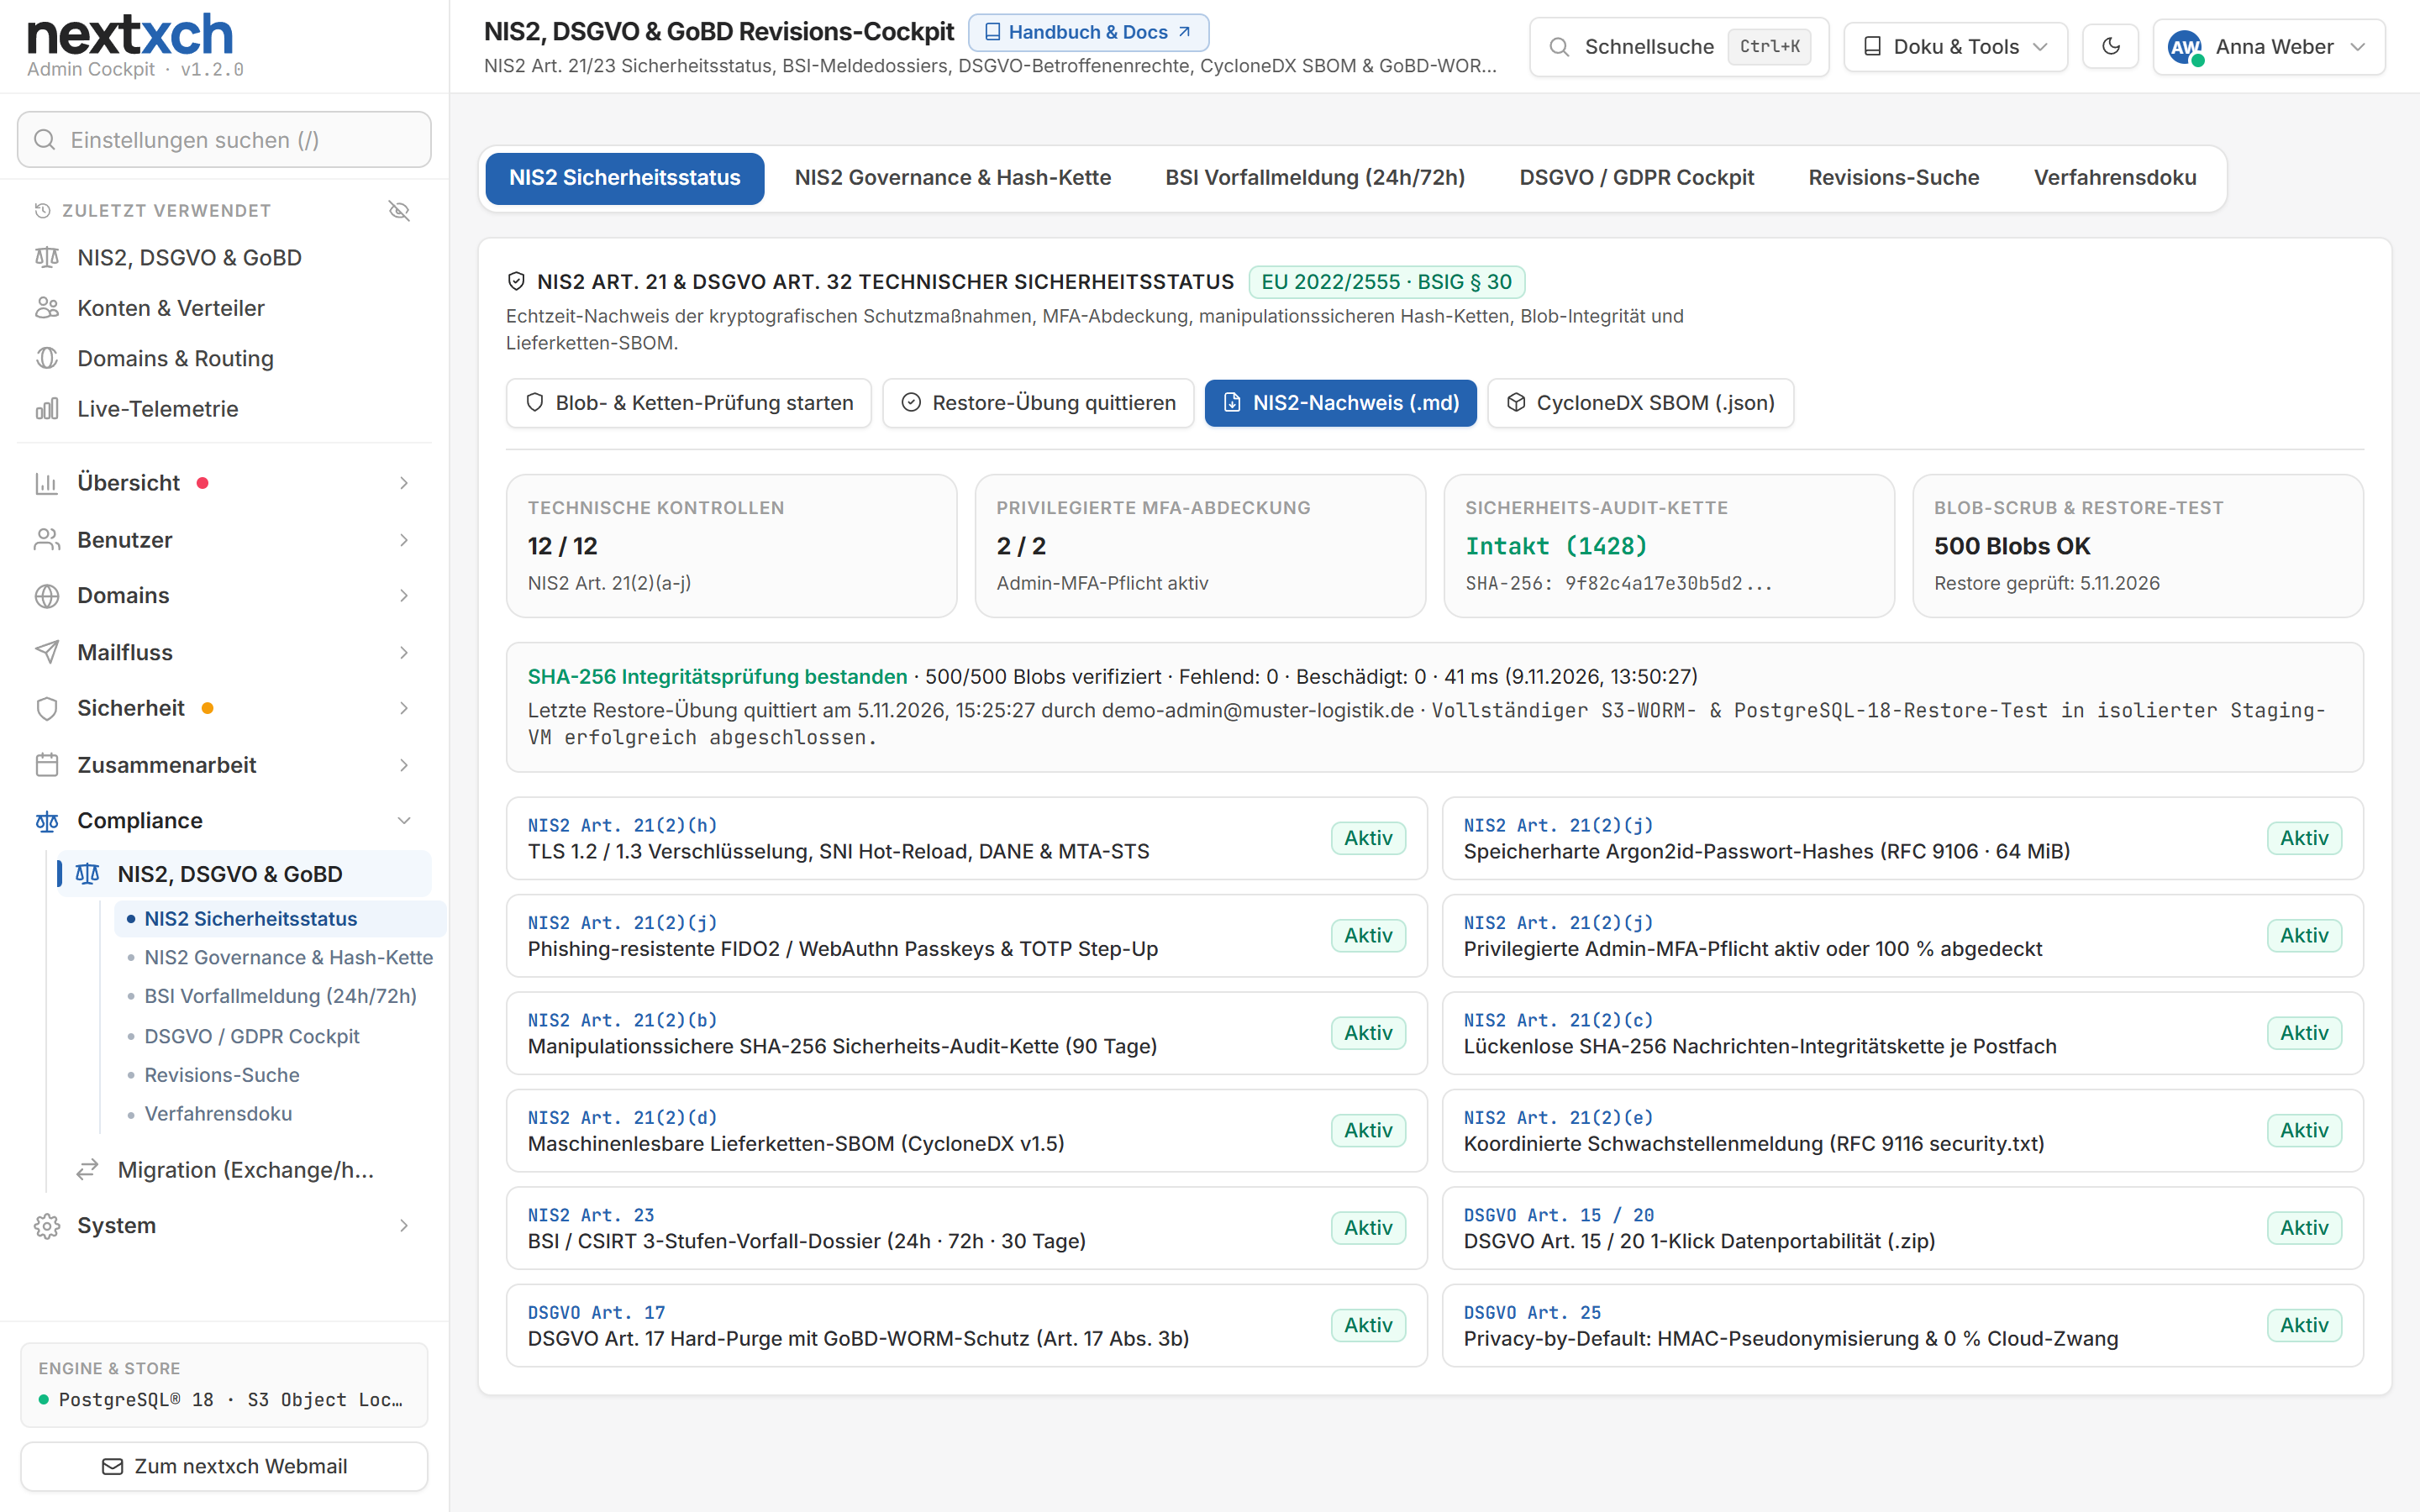

Integriertes 5-Tab NIS2, DSGVO & GoBD Revisions-Cockpit
Live-Prüfung aller 12 technischen Kontrollen nach NIS2 Art. 21(2), 3-stufiger BSI-Vorfallgenerator (24h/72h/30d), CycloneDX-SBOM, DSGVO Art. 15/17/20 und 10-Jahres-GoBD-WORM-Archiv.
E-Mail, Kalender und Adressbücher sind das Rückgrat jeder geschäftskritischen Kommunikation und stehen bei NIS2-Prüfungen, Datenschutz-Audits und Betriebsprüfungen an erster Stelle. nextxch vereint 100 % Eigenbetrieb ohne US-CLOUD-Act-Zugriff mit einem integrierten Compliance-Cockpit: erzwingbare Passkey-/TOTP-MFA, täglicher SHA-256-Integritäts-Scrubber, 3-stufiges BSI-Meldedossier (24h/72h/30d), CycloneDX-SBOM, DSGVO-Auskunfts- und Löschkaskade sowie GoBD-WORM-Archiv.
Live-Prüfung aller 12 technischen Kontrollen nach NIS2 Art. 21(2), 3-stufiger BSI-Vorfallgenerator (24h/72h/30d), CycloneDX-SBOM, DSGVO Art. 15/17/20 und 10-Jahres-GoBD-WORM-Archiv.
Bei US-gehosteten Cloud-Diensten bleibt selbst bei EU-Rechenzentren das strukturelle Rechtsrisiko extraterritorialer Herausgabeanordnungen (US CLOUD Act, FISA 702) sowie fremder Subprozessoren bestehen. nextxch eliminiert diese Angriffs- und Prüffläche vollständig durch Architektur:
Läuft auf eigener Hardware, in deutschen/europäischen Rechenzentren (Hetzner, netcup, IONOS, OVHcloud) oder komplett isoliert im Behörden-/KRITIS-Netz. Ein einziges .NET-Binary ohne Nachladen externer Skripte, Fonts oder CDNs.
Unsere native nextxch-App verbindet sich direkt per TLS mit Ihrem Server. Es fließen keine E-Mail-Inhalte über Google Firebase (FCM) oder Apple-Cloud-Relays, geschützt durch biometrische Sperre (Face ID / Fingerabdruck) und App-Switcher-Sichtschutz.
Auf Wunsch verschlüsselt nextxch jedes Postfach im Ruhezustand individuell per AES-256-GCM abgeleitet vom Benutzerschlüssel, kombiniert mit integriertem S/MIME, OpenPGP, Web Key Directory (WKD), DANE und MTA-STS.
Das neue Outlook® für Windows und Outlook.com holen IMAP-Postfächer über Microsoft®-Server ab, Zugangsdaten und Mails landen dort. nextxch erkennt solche Anmeldungen an IMAP, POP3, SMTP und ActiveSync®, zeigt sie je Konto und Domain im Admin und sperrt sie auf Wunsch je Domain oder serverweit, mit klarer Erklärung im Mail-Programm. In jeder Stufe.
Für wichtige und besonders wichtige Einrichtungen verlangt Art. 21 Abs. 2 NIS2 (in Deutschland umgesetzt in § 30 BSIG) zehn konkrete technische und organisatorische Sicherheitsbereiche. Jede Zeile zeigt die exakt in nextxch enthaltene technische Umsetzung samt API-/Modulnachweis:
| Gesetzliche Anforderung (NIS2 / BSIG) | Technische Umsetzung in nextxch | Nachweis / Modul |
|---|---|---|
| Art. 21 Abs. 2 lit. a · § 30 Nr. 1 BSIG Konzepte in Bezug auf die Risikoanalyse und Sicherheit für Informationssysteme |
Echtzeit-NIS2-Posture-Score im Admin-Cockpit (pCompliance), konfigurierbare Sitzungs- und Inaktivitätsrichtlinien für Webmail und Admin (inkl. optionaler 90-Tage-Sitzung), IP-Sicherheitsregeln, persistenter Login-Verlauf mit Offline-GeoIP und prüfbarer Konfigurationsstatus. | GET /api/admin/compliance/overview · SessionActivityService |
| Art. 21 Abs. 2 lit. b · § 30 Nr. 2 BSIG Bewältigung von Sicherheitsvorfällen (Incident Handling) |
3-stufiges BSI-/CSIRT-Vorfall-Dossier (24h, 72h, 30d) mit automatischer Telemetrie-Korrelation über Fehl-Logins, gesperrte Angreifer-IPs, Nutzer-Phishing-Meldungen und Audit-Log, ergänzt um den Campaign Vacuum Sweep zum rückwirkenden Entfernen erkannter Phishing-Wellen aus allen Postfächern. | POST /api/admin/compliance/incidents · ActiveSpamDefense |
| Art. 21 Abs. 2 lit. c · § 30 Nr. 3 BSIG Aufrechterhaltung des Betriebs, Backup-Management und Krisenmanagement |
Active-Active-Cluster auf PostgreSQL® 18 oder Microsoft® SQL Server® ohne Redis-Abhängigkeit, eingebautes DNS-Failover (Hetzner, Cloudflare), temporäre SMTP-4xx-Antwort bei Speicherausfall statt Mailverlust, verschlüsselte inkrementelle Datensicherung (AES-256-GCM) auf lokale, SMB- oder S3-Ziele mit Object Lock und automatischer Prüfung, Konfigurationssicherung mit Versionen vor jedem Update, Bare-Metal-Wiederherstellung beim ersten Start, deklaratives GitOps-YAML (nextxch-cli config export/apply) und protokollierter Backup-Restore-Drill-Nachweis im Cockpit. | POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode |
| Art. 21 Abs. 2 lit. d · § 30 Nr. 4 BSIG Sicherheit der Lieferkette (Supply Chain Security & SBOM) |
Laufzeit-Generierung einer maschinenlesbaren Software-Stückliste im CycloneDX-v1.5-JSON-Format über alle geladenen Laufzeit-Assemblies, öffentliche SHA-256-Prüfsummen für jedes Release-Paket, eigenständige .NET-Clean-Room-Architektur ohne PHP/Node-Laufzeit sowie optionale deutsche Source-Code-Escrow-Hinterlegung. | GET /api/admin/compliance/sbom · SHA256SUMS.txt |
| Art. 21 Abs. 2 lit. e · § 30 Nr. 5 BSIG Sicherheit bei Erwerb, Entwicklung und Wartung inkl. Schwachstellenmanagement |
Direkt im Admin-Cockpit pflegbares RFC-9116-Manifest (/.well-known/security.txt), koordinierter Disclosure-Prozess (< 24h Bestätigung, < 48h Hotfix-Ziel bei kritischen Lücken), strikte Content-Security-Policy (default-src 'self') und 1-Klick-In-Place-Updates mit SHA-256-Signaturprüfung. | GET /.well-known/security.txt · SystemUpdateService |
| Art. 21 Abs. 2 lit. f · § 30 Nr. 6 BSIG Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen |
Täglicher automatischer sowie manuell auslösbarer Integritäts-Scrubber (Nis2IntegrityHostedService) prüft gespeicherte .eml-Blobs gegen ihre SHA-256-Prüfsummen und verifiziert lückenlos die kryptografische Audit-Hash-Kette aller Postfächer; dazu Live-DMARC-/TLS-RPT-Auswertung, externer Port-/FCrDNS-/DANE-Prüfer und OpenTelemetry-Export. | POST /api/admin/compliance/scrub · /api/compliance/verify-chain |
| Art. 21 Abs. 2 lit. g · § 30 Nr. 7 BSIG Grundlegende Verfahren im Bereich der Cyberhygiene und Schulungen |
Multi-Stage Attachment Sandbox & Deep File-Guard (Magic-Byte-Prüfung, Office-VBA/XLM/Follina-Dekompilierung, PDF-/JavaScript- & /Launch-Prüfung, HTML-Smuggling-Deobfuskierung, DSGVO-konformer SHA-256-Abgleich), Content Disarm & Reconstruction (CDR) zur aktiven Dokument-Entschärfung, aktive Spam-, Phishing- und Quishing-Abwehr (QR-Code-Zielprüfung, Clicktrap-Heuristik, lokaler Domain-Spoofing-Schutz ohne Fehlalarme bei legitimierten Versanddiensten), Human Gatekeeper und isolierte Webmail-Sandbox-Vorschau. | ActiveSpamDefenseRuntimeService · PhishingReportService |
| Art. 21 Abs. 2 lit. h · § 30 Nr. 8 BSIG Konzepte und Verfahren für den Einsatz von Kryptografie und Verschlüsselung |
TLS 1.2/1.3 auf allen Ports mit 0 ms SNI-ACME, DANE/TLSA (RFC 7672), MTA-STS (RFC 8461), paralleles Dual-DKIM (Ed25519 + RSA-2048), Zero-Knowledge-Ruheverschlüsselung je Postfach (AES-256-GCM), S/MIME und OpenPGP im Webmail (inkl. WKD) sowie AES-256-GCM Encrypted File Share. | ServerSecretKeyring · AtRestEncryption · Dual-DKIM |
| Art. 21 Abs. 2 lit. i · § 30 Nr. 9 BSIG Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Verwaltung von Anlagen |
Mandantenfähiges RBAC (ServerAdmin, TenantAdmin, DomainAdmin, streng schreibgeschützter ComplianceAuditor), granulare GAL- und Ressourcen-Zugriffsregeln, Kerberos-SSO, OIDC, SCIM-2.0-Deprovisioning, OAuth 2.1, CIDR-gebundene smk_-API-Keys, Geräteübersicht sowie isolierte App-Passwörter mit Einzelwiderruf. | HttpAuthHelper · ScimSupport · ApiScopeService |
| Art. 21 Abs. 2 lit. j · § 30 Nr. 10 BSIG Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung |
Technisch erzwingbare MFA-Pflicht getrennt für Administratoren (RequireAdminMfa inkl. Anti-Lockout-Schutz) und Benutzer (RequireUserMfa), phishing-resistente WebAuthn/FIDO2-Passkeys im Webmail- und Admin-Login, TOTP (RFC 6238), Argon2id-Passwort-Hashing (64 MiB) sowie flexible Anmeldung per E-Mail, Benutzername oder DOMAIN\benutzer. | PUT /api/admin/session-policy · Passkeys · TOTP |
Im Ernstfall scheitert die gesetzliche 24-Stunden-Frühwarnfrist fast nie am Willen, sondern am mühsamen Zusammensuchen verstreuter Logdateien. Das Admin-Cockpit von nextxch bündelt alle relevanten Sicherheitsereignisse eines Zeitfensters auf Knopfdruck zu einem prüffähigen Meldedossier mit menschlicher Freigabeschranke:
Erfasst Erkennungszeitpunkt, Schweregrad, Verdacht auf rechtswidrige oder böswillige Handlung sowie mögliche grenzüberschreitende Auswirkungen, automatisch vorbefüllt mit Fehl-Login-Spitzen, gesperrten Angreifer-IPs und Phishing-Wellen.
Ergänzt Kompromittierungsindikatoren (IoCs), betroffene Dienste/Konten, das Ergebnis des kryptografischen SHA-256-Blob- und Hash-Ketten-Scrubbers sowie eingeleitete Gegenmaßnahmen (z. B. Sitzungs-Widerruf, MFA-Zwang, Campaign Vacuum Sweep).
Dokumentiert Ursachenanalyse (Root Cause), dauerhafte technische Abhilfemaßnahmen und Zeitstempel aller drei Meldestufen als sauberes Markdown- oder JSON-Dossier zur Vorlage beim BSI, CSIRT oder der Geschäftsleitung.
Statt manueller Datenbank-Skripte bei Auskunfts- oder Löschersuchen sind alle zentralen DSGVO-Prozesse direkt im Admin-Cockpit, im Konto-Dialog und als Selbstbedienung im Webmail integriert:
Backup-Management verlangt NIS2 ausdrücklich, die GoBD verlangen Unveränderbarkeit und Nachvollziehbarkeit, Gerichte und Prüfer verlangen nachweisbar unverfälschte Dokumente. nextxch Protect deckt die technische Seite im Server ab:
Original-.eml mit SHA-256-Kopfzeilen in einem ZIP mit Manifest und Ed25519-Signatur, zum Beispiel für Gericht, Steuerprüfung oder interne Untersuchung. Empfänger prüfen offline mit nextxch-cli export verify; jede Änderung an einer Datei fällt auf. Jeder Export steht im Audit-Log. Export ab Business, Prüfung in jeder Stufe.
Inkrementell und mit AES-256-GCM verschlüsselt auf lokale, SMB- oder S3-Ziele; mit S3 Object Lock kann auch ein kompromittierter Administrator-Zugang Sicherungen innerhalb der Frist nicht löschen. Zeitpläne, Aufbewahrung und automatische Prüfung; der Katalog ist ohne laufenden Server lesbar. Ab Business.
Nachrichten aus dem GoBD-Archiv, aus gelöschten Elementen oder aus einer Sicherung zu einem gewählten Zeitpunkt zurück ins Postfach, auch in ein Nachfolgerpostfach. Das Archiv bleibt unverändert: Hash, Aufbewahrungsfrist und Legal Hold werden nicht angefasst, Duplikate übersprungen, jeder Lauf protokolliert. Ab Business.
Konfiguration mit verschlüsselten Geheimnissen, eine Version vor jedem Update, Diff und teilweise Wiederherstellung mit Vorschau. Eine Neuinstallation übernimmt Konfiguration und Daten beim ersten Start; Schritte und abgewiesene Zugriffe stehen im Audit-Log. Konfiguration in jeder Stufe, Daten ab Business.
Wo die Sicherungen liegen, wie oft Sie die Wiederherstellung üben und wer die Passphrase verwahrt, bleibt Entscheidung und Pflicht des Betreibers. nextxch Protect auf der Funktionsseite
Verlässliche Compliance-Kommunikation trennt sauber zwischen verifizierbaren Software-Funktionen, den organisatorischen Pflichten Ihrer Einrichtung und dem aktuellen Stand externer Prüfbescheinigungen:
Erzwingbare FIDO2-/TOTP-MFA, Argon2id, TLS 1.3/DANE/MTA-STS, Dual-DKIM, AES-256-GCM Ruheverschlüsselung, täglicher SHA-256-Blob- & Hash-Ketten-Scrubber, CycloneDX-v1.5-SBOM, RFC 9116 security.txt, 24h/72h/30d BSI-Dossier-Generator, DSGVO-Export/Purge, GoBD-WORM und Verfahrensdoku-Generator sowie verschlüsselte Datensicherung, Konfigurationssicherung und signierter Beweisexport.
Registrierung Ihrer Einrichtung beim BSI (falls § 28 BSIG greift), Pflege Ihres unternehmensweiten ISMS und Notfallhandbuchs, Betrieb verschlüsselter Offsite-Backups inkl. regelmäßiger Wiederherstellungstests, physische Host-/Rechenzentrumssicherheit sowie die fristgerechte Freigabe und Übermittlung von Meldungen im BSI-Portal.
Eine gesetzliche „NIS2-Produktzertifizierung“ existiert nicht. Zum Stand v1.0.0 liegt noch kein veröffentlichter externer Penetrationstest und noch kein abgeschlossenes Wirtschaftsprüfer-Testat nach IDW PS 880 vor (Prüfungsvorbereitung läuft bei der iqmeta GmbH). Das gesamte Compliance-Cockpit ist ab Business (450 €/Jahr bei 250 Konten) enthalten.
Nein, und jeder Anbieter, der das pauschal behauptet, informiert unehrlich. NIS2 (Richtlinie (EU) 2022/2555 bzw. §§ 30, 32 BSIG) verpflichtet betroffene Einrichtungen zu technischen UND organisatorischen Maßnahmen (Registrierung beim BSI, ISMS-Richtlinien, Lieferantenverträge, Schulungen, physische Sicherheit). nextxch liefert für Ihre E-Mail- und Groupware-Infrastruktur alle geforderten technischen Software-Kontrollen schlüsselfertig mit: erzwingbare FIDO2-/TOTP-MFA, Verschlüsselung ruhender und übertragener Daten, täglichen SHA-256-Integritäts-Scrubber, CycloneDX-SBOM, Backup-Prüfnachweis und das 3-stufige BSI-Meldedossier (24h/72h/30d).
Nein, niemals. nextxch telefoniert nicht nach Hause und überträgt keinerlei Telemetrie oder Vorfalldaten automatisch nach außen. Der integrierte BSI-Dossier-Generator korreliert Server-Logs, Fehl-Logins, IP-Sperren und Phishing-Meldungen lokal auf Ihrem Server zu einem strukturierten 24h-, 72h- oder 30-Tage-Berichtsentwurf, den Ihr CISO oder Datenschutzbeauftragter prüft, freigibt und selbst im offiziellen BSI-/CSIRT-Portal einreicht.
Über eine saubere rechtliche Kaskade nach Art. 17 Abs. 3 lit. b DSGVO: Führt ein Administrator im Konto-Dialog oder per API eine DSGVO-Hartlöschung aus, entfernt nextxch sofort alle ungesperrten Nachrichten, Kontakte, Kalenderdaten, Sitzungen und verwaisten Speicher-Blobs. Nachrichten, die einer aktiven gesetzlichen GoBD-WORM-Aufbewahrungsfrist oder einem Legal Hold unterliegen, bleiben bis zum Ablauf der gesetzlichen Frist unveränderbar geschützt; die Anzahl der zurückgehaltenen WORM-Objekte wird exakt im Löschbericht ausgewiesen.
Nein. Unsere native iOS- und Android-App (nextxch) nutzt eine souveräne Direktverbindung zu Ihrem eigenen nextxch-Server sowie verschlüsselte WebPush-/Wakeup-Signale ohne Inhalts-Relay über fremde US-Cloud-Server. Zusätzlich schützt die App vertrauliche Postfächer auf dem Smartphone per Face ID, Touch ID bzw. Fingerabdruck und blendet Inhalte im App-Umschalter automatisch aus (Privacy Shield).
Grundlegende Sicherheitsmechanismen wie Argon2id, TLS 1.3, DANE, MTA-STS, Dual-DKIM, 2FA/Passkeys, S/MIME, OpenPGP und der DSGVO-Selbstauskunfts-Export im Webmail sind bereits in der kostenlosen Free-Edition enthalten. Das GoBD-WORM-Archiv, die Ruheverschlüsselung je Postfach, Mandanten-RBAC, Config-as-Code (GitOps), das vollständige NIS2-/BSI-/DSGVO-Compliance-Cockpit und die Prüferrolle sind ab Business (ab 2,40 € je Postfach und Jahr) ohne Zusatzmodul enthalten.