NIS2 · UE 2022/2555 · RGPD · GoBD · 100 % de souveraineté des données
NIS2, RGPD & GoBD : des contrôles vérifiables dans le code plutôt que des slides
La messagerie, les calendriers et les carnets d'adresses sont au cœur de la continuité d'activité, des audits NIS2 et des contrôles RGPD. nextxch associe une souveraineté 100 % auto-hébergée (aucune exposition au CLOUD Act américain) à un plan de contrôle de conformité intégré : MFA par clé d'accès/TOTP imposable, contrôle d'intégrité SHA-256 quotidien, dossiers d'incident CSIRT en 3 étapes 24h/72h/30j, export SBOM CycloneDX, automatisation RGPD art. 15/17/20 et conservation GoBD WORM.
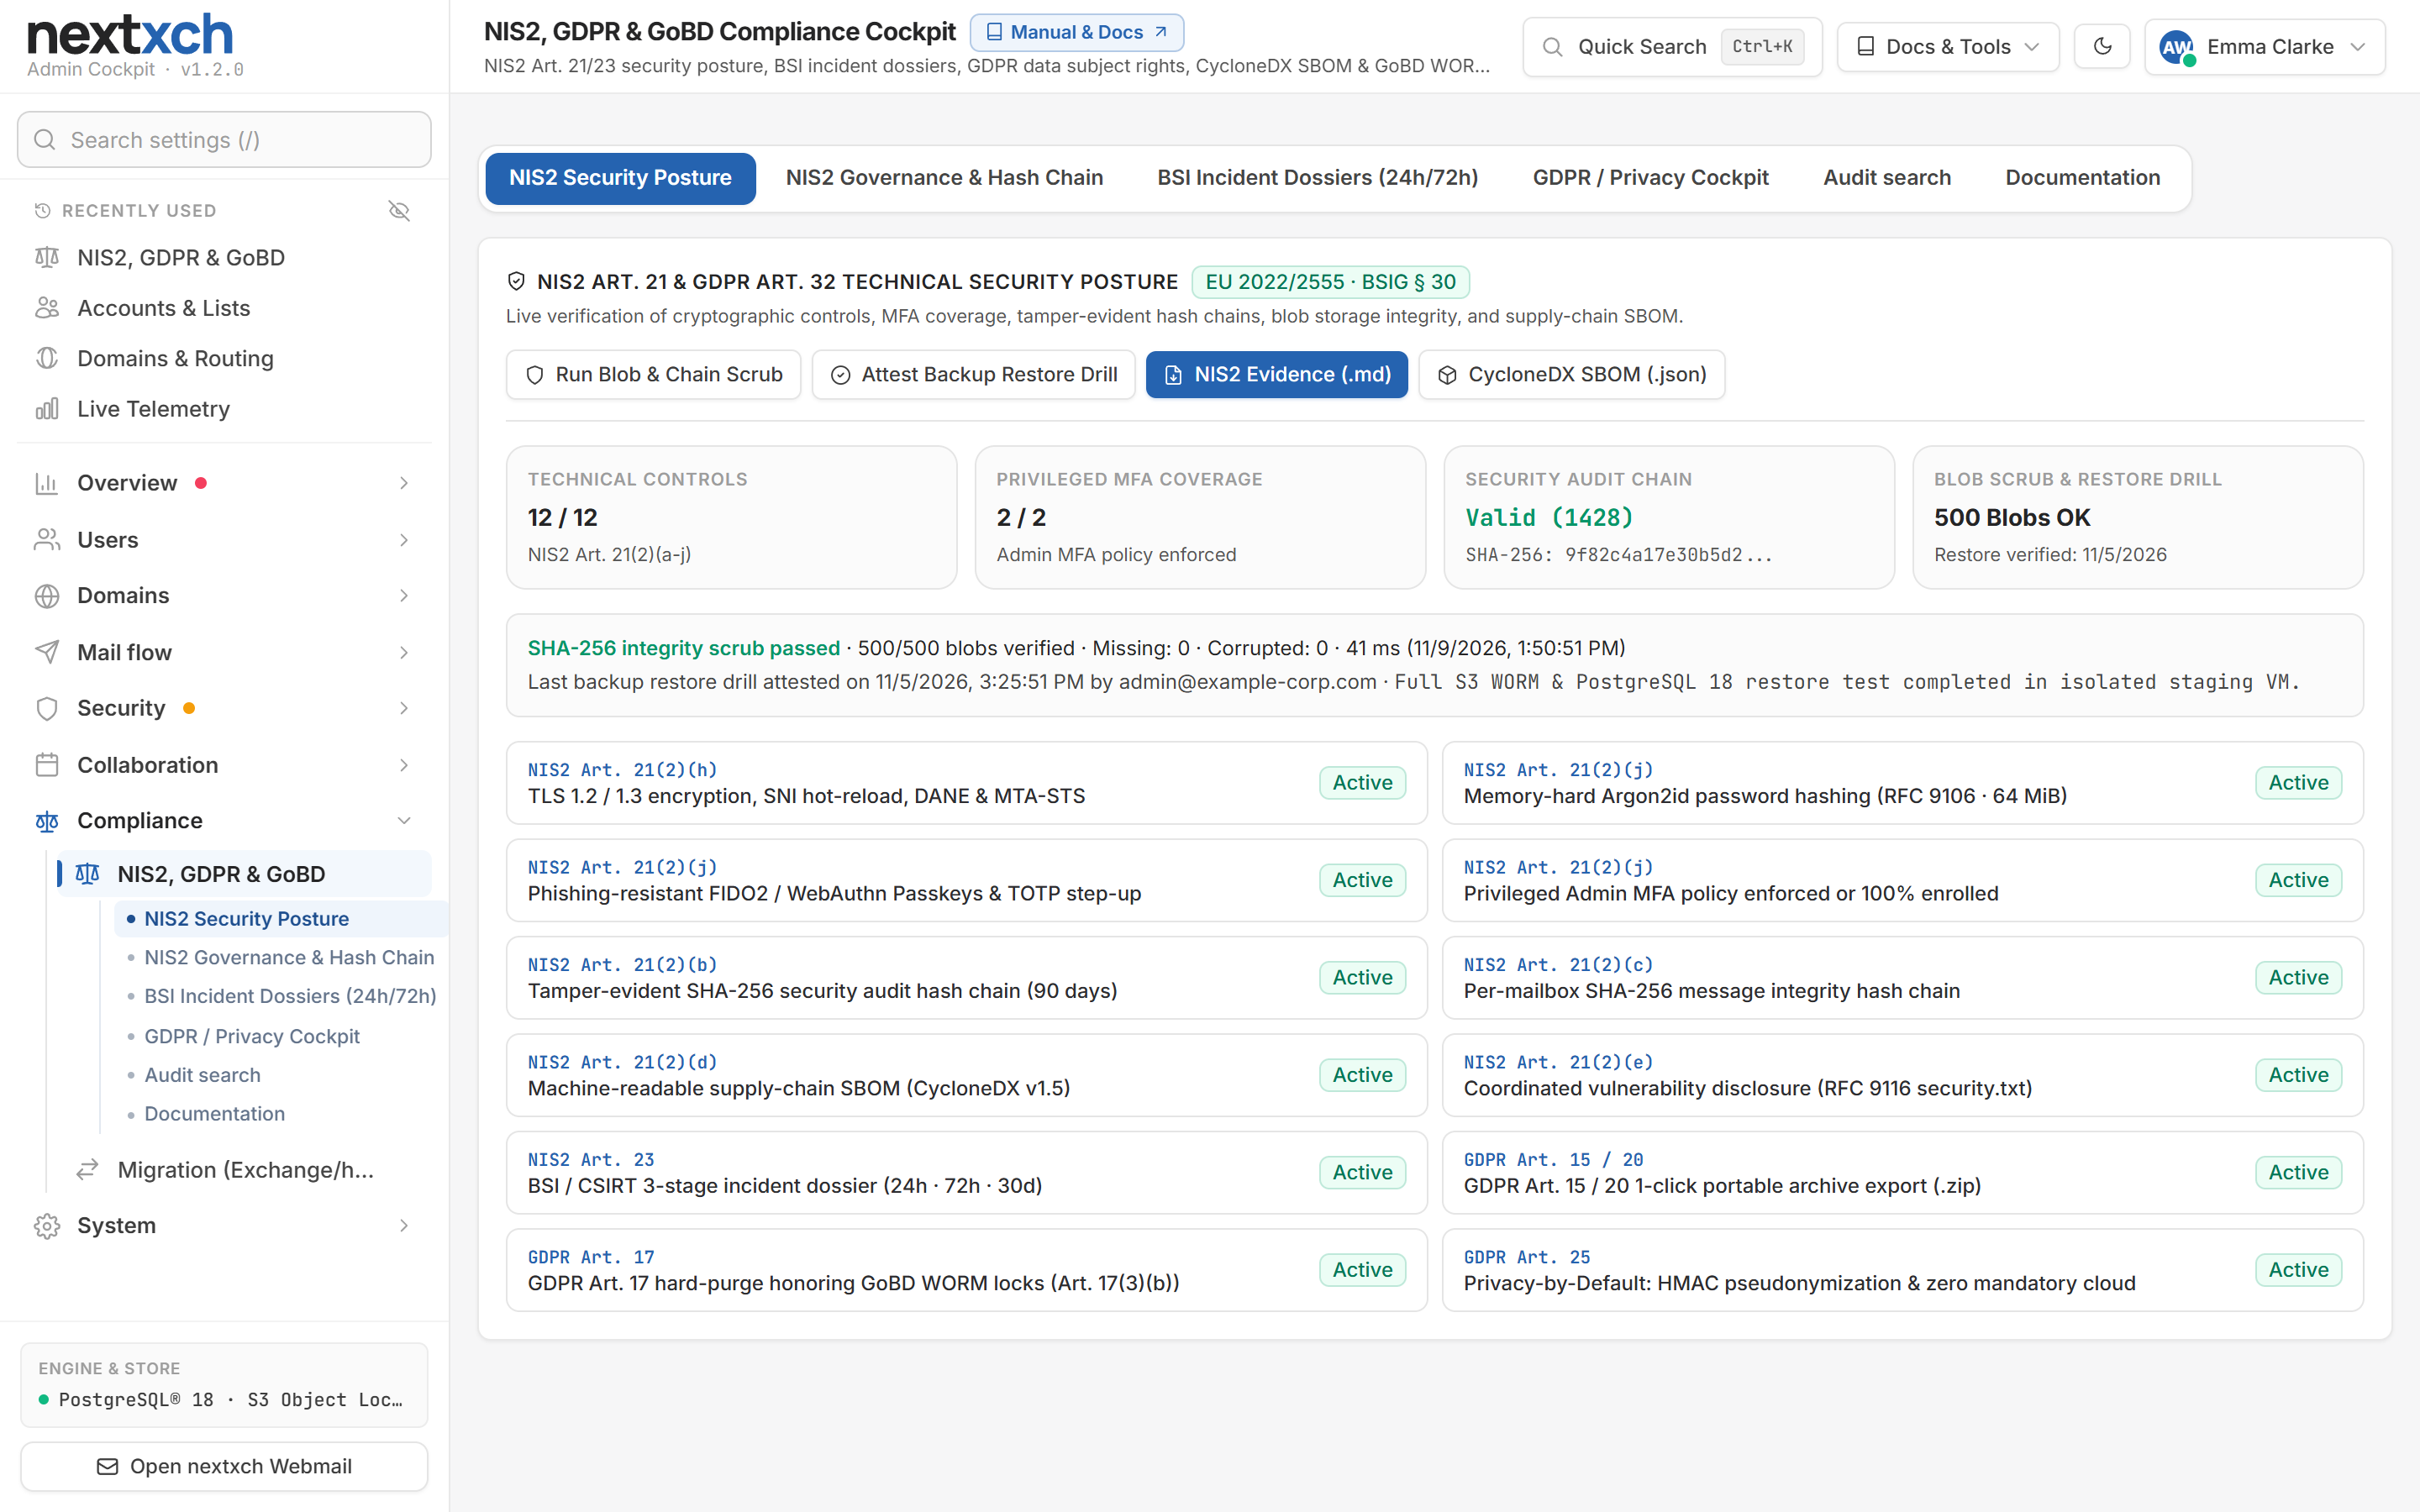
Cockpit de conformité NIS2, RGPD & GoBD intégré à 5 onglets
Vérification en direct des 12 contrôles techniques de l'art. 21(2) NIS2, générateur de dossiers d'incident CSIRT en 3 étapes (24 h/72 h/30 j), SBOM CycloneDX, RGPD art. 15/17/20 et archive GoBD WORM sur 10 ans.
Aucune dépendance à un cloud de pays tiers
100 % de souveraineté numérique : du stockage des blobs jusqu'au push mobile
Les suites cloud exploitées par des entreprises américaines conservent une exposition juridique extraterritoriale (US CLOUD Act, FISA 702) et des chaînes de sous-traitants complexes, même lorsqu'elles sont hébergées dans des régions de l'UE. nextxch élimine par conception toute exposition à des pays tiers :
100 % auto-hébergé et prêt pour l'air gap
Fonctionne sur vos propres serveurs physiques, chez des hébergeurs cloud européens (Hetzner, netcup, IONOS, OVHcloud) ou sur des réseaux isolés (air gap). Un binaire unique autonome, sans scripts, polices, CAPTCHA ni CDN externes.
Application iOS et Android souveraine (aucun relais de contenu)
Notre application mobile native nextxch se connecte directement à votre serveur via TLS. Aucun contenu de message ne transite par Firebase (FCM) ou des relais push tiers ; l'application est protégée par un verrouillage biométrique (Face ID / empreinte digitale) et un écran de confidentialité dans le sélecteur d'applications.
Chiffrement au repos à connaissance nulle et S/MIME + PGP
Chiffre en option chaque boîte aux lettres au repos avec des clés AES-256-GCM propres à chaque compte, associé à S/MIME, OpenPGP, Web Key Directory (WKD), DANE TLSA et MTA-STS intégrés.
Aucune fuite de données via le cloud Microsoft®
Le nouvel Outlook® pour Windows et Outlook.com récupèrent les boîtes aux lettres IMAP via des serveurs Microsoft®, si bien que les identifiants et le courrier s'y retrouvent. nextxch détecte ces connexions sur IMAP, POP3, SMTP et ActiveSync®, les affiche par compte et par domaine dans l'administration et, si vous le souhaitez, les bloque par domaine ou pour tout le serveur, avec une explication claire dans l'application de messagerie. Dans chaque niveau.
Les 10 exigences de NIS2 art. 21(2) : associées 1:1 à des modules opérationnels
L'article 21(2) de la directive européenne NIS2 impose dix domaines concrets de gestion des risques en cybersécurité aux entités essentielles et importantes. Chaque ligne ci-dessous correspond directement à du code et à des endpoints livrés dans nextxch :
Obligation légale (NIS2 / BSIG)
Application technique dans nextxch
Endpoint / module vérifiable
Art. 21(2)(a) · BSIG art. 30(1) Politiques relatives à l'analyse des risques et à la sécurité des systèmes d'information
Score de posture NIS2 en temps réel dans l'Admin Cockpit (pCompliance), politiques de session d'inactivité et persistantes configurables pour le Webmail et l'administration (y compris maintien de connexion optionnel de 90 jours), règles de sécurité IP, historique des connexions persistant avec GeoIP hors ligne et état de gouvernance vérifiable.
GET /api/admin/compliance/overview · SessionActivityService
Art. 21(2)(b) · BSIG art. 30(2) Gestion des incidents, détection et confinement
Générateur de dossiers d'incident BSI/CSIRT en 3 étapes (24h, 72h, 30j) corrélant les échecs de connexion, les IP bannies, les signalements de phishing des utilisateurs et les journaux d'audit, associé à Campaign Vacuum Sweep pour purger rétroactivement les vagues de phishing détectées dans toutes les boîtes aux lettres.
POST /api/admin/compliance/incidents · ActiveSpamDefense
Art. 21(2)(c) · BSIG art. 30(3) Continuité d'activité, gestion des sauvegardes et reprise après sinistre
Clustering actif-actif sur PostgreSQL® 18 ou Microsoft® SQL Server® sans aucune dépendance à Redis, basculement DNS intégré (Hetzner, Cloudflare), réponses SMTP 4xx temporaires pendant les pannes de stockage au lieu de perte d'e-mails, sauvegarde des données incrémentielle et chiffrée (AES-256-GCM) vers des cibles locales, SMB ou S3 avec Object Lock et vérification automatique, sauvegarde de la configuration avec une version avant chaque mise à jour, restauration bare-metal au premier démarrage, GitOps YAML déclaratif (nextxch-cli config export/apply) et attestation des exercices de restauration de sauvegarde.
POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode
Art. 21(2)(d) · BSIG art. 30(4) Sécurité de la chaîne d'approvisionnement et nomenclature logicielle (SBOM)
Génération à l'exécution d'une nomenclature logicielle (SBOM) CycloneDX v1.5 en JSON lisible par machine couvrant tous les assemblys chargés, sommes de contrôle SHA-256 publiques pour chaque artefact de version, binaire .NET autonome développé en salle blanche sans runtimes PHP/Node, ainsi qu'un séquestre du code source optionnel en Allemagne.
GET /api/admin/compliance/sbom · SHA256SUMS.txt
Art. 21(2)(e) · BSIG art. 30(5) Sécurité de l'acquisition, du développement et de la maintenance des réseaux et systèmes d'information (CVD)
Manifeste RFC 9116 configurable par l'administrateur (/.well-known/security.txt), divulgation coordonnée des vulnérabilités (objectif : tri < 24h, correctif critique < 48h), Content-Security-Policy stricte (default-src 'self') et mises à jour sur place vérifiées par SHA-256 en 1 clic.
GET /.well-known/security.txt · SystemUpdateService
Art. 21(2)(f) · BSIG art. 30(6) Politiques et procédures d'évaluation de l'efficacité des mesures de gestion des risques en cybersécurité
Contrôle d'intégrité quotidien planifié et à la demande (Nis2IntegrityHostedService) vérifiant les blobs .eml stockés par rapport à leurs empreintes SHA-256 et validant la chaîne de hachage cryptographique d'audit sur l'ensemble des boîtes aux lettres, complété par l'analyse visuelle DMARC/TLS-RPT, des contrôles externes des ports, FCrDNS et DANE, et l'export OpenTelemetry.
POST /api/admin/compliance/scrub · /api/compliance/verify-chain
Art. 21(2)(g) · BSIG art. 30(7) Pratiques de cyberhygiène de base et résilience des utilisateurs face au phishing
Sandbox de pièces jointes multi-étapes & Deep File-Guard (contrôle des magic bytes, décompilation Office VBA/XLM/Follina, inspection PDF /JavaScript & /Launch, désobfuscation du HTML smuggling, recherche SHA-256 conforme au RGPD), Content Disarm & Reconstruction (CDR), défense active contre le spam, le phishing et le quishing (inspection des contenus de QR codes, détection des clicktraps, anti-usurpation du domaine local sans faux positifs sur les ESP légitimes), Human Gatekeeper et aperçu isolé en sandbox dans le Webmail.
Art. 21(2)(h) · BSIG art. 30(8) Politiques et procédures relatives à l'utilisation de la cryptographie et du chiffrement
TLS 1.2/1.3 sur tous les ports avec ACME SNI en 0 ms, DANE/TLSA (RFC 7672), MTA-STS (RFC 8461), Dual-DKIM simultané (Ed25519 + RSA-2048), chiffrement au repos à connaissance nulle par boîte aux lettres (AES-256-GCM), S/MIME et OpenPGP intégrés au Webmail (y compris WKD) et partage de fichiers chiffré AES-256-GCM.
Art. 21(2)(i) · BSIG art. 30(9) Sécurité des ressources humaines, politiques de contrôle d'accès et gestion des actifs
RBAC multi-locataires (ServerAdmin, TenantAdmin, DomainAdmin, ComplianceAuditor strictement sans droit de modification), politiques granulaires de visibilité de la liste d'adresses globale et des salles, SSO Kerberos, OIDC, déprovisionnement automatisé SCIM 2.0, OAuth 2.1, clés API smk_ restreintes par CIDR, inventaire des appareils et mots de passe d'application révocables par appareil.
HttpAuthHelper · ScimSupport · ApiScopeService
Art. 21(2)(j) · BSIG art. 30(10) Utilisation de solutions d'authentification multifacteur (MFA) ou d'authentification continue
Politiques MFA obligatoires techniquement imposables pour les administrateurs (RequireAdminMfa avec protection anti-verrouillage) et les utilisateurs (RequireUserMfa), clés d'accès WebAuthn/FIDO2 résistantes au phishing pour la connexion au Webmail et à l'administration, TOTP (RFC 6238), hachage Argon2id (64 Mio), ainsi que connexion par e-mail, nom d'utilisateur ou DOMAIN\user.
PUT /api/admin/session-policy · Passkeys · TOTP
Processus de déclaration NIS2 art. 23 · BSIG art. 32
Dossiers d'incident CSIRT / BSI en 3 étapes : 24h · 72h · 30 jours
Lors d'un incident en cours, le délai légal de 24 heures pour l'alerte précoce ne peut pas être tenu si les ingénieurs doivent extraire manuellement des journaux texte dispersés. L'Admin Cockpit de nextxch assemble en quelques secondes une télémétrie structurée en un dossier en 3 étapes, validé par un humain :
Étape 1 · Sous 24 heures
Alerte précoce (art. 23(4)(a))
Enregistre l'horodatage de détection, la classification de gravité, la cause présumée malveillante ou illicite et l'impact transfrontalier potentiel, prérempli avec les pics corrélés d'échecs de connexion, les IP bannies automatiquement et les signalements de phishing.
Étape 2 · Sous 72 heures
Notification d'incident et IoC (art. 23(4)(b))
Ajoute les indicateurs de compromission (IoC), les comptes et protocoles concernés, les résultats en direct de la vérification d'intégrité SHA-256 des blobs et de la chaîne de hachage, ainsi que les mesures de confinement prises (révocation des sessions, MFA obligatoire, Campaign Vacuum Sweep).
Étape 3 · Sous 30 jours
Rapport final et cause racine (art. 23(4)(d))
Documente l'analyse des causes racines, les mesures techniques correctives permanentes et l'horodatage complet de chaque étape dans un dossier Markdown ou JSON auditable, prêt pour votre RSSI, votre direction et le portail national CSIRT/BSI.
Règlement (UE) 2016/679 (RGPD / DSGVO)
Droits des personnes concernées (RGPD) & Privacy by Design en un clic
Au lieu de scripts SQL ad hoc fragiles à chaque demande d'une personne concernée, les principaux processus RGPD sont intégrés directement dans l'Admin Cockpit, l'Account Inspector et le libre-service du Webmail :
RGPD art. 15 et art. 20 : accès et portabilité des données
Archive ZIP RFC portable en 1 clic : exporte les métadonnées du compte (profile.json), tous les e-mails sous forme de fichiers .eml RFC 5322, les calendriers (.ics), les contacts (.vcf), l'historique des connexions et les entrées d'audit dans un seul ZIP portable.
Export en libre-service et par l'administrateur : les utilisateurs peuvent exporter leur propre archive depuis les paramètres du Webmail, et les administrateurs peuvent générer des exports art. 15/20 directement depuis la fenêtre du compte ou le cockpit RGPD.
RGPD art. 17, art. 25 et art. 32 : effacement, pseudonymisation et TOM
Purge définitive art. 17 respectant les verrous WORM légaux : purge définitivement tous les éléments de boîte aux lettres non verrouillés et les blobs non référencés, tout en préservant strictement les enregistrements GoBD WORM et Legal Hold légaux conformément à l'art. 17(3)(b) du RGPD.
Purge automatique des journaux et pseudonymisation HMAC à clé : purge automatique selon la durée de conservation pour les traces de messages (14 jours par défaut) et les journaux de connexion (90 jours par défaut), recherches GeoIP hors ligne et pseudonymisation des jetons par HMAC-SHA256 à clé dans l'index antispam adaptatif.
Aucun traceur, aucun cookie sur les pages publiques : les pages publiques de réservation (/book/), de formulaires/vérification client (/forms/) et de partage de fichiers fonctionnent sans cookie de suivi, sans polices externes et avec des jetons de temporisation signés par trousseau de clés au lieu de CAPTCHA tiers.
nextxch Protect · NIS2 art. 21(2)(c) · GoBD
Sauvegarde, export probant et restauration : vérifiables, pas seulement affirmés
NIS2 exige explicitement la gestion des sauvegardes, la GoBD exige l'immuabilité et la traçabilité, les tribunaux et les auditeurs exigent des documents dont l'intégrité est démontrable. nextxch Protect couvre le volet technique au sein du serveur :
Export EML à valeur probante
Le .eml d'origine avec en-têtes SHA-256 dans un ZIP avec manifeste et signature Ed25519, par exemple pour un tribunal, un contrôle fiscal ou une enquête interne. Les destinataires vérifient hors ligne avec nextxch-cli export verify ; toute modification d'un fichier est détectée. Chaque export est consigné dans le journal d'audit. Export à partir de Business, vérification dans toutes les éditions.
Sauvegarde des données chiffrée avec Object Lock
Incrémentielle et chiffrée en AES-256-GCM vers des cibles locales, SMB ou S3 ; avec S3 Object Lock, même un compte administrateur compromis ne peut pas supprimer les sauvegardes pendant la durée de conservation. Planifications, conservation et vérification automatique ; le catalogue est lisible sans serveur en fonctionnement. À partir de Business.
Restauration depuis l'archive GoBD
Messages de l'archive GoBD, des éléments supprimés ou d'une sauvegarde, restaurés dans la boîte aux lettres à un instant choisi, y compris dans une boîte aux lettres de successeur. L'archive reste inchangée : le hash, la durée de conservation et la conservation légale ne sont pas modifiés, les doublons sont ignorés, chaque exécution est journalisée. À partir de Business.
Sauvegarde de la configuration et restauration bare-metal
Configuration avec secrets chiffrés, une version avant chaque mise à jour, comparaison (diff) et restauration partielle avec aperçu. Une nouvelle installation reprend la configuration et les données au premier démarrage ; les étapes et les tentatives d'accès refusées sont consignées dans le journal d'audit. Configuration dans toutes les éditions, données à partir de Business.
L'emplacement de stockage des sauvegardes, la fréquence des exercices de restauration et la personne qui conserve la phrase secrète restent la décision et la responsabilité de l'exploitant. nextxch Protect sur la page des fonctionnalités
Sans enjolivure · Limite de responsabilité partagée
Ce que nextxch applique dans le logiciel - et ce qui reste à la charge de l'exploitant
Une documentation de conformité crédible trace une ligne claire entre l'application logicielle, la gouvernance opérationnelle de votre organisation et le statut de certification par des tiers :
Appliqué par le logiciel nextxch
MFA FIDO2/TOTP imposable, Argon2id, TLS 1.3/DANE/MTA-STS, Dual-DKIM, chiffrement au repos AES-256-GCM, contrôle quotidien des blobs SHA-256 et de la chaîne de hachage d'audit, SBOM CycloneDX v1.5, security.txt selon la RFC 9116, générateur de dossiers CSIRT 24 h/72 h/30 j, export/purge RGPD, GoBD WORM + documentation de procédure, ainsi que sauvegarde des données chiffrée, sauvegarde de la configuration et export probant signé.
Obligations organisationnelles de l'exploitant
Enregistrement de l'entité auprès des autorités nationales le cas échéant, politiques ISMS à l'échelle de l'entreprise, sauvegardes hors site chiffrées avec exercices de restauration réguliers, sécurité physique des hôtes et du centre de données, sensibilisation du personnel, ainsi que l'examen humain et la soumission des rapports d'incident à votre CSIRT national.
Statut de certification réel (v1.0.0)
Il n'existe aucun « certificat logiciel NIS2 » légal en droit européen. À la version v1.0.0, aucun rapport de test d'intrusion externe ni certificat d'audit IDW PS 880 finalisé n'a encore été publié (la préparation IDW PS 880 est en cours chez iqmeta GmbH). Le cockpit de conformité complet est inclus à partir de Business (450 €/an pour 250 boîtes aux lettres).
Questions fréquentes sur NIS2, le RGPD et GoBD
L'installation de nextxch suffit-elle à rendre automatiquement une organisation conforme à NIS2 ?
Non, et tout éditeur de logiciel qui promet une certification NIS2 automatique clé en main vous induit en erreur. NIS2 (directive (UE) 2022/2555 et transpositions nationales telles que les articles 30 et 32 du BSIG allemand) s'applique à l'entité exploitante, tant pour les obligations techniques qu'organisationnelles (enregistrement auprès des autorités, gouvernance ISMS, formation du personnel, sauvegardes hors site, sécurité physique). Pour votre couche messagerie et groupware, nextxch fournit d'emblée l'intégralité du plan de contrôle technique : MFA FIDO2/TOTP imposable, chiffrement en transit et au repos, contrôle d'intégrité SHA-256 quotidien, export SBOM CycloneDX, attestation de restauration des sauvegardes et dossiers d'incident en 3 étapes 24h/72h/30j.
nextxch transmet-il un jour automatiquement des dossiers d'incident aux autorités ou à des clouds externes ?
Jamais. nextxch n'effectue aucun appel de télémétrie et ne soumet jamais automatiquement de rapports à l'extérieur. Le moteur intégré de dossiers BSI/CSIRT corrèle sur votre serveur les échecs de connexion locaux, les bannissements d'IP, les signalements de phishing et l'état de la chaîne d'audit en un brouillon structuré 24h, 72h ou 30j que votre RSSI ou DPO examine, modifie, approuve et exporte en Markdown ou JSON pour une soumission manuelle.
Comment nextxch concilie-t-il le droit à l'effacement du RGPD (art. 17) avec la conservation fiscale légale (GoBD WORM) ?
Par une application déterministe de l'art. 17(3)(b) du RGPD : l'exécution d'une purge définitive RGPD supprime immédiatement tous les messages, calendriers, contacts, sessions et blobs de stockage orphelins non verrouillés, tout en préservant strictement les enregistrements soumis à une conservation WORM légale active ou à un Legal Hold jusqu'à l'expiration de leur verrou de conservation. Le nombre exact d'enregistrements WORM conservés est documenté dans la réponse d'audit de la purge.
Les notifications push mobiles font-elles transiter le contenu des e-mails par les serveurs Google Firebase (FCM) ou Apple (APNs) ?
Non. L'application native nextxch pour iOS et Android maintient une connexion souveraine directement avec votre propre serveur nextxch, sans relayer le corps ni l'objet des messages confidentiels via des services push cloud américains tiers, renforcée par un verrouillage biométrique de l'application (Face ID / Touch ID / empreinte digitale) et un écran de confidentialité dans le sélecteur d'applications.
Quelle édition de licence inclut le cockpit NIS2, BSI, SBOM et RGPD ?
La sécurité cryptographique de base (Argon2id, TLS 1.3, DANE, MTA-STS, Dual-DKIM, 2FA/clés d'accès, S/MIME, OpenPGP et export ZIP RGPD en libre-service pour les utilisateurs) est incluse dans toutes les éditions, y compris Free. L'archivage GoBD WORM, le chiffrement au repos par boîte aux lettres, le RBAC multi-locataires, la configuration GitOps Config-as-Code, l'Admin Cockpit complet NIS2/BSI/RGPD et le rôle ComplianceAuditor en lecture seule sont inclus à partir de Business (dès 2,40 € par boîte aux lettres et par an), sans aucun module payant supplémentaire.