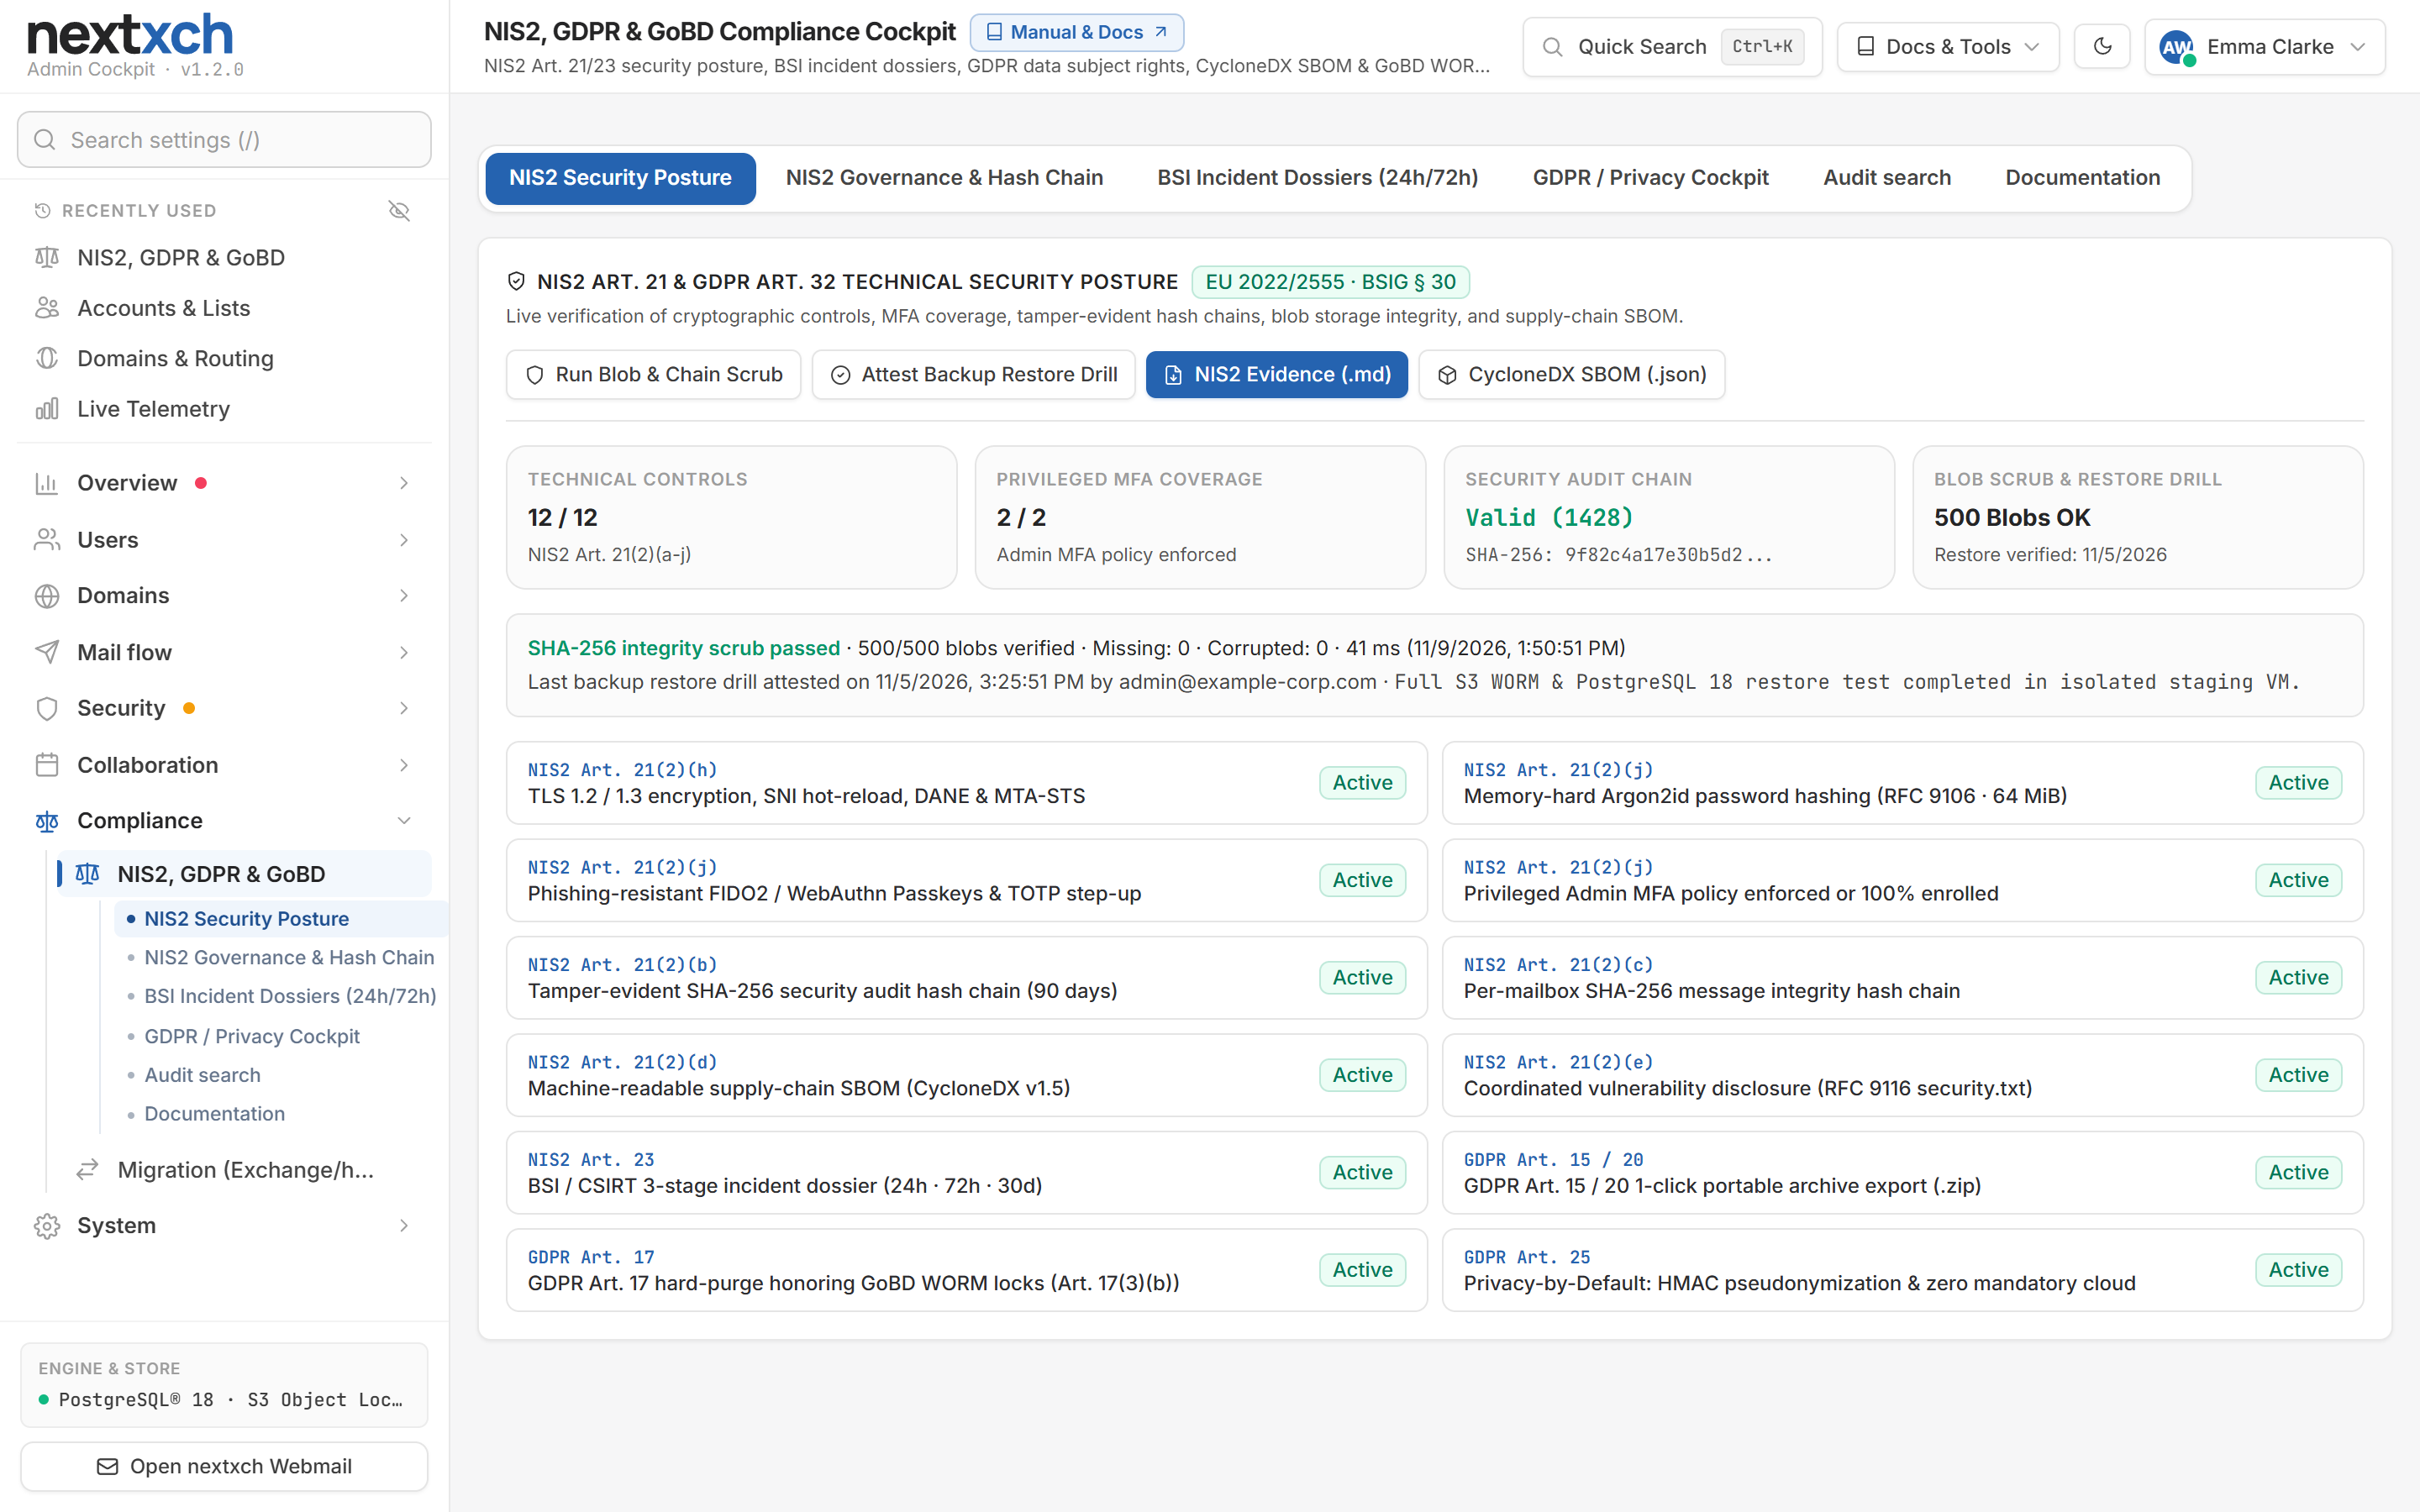

5 タブ構成の NIS2、GDPR & GoBD コンプライアンス コックピットを内蔵
NIS2 Art. 21(2) に基づく 12 の技術的管理策すべてのライブ検証、3 段階の CSIRT インシデント ドシエ ジェネレーター (24h/72h/30d)、CycloneDX SBOM、GDPR Art. 15/17/20、10 年間の GoBD WORM アーカイブ。
メール、カレンダー、アドレス帳は、事業継続、NIS2 監査、GDPR 査察の中心にあります。nextxch は、100% セルフホストによる主権 (米国 CLOUD Act の影響ゼロ) と、組み込みのコンプライアンス コントロール プレーンを組み合わせています: 強制可能なパスキー/TOTP MFA、毎日の SHA-256 整合性スクラビング、24h/72h/30d の 3 段階 CSIRT インシデント報告書、CycloneDX SBOM エクスポート、GDPR Art. 15/17/20 の自動化、GoBD WORM 保持。
NIS2 Art. 21(2) に基づく 12 の技術的管理策すべてのライブ検証、3 段階の CSIRT インシデント ドシエ ジェネレーター (24h/72h/30d)、CycloneDX SBOM、GDPR Art. 15/17/20、10 年間の GoBD WORM アーカイブ。
米国企業が運営するクラウド スイートは、EU リージョンでホストされていても、域外適用の法的リスク (米国 CLOUD Act、FISA 702) と複雑な再委託先チェーンを抱えています。nextxch は設計段階から第三国のリスクを排除しています:
お客様自身のベアメタル、欧州のクラウド ホスト (Hetzner、netcup、IONOS、OVHcloud)、またはエアギャップ ネットワークで動作します。外部スクリプト、フォント、CAPTCHA、CDN を一切必要としない単一の自己完結型バイナリです。
nextxch のネイティブ モバイル アプリは TLS 経由でお客様のサーバーに直接接続します。メッセージの内容が Firebase (FCM) や第三者のプッシュ リレーを経由することは一切なく、生体認証ロック (Face ID / 指紋) とアプリ スイッチャーのプライバシー保護で守られています。
オプションで、アカウントごとの AES-256-GCM キーによりすべてのメールボックスを保存時に暗号化し、組み込みの S/MIME、OpenPGP、Web Key Directory (WKD)、DANE TLSA、MTA-STS と組み合わせます。
Windows 版の新しい Outlook® と Outlook.com は Microsoft® のサーバー経由で IMAP メールボックスを取得するため、資格情報とメールがそこに保存されます。nextxch は IMAP、POP3、SMTP、ActiveSync® でのこうしたサインインを検出し、管理画面にアカウント別・ドメイン別に表示します。必要に応じてドメインごとまたはサーバー全体でブロックし、メール アプリにわかりやすい説明を表示します。全プランに含まれます。
EU NIS2 指令の第 21 条第 2 項は、重要主体および重要事業体に対して 10 の具体的なサイバーセキュリティ リスク管理領域を義務付けています。以下の各行は、nextxch で提供済みのコードとエンドポイントに直接対応しています:
| 法定義務 (NIS2 / BSIG) | nextxch における技術的な強制 | 検証可能なエンドポイント / モジュール |
|---|---|---|
| Art. 21(2)(a) · BSIG Sec. 30(1) リスク分析と情報システム セキュリティに関するポリシー |
管理コックピットでのリアルタイム NIS2 態勢スコア (pCompliance)、Webmail と管理画面向けの構成可能なアイドル セッション ポリシーおよび永続セッション ポリシー (オプションの 90 日間サインイン維持を含む)、IP セキュリティ ルール、オフライン GeoIP による永続的なログイン履歴、検証可能なガバナンス状態。 | GET /api/admin/compliance/overview · SessionActivityService |
| Art. 21(2)(b) · BSIG Sec. 30(2) インシデント対応、検知、封じ込め |
ログイン失敗、ブロックされた IP、ユーザーのフィッシング報告、監査ログを関連付ける 3 段階の BSI/CSIRT インシデント報告書ジェネレーター (24h、72h、30d)。検出されたフィッシングの波をすべてのメールボックスから遡って削除する Campaign Vacuum Sweep と組み合わせて使用します。 | POST /api/admin/compliance/incidents · ActiveSpamDefense |
| Art. 21(2)(c) · BSIG Sec. 30(3) 事業継続、バックアップ管理、災害復旧 |
PostgreSQL® 18 または Microsoft® SQL Server® 上のアクティブ/アクティブ クラスター(Redis への依存なし)、組み込みの DNS フェイルオーバー(Hetzner、Cloudflare)、ストレージ障害時はメールを失う代わりに一時的な SMTP 4xx 応答、Object Lock と自動検証に対応したローカル、SMB、S3 ターゲットへの暗号化された増分データバックアップ(AES-256-GCM)、更新前ごとにバージョンを保存する構成バックアップ、初回起動時のベアメタル復旧、宣言型 GitOps YAML(nextxch-cli config export/apply)、バックアップ復元訓練の証明書。 | POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode |
| Art. 21(2)(d) · BSIG Sec. 30(4) サプライチェーン セキュリティとソフトウェア部品表 (SBOM) |
読み込まれたすべてのアセンブリを対象とした、機械可読な CycloneDX v1.5 JSON ソフトウェア部品表の実行時生成、すべてのリリース成果物に対する公開 SHA-256 チェックサム、PHP/Node ランタイム不要の自己完結型 .NET クリーンルーム バイナリ、さらにオプションのドイツ国内でのソースコード エスクロー。 | GET /api/admin/compliance/sbom · SHA256SUMS.txt |
| Art. 21(2)(e) · BSIG Sec. 30(5) ネットワークおよび情報システムの調達、開発、保守におけるセキュリティ (CVD) |
管理者が構成できる RFC 9116 マニフェスト (/.well-known/security.txt)、協調的な脆弱性開示 (< 24h でトリアージ、重大な問題は < 48h での修正プログラム提供を目標)、厳格な Content-Security-Policy (default-src 'self')、SHA-256 で検証されたワンクリックのインプレース更新。 | GET /.well-known/security.txt · SystemUpdateService |
| Art. 21(2)(f) · BSIG Sec. 30(6) サイバーセキュリティ リスク管理措置の有効性を評価するためのポリシーと手順 |
毎日のスケジュール実行およびオンデマンドの整合性スクラバー (Nis2IntegrityHostedService) が、保存された .eml BLOB を SHA-256 ダイジェストと照合し、メールボックス全体で暗号学的な監査ハッシュチェーンを検証します。あわせて DMARC/TLS-RPT の視覚的分析、外部からのポート/FCrDNS/DANE チェック、OpenTelemetry エクスポートを提供します。 | POST /api/admin/compliance/scrub · /api/compliance/verify-chain |
| Art. 21(2)(g) · BSIG Sec. 30(7) 基本的なサイバー衛生の実践とユーザーのフィッシング耐性 |
多段階の添付ファイル サンドボックス & Deep File-Guard (マジックバイト チェック、Office VBA/XLM/Follina の逆コンパイル、PDF /JavaScript & /Launch の検査、HTML スマグリングの難読化解除、GDPR 準拠の SHA-256 照会)、Content Disarm & Reconstruction (CDR)、スパム、フィッシング、クイッシングへの能動的な防御 (QR ペイロード検査、クリックトラップ検出、正規の ESP で誤検知ゼロのローカル ドメイン なりすまし対策)、Human Gatekeeper、隔離された Webmail サンドボックス プレビュー。 | ActiveSpamDefenseRuntimeService · PhishingReportService |
| Art. 21(2)(h) · BSIG Sec. 30(8) 暗号技術および暗号化の使用に関するポリシーと手順 |
全ポートでの TLS 1.2/1.3 と 0 ms SNI ACME、DANE/TLSA (RFC 7672)、MTA-STS (RFC 8461)、同時 Dual-DKIM (Ed25519 + RSA-2048)、メールボックスごとのゼロ知識保存時暗号化 (AES-256-GCM)、Webmail に組み込まれた S/MIME と OpenPGP (WKD を含む)、AES-256-GCM 暗号化ファイル共有。 | ServerSecretKeyring · AtRestEncryption · Dual-DKIM |
| Art. 21(2)(i) · BSIG Sec. 30(9) 人的資源のセキュリティ、アクセス制御ポリシー、資産管理 |
マルチテナント RBAC (ServerAdmin、TenantAdmin、DomainAdmin、変更操作を一切行わない ComplianceAuditor)、きめ細かな GAL および会議室の表示ポリシー、Kerberos SSO、OIDC、SCIM 2.0 による自動プロビジョニング解除、OAuth 2.1、CIDR で制限された smk_ API キー、デバイス一覧、デバイスごとに失効可能なアプリ パスワード。 | HttpAuthHelper · ScimSupport · ApiScopeService |
| Art. 21(2)(j) · BSIG Sec. 30(10) 多要素認証 (MFA) または継続的認証ソリューションの使用 |
管理者 (ロックアウト防止機能付きの RequireAdminMfa) とユーザー (RequireUserMfa) に対して技術的に強制可能な MFA 必須ポリシー、Webmail と管理画面の両方のサインインでのフィッシング耐性のある WebAuthn/FIDO2 パスキー、TOTP (RFC 6238)、Argon2id (64 MiB) ハッシュ、さらにメール アドレス、ユーザー名、DOMAIN\user でのログイン。 | PUT /api/admin/session-policy · Passkeys · TOTP |
インシデントの発生中、エンジニアが散在するテキスト ログを手作業で集めなければならないと、法定の 24 時間以内の早期警告期限を守れません。nextxch の管理コックピットは、構造化されたテレメトリを数秒で人による承認を前提とした 3 段階の報告書にまとめます:
検知タイムスタンプ、重大度の分類、悪意ある/違法な原因の疑い、国境を越える影響の可能性を記録し、関連付けられたログイン失敗の急増、自動ブロックされた IP、フィッシング報告があらかじめ入力されます。
侵害の痕跡 (IoC)、影響を受けたアカウント/プロトコル、SHA-256 BLOB & ハッシュチェーン整合性のライブ検証結果、実施した封じ込め措置 (セッションの失効、MFA の義務化、Campaign Vacuum Sweep) を追加します。
根本原因分析、恒久的な技術的対策、各ステージの完全なタイムスタンプを、CISO、経営陣、各国の CSIRT/BSI ポータル向けの監査可能な Markdown または JSON 形式の報告書として記録します。
データ主体からの請求が届いたときに壊れやすいその場しのぎの SQL スクリプトに頼る代わりに、中核となる GDPR ワークフローが管理コックピット、Account Inspector、Webmail のセルフサービスに直接組み込まれています:
NIS2 はバックアップ管理を明示的に求め、GoBD は不変性と追跡可能性を求め、裁判所や監査人は改ざんされていないことを証明できる文書を求めます。nextxch Protect は、技術的な側面をサーバー内でカバーします:
SHA-256 ヘッダー付きの元の .eml を、マニフェストと Ed25519 署名付きの ZIP にまとめます。裁判、税務調査、社内調査などに利用できます。受領者は nextxch-cli export verify でオフライン検証でき、ファイルへのいかなる変更も検出されます。すべてのエクスポートは監査ログに記録されます。エクスポートは Business 以上、検証は全エディション。
AES-256-GCM で暗号化した増分バックアップを、ローカル、SMB、S3 ターゲットに保存します。S3 Object Lock を使用すると、管理者アカウントが侵害された場合でも、保持期間内のバックアップは削除できません。スケジュール、保持、自動検証に対応し、カタログはサーバーが稼働していなくても読み取れます。Business 以上。
GoBD アーカイブ、削除済みアイテム、またはバックアップのメッセージを、選択した時点の状態でメールボックスに復元します。後継メールボックスへの復元も可能です。アーカイブは変更されません:ハッシュ、保持期間、訴訟ホールドには影響せず、重複はスキップされ、すべての実行が記録されます。Business 以上。
シークレットを暗号化した構成、更新前ごとのバージョン保存、差分表示、プレビュー付きの部分復元。新しいインストールは初回起動時に構成とデータを引き継ぎます。各手順と拒否されたアクセス試行は監査ログに記録されます。構成は全エディション、データは Business 以上。
バックアップの保存場所、復元訓練の頻度、パスフレーズの管理者は、引き続き運用者が決定し、責任を負います。機能ページの nextxch Protect
信頼できるコンプライアンス文書は、ソフトウェアによる強制、組織の運用ガバナンス、第三者認証の状況の間に明確な線を引きます:
強制可能な FIDO2/TOTP MFA、Argon2id、TLS 1.3/DANE/MTA-STS、Dual-DKIM、AES-256-GCM による保存時の暗号化、毎日の SHA-256 blob & 監査ハッシュチェーン スクラバー、CycloneDX v1.5 SBOM、RFC 9116 security.txt、24h/72h/30d CSIRT 報告書ビルダー、GDPR エクスポート/消去、GoBD WORM + 手続き文書、さらに暗号化データバックアップ、構成バックアップ、署名付き証拠エクスポート。
該当する場合の各国当局への事業体登録、全社的な ISMS ポリシー、定期的な復元訓練を伴う暗号化されたオフサイト バックアップ、ホスト/データセンターの物理的セキュリティ、従業員の意識向上トレーニング、そしてインシデント報告書の人による確認と各国 CSIRT への提出。
EU 法には法定の「NIS2 ソフトウェア認証」は存在しません。v1.0.0 時点では、外部ペネトレーション テストの報告書や完了した IDW PS 880 監査人証明書はまだ公開されていません (iqmeta GmbH では IDW PS 880 の準備を進めています)。コンプライアンス コックピットの全機能は Business (250 メールボックスで年額 €450) 以降に含まれます。
いいえ。自動的にそのまま NIS2 認証が得られると主張するソフトウェア ベンダーは誤解を招いています。NIS2 (指令 (EU) 2022/2555 および、ドイツ BSIG 第 30 条・第 32 条などの各国の国内法化) は、技術的義務と組織的義務の両方 (当局への登録、ISMS ガバナンス、従業員研修、オフサイト バックアップ、物理的セキュリティ) について運営主体を規律します。メールおよびグループウェア層については、nextxch が完全な技術的コントロール プレーンを標準で提供します: 強制可能な FIDO2/TOTP MFA、通信時および保存時の暗号化、毎日の SHA-256 整合性スクラビング、CycloneDX SBOM エクスポート、バックアップ復元の証明、24h/72h/30d の 3 段階インシデント報告書。
決してありません。nextxch はテレメトリを一切送信せず、報告書を外部へ自動送信することもありません。組み込みの BSI/CSIRT 報告書エンジンは、お客様のサーバー上のローカルなログイン失敗、IP ブロック、フィッシング報告、監査チェーンの状態を関連付けて、24h、72h、30d の構造化された草案を作成します。CISO または DPO がこれを確認、編集、承認し、手動で提出するために Markdown または JSON としてエクスポートします。
Art. 17(3)(b) GDPR への決定論的な準拠によってです: GDPR ハードパージを実行すると、ロックされていないメッセージ、カレンダー、連絡先、セッション、孤立したストレージ BLOB はすべて即座に削除されます。一方、有効な法定 WORM 保持またはリーガル ホールドの対象となっているレコードは、保持ロックの期限が切れるまで厳格に保持されます。保持された WORM レコードの正確な件数は、パージの監査応答に記録されます。
いいえ。nextxch のネイティブ iOS/Android アプリは、機密のメッセージ本文や件名を米国の第三者クラウド プッシュ ブローカー経由で中継することなく、お客様自身の nextxch サーバーに主権を保ったまま直接接続します。さらに生体認証アプリ ロック (Face ID / Touch ID / 指紋) とアプリ スイッチャーのプライバシー保護で強化されています。
中核となる暗号セキュリティ (Argon2id、TLS 1.3、DANE、MTA-STS、Dual-DKIM、2FA/パスキー、S/MIME、OpenPGP、ユーザーによるセルフサービスの GDPR ZIP エクスポート) は、Free を含むすべてのエディションに含まれています。GoBD WORM アーカイブ、メールボックスごとの保存時暗号化、マルチテナント RBAC、GitOps Config-as-Code、NIS2/BSI/GDPR 管理コックピットの全機能、読み取り専用の ComplianceAuditor ロールは、Business (メールボックスあたり年額 €2.40 から) 以降に追加料金なしで含まれます。