NIS2 · UE 2022/2555 · GDPR · GoBD · 100% de soberania de dados
NIS2, GDPR & GoBD: controles verificáveis no código em vez de slides
E-mail, calendários e catálogos de endereços estão no centro da continuidade dos negócios, das auditorias NIS2 e das inspeções do GDPR. O nextxch combina soberania 100% auto-hospedada (nenhuma exposição ao US CLOUD Act) com um plano de controle de conformidade integrado: MFA com chave de acesso/TOTP aplicável, verificação diária de integridade SHA-256, dossiês de incidentes CSIRT em 3 etapas (24h/72h/30d), exportação de SBOM CycloneDX, automação dos Arts. 15/17/20 do GDPR e retenção GoBD WORM.
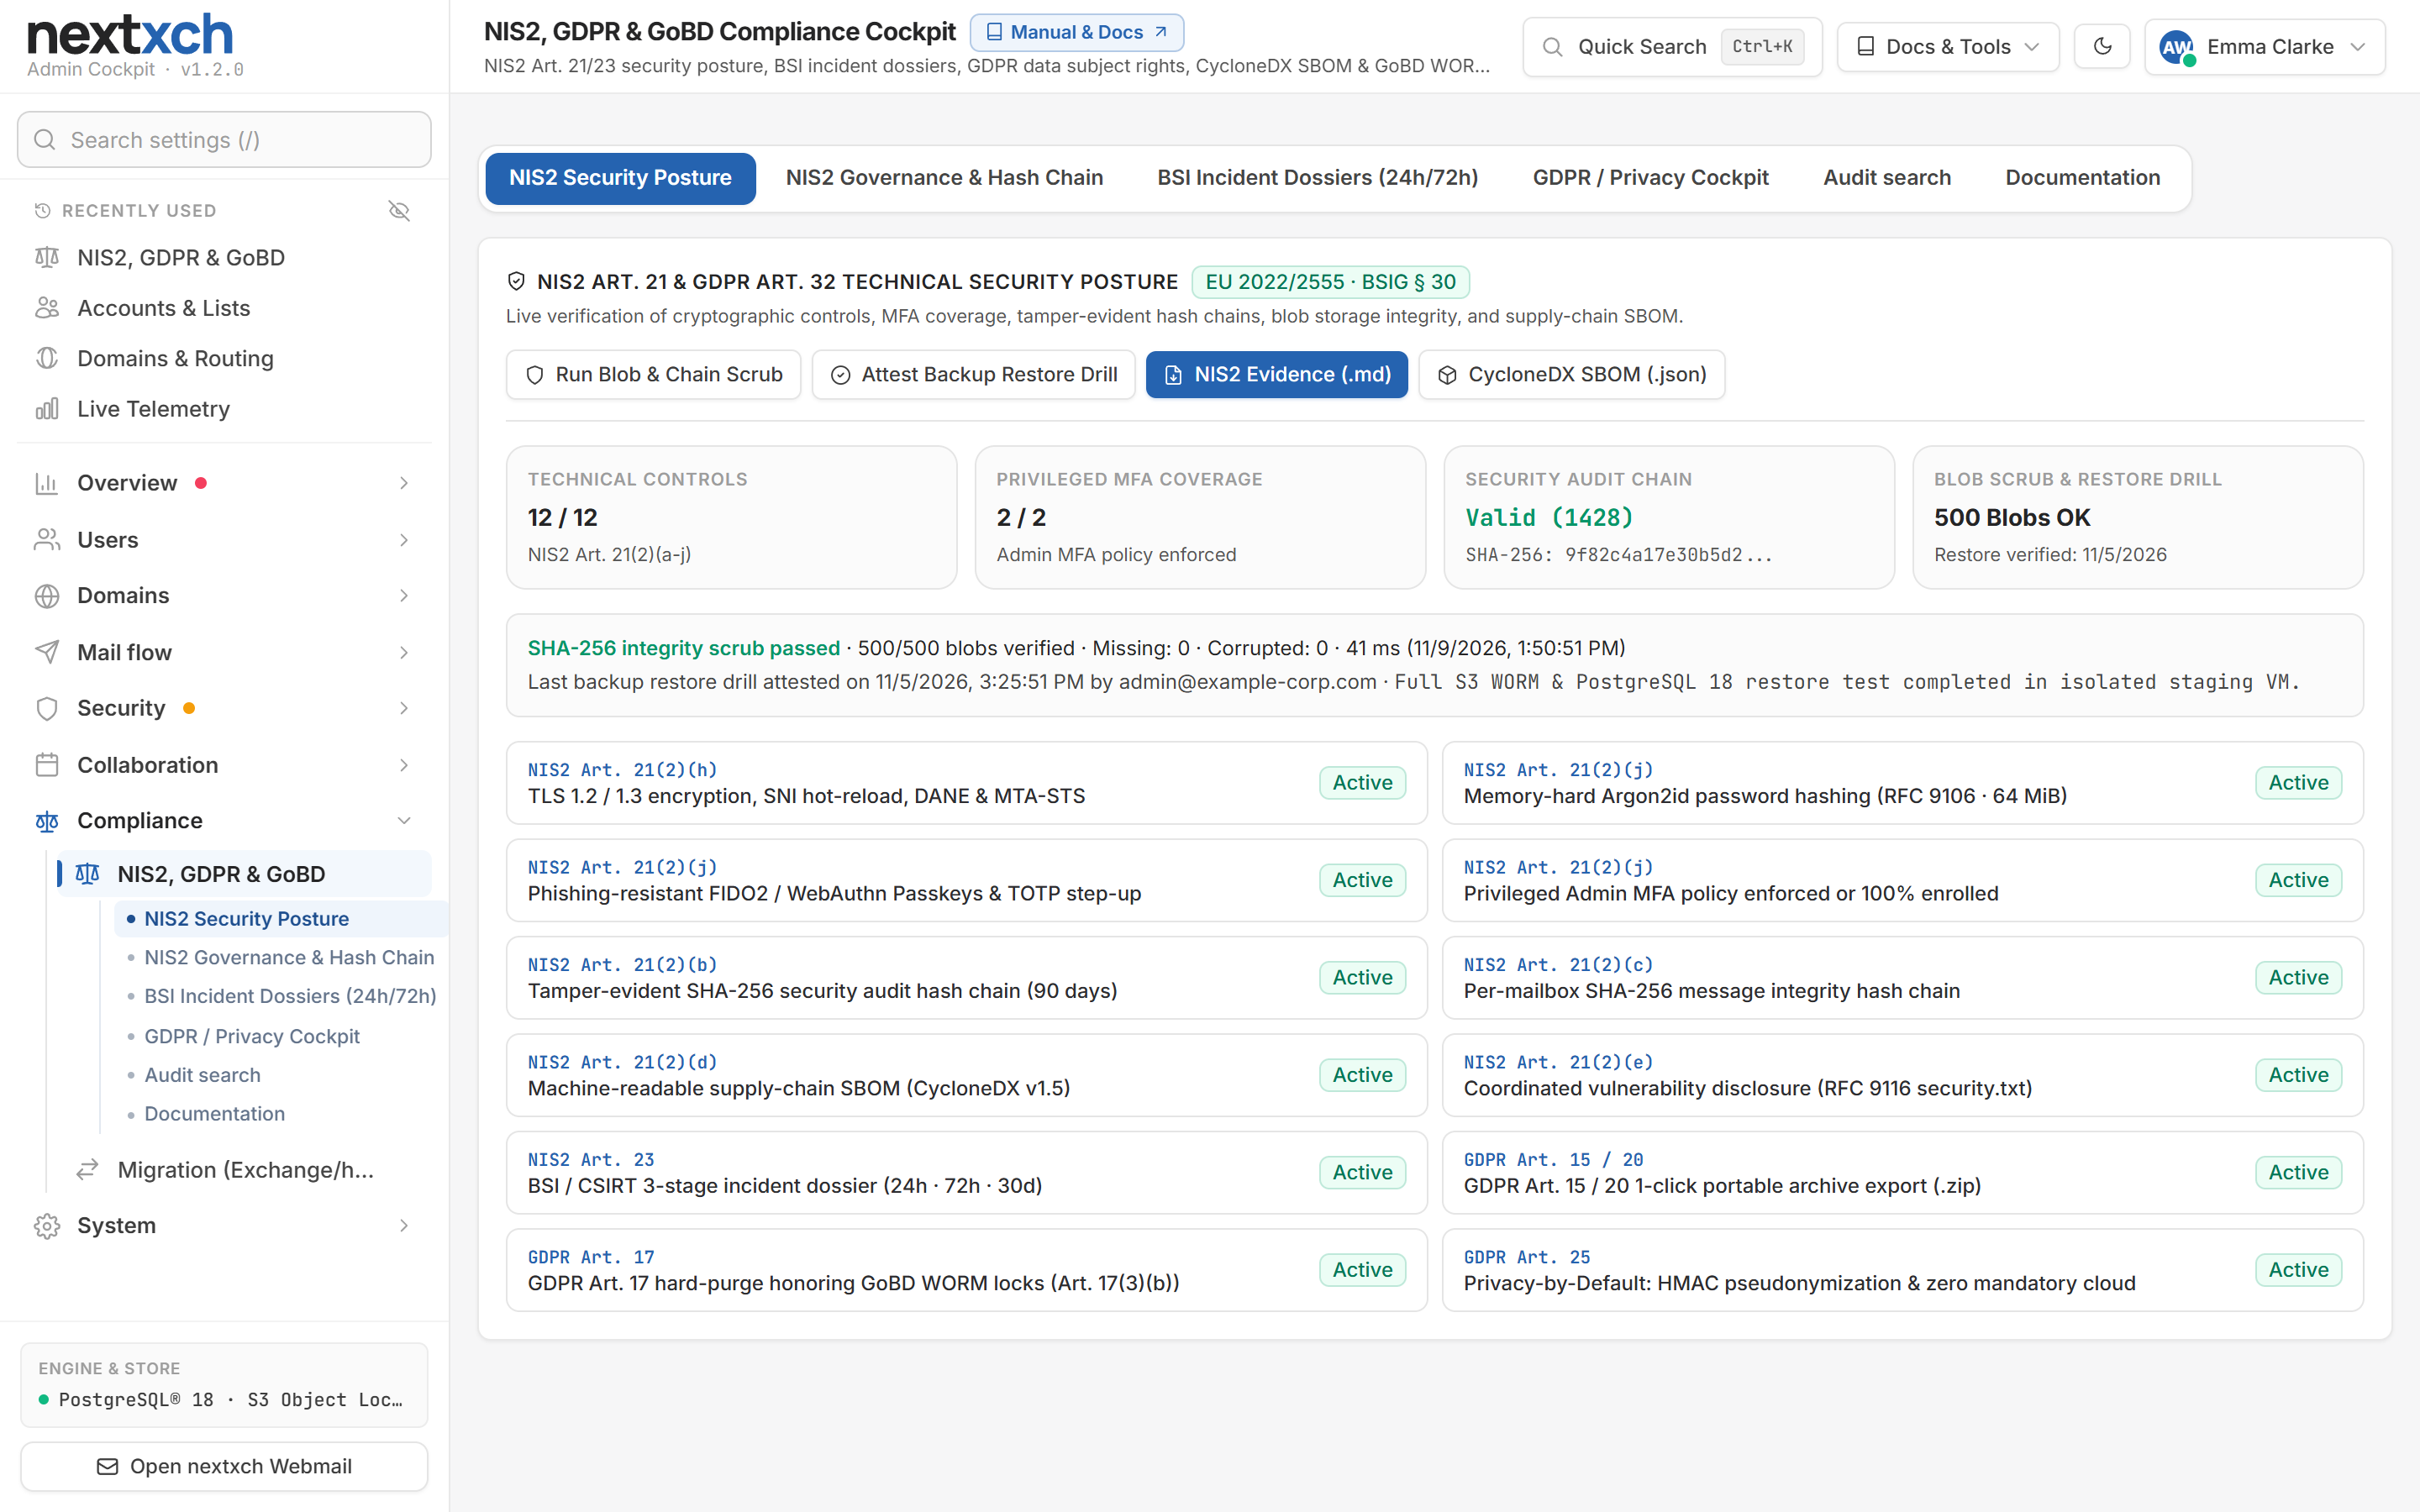
Cockpit de conformidade NIS2, GDPR & GoBD integrado com 5 abas
Verificação em tempo real de todos os 12 controles técnicos do NIS2 Art. 21(2), gerador de dossiês de incidentes CSIRT em 3 etapas (24h/72h/30d), SBOM CycloneDX, GDPR Art. 15/17/20 e arquivo GoBD WORM de 10 anos.
Nenhuma dependência de nuvem de países terceiros
100% de soberania digital: do armazenamento de blobs ao push móvel
Suítes de nuvem operadas nos EUA mantêm exposição jurídica extraterritorial (US CLOUD Act, FISA 702) e cadeias complexas de suboperadores, mesmo quando hospedadas em regiões da UE. O nextxch elimina a exposição a países terceiros por design:
100% auto-hospedado e pronto para air-gap
Funciona em seu próprio bare metal, em hosts de nuvem europeus (Hetzner, netcup, IONOS, OVHcloud) ou em redes air-gapped. Um único binário autocontido, sem scripts externos, fontes, CAPTCHAs ou CDNs.
App soberano para iOS e Android (zero retransmissão de conteúdo)
Nosso app móvel nativo do nextxch se conecta diretamente ao seu servidor via TLS. Nenhum conteúdo de mensagem passa pelo Firebase (FCM) ou por retransmissores de push de terceiros, com proteção por bloqueio biométrico (Face ID / impressão digital) e proteção de privacidade no alternador de apps.
Criptografia em repouso de conhecimento zero e S/MIME + PGP
Criptografa opcionalmente cada caixa de correio em repouso com chaves AES-256-GCM por conta, combinadas com S/MIME, OpenPGP, Web Key Directory (WKD), DANE TLSA e MTA-STS integrados.
Sem vazamento de dados pela nuvem da Microsoft®
O novo Outlook® para Windows e o Outlook.com buscam caixas de correio IMAP por meio de servidores da Microsoft®, de modo que credenciais e e-mails acabam lá. O nextxch detecta esses logins em IMAP, POP3, SMTP e ActiveSync®, mostra-os por conta e domínio na administração e, se você desejar, bloqueia-os por domínio ou em todo o servidor, com uma explicação clara no aplicativo de e-mail. Em todos os níveis.
Diretiva (UE) 2022/2555 Art. 21(2) · BSIG Sec. 30
Todas as 10 exigências do Art. 21(2) da NIS2: mapeadas 1:1 para módulos ativos
O Artigo 21(2) da Diretiva NIS2 da UE exige dez domínios concretos de gestão de riscos de cibersegurança para entidades essenciais e importantes. Cada linha abaixo corresponde diretamente a código e endpoints já entregues no nextxch:
Obrigação legal (NIS2 / BSIG)
Aplicação técnica no nextxch
Endpoint / módulo verificável
Art. 21(2)(a) · BSIG Sec. 30(1) Políticas de análise de riscos e de segurança dos sistemas de informação
Pontuação de postura NIS2 em tempo real no Admin Cockpit (pCompliance), políticas configuráveis de sessão por inatividade e persistente para Webmail e Admin (incl. opção de manter conectado por 90 dias), regras de segurança de IP, histórico de logins persistente com GeoIP offline e estado de governança verificável.
GET /api/admin/compliance/overview · SessionActivityService
Art. 21(2)(b) · BSIG Sec. 30(2) Tratamento, detecção e contenção de incidentes
Gerador de dossiês de incidentes BSI/CSIRT em 3 etapas (24h, 72h, 30d) que correlaciona logins com falha, IPs banidos, denúncias de phishing dos usuários e logs de auditoria, combinado com o Campaign Vacuum Sweep para remover retroativamente ondas de phishing detectadas em todas as caixas de correio.
POST /api/admin/compliance/incidents · ActiveSpamDefense
Art. 21(2)(c) · BSIG Sec. 30(3) Continuidade dos negócios, gestão de backups e recuperação de desastres
Clustering ativo-ativo em PostgreSQL® 18 ou Microsoft® SQL Server® sem nenhuma dependência de Redis, failover de DNS integrado (Hetzner, Cloudflare), respostas SMTP 4xx temporárias durante falhas de armazenamento em vez de perda de e-mails, backup de dados incremental criptografado (AES-256-GCM) para destinos locais, SMB ou S3 com Object Lock e verificação automática, backup da configuração com uma versão antes de cada atualização, recuperação bare-metal na primeira inicialização, GitOps declarativo em YAML (nextxch-cli config export/apply) e atestado de testes de restauração de backup.
POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode
Art. 21(2)(d) · BSIG Sec. 30(4) Segurança da cadeia de suprimentos e lista de materiais de software (SBOM)
Geração em tempo de execução de uma lista de materiais de software (SBOM) CycloneDX v1.5 em JSON legível por máquina para todos os assemblies carregados, checksums SHA-256 públicos para cada artefato de release, binário .NET clean-room autocontido sem runtimes PHP/Node, além de custódia do código-fonte (escrow) opcional na Alemanha.
GET /api/admin/compliance/sbom · SHA256SUMS.txt
Art. 21(2)(e) · BSIG Sec. 30(5) Segurança na aquisição, no desenvolvimento e na manutenção de redes e sistemas de informação (CVD)
Manifesto RFC 9116 configurável pelo administrador (/.well-known/security.txt), divulgação coordenada de vulnerabilidades (meta de triagem em < 24h e hotfix crítico em < 48h), Content-Security-Policy rigorosa (default-src 'self') e atualizações no local com 1 clique verificadas por SHA-256.
GET /.well-known/security.txt · SystemUpdateService
Art. 21(2)(f) · BSIG Sec. 30(6) Políticas e procedimentos para avaliar a eficácia das medidas de gestão de riscos de cibersegurança
Verificador de integridade agendado diariamente e sob demanda (Nis2IntegrityHostedService) que confere os blobs .eml armazenados com os digests SHA-256 e valida a cadeia criptográfica de hashes de auditoria em todas as caixas de correio, além de análise visual de DMARC/TLS-RPT, verificações externas de portas/FCrDNS/DANE e exportação para OpenTelemetry.
POST /api/admin/compliance/scrub · /api/compliance/verify-chain
Art. 21(2)(g) · BSIG Sec. 30(7) Práticas básicas de ciber-higiene e resiliência dos usuários contra phishing
Sandbox de anexos em várias etapas e Deep File-Guard (verificação de magic bytes, descompilação de Office VBA/XLM/Follina, inspeção de PDF /JavaScript e /Launch, desofuscação de HTML smuggling, consulta SHA-256 em conformidade com o GDPR), Content Disarm & Reconstruction (CDR), defesa ativa contra spam, phishing e quishing (inspeção de payload de QR, detecção de clicktrap, anti-spoofing de domínio local sem falsos positivos em ESPs legítimos), Human Gatekeeper e pré-visualização isolada em sandbox no Webmail.
Art. 21(2)(h) · BSIG Sec. 30(8) Políticas e procedimentos relativos ao uso de criptografia e cifragem
TLS 1.2/1.3 em todas as portas com SNI ACME em 0 ms, DANE/TLSA (RFC 7672), MTA-STS (RFC 8461), Dual-DKIM simultâneo (Ed25519 + RSA-2048), criptografia em repouso de conhecimento zero por caixa de correio (AES-256-GCM), S/MIME e OpenPGP integrados no Webmail (incl. WKD) e Encrypted File Share com AES-256-GCM.
Art. 21(2)(i) · BSIG Sec. 30(9) Segurança de recursos humanos, políticas de controle de acesso e gestão de ativos
RBAC multilocatário (ServerAdmin, TenantAdmin, DomainAdmin, ComplianceAuditor estritamente sem permissão de alteração), políticas granulares de visibilidade da GAL e de salas, Kerberos SSO, OIDC, desprovisionamento automatizado via SCIM 2.0, OAuth 2.1, chaves de API smk_ restritas por CIDR, inventário de dispositivos e senhas de app revogáveis por dispositivo.
HttpAuthHelper · ScimSupport · ApiScopeService
Art. 21(2)(j) · BSIG Sec. 30(10) Uso de autenticação multifator (MFA) ou de soluções de autenticação contínua
Políticas de MFA obrigatória tecnicamente aplicáveis para administradores (RequireAdminMfa com proteção contra bloqueio) e usuários (RequireUserMfa), chaves de acesso WebAuthn/FIDO2 resistentes a phishing tanto no login do Webmail quanto no do Admin, TOTP (RFC 6238), hashing Argon2id (64 MiB), além de login por e-mail, nome de usuário ou DOMAIN\user.
PUT /api/admin/session-policy · Passkeys · TOTP
Fluxo de notificação NIS2 Art. 23 · BSIG Sec. 32
Dossiês de incidentes CSIRT / BSI em 3 etapas: 24h · 72h · 30 dias
Durante um incidente ativo, o prazo legal de 24 horas para o alerta antecipado não é cumprido quando os engenheiros precisam vasculhar manualmente logs de texto dispersos. O Admin Cockpit do nextxch reúne telemetria estruturada em um dossiê de 3 etapas com aprovação humana em segundos:
Etapa 1 · Em até 24 horas
Alerta antecipado (Art. 23(4)(a))
Registra o carimbo de data/hora da detecção, a classificação de gravidade, a suspeita de causa maliciosa/ilícita e o possível impacto transfronteiriço, pré-preenchido com picos correlacionados de logins com falha, IPs banidos automaticamente e denúncias de phishing.
Etapa 2 · Em até 72 horas
Notificação de incidente e IoCs (Art. 23(4)(b))
Acrescenta Indicadores de Comprometimento (IoCs), contas/protocolos afetados, resultados da verificação de integridade em tempo real dos blobs SHA-256 e da cadeia de hashes, e as medidas de contenção adotadas (revogação de sessões, MFA obrigatória, Campaign Vacuum Sweep).
Etapa 3 · Em até 30 dias
Relatório final e causa raiz (Art. 23(4)(d))
Documenta a análise de causa raiz, as mitigações técnicas permanentes e todos os carimbos de data/hora das etapas como um dossiê auditável em Markdown ou JSON, pronto para o seu CISO, a diretoria e o portal nacional do CSIRT/BSI.
Regulamento (UE) 2016/679 (GDPR / DSGVO)
Direitos dos titulares de dados do GDPR & Privacy by Design com um clique
Em vez de scripts SQL improvisados e frágeis quando chega uma solicitação de um titular de dados, os principais fluxos do GDPR estão integrados diretamente no Admin Cockpit, no Account Inspector e no autoatendimento do Webmail:
GDPR Art. 15 e Art. 20: acesso e portabilidade de dados
Arquivo ZIP RFC portátil com 1 clique: exporta os metadados da conta (profile.json), todos os e-mails como arquivos .eml RFC 5322, calendários (.ics), contatos (.vcf), histórico de entradas e registros de auditoria em um único ZIP portátil.
Autoatendimento do usuário e exportação pelo administrador: os usuários podem exportar o próprio arquivo nas configurações do Webmail, e os administradores podem gerar exportações conforme os Arts. 15/20 diretamente no modal da conta ou no Cockpit GDPR.
GDPR Art. 17, Art. 25 e Art. 32: apagamento, pseudonimização e TOMs
Exclusão definitiva do Art. 17 respeitando bloqueios WORM legais: exclui definitivamente todos os itens desbloqueados da caixa de correio e blobs não referenciados, preservando rigorosamente os registros GoBD WORM e de Legal Hold exigidos por lei, conforme o Art. 17(3)(b) do GDPR.
Limpeza automática de logs e pseudonimização com HMAC com chave: limpeza automática por retenção para rastreamentos de mensagens (padrão de 14 dias) e logs de login (padrão de 90 dias), consultas GeoIP offline e pseudonimização de tokens com HMAC-SHA256 com chave no índice adaptativo de spam.
Zero rastreadores e zero cookies em páginas públicas: as páginas públicas de agendamento (/book/), formulários/verificação de clientes (/forms/) e compartilhamento de arquivos funcionam sem cookies de rastreamento, sem fontes externas e com tokens de tempo assinados pelo keyring em vez de CAPTCHAs de terceiros.
nextxch Protect · NIS2 Art. 21(2)(c) · GoBD
Backup, exportação probatória e restauração: verificáveis, não apenas afirmados
A NIS2 exige expressamente a gestão de backups, a GoBD exige imutabilidade e rastreabilidade, tribunais e auditores exigem documentos comprovadamente inalterados. O nextxch Protect cobre o lado técnico dentro do servidor:
Exportação EML com valor probatório
O .eml original com cabeçalhos SHA-256 em um ZIP com manifesto e assinatura Ed25519, por exemplo para um tribunal, uma auditoria fiscal ou uma investigação interna. Os destinatários verificam offline com nextxch-cli export verify; qualquer alteração em um arquivo é detectada. Cada exportação é registrada no log de auditoria. Exportação a partir do Business, verificação em todos os níveis.
Backup de dados criptografado com Object Lock
Incremental e criptografado com AES-256-GCM para destinos locais, SMB ou S3; com o S3 Object Lock, nem mesmo uma conta de administrador comprometida consegue excluir backups dentro do prazo de retenção. Agendamentos, retenção e verificação automática; o catálogo pode ser lido sem um servidor em execução. A partir do Business.
Restauração a partir do arquivo GoBD
Mensagens do arquivo GoBD, de itens excluídos ou de um backup de volta para a caixa de correio em um ponto no tempo escolhido, inclusive para uma caixa de correio sucessora. O arquivo permanece inalterado: hash, prazo de retenção e retenção legal (legal hold) não são alterados, duplicatas são ignoradas e cada execução é registrada. A partir do Business.
Backup da configuração e recuperação bare-metal
Configuração com segredos criptografados, uma versão antes de cada atualização, diff e restauração parcial com pré-visualização. Uma nova instalação assume a configuração e os dados na primeira inicialização; as etapas e as tentativas de acesso negadas são registradas no log de auditoria. Configuração em todos os níveis, dados a partir do Business.
Onde os backups são armazenados, com que frequência você pratica a restauração e quem guarda a frase secreta continuam sendo decisão e responsabilidade do operador. nextxch Protect na página de recursos
Sem rodeios · Limite da responsabilidade compartilhada
O que o nextxch garante no software - e o que continua sendo dever do operador
Uma documentação de conformidade confiável traça uma linha inequívoca entre a aplicação pelo software, a governança operacional da sua organização e o status de certificação por terceiros:
Garantido pelo software nextxch
MFA FIDO2/TOTP obrigatória, Argon2id, TLS 1.3/DANE/MTA-STS, Dual-DKIM, criptografia em repouso AES-256-GCM, verificação diária de blobs SHA-256 e da cadeia de hashes de auditoria, SBOM CycloneDX v1.5, security.txt conforme RFC 9116, gerador de dossiês CSIRT 24h/72h/30d, exportação/eliminação conforme o GDPR, GoBD WORM + documentação de procedimentos, além de backup de dados criptografado, backup da configuração e exportação probatória assinada.
Deveres organizacionais do operador
Registro da entidade junto às autoridades nacionais, quando aplicável, políticas de ISMS para toda a empresa, backups externos criptografados com exercícios regulares de restauração, segurança física de hosts/datacenters, treinamento de conscientização da equipe e revisão humana + envio de relatórios de incidentes ao seu CSIRT nacional.
Status honesto de certificação (v1.0.0)
Não existe um 'certificado de software NIS2' previsto na legislação da UE. Na versão v1.0.0, ainda não foi publicado nenhum relatório externo de teste de penetração nem um certificado de auditoria IDW PS 880 concluído (a preparação para o IDW PS 880 está em andamento na iqmeta GmbH). O cockpit de conformidade completo está incluído a partir da Business (€ 450/ano para 250 caixas de correio).
Perguntas frequentes sobre NIS2, GDPR e GoBD
Basta instalar o nextxch para que uma organização fique automaticamente em conformidade com a NIS2?
Não, e qualquer fornecedor de software que alegue uma certificação NIS2 automática e pronta para uso está induzindo você ao erro. A NIS2 (Diretiva (UE) 2022/2555 e transposições nacionais, como as Seções 30 e 32 do BSIG alemão) rege a entidade operadora em deveres técnicos e organizacionais (registro junto às autoridades, governança do ISMS, treinamento da equipe, backups externos, segurança física). Para a sua camada de e-mail e groupware, o nextxch fornece o plano de controle técnico completo desde o início: MFA FIDO2/TOTP aplicável, criptografia em trânsito e em repouso, verificação diária de integridade SHA-256, exportação de SBOM CycloneDX, atestado de restauração de backup e dossiês de incidentes em 3 etapas (24h/72h/30d).
O nextxch transmite dossiês de incidentes automaticamente a autoridades ou nuvens externas?
Nunca. O nextxch não faz nenhuma chamada de telemetria e nunca envia relatórios externamente de forma automática. O mecanismo integrado de dossiês BSI/CSIRT correlaciona, no seu servidor, logins com falha, banimentos de IP, denúncias de phishing e o estado da cadeia de auditoria locais em um rascunho estruturado de 24h, 72h ou 30d, que o seu CISO ou DPO revisa, edita, aprova e exporta como Markdown ou JSON para envio manual.
Como o nextxch concilia o direito ao apagamento do GDPR (Art. 17) com a retenção fiscal legal (GoBD WORM)?
Por meio da conformidade determinística com o Art. 17(3)(b) do GDPR: a execução de uma exclusão definitiva GDPR apaga imediatamente todas as mensagens, calendários, contatos, sessões e blobs de armazenamento órfãos não bloqueados, preservando rigorosamente os registros sob retenção WORM legal ativa ou Legal Hold até que o bloqueio de retenção expire. A quantidade exata de registros WORM retidos é documentada na resposta de auditoria da exclusão.
As notificações push móveis encaminham conteúdo de e-mail pelos servidores do Google Firebase (FCM) ou da Apple (APNs)?
Não. O app nativo do nextxch para iOS e Android mantém uma conexão soberana diretamente com o seu próprio servidor nextxch, sem retransmitir corpos ou assuntos de mensagens confidenciais por brokers de push de nuvens norte-americanas de terceiros, reforçado por bloqueio biométrico do app (Face ID / Touch ID / impressão digital) e por uma proteção de privacidade no alternador de apps.
Qual edição da licença inclui o Cockpit NIS2, BSI, SBOM e GDPR?
A segurança criptográfica essencial (Argon2id, TLS 1.3, DANE, MTA-STS, Dual-DKIM, 2FA/chaves de acesso, S/MIME, OpenPGP e exportação ZIP de autoatendimento conforme o GDPR para usuários) está incluída em todas as edições, inclusive na Free. Arquivamento GoBD WORM, criptografia em repouso por caixa de correio, RBAC multilocatário, GitOps Config-as-Code, o Admin Cockpit completo para NIS2/BSI/GDPR e a função somente leitura ComplianceAuditor estão incluídos a partir da Business (a partir de € 2,40 por caixa de correio por ano), sem taxas adicionais.