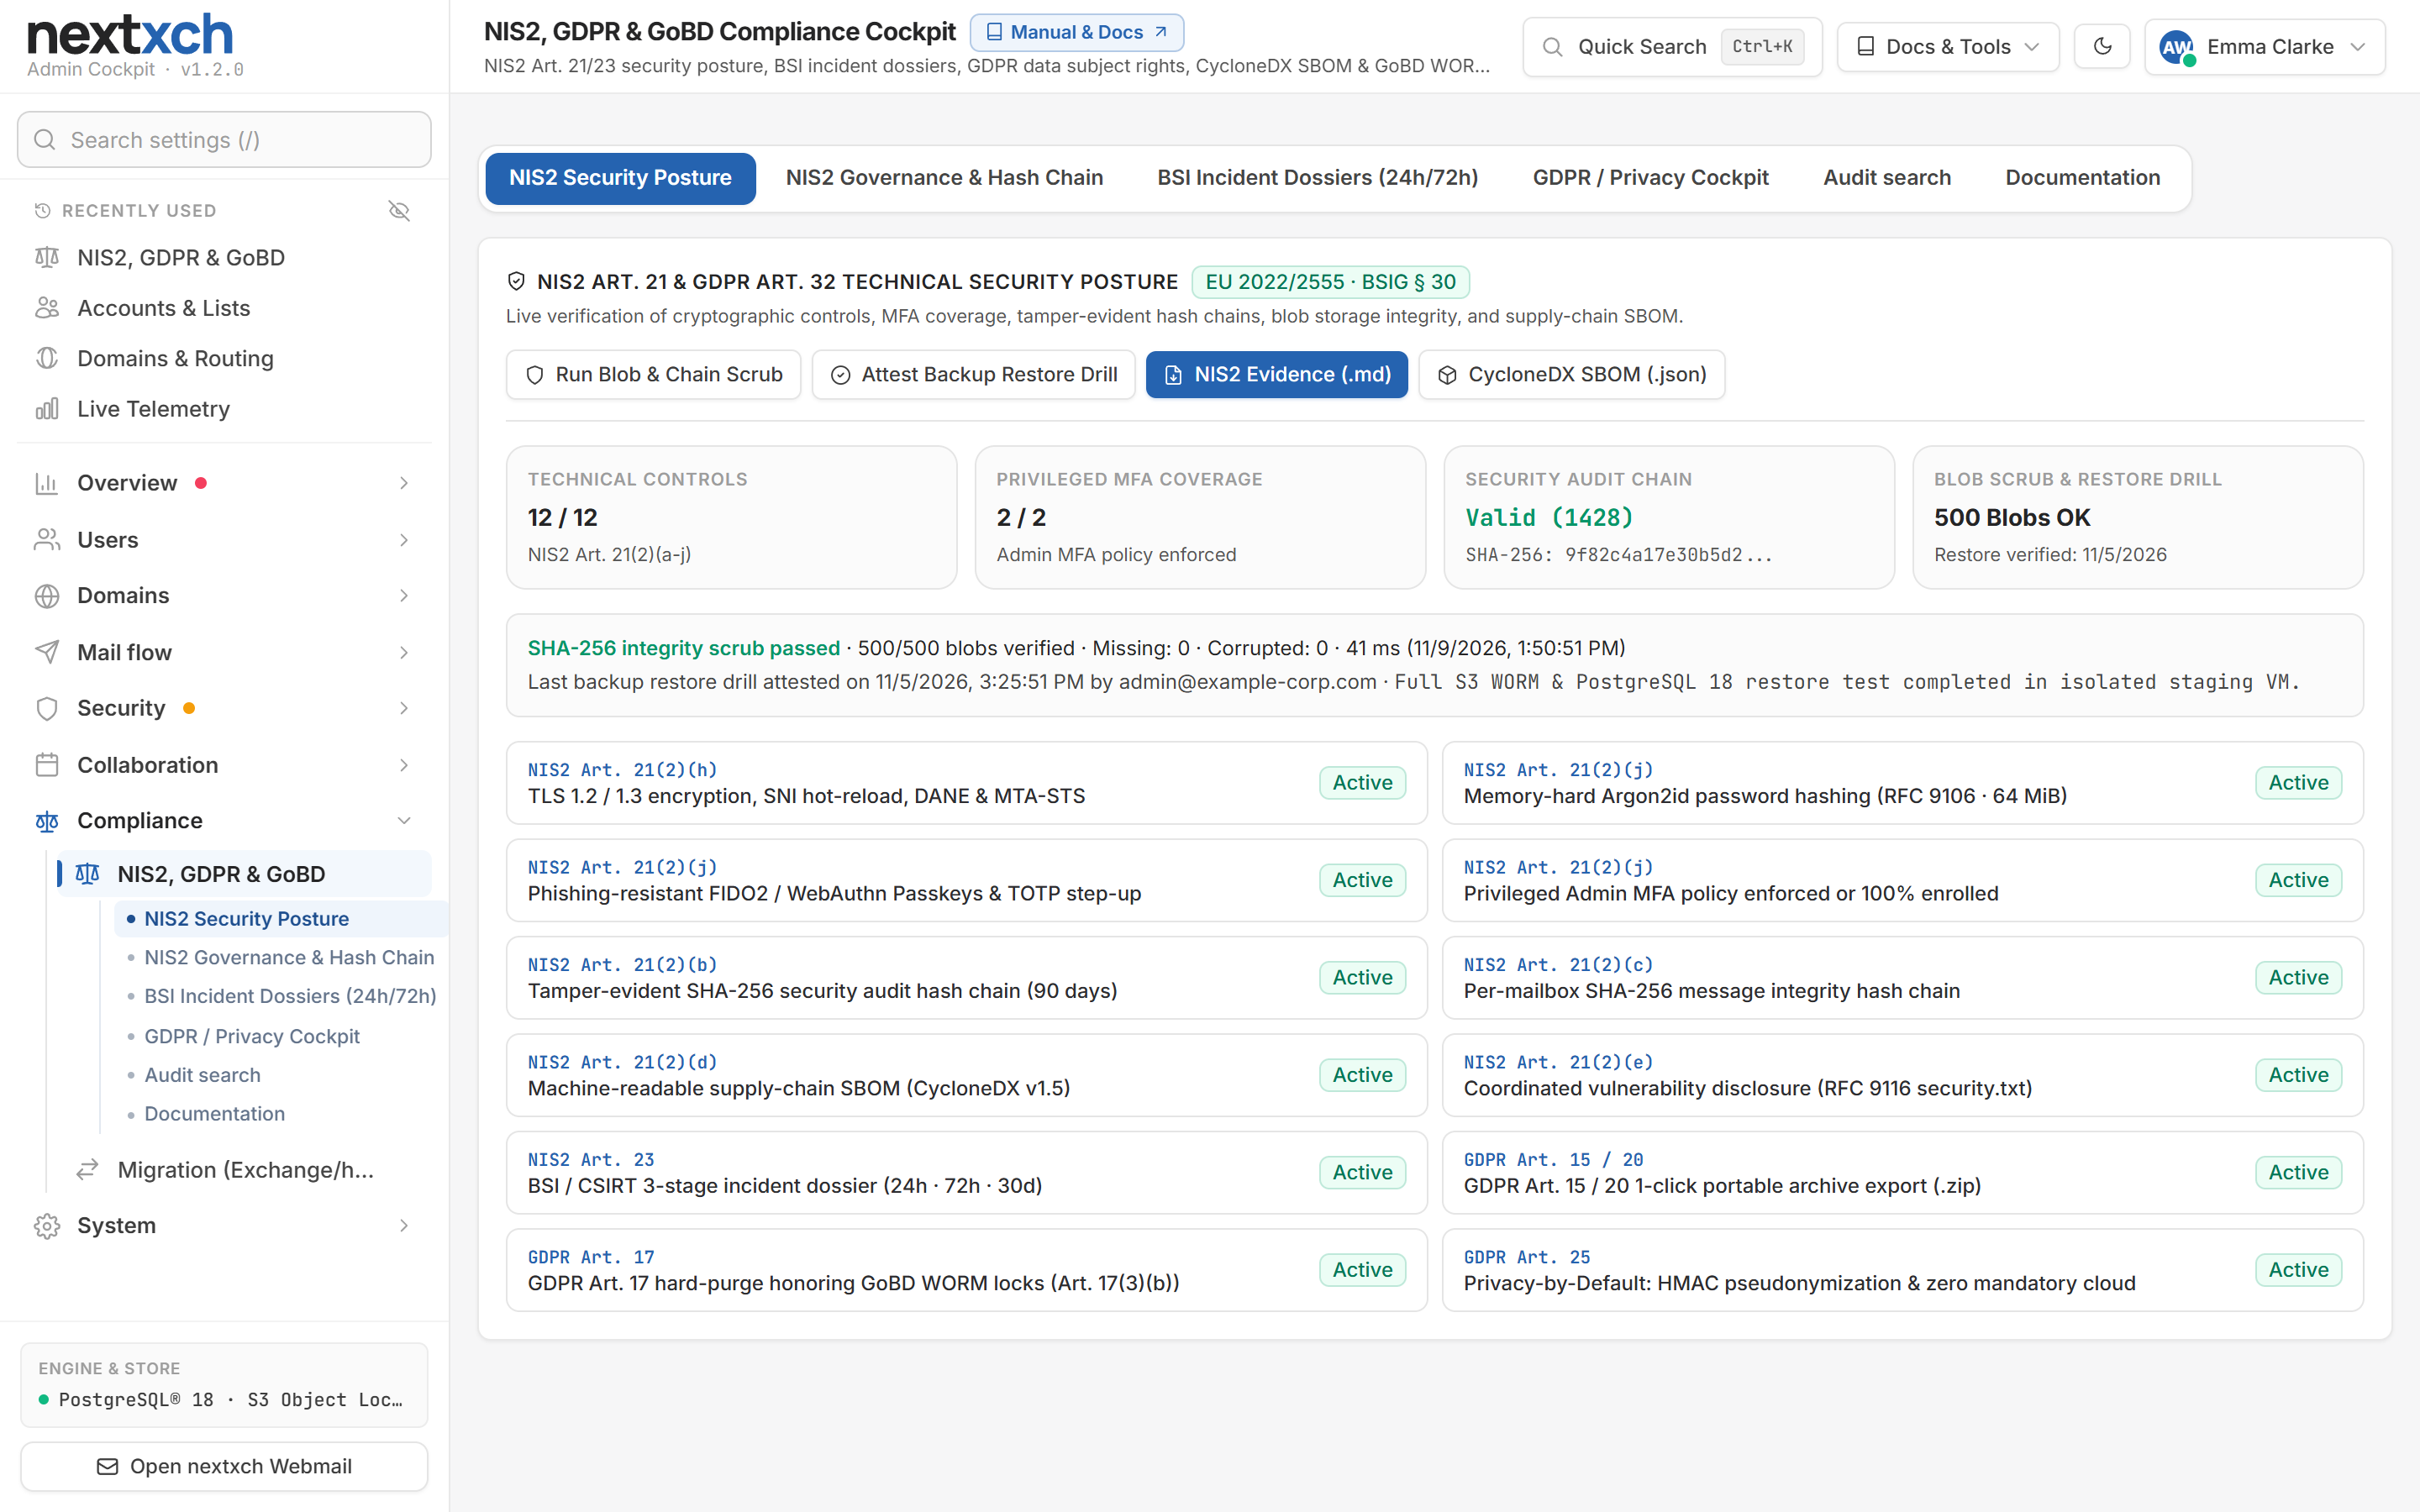

अंतर्निहित 5-टैब NIS2, GDPR & GoBD अनुपालन कॉकपिट
NIS2 Art. 21(2) के अंतर्गत सभी 12 तकनीकी नियंत्रणों का लाइव सत्यापन, 3-चरणीय CSIRT घटना डोज़ियर जनरेटर (24h/72h/30d), CycloneDX SBOM, GDPR Art. 15/17/20 और 10-वर्षीय GoBD WORM संग्रह।
ईमेल, कैलेंडर और पता पुस्तिकाएँ व्यावसायिक निरंतरता, NIS2 ऑडिट और GDPR निरीक्षणों के केंद्र में हैं। nextxch 100% सेल्फ-होस्टेड संप्रभुता (US CLOUD Act का शून्य जोखिम) को एक अंतर्निहित अनुपालन कंट्रोल प्लेन के साथ जोड़ता है: लागू करने योग्य पासकी/TOTP MFA, दैनिक SHA-256 अखंडता स्क्रबिंग, 3-चरणीय 24h/72h/30d CSIRT घटना डॉसियर, CycloneDX SBOM निर्यात, GDPR Art. 15/17/20 स्वचालन और GoBD WORM प्रतिधारण।
NIS2 Art. 21(2) के अंतर्गत सभी 12 तकनीकी नियंत्रणों का लाइव सत्यापन, 3-चरणीय CSIRT घटना डोज़ियर जनरेटर (24h/72h/30d), CycloneDX SBOM, GDPR Art. 15/17/20 और 10-वर्षीय GoBD WORM संग्रह।
US-संचालित क्लाउड सुइट EU क्षेत्रों में होस्ट होने पर भी बाह्य-क्षेत्रीय कानूनी जोखिम (US CLOUD Act, FISA 702) और जटिल सब-प्रोसेसर श्रृंखलाएँ बनाए रखते हैं। nextxch डिज़ाइन से ही तीसरे देशों के जोखिम को समाप्त करता है:
आपके अपने बेयर मेटल, यूरोपीय क्लाउड होस्ट (Hetzner, netcup, IONOS, OVHcloud) या एयर-गैप्ड नेटवर्क पर चलता है। बिना किसी बाहरी स्क्रिप्ट, फ़ॉन्ट, CAPTCHA या CDN के एक एकल स्व-निहित बाइनरी।
हमारा मूल nextxch मोबाइल ऐप TLS पर सीधे आपके सर्वर से जुड़ता है। कोई भी संदेश सामग्री Firebase (FCM) या तृतीय-पक्ष पुश रिले से नहीं गुज़रती, और बायोमेट्रिक लॉक (Face ID / फ़िंगरप्रिंट) तथा ऐप-स्विचर गोपनीयता कवच से सुरक्षित है।
वैकल्पिक रूप से हर मेलबॉक्स को प्रति-खाता AES-256-GCM कुंजियों से एट-रेस्ट एन्क्रिप्ट करता है, साथ में अंतर्निहित S/MIME, OpenPGP, Web Key Directory (WKD), DANE TLSA और MTA-STS।
Windows के लिए नया Outlook® और Outlook.com IMAP मेलबॉक्स को Microsoft® सर्वरों के माध्यम से प्राप्त करते हैं, जिससे क्रेडेंशियल और मेल वहाँ पहुँच जाते हैं। nextxch IMAP, POP3, SMTP और ActiveSync® पर ऐसे साइन-इन का पता लगाता है, उन्हें एडमिन में प्रति खाता और डोमेन दिखाता है और आप चाहें तो उन्हें प्रति डोमेन या पूरे सर्वर पर ब्लॉक करता है, मेल ऐप में स्पष्ट स्पष्टीकरण के साथ। हर स्तर में।
EU NIS2 Directive का अनुच्छेद 21(2) आवश्यक और महत्वपूर्ण संस्थाओं के लिए दस ठोस साइबर सुरक्षा जोखिम-प्रबंधन क्षेत्रों को अनिवार्य करता है। नीचे की हर पंक्ति सीधे nextxch में उपलब्ध कोड और एंडपॉइंट से जुड़ी है:
| वैधानिक आदेश (NIS2 / BSIG) | nextxch में तकनीकी प्रवर्तन | सत्यापन-योग्य एंडपॉइंट / मॉड्यूल |
|---|---|---|
| Art. 21(2)(a) · BSIG Sec. 30(1) जोखिम विश्लेषण और सूचना प्रणाली सुरक्षा पर नीतियाँ |
एडमिन कॉकपिट (pCompliance) में रीयल-टाइम NIS2 पोस्चर स्कोर, Webmail और एडमिन के लिए कॉन्फ़िगर करने योग्य निष्क्रियता और स्थायी सत्र नीतियाँ (वैकल्पिक 90-दिन साइन-इन बने रहें सहित), IP सुरक्षा नियम, ऑफ़लाइन GeoIP के साथ स्थायी लॉगिन इतिहास और सत्यापन-योग्य शासन स्थिति। | GET /api/admin/compliance/overview · SessionActivityService |
| Art. 21(2)(b) · BSIG Sec. 30(2) घटना प्रबंधन, पहचान और नियंत्रण |
3-चरणीय BSI/CSIRT घटना डॉसियर जनरेटर (24h, 72h, 30d), जो विफल लॉगिन, प्रतिबंधित IP, उपयोगकर्ता फ़िशिंग रिपोर्ट और ऑडिट लॉग को सहसंबद्ध करता है, साथ में Campaign Vacuum Sweep जो पहचानी गई फ़िशिंग लहरों को सभी मेलबॉक्स से पूर्वव्यापी रूप से हटाता है। | POST /api/admin/compliance/incidents · ActiveSpamDefense |
| Art. 21(2)(c) · BSIG Sec. 30(3) व्यावसायिक निरंतरता, बैकअप प्रबंधन और आपदा पुनर्प्राप्ति |
PostgreSQL® 18 या Microsoft® SQL Server® पर एक्टिव-एक्टिव क्लस्टरिंग, Redis पर शून्य निर्भरता के साथ, अंतर्निहित DNS फेलओवर (Hetzner, Cloudflare), स्टोरेज आउटेज के दौरान मेल खोने के बजाय अस्थायी SMTP 4xx प्रतिक्रियाएँ, लोकल, SMB या S3 लक्ष्यों पर Object Lock और स्वचालित सत्यापन के साथ एन्क्रिप्टेड इंक्रीमेंटल डेटा बैकअप (AES-256-GCM), हर अपडेट से पहले एक संस्करण के साथ कॉन्फ़िगरेशन बैकअप, पहली बार शुरू होने पर बेयर-मेटल रिकवरी, डिक्लेरेटिव GitOps YAML (nextxch-cli config export/apply), और बैकअप पुनर्स्थापना ड्रिल प्रमाणन। | POST /api/admin/compliance/backup-verify · nextxch Protect · ConfigAsCode |
| Art. 21(2)(d) · BSIG Sec. 30(4) आपूर्ति श्रृंखला सुरक्षा और सॉफ़्टवेयर बिल ऑफ़ मटेरियल्स (SBOM) |
सभी लोड की गई असेंबली में मशीन-पठनीय CycloneDX v1.5 JSON Software Bill of Materials का रनटाइम निर्माण, हर रिलीज़ आर्टिफ़ैक्ट के लिए सार्वजनिक SHA-256 चेकसम, PHP/Node रनटाइम के बिना स्व-निहित .NET क्लीन-रूम बाइनरी, साथ ही वैकल्पिक जर्मन सोर्स कोड एस्क्रो। | GET /api/admin/compliance/sbom · SHA256SUMS.txt |
| Art. 21(2)(e) · BSIG Sec. 30(5) नेटवर्क और सूचना प्रणालियों के अधिग्रहण, विकास और रखरखाव में सुरक्षा (CVD) |
व्यवस्थापक द्वारा कॉन्फ़िगर करने योग्य RFC 9116 मैनिफ़ेस्ट (/.well-known/security.txt), समन्वित भेद्यता प्रकटीकरण (< 24h ट्राइएज, < 48h गंभीर हॉटफ़िक्स लक्ष्य), सख्त Content-Security-Policy (default-src 'self') और 1-क्लिक SHA-256-सत्यापित इन-प्लेस अपडेट। | GET /.well-known/security.txt · SystemUpdateService |
| Art. 21(2)(f) · BSIG Sec. 30(6) साइबर सुरक्षा जोखिम-प्रबंधन उपायों की प्रभावशीलता का आकलन करने के लिए नीतियाँ और प्रक्रियाएँ |
निर्धारित दैनिक और मांग पर चलने वाला अखंडता स्क्रबर (Nis2IntegrityHostedService), जो संग्रहीत .eml ब्लॉब को SHA-256 डाइजेस्ट से सत्यापित करता है और सभी मेलबॉक्स में क्रिप्टोग्राफ़िक ऑडिट हैश चेन की पुष्टि करता है, साथ में विज़ुअल DMARC/TLS-RPT विश्लेषण, बाहरी पोर्ट/FCrDNS/DANE जाँच और OpenTelemetry निर्यात। | POST /api/admin/compliance/scrub · /api/compliance/verify-chain |
| Art. 21(2)(g) · BSIG Sec. 30(7) बुनियादी साइबर स्वच्छता प्रथाएँ और उपयोगकर्ताओं की फ़िशिंग प्रतिरोधक क्षमता |
मल्टी-स्टेज अटैचमेंट सैंडबॉक्स & डीप फ़ाइल-गार्ड (मैजिक-बाइट जाँच, Office VBA/XLM/Follina डीकंपाइलेशन, PDF /JavaScript & /Launch निरीक्षण, HTML स्मगलिंग डीऑब्फ़स्केशन, GDPR-अनुरूप SHA-256 लुकअप), Content Disarm & Reconstruction (CDR), सक्रिय स्पैम, फ़िशिंग और क्विशिंग सुरक्षा (QR पेलोड निरीक्षण, क्लिकट्रैप पहचान, वैध ESP पर शून्य फ़ॉल्स पॉज़िटिव के साथ लोकल-डोमेन एंटी-स्पूफ़िंग), Human Gatekeeper और पृथक Webmail सैंडबॉक्स पूर्वावलोकन। | ActiveSpamDefenseRuntimeService · PhishingReportService |
| Art. 21(2)(h) · BSIG Sec. 30(8) क्रिप्टोग्राफ़ी और एन्क्रिप्शन के उपयोग से संबंधित नीतियाँ और प्रक्रियाएँ |
सभी पोर्ट पर TLS 1.2/1.3 और 0 ms SNI ACME, DANE/TLSA (RFC 7672), MTA-STS (RFC 8461), एक साथ Dual-DKIM (Ed25519 + RSA-2048), प्रति-मेलबॉक्स ज़ीरो-नॉलेज एट-रेस्ट एन्क्रिप्शन (AES-256-GCM), Webmail में अंतर्निहित S/MIME और OpenPGP (WKD सहित) तथा AES-256-GCM Encrypted File Share। | ServerSecretKeyring · AtRestEncryption · Dual-DKIM |
| Art. 21(2)(i) · BSIG Sec. 30(9) मानव संसाधन सुरक्षा, पहुँच नियंत्रण नीतियाँ और परिसंपत्ति प्रबंधन |
मल्टी-टेनेंट RBAC (ServerAdmin, TenantAdmin, DomainAdmin, सख्ती से अपरिवर्तनकारी ComplianceAuditor), सूक्ष्म GAL और कक्ष दृश्यता नीतियाँ, Kerberos SSO, OIDC, SCIM 2.0 स्वचालित डीप्रोविज़निंग, OAuth 2.1, CIDR-प्रतिबंधित smk_ API कुंजियाँ, डिवाइस इन्वेंटरी और निरस्त करने योग्य प्रति-डिवाइस ऐप पासवर्ड। | HttpAuthHelper · ScimSupport · ApiScopeService |
| Art. 21(2)(j) · BSIG Sec. 30(10) मल्टी-फ़ैक्टर प्रमाणीकरण (MFA) या निरंतर प्रमाणीकरण समाधानों का उपयोग |
व्यवस्थापकों (RequireAdminMfa, एंटी-लॉकआउट गार्ड के साथ) और उपयोगकर्ताओं (RequireUserMfa) के लिए तकनीकी रूप से लागू करने योग्य अनिवार्य MFA नीतियाँ, Webmail और एडमिन दोनों साइन-इन पर फ़िशिंग-प्रतिरोधी WebAuthn/FIDO2 पासकी, TOTP (RFC 6238), Argon2id (64 MiB) हैशिंग, साथ ही ईमेल, उपयोगकर्ता नाम या DOMAIN\user लॉगिन। | PUT /api/admin/session-policy · Passkeys · TOTP |
किसी सक्रिय घटना के दौरान, जब इंजीनियरों को अलग-अलग टेक्स्ट लॉग मैन्युअल रूप से खंगालने पड़ते हैं, तो वैधानिक 24-घंटे की प्रारंभिक चेतावनी की समय-सीमा चूक जाती है। nextxch का एडमिन कॉकपिट संरचित टेलीमेट्री को सेकंडों में मानव-अनुमोदित 3-चरणीय डॉसियर में संकलित करता है:
पहचान का टाइमस्टैम्प, गंभीरता वर्गीकरण, संदिग्ध दुर्भावनापूर्ण/गैरकानूनी कारण और संभावित सीमा-पार प्रभाव दर्ज करता है, जो सहसंबद्ध विफल लॉगिन उछाल, स्वतः प्रतिबंधित IP और फ़िशिंग रिपोर्ट से पहले से भरा होता है।
समझौते के संकेतक (IoCs), प्रभावित खाते/प्रोटोकॉल, लाइव SHA-256 ब्लॉब और हैश-चेन अखंडता सत्यापन परिणाम तथा किए गए नियंत्रण उपाय (सत्र निरस्तीकरण, अनिवार्य MFA, Campaign Vacuum Sweep) जोड़ता है।
मूल कारण विश्लेषण, स्थायी तकनीकी उपायों और सभी चरणों के टाइमस्टैम्प को एक ऑडिट-योग्य Markdown या JSON डॉसियर के रूप में दर्ज करता है, जो आपके CISO, कार्यकारी बोर्ड और राष्ट्रीय CSIRT/BSI पोर्टल के लिए तैयार है।
डेटा-विषय अनुरोध आने पर नाज़ुक तदर्थ SQL स्क्रिप्ट के बजाय, मुख्य GDPR वर्कफ़्लो सीधे एडमिन कॉकपिट, Account Inspector और Webmail सेल्फ-सर्विस में उपलब्ध हैं:
NIS2 स्पष्ट रूप से बैकअप प्रबंधन की माँग करता है, GoBD अपरिवर्तनीयता और ट्रेसबिलिटी की माँग करता है, अदालतें और ऑडिटर ऐसे दस्तावेज़ माँगते हैं जो प्रमाणित रूप से अपरिवर्तित हों। nextxch Protect सर्वर के भीतर तकनीकी पक्ष को कवर करता है:
SHA-256 हेडर के साथ मूल .eml, मैनिफ़ेस्ट और Ed25519 हस्ताक्षर वाले ZIP में, उदाहरण के लिए अदालत, कर ऑडिट या आंतरिक जाँच के लिए। प्राप्तकर्ता nextxch-cli export verify से ऑफ़लाइन सत्यापन करते हैं; किसी भी फ़ाइल में कोई भी बदलाव पकड़ा जाता है। हर निर्यात ऑडिट लॉग में दर्ज किया जाता है। निर्यात Business से, सत्यापन हर स्तर में।
लोकल, SMB या S3 लक्ष्यों पर इंक्रीमेंटल और AES-256-GCM से एन्क्रिप्टेड; S3 Object Lock के साथ एक हैक हुआ व्यवस्थापक खाता भी प्रतिधारण अवधि के भीतर बैकअप नहीं हटा सकता। शेड्यूल, प्रतिधारण और स्वचालित सत्यापन; कैटलॉग चालू सर्वर के बिना पढ़ा जा सकता है। Business से।
GoBD आर्काइव, हटाए गए आइटम या बैकअप से संदेशों को चुने गए समय बिंदु पर वापस मेलबॉक्स में, उत्तराधिकारी मेलबॉक्स में भी। आर्काइव अपरिवर्तित रहता है: हैश, प्रतिधारण अवधि और लीगल होल्ड को छुआ नहीं जाता, डुप्लिकेट छोड़ दिए जाते हैं, हर रन लॉग किया जाता है। Business से।
एन्क्रिप्टेड सीक्रेट के साथ कॉन्फ़िगरेशन, हर अपडेट से पहले एक संस्करण, diff और पूर्वावलोकन के साथ आंशिक पुनर्स्थापना। नया इंस्टॉलेशन पहली बार शुरू होने पर कॉन्फ़िगरेशन और डेटा ले लेता है; चरण और अस्वीकृत पहुँच प्रयास ऑडिट लॉग में दर्ज किए जाते हैं। कॉन्फ़िगरेशन हर स्तर में, डेटा Business से।
बैकअप कहाँ संग्रहीत किए जाते हैं, आप पुनर्स्थापना का अभ्यास कितनी बार करते हैं और पासफ़्रेज़ किसके पास रहता है, यह ऑपरेटर का निर्णय और दायित्व बना रहता है। सुविधाएँ पेज पर nextxch Protect
विश्वसनीय अनुपालन दस्तावेज़ीकरण सॉफ़्टवेयर द्वारा लागू नियंत्रणों, आपके संगठन के परिचालन शासन और तृतीय-पक्ष प्रमाणन स्थिति के बीच एक स्पष्ट रेखा खींचता है:
लागू करने योग्य FIDO2/TOTP MFA, Argon2id, TLS 1.3/DANE/MTA-STS, Dual-DKIM, स्टोरेज में AES-256-GCM एन्क्रिप्शन, दैनिक SHA-256 ब्लॉब और ऑडिट हैश-चेन स्क्रबर, CycloneDX v1.5 SBOM, RFC 9116 security.txt, 24h/72h/30d CSIRT डोज़ियर बिल्डर, GDPR निर्यात/पर्ज, GoBD WORM + प्रक्रियात्मक दस्तावेज़, साथ ही एन्क्रिप्टेड डेटा बैकअप, कॉन्फ़िगरेशन बैकअप और हस्ताक्षरित साक्ष्य निर्यात।
जहाँ लागू हो, राष्ट्रीय प्राधिकरणों के साथ इकाई पंजीकरण, उद्यम-व्यापी ISMS नीतियाँ, नियमित पुनर्स्थापना अभ्यास के साथ एन्क्रिप्टेड ऑफ़-साइट बैकअप, भौतिक होस्ट/डेटासेंटर सुरक्षा, कर्मचारी जागरूकता प्रशिक्षण और आपके राष्ट्रीय CSIRT को घटना रिपोर्ट की मानवीय समीक्षा + प्रस्तुति।
EU कानून के तहत कोई वैधानिक 'NIS2 सॉफ़्टवेयर प्रमाणपत्र' मौजूद नहीं है। v1.0.0 तक, कोई बाहरी पेनिट्रेशन-टेस्ट रिपोर्ट या पूर्ण IDW PS 880 ऑडिटर प्रमाणपत्र अभी प्रकाशित नहीं हुआ है (iqmeta GmbH में IDW PS 880 की तैयारी जारी है)। पूर्ण अनुपालन कॉकपिट Business (250 मेलबॉक्स के लिए €450/वर्ष) से उपलब्ध है।
नहीं, और जो भी सॉफ़्टवेयर विक्रेता स्वचालित टर्नकी NIS2 प्रमाणन का दावा करता है, वह आपको गुमराह कर रहा है। NIS2 (Directive (EU) 2022/2555 और राष्ट्रीय रूपांतरण जैसे जर्मन BSIG Sections 30 और 32) संचालक इकाई को तकनीकी और संगठनात्मक दोनों दायित्वों के लिए नियंत्रित करता है (प्राधिकरण पंजीकरण, ISMS शासन, कर्मचारी प्रशिक्षण, ऑफ़-साइट बैकअप, भौतिक सुरक्षा)। आपकी मेल और ग्रुपवेयर परत के लिए nextxch पूर्ण तकनीकी कंट्रोल प्लेन तुरंत प्रदान करता है: लागू करने योग्य FIDO2/TOTP MFA, ट्रांज़िट और एट-रेस्ट एन्क्रिप्शन, दैनिक SHA-256 अखंडता स्क्रबिंग, CycloneDX SBOM निर्यात, बैकअप पुनर्स्थापना सत्यापन और 3-चरणीय 24h/72h/30d घटना डॉसियर।
कभी नहीं। nextxch कोई भी टेलीमेट्री कॉल होम नहीं करता और कभी भी रिपोर्ट स्वचालित रूप से बाहर नहीं भेजता। अंतर्निहित BSI/CSIRT डॉसियर इंजन आपके सर्वर पर स्थानीय विफल लॉगिन, IP प्रतिबंध, फ़िशिंग रिपोर्ट और ऑडिट-चेन स्थिति को सहसंबद्ध करके एक संरचित 24h, 72h या 30d ड्राफ़्ट बनाता है, जिसे आपका CISO या DPO समीक्षा, संपादित और अनुमोदित करता है तथा मैन्युअल प्रस्तुति के लिए Markdown या JSON के रूप में निर्यात करता है।
नियतात्मक Art. 17(3)(b) GDPR अनुपालन के माध्यम से: GDPR हार्ड-पर्ज चलाने पर सभी अनलॉक्ड संदेश, कैलेंडर, संपर्क, सत्र और अनाथ स्टोरेज ब्लॉब तुरंत हटा दिए जाते हैं, जबकि सक्रिय वैधानिक WORM प्रतिधारण या Legal Hold के अधीन रिकॉर्ड उनके प्रतिधारण लॉक की समाप्ति तक सख्ती से सुरक्षित रहते हैं। रोके गए WORM रिकॉर्ड की सटीक संख्या पर्ज ऑडिट प्रतिक्रिया में दर्ज की जाती है।
नहीं। मूल nextxch iOS और Android ऐप गोपनीय संदेश बॉडी या विषयों को तृतीय-पक्ष US क्लाउड पुश ब्रोकरों के माध्यम से भेजे बिना सीधे आपके अपने nextxch सर्वर से संप्रभु कनेक्शन बनाए रखता है, जिसे बायोमेट्रिक ऐप लॉक (Face ID / Touch ID / फ़िंगरप्रिंट) और ऐप-स्विचर गोपनीयता कवच से मज़बूत किया गया है।
मूल क्रिप्टोग्राफ़िक सुरक्षा (Argon2id, TLS 1.3, DANE, MTA-STS, Dual-DKIM, 2FA/पासकी, S/MIME, OpenPGP और उपयोगकर्ता सेल्फ-सर्विस GDPR ZIP निर्यात) Free सहित हर संस्करण में शामिल है। GoBD WORM संग्रहण, प्रति-मेलबॉक्स एट-रेस्ट एन्क्रिप्शन, मल्टी-टेनेंट RBAC, GitOps Config-as-Code, पूर्ण NIS2/BSI/GDPR एडमिन कॉकपिट और केवल-पठन ComplianceAuditor भूमिका Business (€2.40 प्रति मेलबॉक्स प्रति वर्ष से) से बिना किसी अतिरिक्त शुल्क के शामिल हैं।